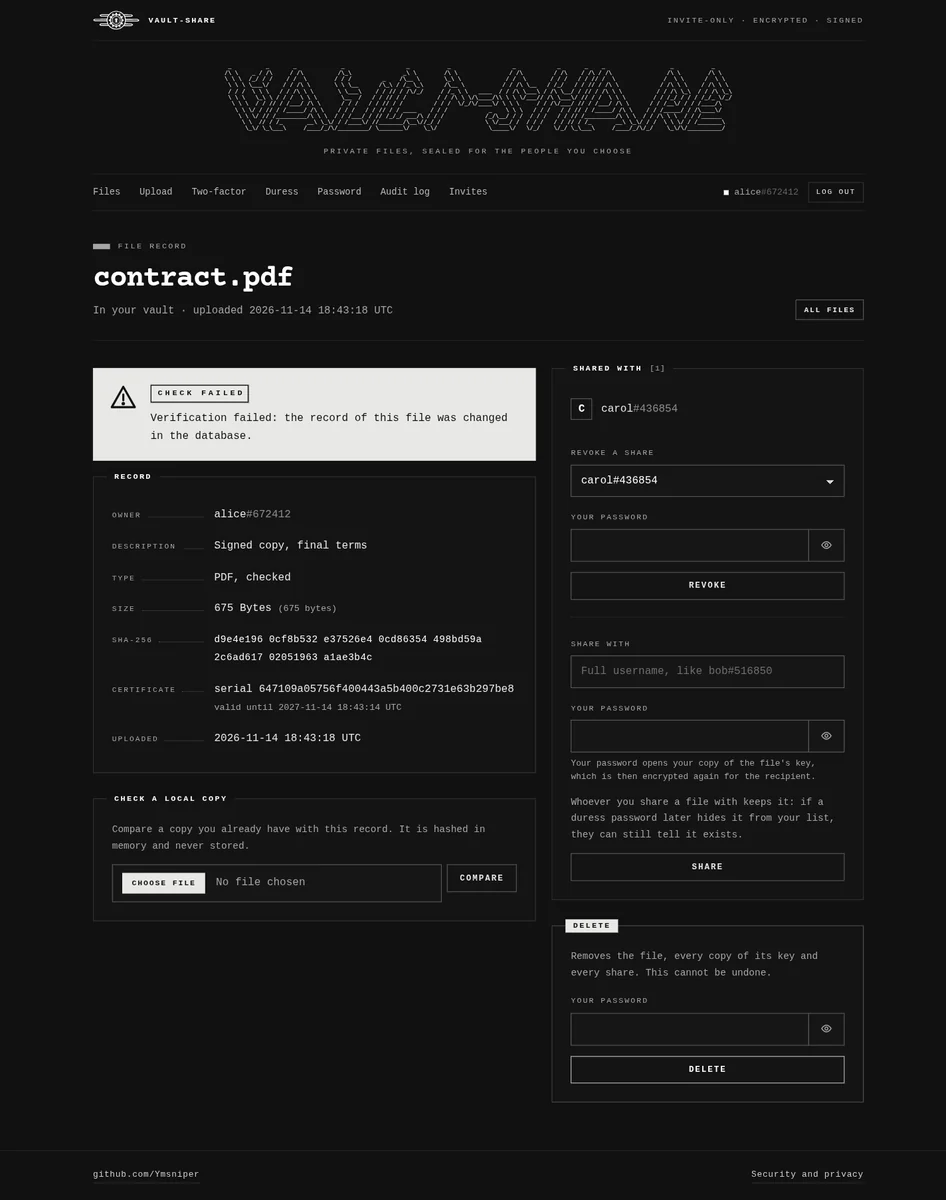
Uso compartido de archivos cifrados autoalojado y solo por invitación en Flask. Cada archivo obtiene su propia clave AES-256-GCM, sellada con HPKE para cada lector. Cargas firmadas, contraseñas de coacción que abren bóvedas de cobertura separadas y una clave maestra que puede requerir una unidad flash USB.
 ymsniper/vault-share

Uso compartido seguro de archivos: una aplicación web Flask para compartir archivos confidenciales entre usuarios. Cada archivo se cifra en reposo con su propia clave AES-256-GCM, que se conserva solo como copias cifradas con la clave pública de cada persona autorizada a abrirlo, se verifica con SHA-256 y un HMAC, y se firma con una clave ECDSA certificada por una CA local.
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
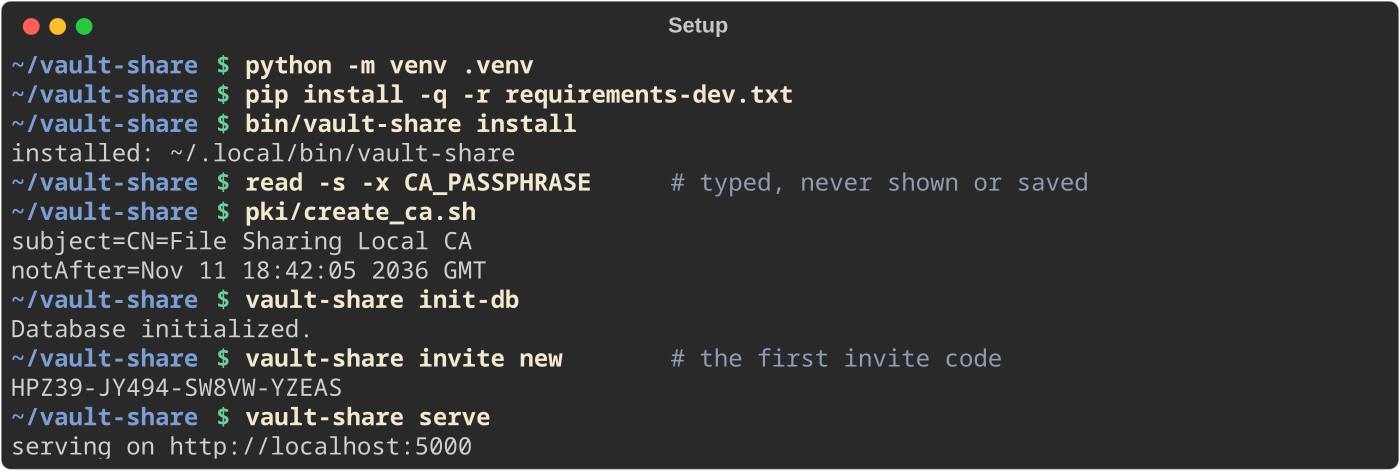
read -s solicita la frase de contraseña de la CA sin mostrarla y sin guardarla
en el historial del shell, cosa que export CA_PASSPHRASE='...' sí haría. La
consola la solicita por sí misma al arrancar cuando no está definida, y la mantiene
solo en memoria. vault-share pasa cualquier otra cosa a flask --app app, así que
vault-share keys status o vault-share admin grant 'bob#516850' funcionan
desde cualquier carpeta; vault-share install enlaza el comando en
~/.local/bin.
Luego abra http://127.0.0.1:5000 (el puerto puede cambiar, consulte "Configuración del servidor"
más abajo). pki/create_ca.sh crea la CA local en
instance/ca/ una sola vez; la aplicación necesita el mismo CA_PASSPHRASE cada vez que
arranca, para emitir un certificado a cada nuevo usuario. El registro requiere un código
de invitación: cree el primero con vault-share invite new (consulte más abajo).
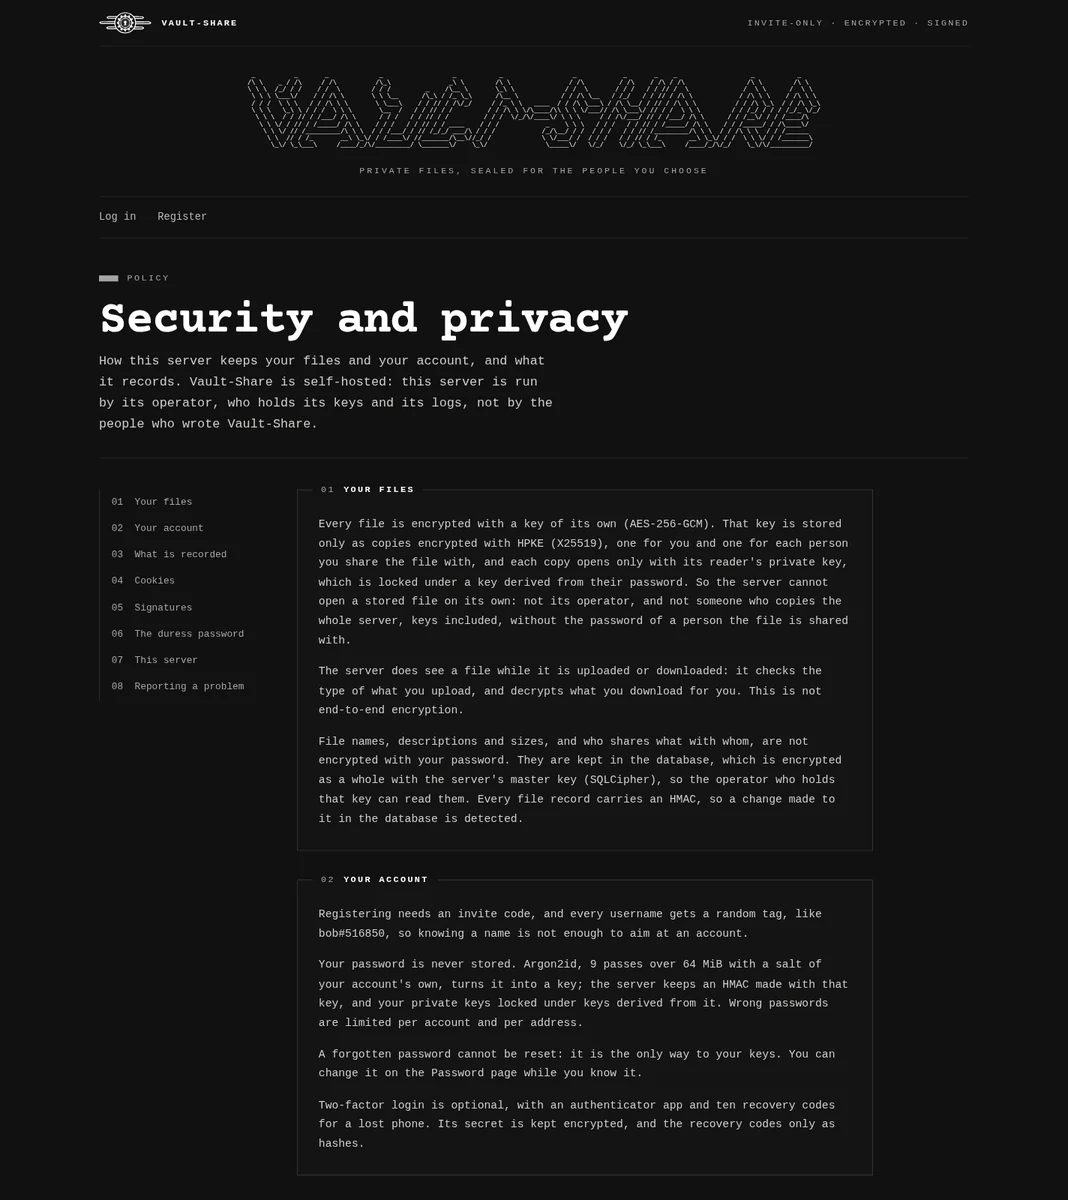
La página en /security, enlazada desde el pie de página de cada página, informa a los usuarios qué
almacena este servidor y qué no puede leer, qué registra y durante cuánto tiempo, qué
cookies establece y qué puede hacer su operador. Cualquiera puede leerla, haya iniciado sesión
o no, y permanece disponible mientras el servicio está en pausa, ya que no necesita ni
la base de datos ni la clave maestra.
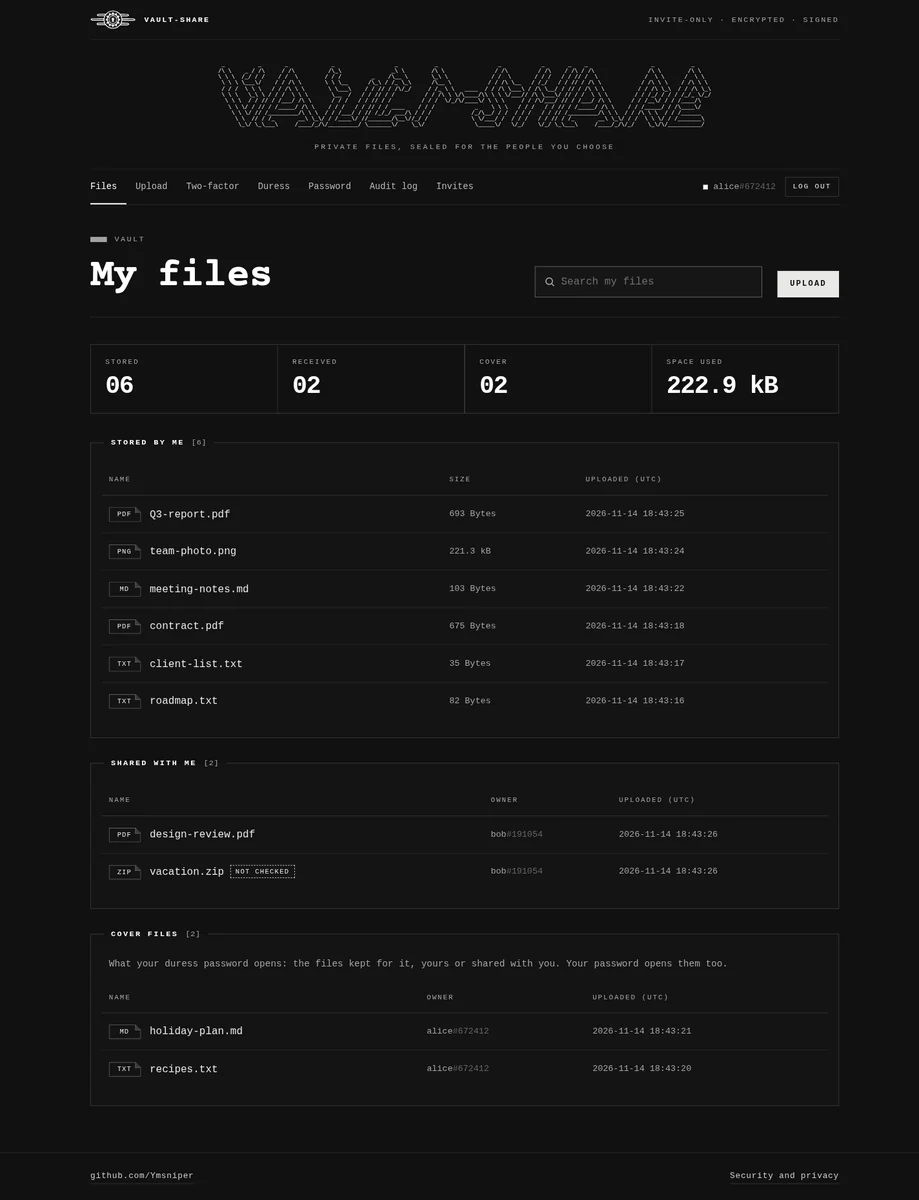
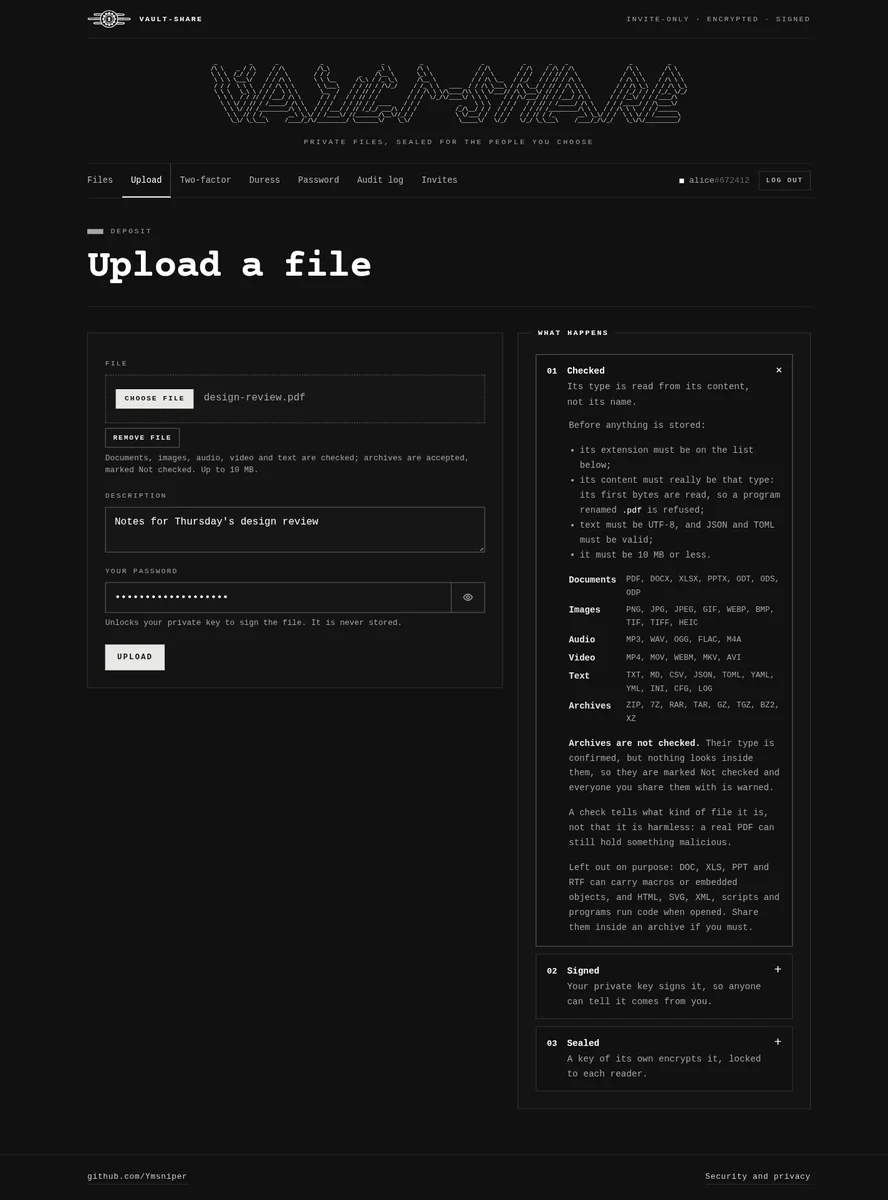
Subir un archivo solicita su contraseña de nuevo: desbloquea su clave privada para firmar el archivo. El registro de cada archivo lleva un HMAC sobre todos sus campos, desde el propietario y el hash hasta el nombre, la descripción y la firma, de modo que un registro editado en la base de datos falla su comprobación en la página del archivo. Cada página de archivo también ofrece una prueba de firma, un zip con la firma, el certificado del firmante, el certificado de la CA y los comandos de OpenSSL que verifican el archivo sin la aplicación. Verifican el certificado tal como estaba en el momento de la subida, y nombran su copia FILE en lugar de usar el nombre del archivo, que podría contener sintaxis de shell.
Cada archivo subido se comprueba antes de almacenarse: su extensión debe estar en la
lista, su contenido debe ser realmente de ese tipo (filetype lee los primeros
bytes, por lo que un programa renombrado a .pdf se rechaza; el texto debe ser UTF-8, y JSON
y TOML deben ser válidos), y debe caber dentro del límite de subida.
Los archivos comprimidos (ZIP, 7Z, RAR, TAR, GZ, TGZ, BZ2, XZ) también se aceptan: se
comprueba su firma, por lo que un programa renombrado a .zip se rechaza, pero no lo que
contienen. Se marcan como No comprobado, y el HMAC del registro del archivo
cubre esa marca, por lo que no puede eliminarse en la base de datos. Todos aquellos con quienes se
comparten ven una advertencia, y deben marcar "Lo entiendo" antes de descargar.
DOC, XLS, PPT y RTF (macros, objetos incrustados), y HTML, SVG, XML,
scripts y programas (ejecutan código al abrirse) quedan excluidos; compártelos
dentro de un archivo comprimido. Una comprobación indica qué tipo de archivo es, no que sea
inofensivo. La página de subida explica todo esto en "Qué ocurre".
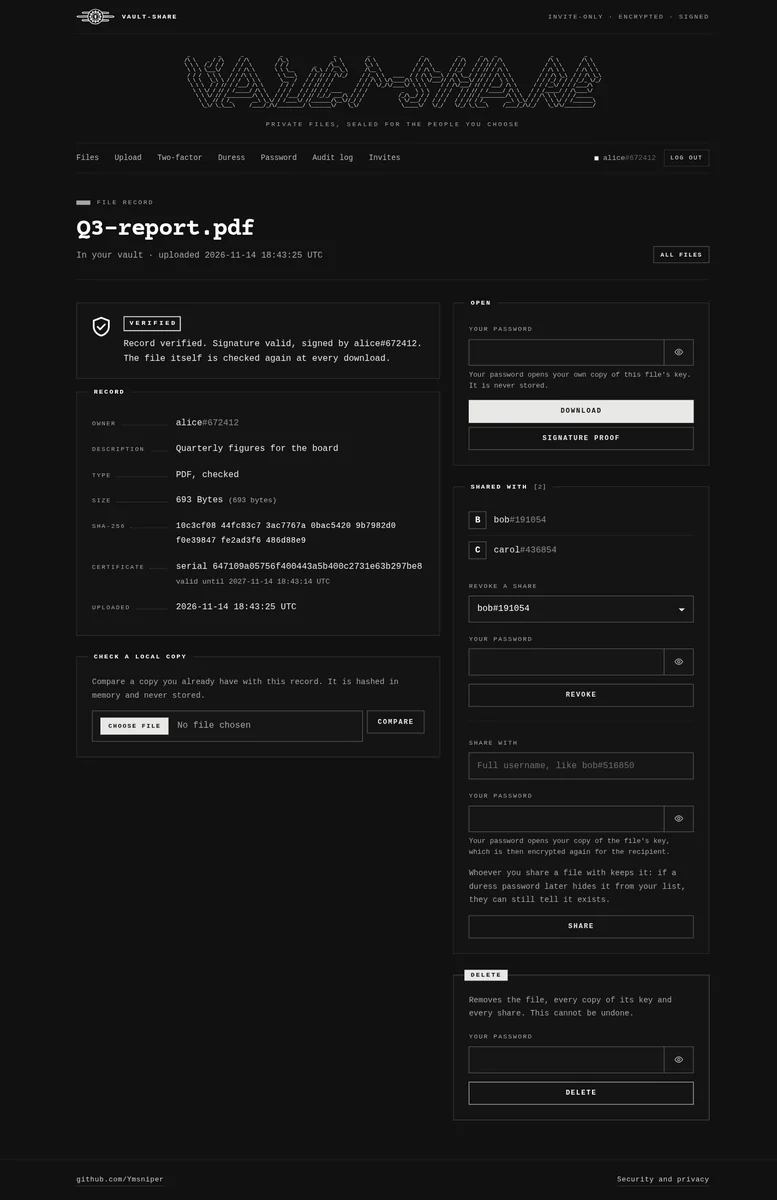
Cada visita a la página de un archivo comprueba su registro y su firma, y cada descarga comprueba el archivo en sí. Un registro modificado a espaldas de la aplicación se muestra de inmediato: