
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/y4ney/cve-2025-32463-lab
Escalada de PrivilegiosSeguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónLabs y Práctica
GitHuby4ney/cve-2025-32463-lab

CVE-2025-32463-lab

Este proyecto construye un entorno experimental basado en Docker para reproducir y probar la vulnerabilidad de escalada de privilegios locales en sudo CVE-2025-32463.

Ver Repositorio
429hace 1 añoAún no revisado
Compartir

Entorno de laboratorio para CVE-2025-32463

Docker Pulls Docker Image Version

Este proyecto utiliza Docker para crear un entorno de laboratorio destinado a reproducir y probar la vulnerabilidad de escalada de privilegios locales de sudo CVE-2025-32463. La imagen incluye una versión afectada de sudo, así como scripts de explotación y herramientas auxiliares, adecuada para que investigadores de seguridad y estudiantes la analicen en la práctica.

🐳 La imagen ya está publicada en Docker Hub; se puede extraer directamente:

  • y4ney/cve-2025-32463-lab:deb
  • y4ney/cve-2025-32463-lab:source

📁 Estructura del proyecto

Archivo / DirectorioDescripción
docker/deb/Dockerfilesudo instalado mediante el paquete deb
docker/source/Dockerfilesudo compilado desde el código fuente
docker/sudo-chwoot.shScript de explotación que activa la omisión de chroot en sudo y obtiene una shell root
docker/build.shScript auxiliar para construir todas las imágenes Docker de una sola vez
De CVE-2025-32463 a la seguridad del aislamiento de contenedores con chrootDocumento de aprendizaje

🚀 Inicio rápido

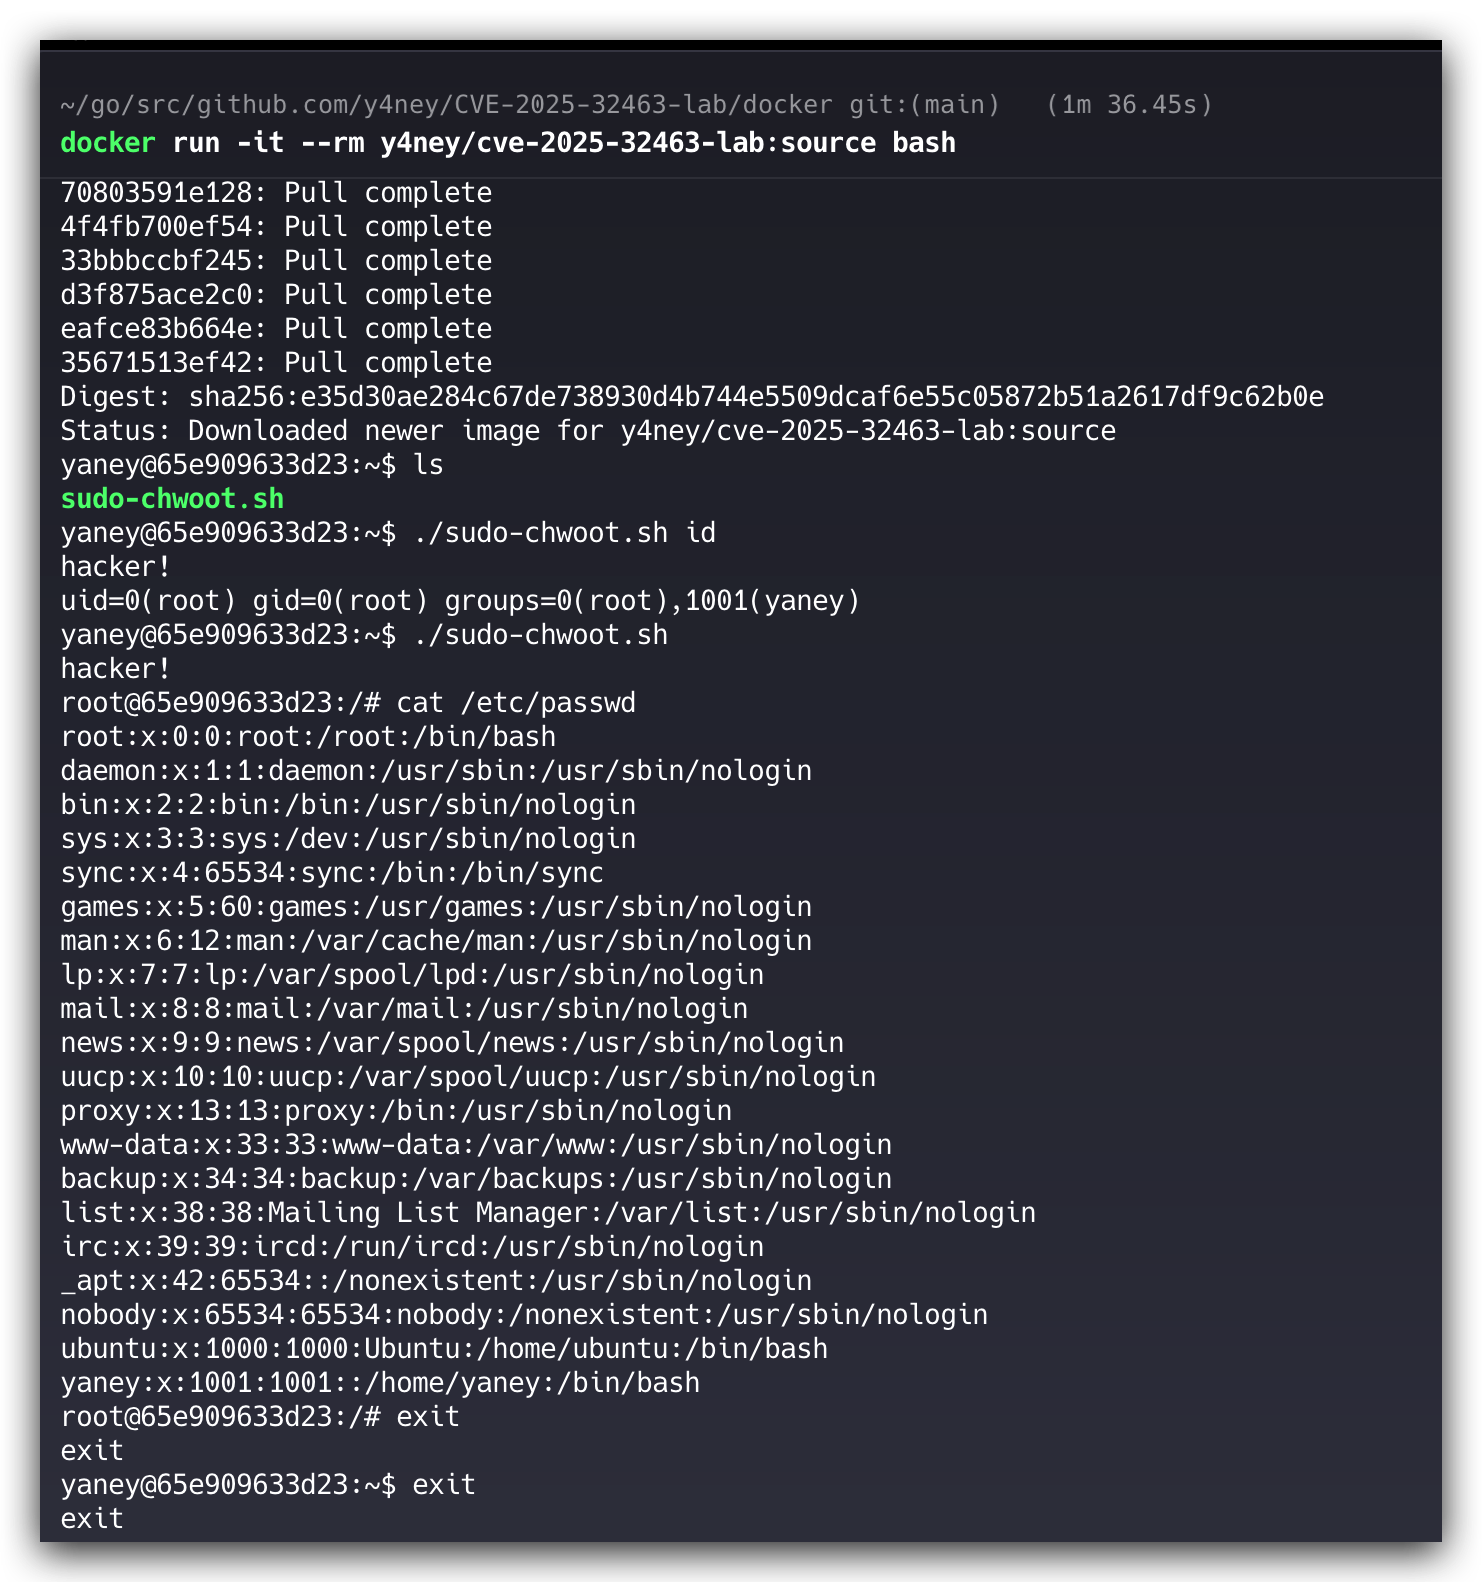
  1. Extraiga cualquiera de las versiones de la imagen y ejecútela localmente;

    docker run -it --rm y4ney/cve-2025-32463-lab:source bash
    

    o

    docker run -it --rm y4ney/cve-2025-32463-lab:deb bash
    
  2. Ejecute el script PoC del directorio de trabajo. Este script admite cualquier comando adicional; si no se añade ninguno, abrirá por defecto una bash interactiva;

    ./sudo-chwoot.sh id
    ./sudo-chwoot.sh 
    
  3. Dado que al iniciar el contenedor añadimos el parámetro --rm, al usar exit para salir del entorno del contenedor, este se destruirá automáticamente. Para eliminar la imagen, ejecute el siguiente comando.

    docker rmi y4ney/cve-2025-32463-lab:source
    

    o

    docker rmi y4ney/cve-2025-32463-lab:deb
    

🔨 Construir la imagen

  1. Clone el proyecto

    git clone https://github.com/y4ney/CVE-2025-32463-lab.git
    cd cve-2025-32463-lab
    
  2. Entre en el directorio docker y ejecute el script de construcción:

    cd docker
    ./build.sh <your-docker-hub-name>
    
  3. Este script construirá las siguientes imágenes:

    • <your-docker-hub-name>/cve-2025-32463-lab:deb: entorno con la versión afectada construida con el paquete oficial .deb
    • <your-docker-hub-name>/cve-2025-32463-lab:source: entorno construido desde el código fuente, adecuado para depuración y análisis de código
  4. Inicie el contenedor y entre en la terminal interactiva:

    docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:source bash
    

    o

    docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:deb bash
    
  5. Ejecute el script de explotación dentro del contenedor:

    ./sudo-chwoot.sh
    

Si la explotación tiene éxito, obtendrá privilegios root dentro del contenedor.

🔧 Requisitos del entorno

Asegúrese de que el sistema tenga instaladas y configuradas las siguientes herramientas:

  • Docker
  • Bash (para ejecutar los scripts .sh)
  • Si los scripts no tienen permisos suficientes, puede añadir permisos de ejecución con chmod +x *.sh

📄 Licencia

Este proyecto utiliza la licencia de código abierto MIT; es libre de usarlo y modificarlo.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





