
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-45619 — Prueba de concepto de CVE relativa a la vulnerabilidad CVE-2025-45619. | Kitploit

Herramientas/GitHubGitHub/weedl/cve-2025-45619
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubweedl/cve-2025-45619

CVE-2025-45619

Prueba de concepto de CVE relativa a la vulnerabilidad CVE-2025-45619.

Ver Repositorio
33hace 1 añoAún no revisado
Compartir

Detalles del problema

El modelo de cámara PTC310UV2 ejecuta la versión de firmware 0.1.0000.59. La vulnerabilidad se encuentra en la interfaz web que se utiliza para acceder a la cámara. La vulnerabilidad se encontró durante una prueba de penetración; por lo tanto, cierta información de las capturas de pantalla del PoC ha sido ocultada.

Descripción

Esta divulgación contiene dos vulnerabilidades que se han identificado en la interfaz web de inicio de sesión del firmware de AVer. Cabe señalar que no estoy muy familiarizado con ninguno de sus productos, lo que significa que algunos términos podrían no usarse correctamente. CVE-2025-45619 es la primera de las dos vulnerabilidades encontradas durante esta investigación. La segunda vulnerabilidad se puede encontrar aquí: https://github.com/weedl/CVE-2025-45620/tree/main

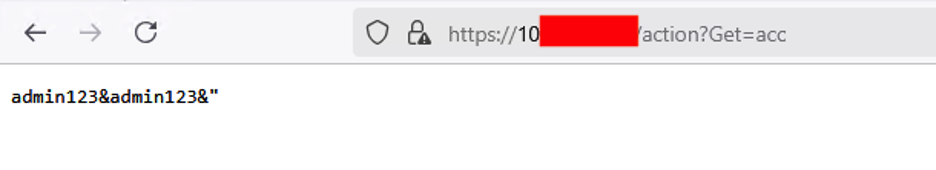
CVE-2025-45619 se relaciona con endpoints abiertos en el host. Uno de estos endpoints expone las credenciales de inicio de sesión válidas para el usuario administrador en el dispositivo. Más precisamente, el endpoint que se encuentra en “https://[ipaddr]/action?get=acc” expone credenciales de inicio de sesión válidas en la versión probada. La captura de pantalla adjunta muestra el problema:
bilde

Estas credenciales no deberían almacenarse en un endpoint abierto; además, tampoco deberían almacenarse en texto plano. Puede haber otros datos sensibles almacenados en estos endpoints, aunque no han sido evaluados en esta investigación. Sugeriría que cualquiera que tenga estos sistemas en su entorno revise los endpoints y considere restringir el acceso a ellos.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




