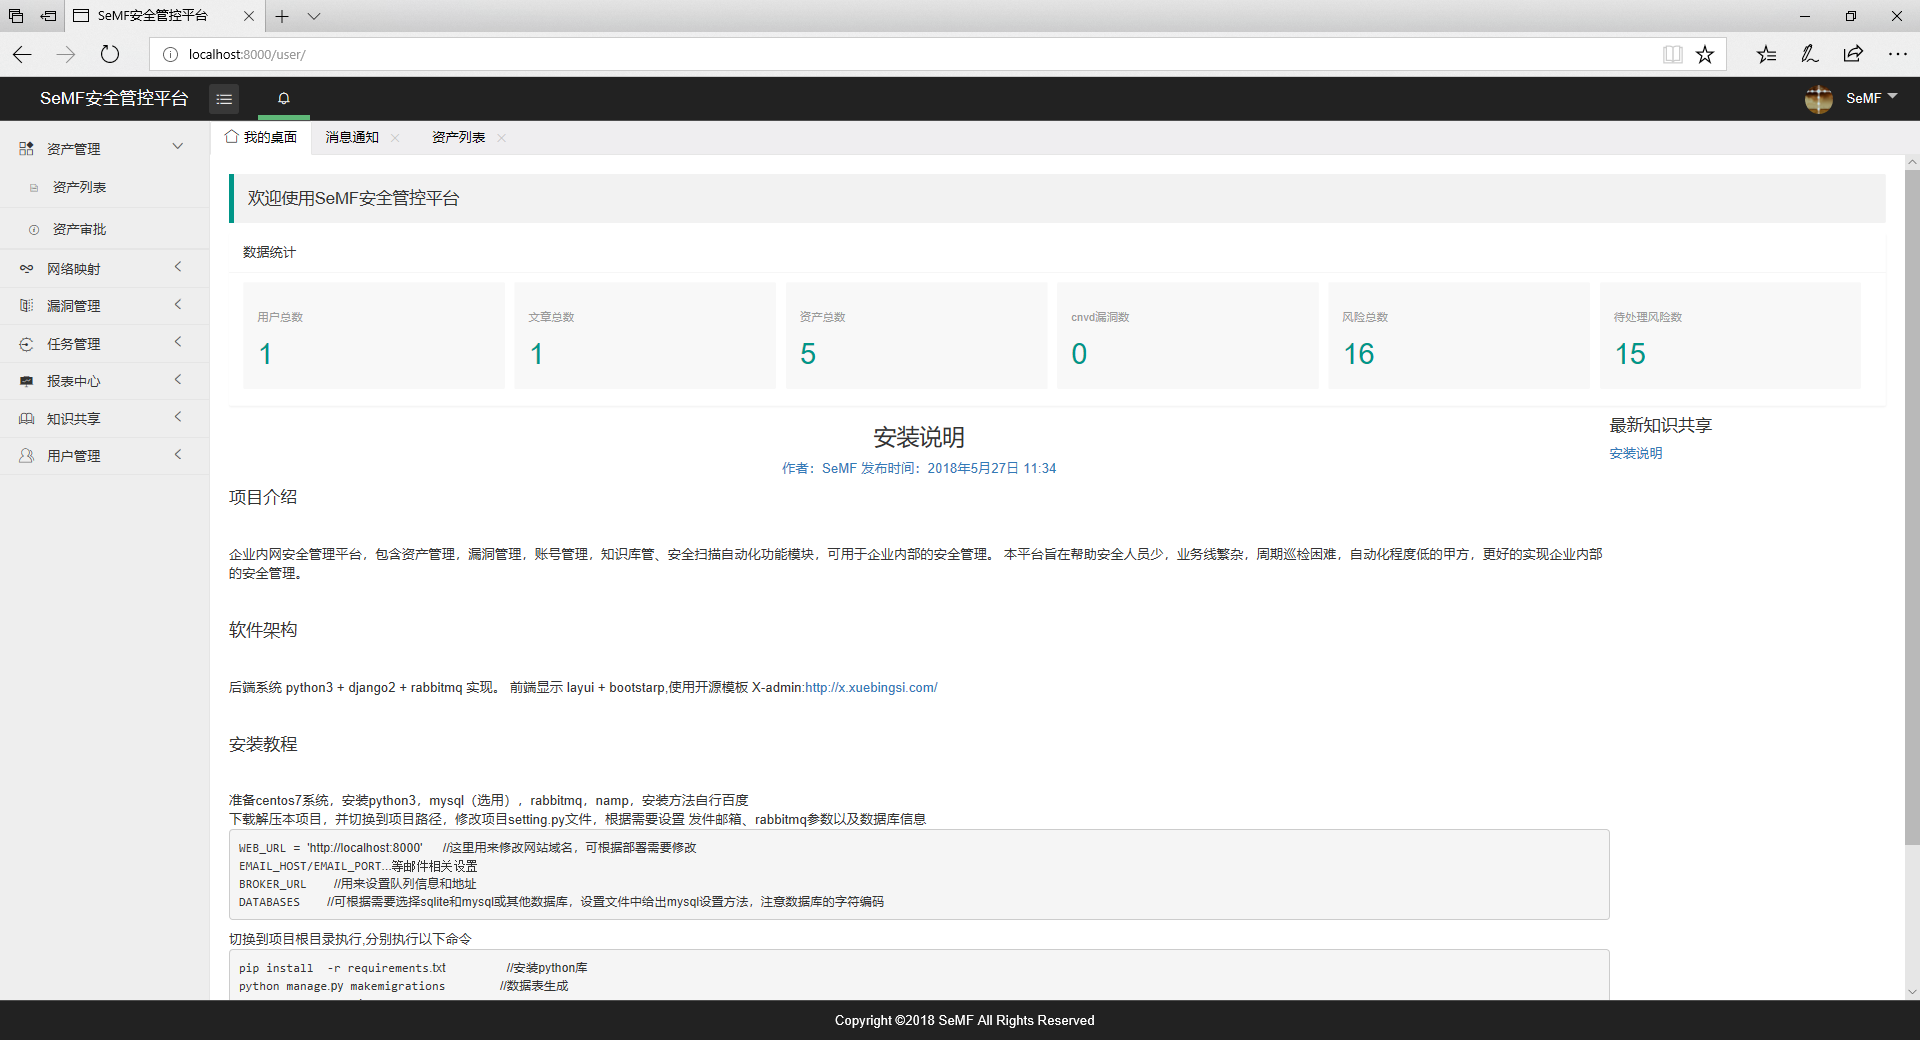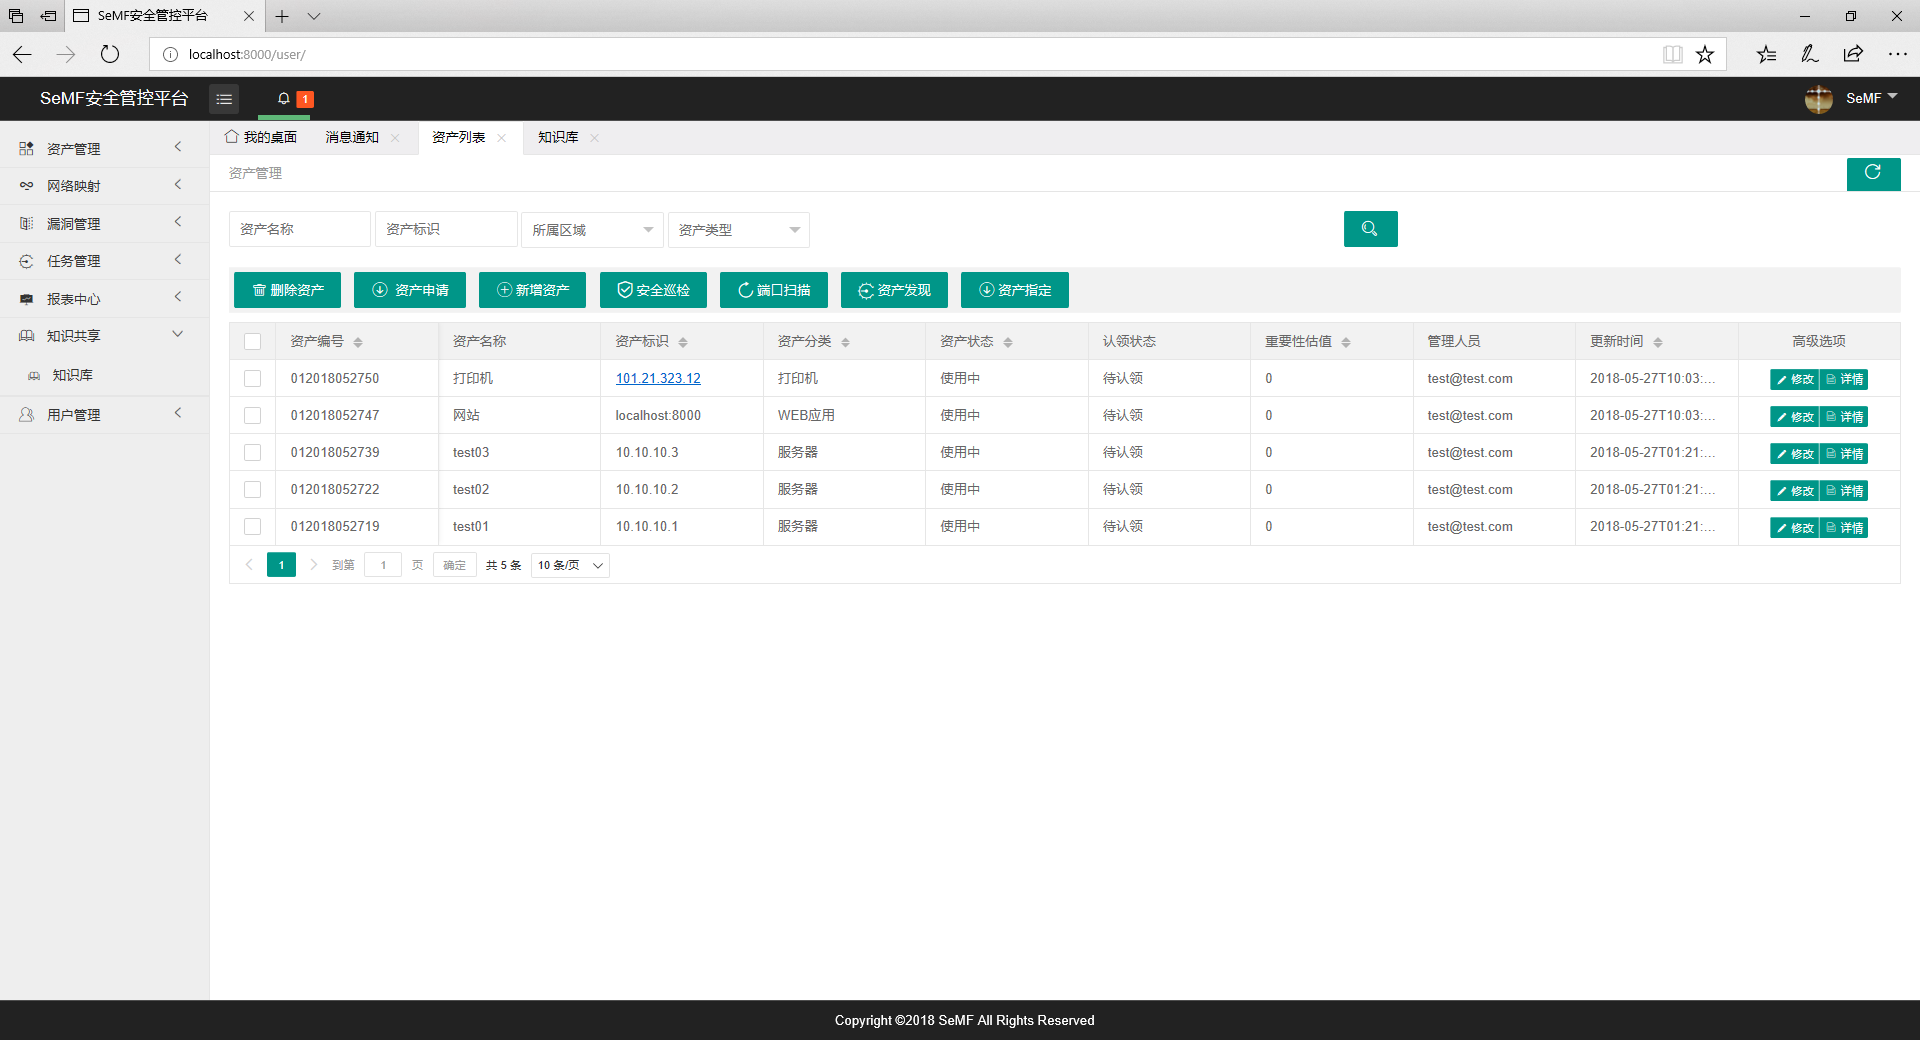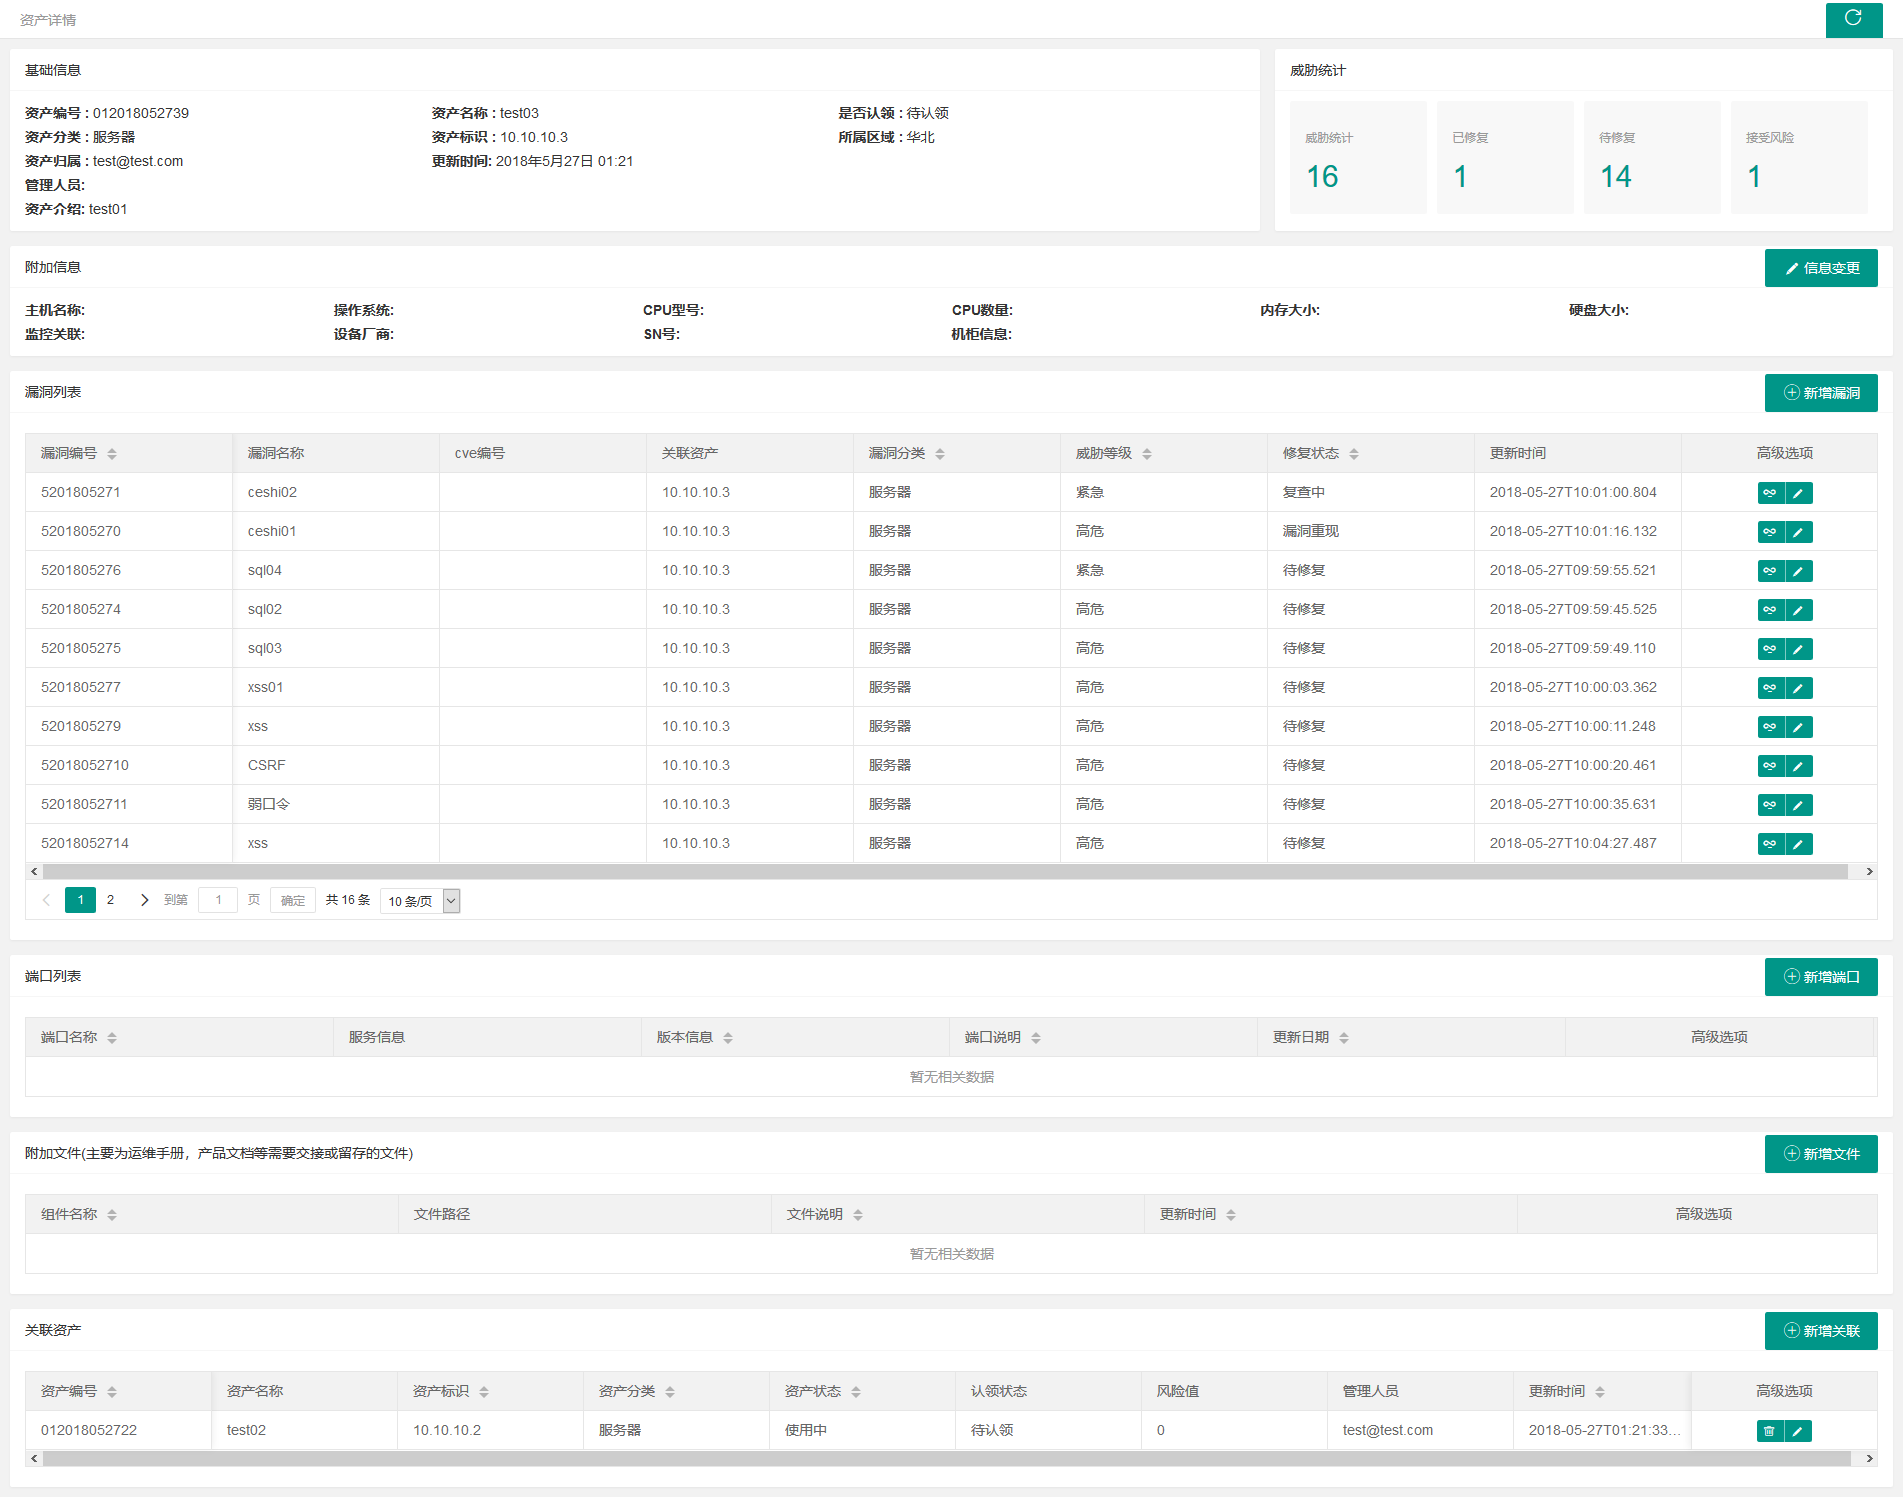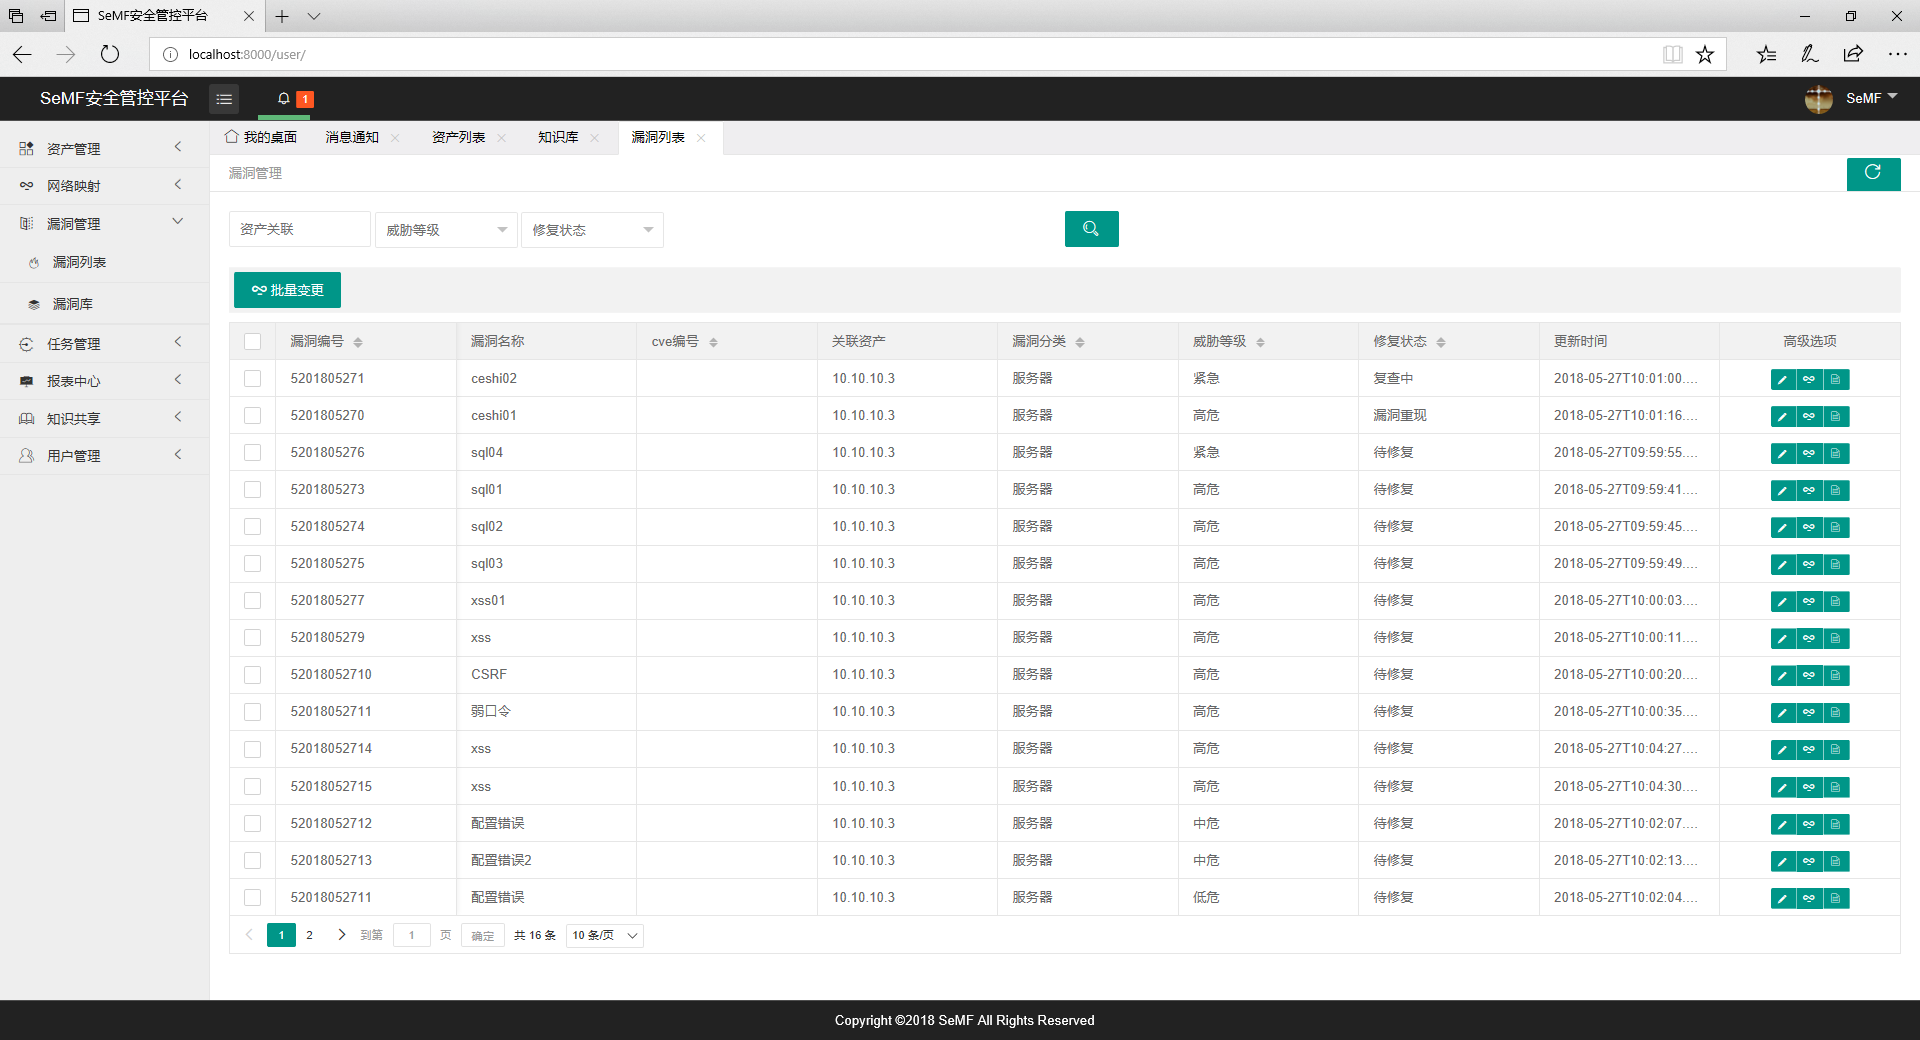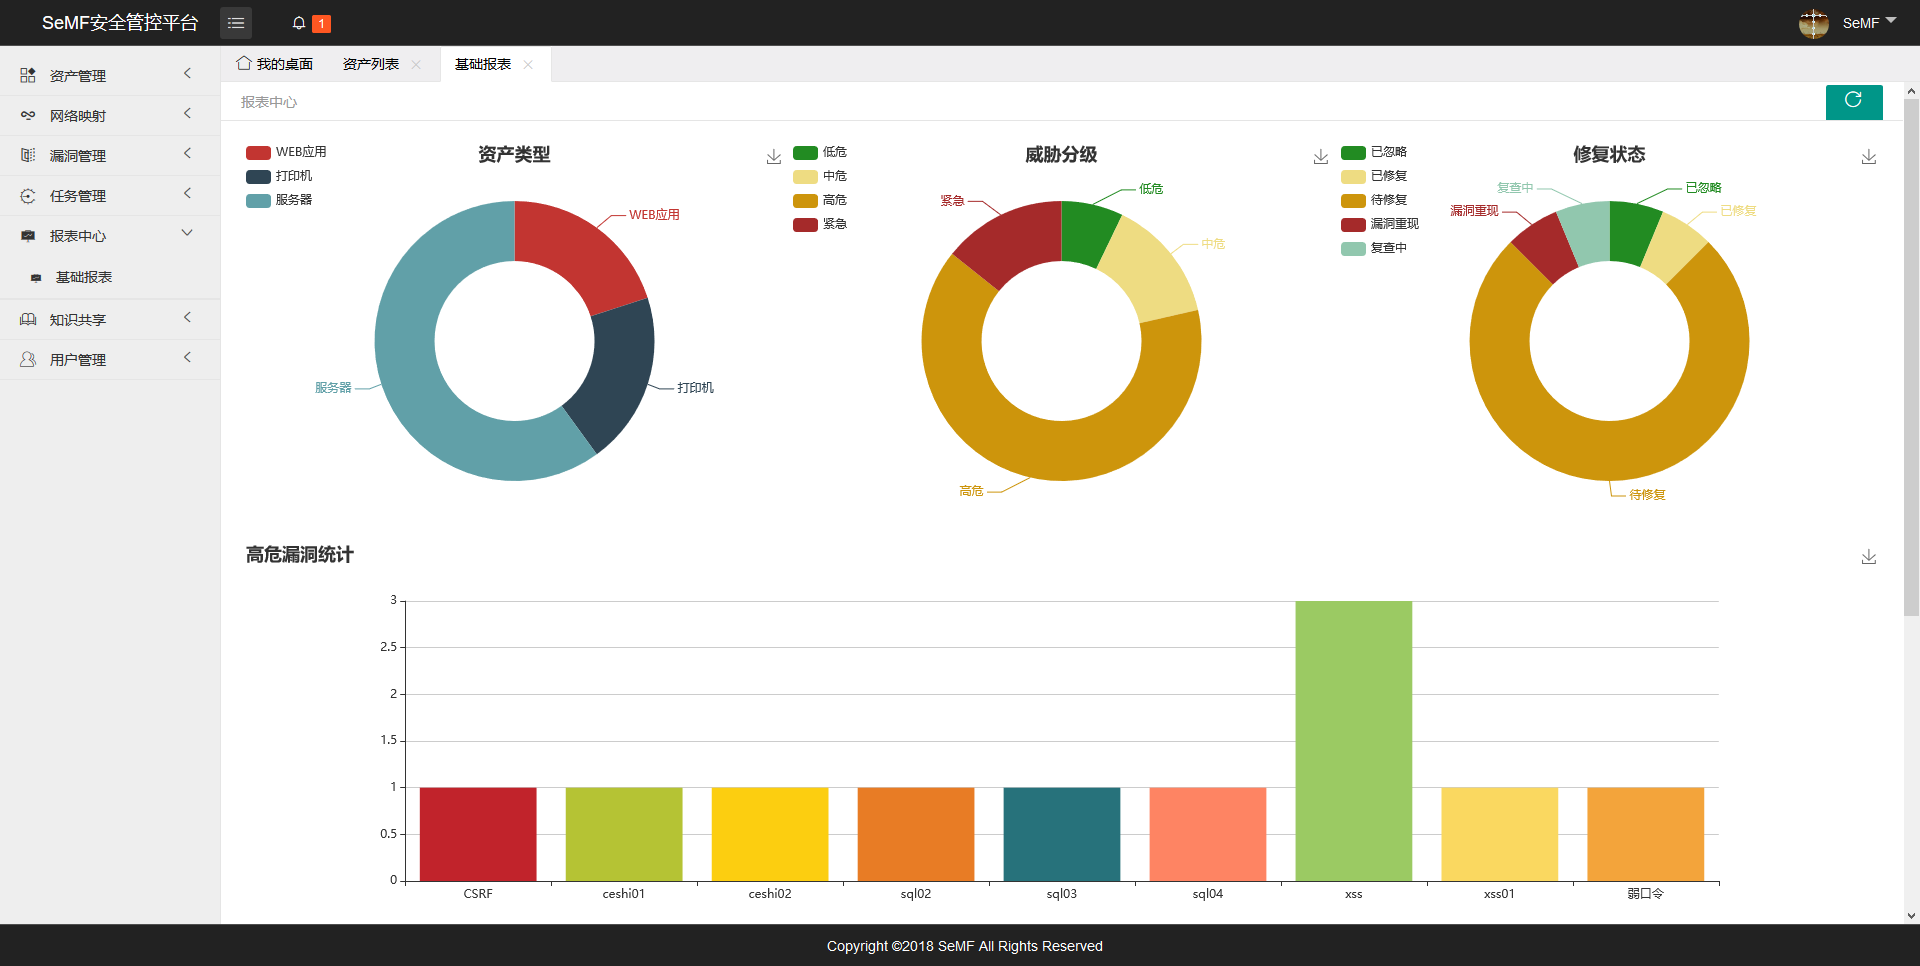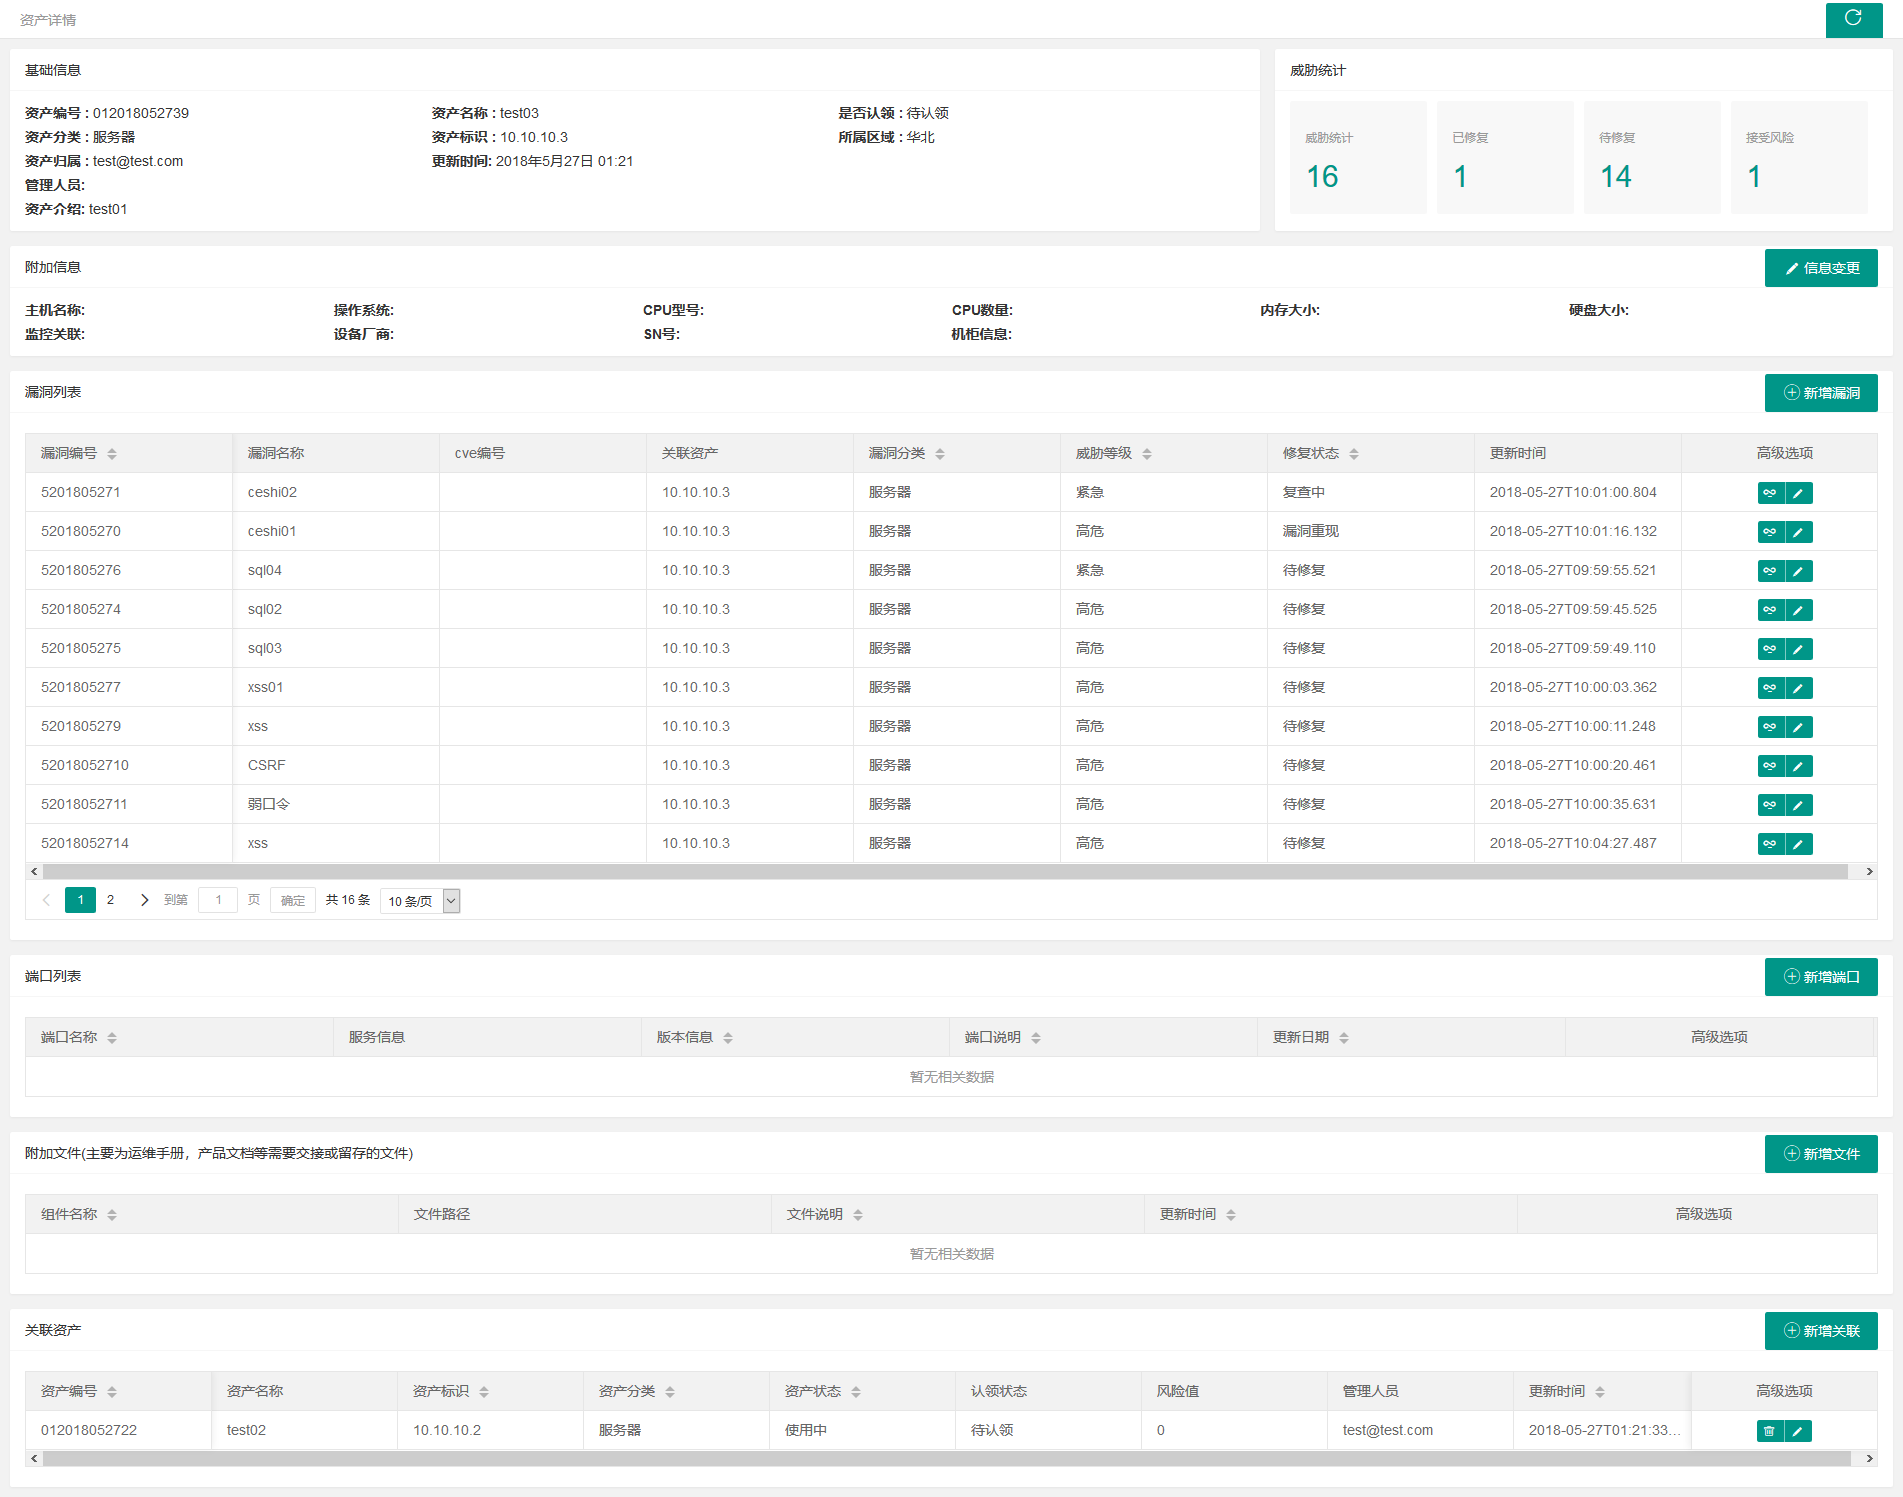
Security Manage Framework es una plataforma de gestión de seguridad para la intranet empresarial, que incluye módulos de funciones de gestión de activos, gestión de vulnerabilidades, gestión de cuentas, gestión de bases de conocimiento y automatización de escaneo de seguridad, y puede utilizarse para la gestión de seguridad interna. Esta plataforma está diseñada para ayudar a la Parte A, que cuenta con poco personal de seguridad, líneas de negocio complejas, inspecciones periódicas difíciles y baja automatización, a lograr una mejor gestión de seguridad interna.



SEMF es una security management platform for enterprise intranet, which includes functions of asset management, vulnerability management, account management, knowledge base management and security scanning automation. Se puede utilizar para la gestión de seguridad interna.
Esta plataforma tiene como objetivo ayudar a la Parte A con menos personal de seguridad, líneas de negocio complicadas, inspección periódica difícil y baja automatización para lograr una mejor gestión de seguridad interna. Este software se utiliza únicamente para la gestión de activos de TI internos, sin comportamiento agresivo. Se solicita a los usuarios que cumplan con la Ley de Seguridad de Redes de la República Popular China (http://www.npc.gov.cn/npc/xinwen/2016-11/07/content_2001605.htm). No deben utilizar SEMF para pruebas no autorizadas. Los autores no asumen ninguna responsabilidad legal solidaria.
Si te gusta, haz clic en Star. Si no tienes intención de contribuir, no hagas Fork. La versión posterior de Fork no se actualizará automáticamente a la última versión de forma sincronizada. No disfrutarás del placer y la sorpresa de la última versión.
La dirección original de este proyecto: https://gitee.com/gy071089/SecurityManageFramwork
Autor:残源
Backend : python3 + django2 + rabbitmq
Frontend : layui + bootstrap,
Usando plantillas de código abierto X-admin:http://x.xuebingsi.com/
Los tipos de usuario y la información de privilegios se pueden personalizar, y se pueden generar cuatro tipos de personal de seguridad, personal de operaciones y mantenimiento, personal de red y personal de negocio en la inicialización.
Los tipos de activos de TI empresariales y los atributos de activos se pueden personalizar en el fondo y ampliar según sea necesario.
El descubrimiento de activos de intranet y el escaneo de puertos se pueden automatizar.
Seguimiento completo de vulnerabilidades y filtrado de vulnerabilidades del escáner.
Mapeo de red, para la gestión de mapeo de intranet y extranet de grandes empresas es compleja, función de reserva.
Gestión de base de conocimiento, para compartir información de seguridad, se divide en categoría de anuncios y categoría de divulgación científica.
Gestión de biblioteca de vulnerabilidades, este módulo se conecta con la biblioteca de vulnerabilidades CNVD.
Función de escaneo de vulnerabilidades basada en complementos que se puede agregar por sí misma.
Detección de contraseñas débiles para múltiples protocolos.
Llamada a la interfaz de AWVS (Acunetix Web Vulnerability Scanner).
Llamada a la interfaz de Nessus (6/7).