
 warflop/cloudbunny
CloudBunny es una herramienta para capturar la IP real del servidor que utiliza un WAF como proxy o protección. En esta herramienta usamos tres motores de búsqueda para buscar información de dominios: Shodan, Censys y Zoomeye.

CloudBunny es una herramienta para capturar el servidor de origen que utiliza un WAF como proxy o protección.
Puedes leer más sobre la herramienta aquí: https://tinyurl.com/y8p48wb3
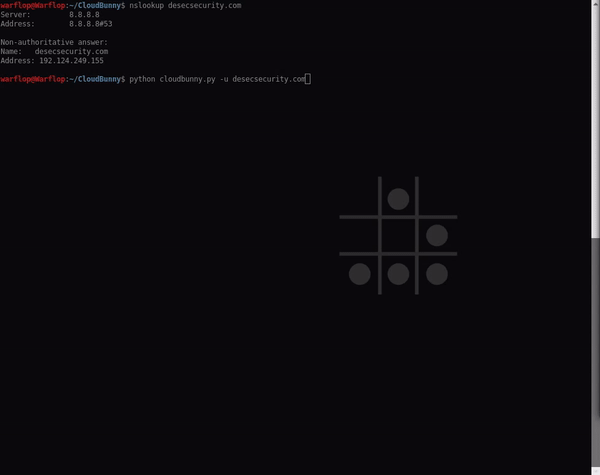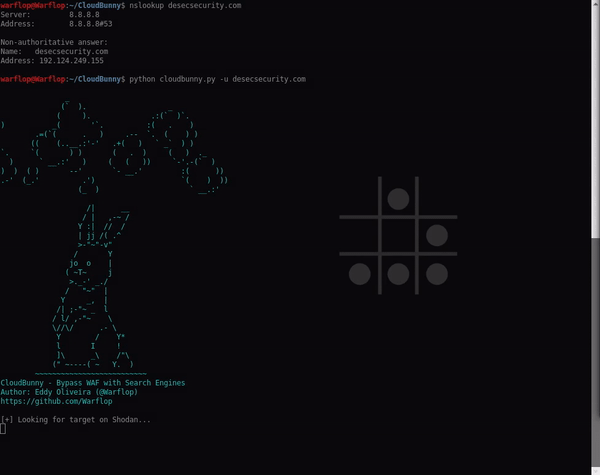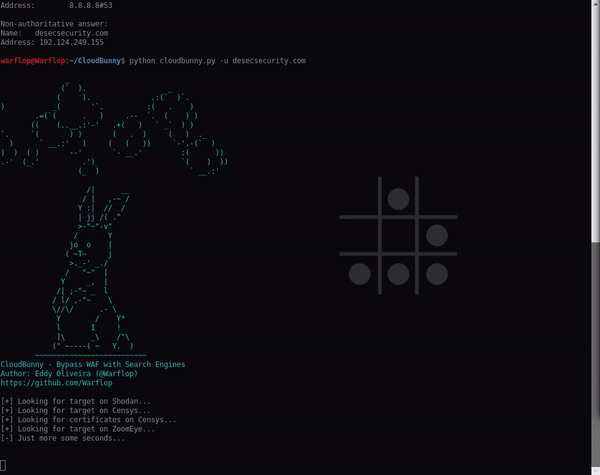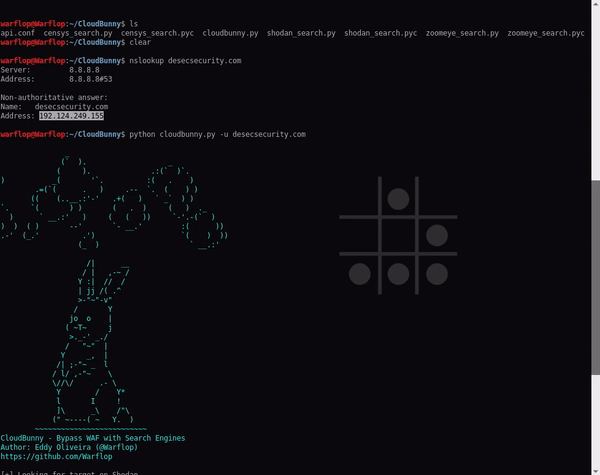
En esta herramienta utilizamos tres motores de búsqueda para buscar información de dominios: Shodan, Censys y Zoomeye. Para usar las herramientas necesitas las claves API, puedes obtenerlas en los siguientes enlaces:
Shodan - https://account.shodan.io/
Censys - https://censys.io/account/api
ZoomEye - https://www.zoomeye.org/profile
NOTA: En Zoomeye necesitas ingresar el usuario y la contraseña, genera una clave API dinámica y yo ya hago este trabajo por ti. Solo ingresa tu usuario y contraseña.
Después de eso, debes poner las credenciales en el archivo api.conf.
Instala los requisitos:
$ pip3 install -r requirements.txt
Por defecto, la herramienta busca en todos los motores de búsqueda (puedes configurar esto mediante argumentos), pero necesitas poner las credenciales como se indicó anteriormente. Después de haber cargado las credenciales e instalado los requisitos, ejecuta:
$ python3 cloudbunny.py -u securityattack.com.br
Consulta nuestra área de ayuda:
$ python3 cloudbunny.py -h
Cambia securityattack.com.br por el dominio de tu elección.
$ python3 cloudbunny.py -u site_example.com.br

	            /|      __
	           / |   ,-~ /
	          Y :|  //  /
	          | jj /( .^
	          >-"~"-v"
	         /       Y
	        jo  o    |
	       ( ~T~     j
	        >._-' _./
	       /   "~"  |
	      Y     _,  |
	     /| ;-"~ _  l
	    / l/ ,-"~    \
	    \//\/      .- \
	     Y        /    Y*
	     l       I     !
	     ]\      _\    /"\
	    (" ~----( ~   Y.  )
	~~~~~~~~~~~~~~~~~~~~~~~~~~
CloudBunny - Bypass WAF con motores de búsqueda
Autor: Eddy Oliveira (@Warflop)
https://github.com/Warflop

[+] Buscando objetivo en Shodan...
[+] Buscando objetivo en Censys...
[+] Buscando certificados en Censys...
[+] Buscando objetivo en ZoomEye...
[-] Solo algunos segundos más...


+---------------+------------+-----------+----------------------------+
| Dirección IP  |    ISP     |  Puertos  |  Última actualización      |
+---------------+------------+-----------+----------------------------+
|  55.14.232.4  | Amazon.com | [80, 443] | 2018-11-02T16:02:51.074543 |
| 54.222.146.40 | Amazon.com |    [80]   | 2018-11-02T10:16:38.166829 |
| 18.235.52.237 | Amazon.com | [443, 80] | 2018-11-08T01:22:11.323980 |
| 54.237.93.127 | Amazon.com | [443, 80] | 2018-11-05T15:54:40.248599 |
| 53.222.94.157 | Amazon.com | [443, 80] | 2018-11-06T08:46:03.377082 |
+---------------+------------+-----------+----------------------------+
    Podemos tener algunos falsos positivos :)






