Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LogsTotal — Detección Sigma multi-motor autoalojada para registros de eventos | Kitploit

Herramientas/GitHubGitHub/wagga40/logstotal
Herramientas DefensivasGestión de Indicadores de Compromiso (IOC)Análisis de VulnerabilidadesForensia DigitalInteligencia de AmenazasDetección de IntrusionesRespuesta a IncidentesAnálisis de Registros
GitHubwagga40/logstotal

LogsTotal

Detección Sigma multi-motor autoalojada para registros de eventos
48988hace 20 díasRevisado por Kitploit
Compartir
Ver Repositorio
Sitio web

LogsTotal

Logotipo de LogsTotal

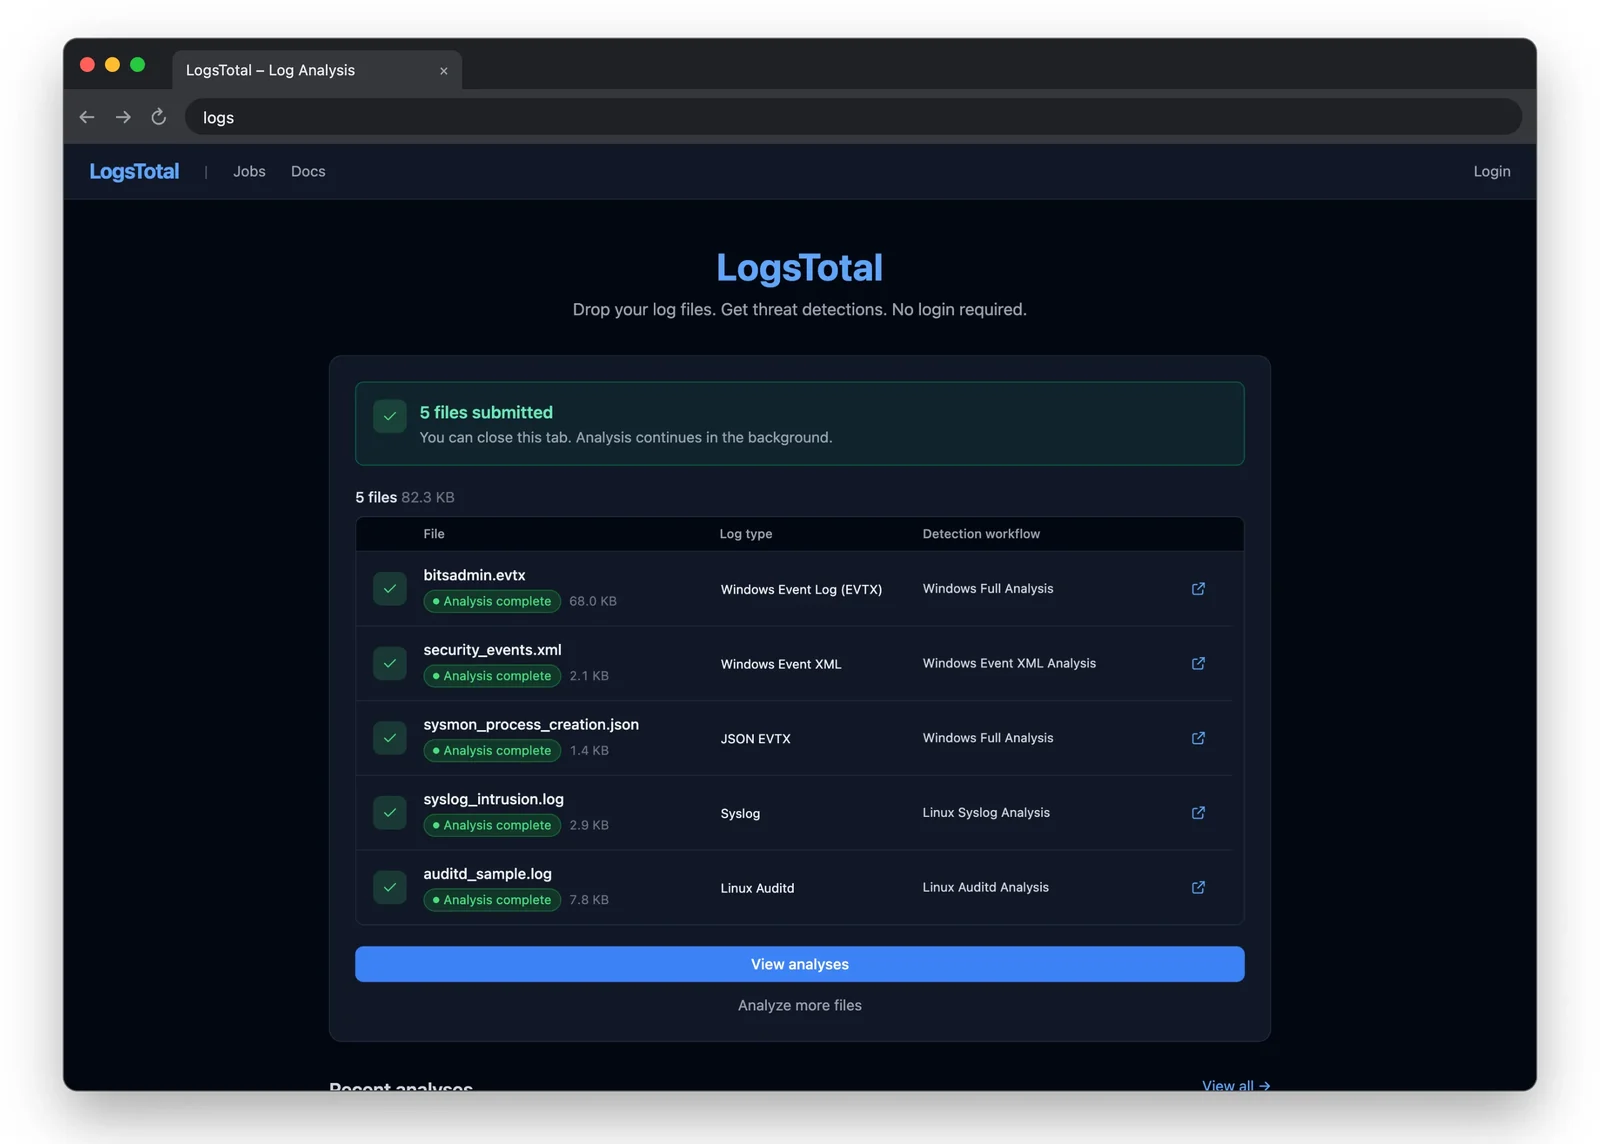
LogsTotal es una plataforma de análisis de logs autoalojada. Suelta un archivo de log —EVTX de Windows o XML de eventos, JSON de Winlogbeat/EVTX, auditd, syslog, una exportación de journald, Sysmon para Linux— y varios motores de detección ejecutan reglas Sigma sobre él e informan lo que encontró cada uno: hallazgos agrupados por severidad, contexto de MITRE ATT&CK, las entidades implicadas y herramientas de analista por encima.

No se necesita cuenta para enviar un archivo o leer resultados públicos.

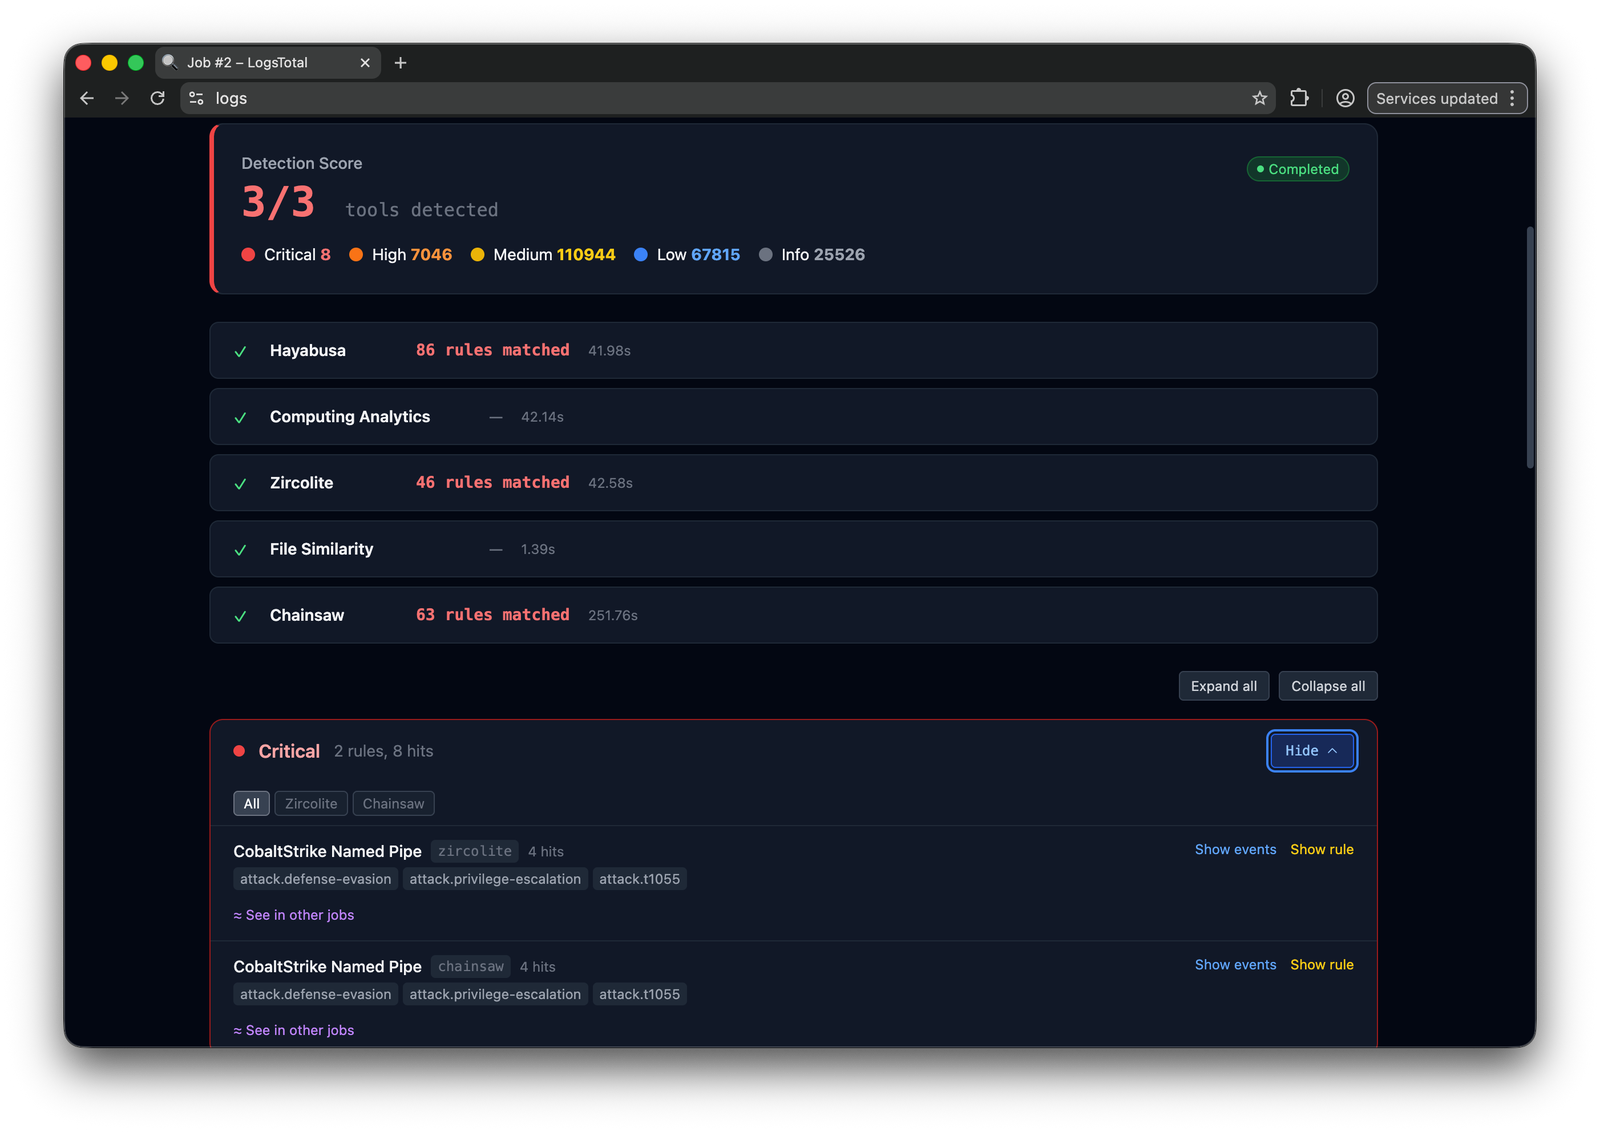
Motores de detección: Zircolite, Chainsaw, Hayabusa, ChopChopGo y RSigma. Añadir otro requiere una entrada de catálogo y un adaptador, con un mapeo de salida tipado, para un binario o una imagen de Docker — consulta Añadir un adaptador de herramienta.

Capturas de pantalla

Carga y flujo de trabajoDetecciónAnalítica
Pantalla principalHallazgosAnálisis
Línea de tiempo de eventosReglasÁrbol de procesos

Lo que obtienes

  • Suelta un log, obtén un informe de detección. Hay cinco motores disponibles; el flujo de trabajo y el tipo de log determinan qué motores se ejecutan. El tipo de log se detecta al soltarlo.
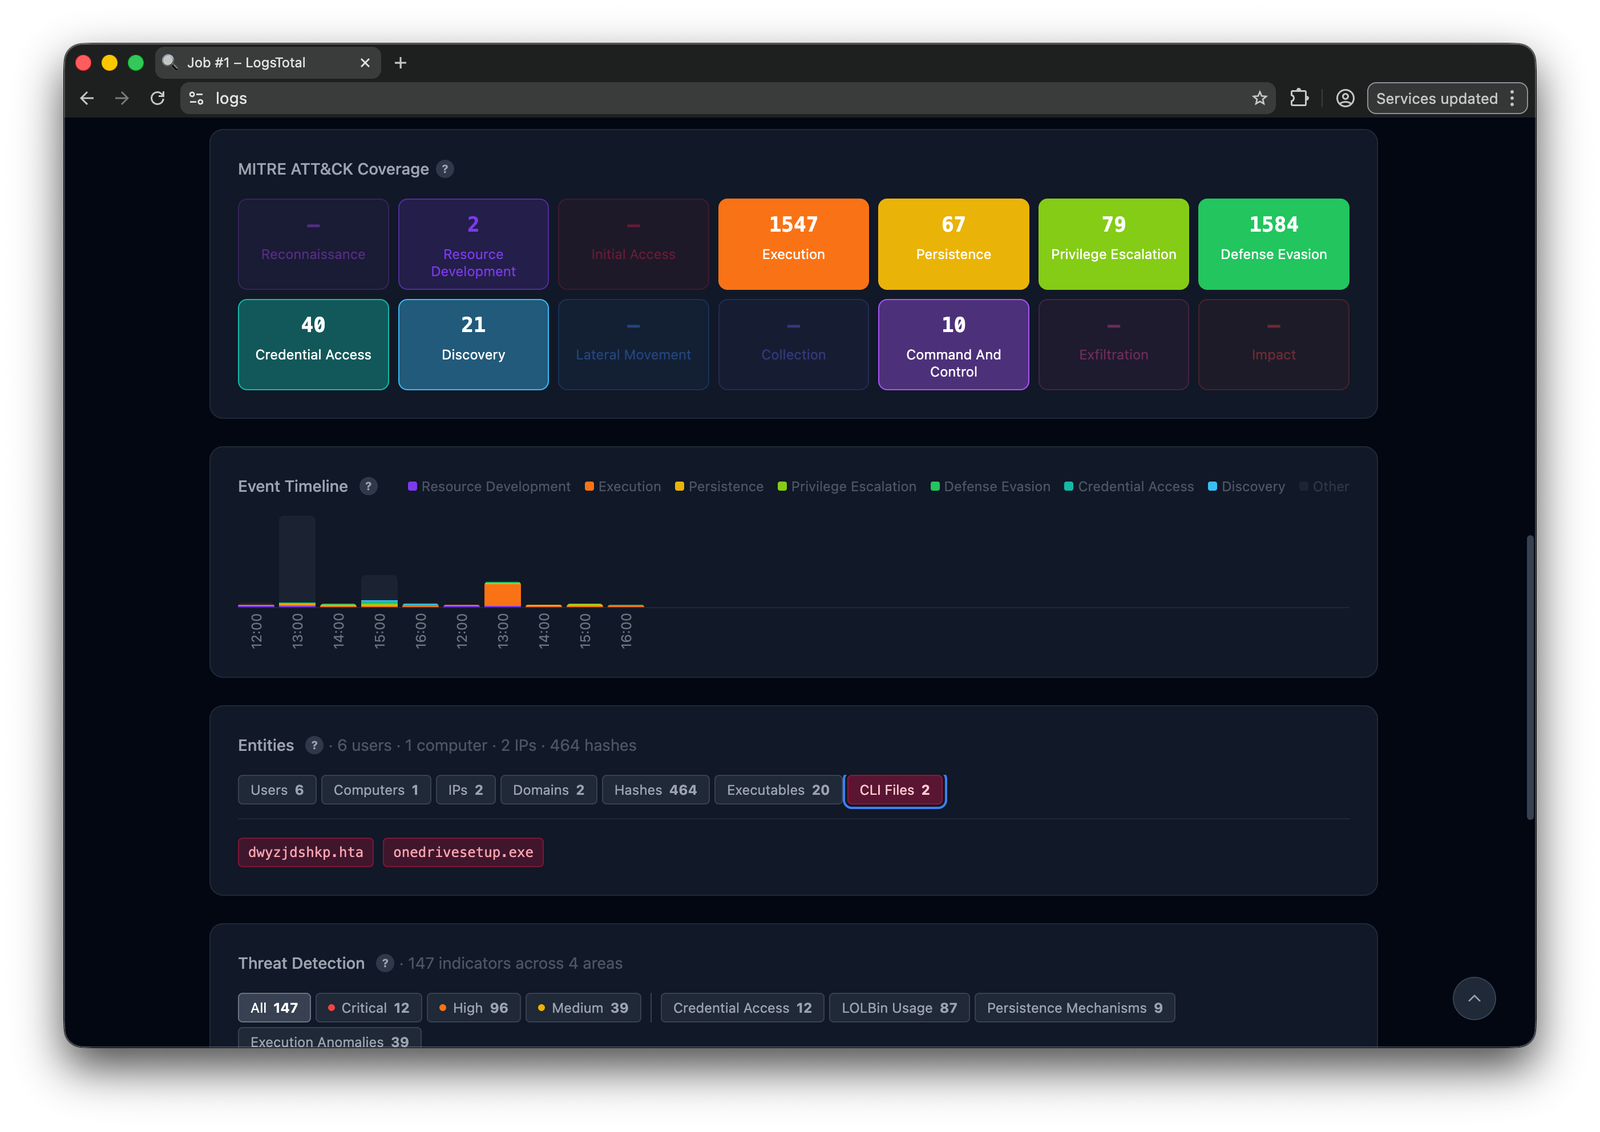
  • Contexto de MITRE ATT&CK — un mapa de calor de tácticas por trabajo.
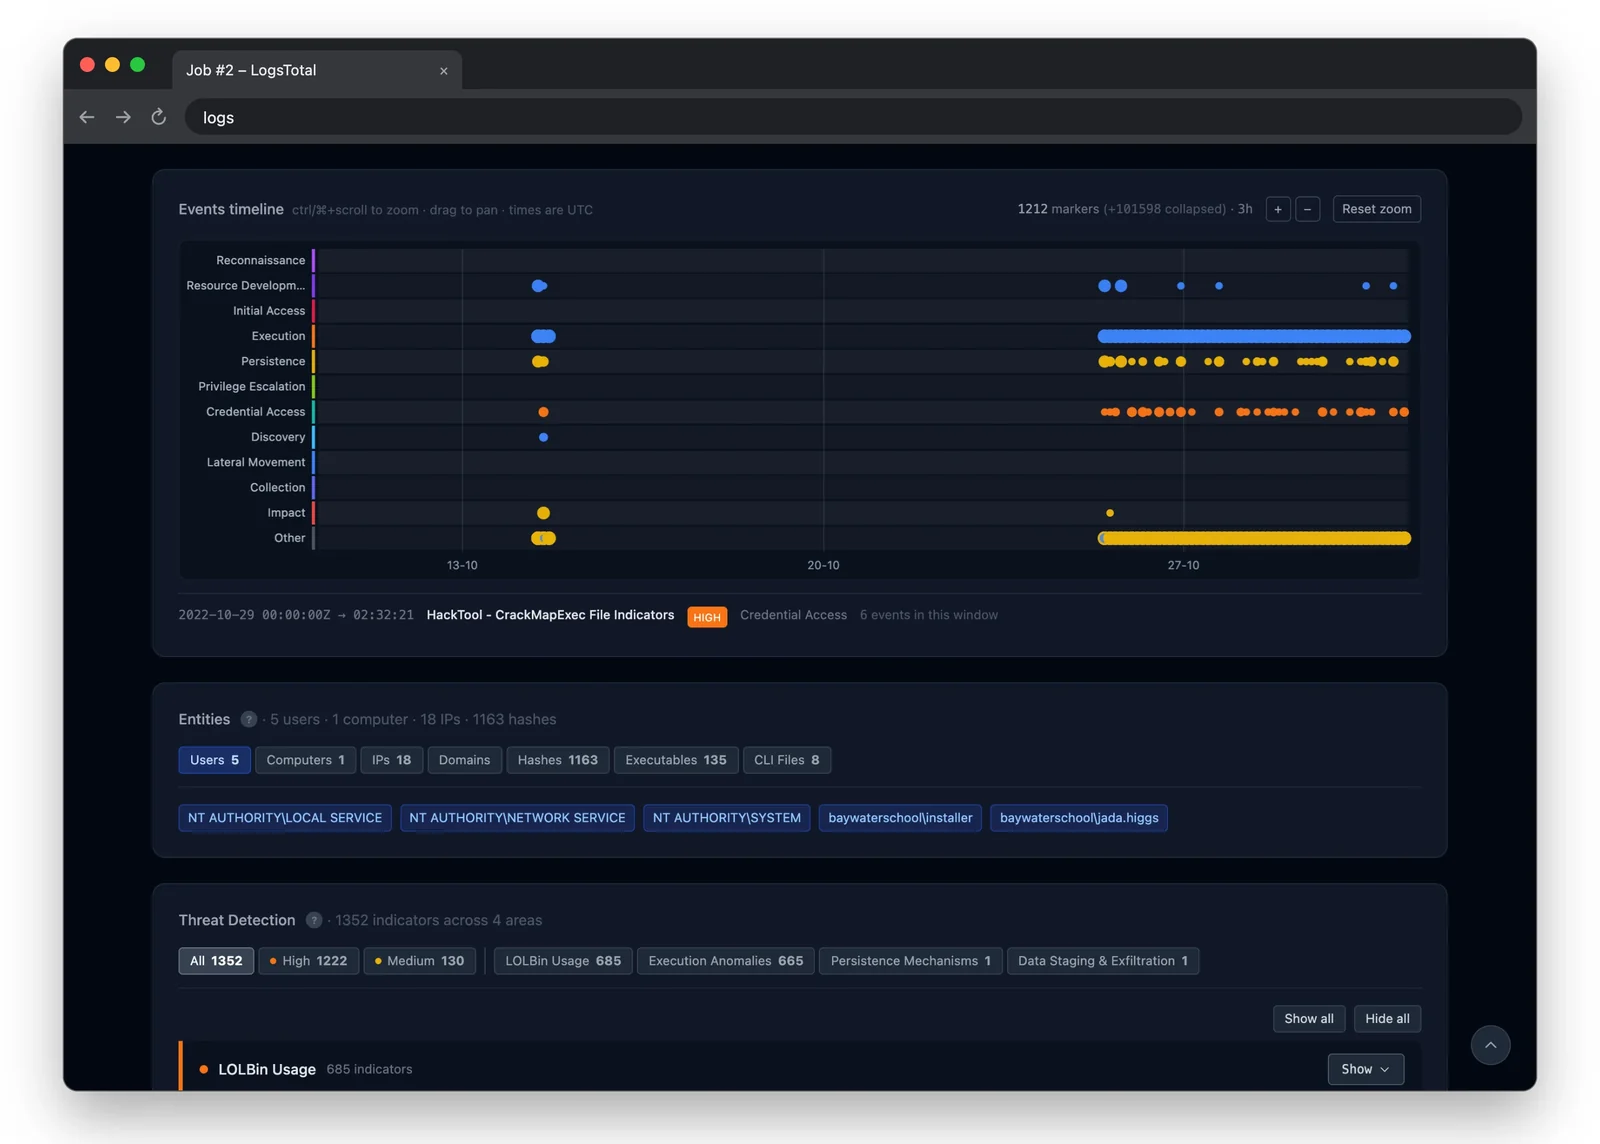
  • Dos líneas de tiempo — un histograma de actividad por hora según táctica, y una línea de tiempo por alerta con zoom.
  • Explora cada evento, no solo los coincidentes: búsqueda, un histograma con zoom, valores de campo, apilamiento (combinaciones más raras primero) y exportación a CSV/NDJSON sobre un índice que LogsTotal construye a partir de cada carga.
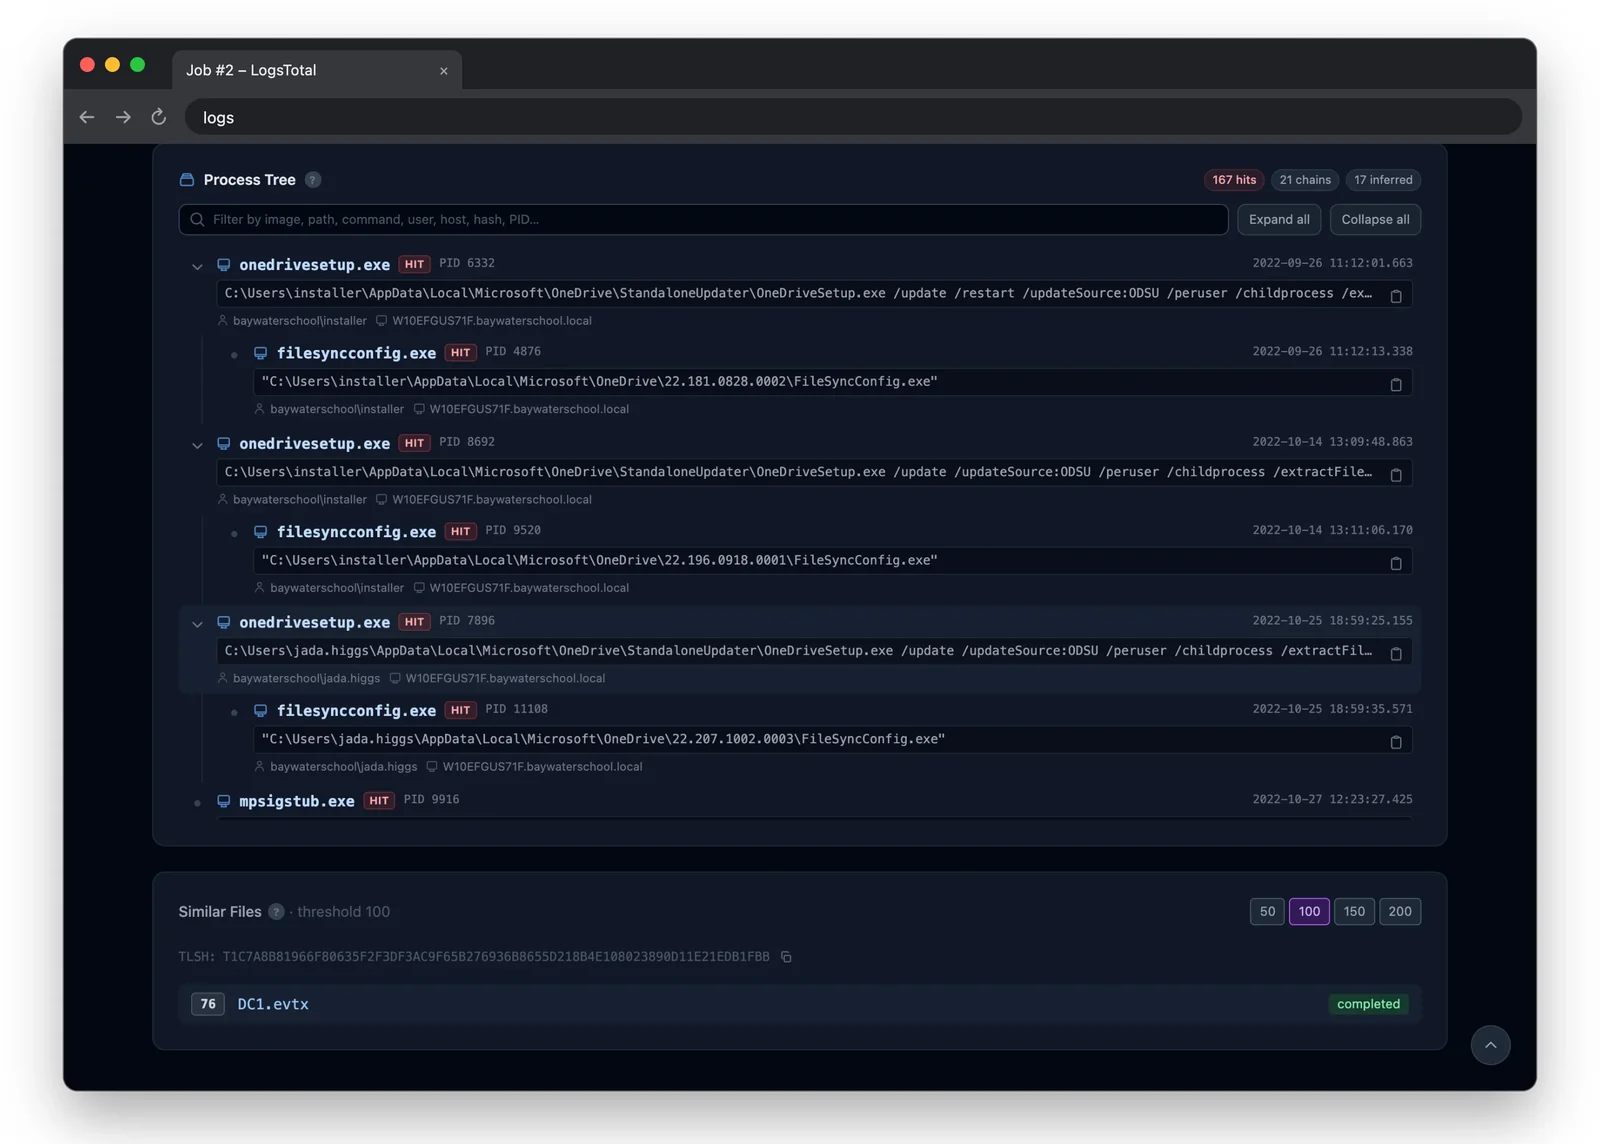
  • Árboles de procesos a partir de cada creación de proceso en el log, con las detecciones marcadas.
  • Extracción y pivoteo de entidades, y casos de investigación.
  • Un grafo de relaciones con detección de comunidades, búsqueda de rutas, coloreado de amenazas y exportación a GraphML.
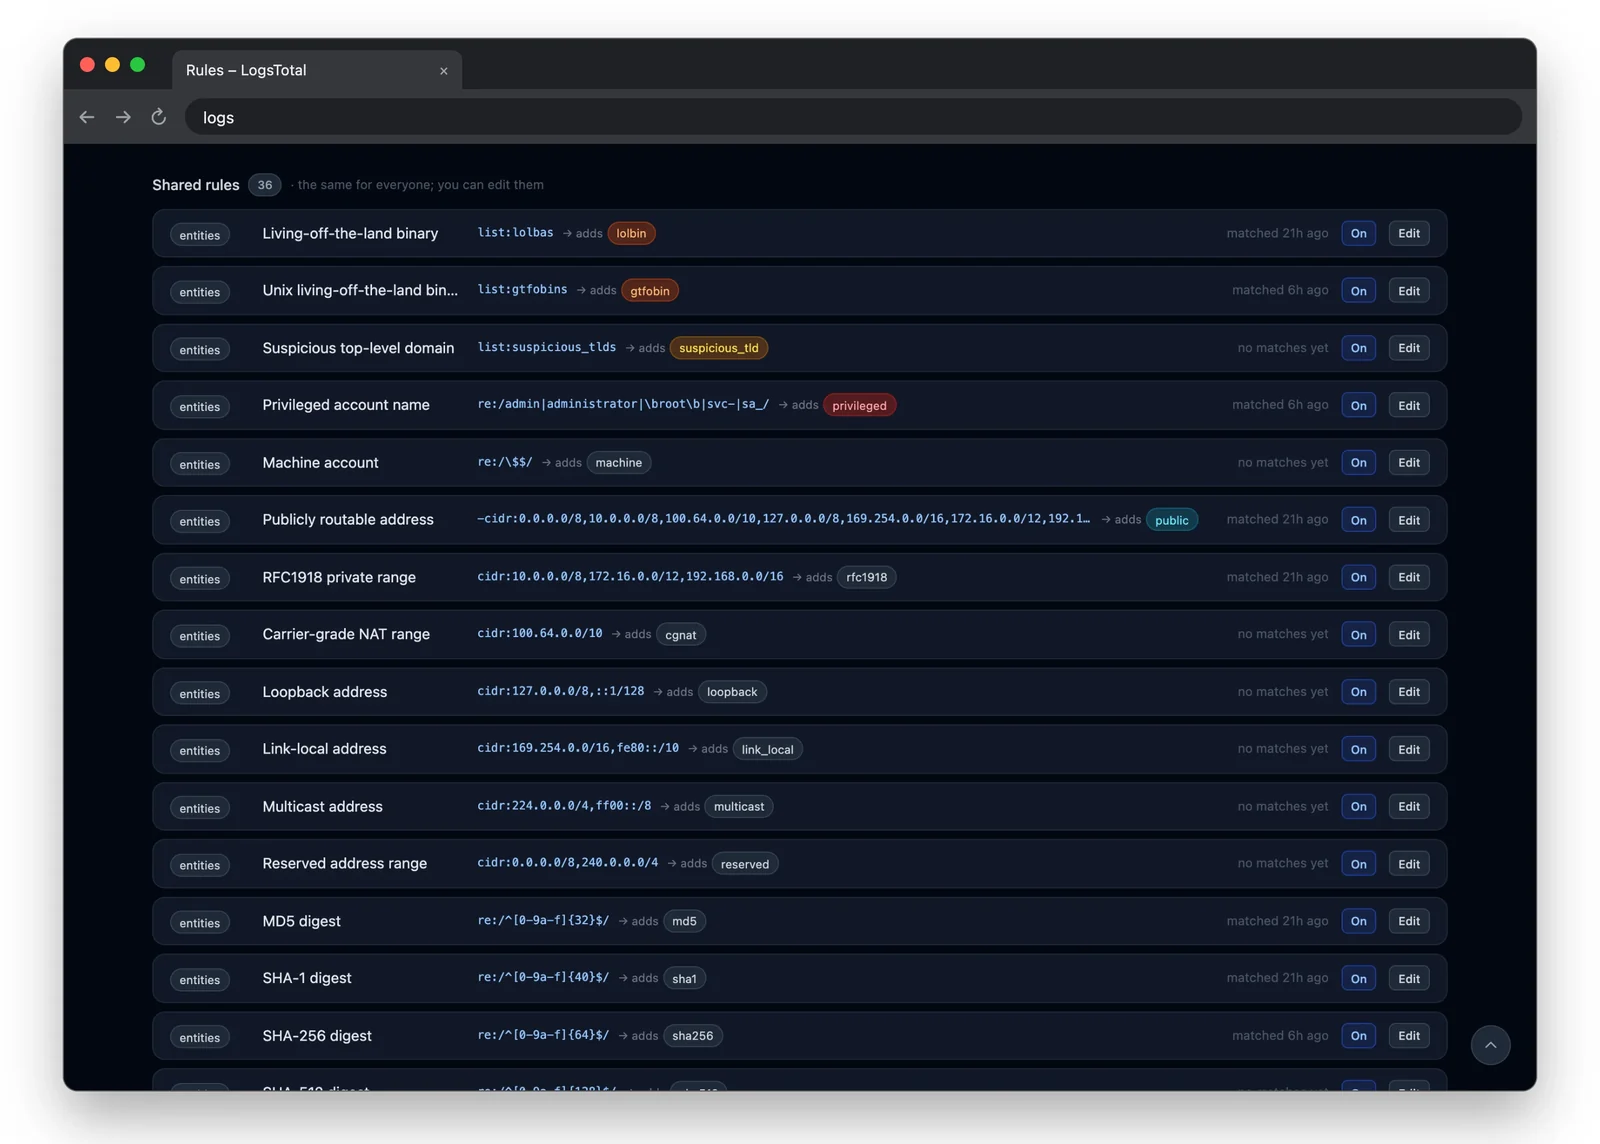
  • Reglas — tu propia capa de detección sobre lo que produce un análisis, con etiquetado automático, alertas y webhooks firmados.
  • Exporta al resto de tu stack — feed de IOC (CSV/JSON/STIX/MISP), bundles STIX, eventos MISP, paquetes de IOC al portapapeles.
  • Similitud difusa — coincidencia TLSH entre cargas, más correlación de reglas entre trabajos.

Modelo de acceso

FunciónAdminMiembroUsuarioAnónimo
Carga y trabajossísísísí
Envíos privadossísísíno
Explorar cada evento de un trabajosísítrabajos propiosno
Intel (entidades, casos, reglas)sísínono
Páginas y flujos de trabajo de administraciónsínonono

Los administradores asignan roles en /admin/users.

Requisitos previos

  • Ubuntu o Debian (las plataformas probadas), con Docker Engine y el plugin Compose.
  • 7z (p7zip-full), rsync y curl.
  • Python 3.11 o posterior en el host, solo biblioteca estándar, para los scripts auxiliares.
  • Nada para los propios comandos: ./logstotal trae su propia Task fijada.
  • Un navegador de escritorio, de 1024px de ancho o más, para las personas que lo usen.

La lista completa, con comandos de instalación, está en Requisitos previos.

Inicio rápido

Descarga logstotal-<version>.7z desde la página de releases. En el host:

7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart

./logstotal quickstart crea .env, genera cada secreto —incluida la contraseña de administrador, que se imprime una sola vez, así que guárdala—, construye y verifica la pila, la inicia y espera a que responda. Es seguro volver a ejecutarlo.

Luego abre http://<host>:8000 e inicia sesión con ADMIN_EMAIL de .env y la contraseña impresa. La versión paso a paso, PostgreSQL y qué hacer a continuación están en Instalación en un solo host.

Para actualizar, ejecuta ./logstotal upgrade desde el mismo directorio: descarga la última versión y la aplica. ./logstotal upgrade:rollback restaura la versión anterior, en este host o en cada host de una flota. Cada rollback consume su instantánea, así que ejecutarlo dos veces retrocede dos versiones. Consulta Actualización y rollback.

Documentación

La documentación para administradores se publica en https://wagga40.github.io/LogsTotal/, y cada versión la incluye en docs/:

  • Requisitos previos, luego instalación en un solo host, HTTPS con Caddy, instalación en flota o instalación sin conexión
  • Configuración — cada variable de entorno
  • Estado, registros y comprobaciones del primer día
  • Actualización y rollback
  • Seguridad y Limitaciones conocidas
  • Comandos — cada comando de ./logstotal

La guía para analistas (envío de registros, lectura de resultados, Intel) está integrada en la aplicación, en /docs. Los colaboradores empiezan con Desarrollo local.

Proyecto

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    388
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    330
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    328

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →