

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
flyphish — Despliega una infraestructura de phishing sobre la marcha. | Kitploit

Herramientas/GitHubGitHub/virtualsamuraii/flyphish
Seguridad de Infraestructura en la NubeHerramientas de PhishingPhishingPruebas de PenetraciónRed TeamingSeguridad de Correo Electrónico
GitHubvirtualsamuraii/flyphish

flyphish

Despliega una infraestructura de phishing sobre la marcha.

Ver Repositorio
807108hace 4 díasRevisado por Kitploit
Compartir

Flyphish

Flyphish es un playbook de Ansible que permite a los consultores de ciberseguridad desplegar un servidor de phishing en la nube para evaluaciones de seguridad.

El playbook instala y configura Gophish, Postfix y OpenDKIM en una máquina virtual en la nube. Además, con fines de OPSEC, el playbook elimina los IOC predeterminados (cabeceras SMTP) de las configuraciones de los servidores Gophish y Postfix.
Instalación

Requisitos

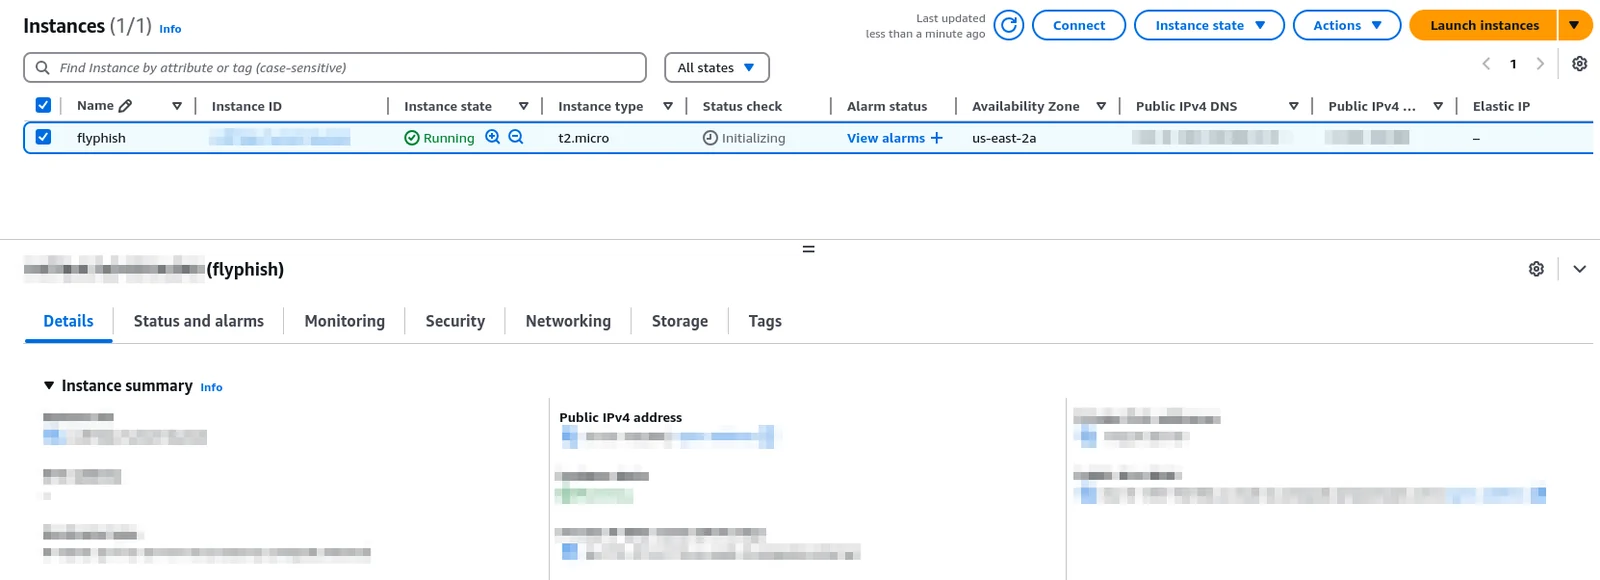
  • Asegúrate de tener una instancia de Linux (Debian, Ubuntu o Kali) en la nube (Amazon EC2, Azure VM, Google GCE...) con una dirección IPv4 pública, y Git y OpenSSH instalados. Habilita el acceso root únicamente con autenticación basada en clave SSH.

alt text

  • Asegúrate de tener un nombre de dominio y configurar sus registros DNS en consecuencia (los registros A, MX y SPF deben apuntar a la dirección IP pública de tu instancia en la nube).

  • Instala Ansible en tu propia máquina:

sudo apt install ansible

Pasos de instalación

  • Clona el repositorio
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • Coloca la dirección IP pública de tu instancia en la nube en el archivo hosts.

  • Coloca tu "dominio de phishing" y tu "dominio remitente" en el archivo group_vars/all.yml.

La variable "phishing_domain" es el dominio asociado a tu sitio web de phishing y la variable "sender_domain" es tu dominio remitente de correo electrónico. La ventaja es que puedes elegir estos dominios de forma independiente: la dirección de envío y la URL visitada no tienen necesariamente el mismo dominio. También pueden tener exactamente el mismo valor, como en tu configuración predeterminada.

¡Ya estás listo!

Uso

  • Ejecuta el playbook y espera a que se despliegue tu servidor de phishing:
ansible-playbook -i hosts playbook.yml
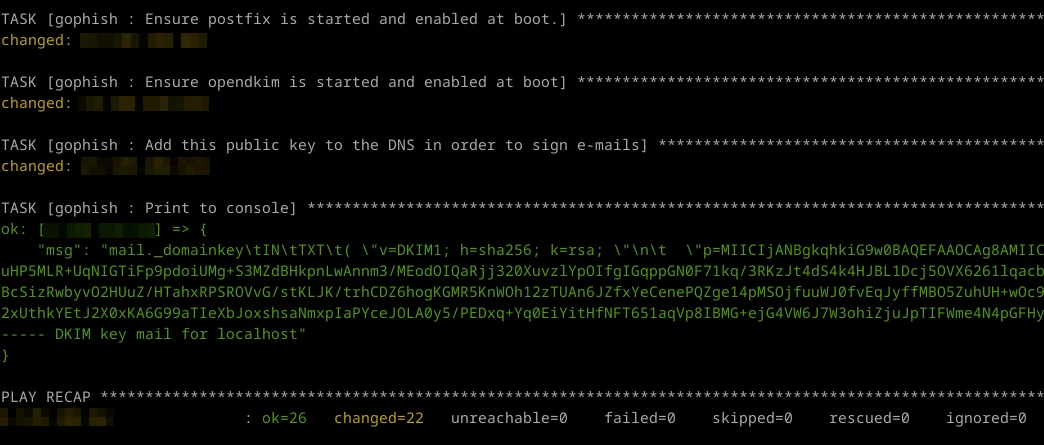
  • Una vez finalizado, el playbook muestra tu clave pública DKIM. Añade esta clave a tu registro DKIM en la zona DNS de tu dominio.

alt text

El resto depende de ti.

A partir de ahora, puedes iniciar sesión en tu instancia en la nube mediante SSH, iniciar tu servidor Gophish y configurarlo para enviar correos firmados desde tu servidor SMTP Postfix.

Consejos

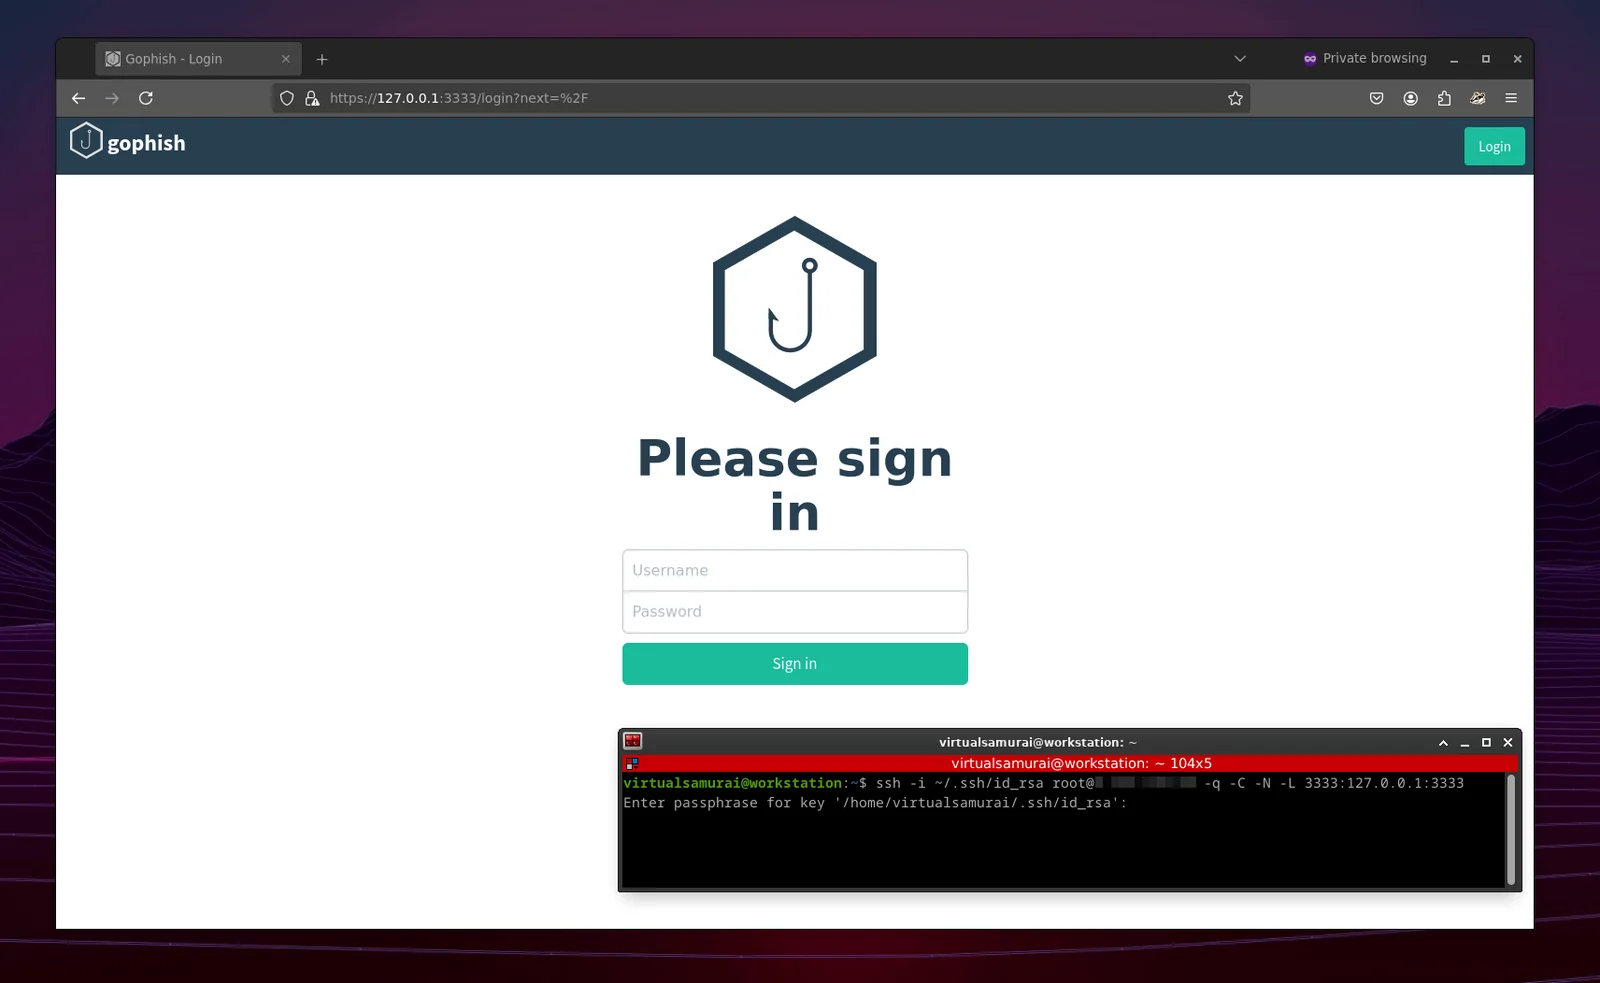
  • Evita exponer tu servidor Gophish en internet. Puedes acceder a la interfaz de Gophish en tu máquina local (https://127.0.0.1:3333) mediante SSH:
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
alt text

  • La mayoría de los proveedores de servicios en la nube no permiten el tráfico saliente al puerto SMTP 25 por motivos de spam. Elige tu proveedor con cuidado.

TODO

  • Añadir un rol de redireccionador SMTP
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    249

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






