
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
In-Spectre-Meltdown — Esta herramienta permite verificar los ataques de canal lateral de ejecución especulativa que afectan a muchos procesadores modernos y diseños de sistemas operativos. CVE-2017-5754 (Meltdown) y CVE-2017-5715 (Spectre) permiten que procesos no privilegiados roben secretos de procesos privilegiados. Estos ataques presentan 3 formas diferentes de atacar las medidas de protección de datos en las CPU, permitiendo a los atacantes leer datos que no deberían poder leer. Esta herramienta está basada originalmente en Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in | Kitploit
Herramientas/GitHubGitHub/viralmaniar/in-spectre-meltdown
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónSeguridad de Hardware
GitHubviralmaniar/in-spectre-meltdown

In-Spectre-Meltdown

Ver Repositorio
953723hace 8 añosRevisado por Kitploit

Acerca de

Esta herramienta permite verificar los ataques de canal lateral de ejecución especulativa que afectan a muchos procesadores modernos y diseños de sistemas operativos. CVE-2017-5754 (Meltdown) y CVE-2017-5715 (Spectre) permiten que procesos no privilegiados roben secretos de procesos privilegiados. Estos ataques presentan 3 formas diferentes de atacar las medidas de protección de datos en las CPU, permitiendo a los atacantes leer datos que no deberían poder leer. Esta herramienta está basada originalmente en Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

Compartir

In-Spectre-Meltdown

Esta herramienta permite verificar los ataques de canal lateral de ejecución especulativa que afectan a muchos procesadores modernos y diseños de sistemas operativos. CVE-2017-5754 (Meltdown) y CVE-2017-5715 (Spectre) permiten que procesos no privilegiados roben secretos de procesos privilegiados. Estos ataques presentan 3 formas diferentes de atacar las medidas de protección de datos en las CPU, permitiendo a los atacantes leer datos que no deberían poder leer.

Esta herramienta se basa originalmente en Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

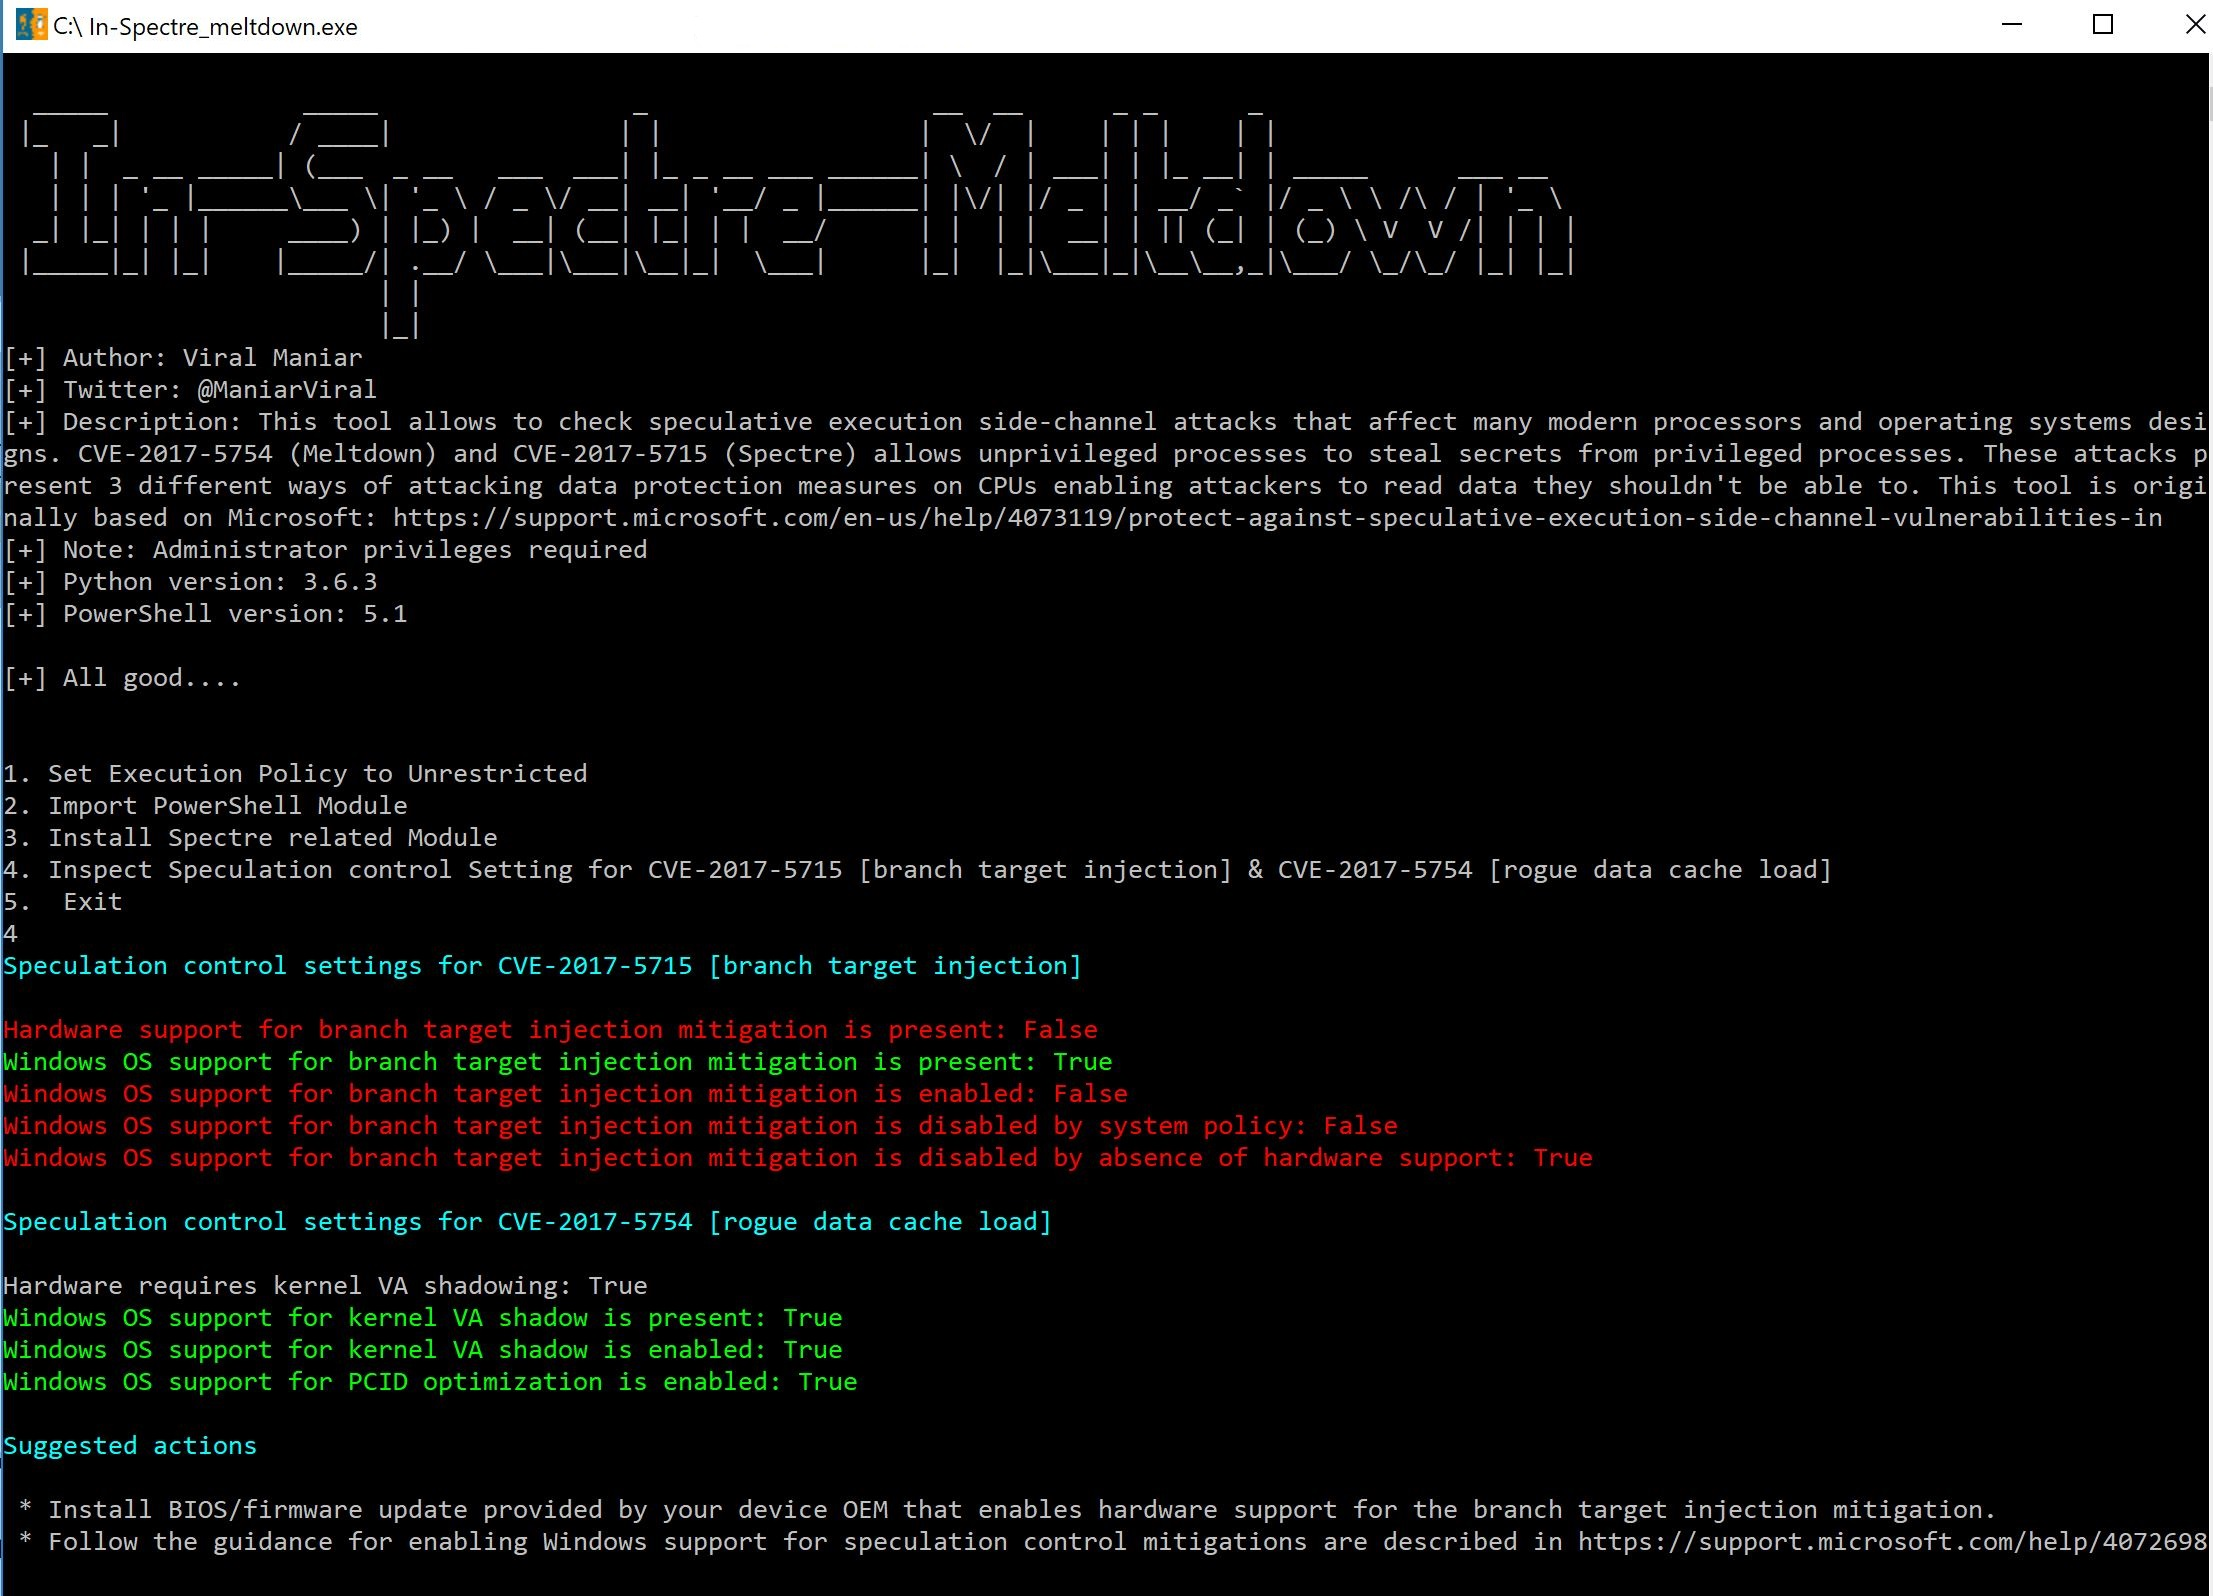
image

Tenga en cuenta:

Esta solución se ha probado con éxito usando Python 3.6.3 y PowerShell versión 5.1.

¿Cómo uso esto?

  • Ejecute el código Python o descargue el ejecutable de la sección de versiones y ejecútelo como administrador.
  • Presione los números 1, 2, 3 y 4 en secuencia para ver los resultados.
  • Presione 1: Establece la política de ejecución a sin restricciones.
  • Presione 2: Importa los módulos necesarios de PowerShell
  • Presione 3: Instala los módulos relacionados con Spectre dentro de PowerShell
  • Presione 4: Inspecciona la configuración de control de Spectre y Meltdown y muestra el resultado
  • Presione 5: Salir del programa

¿Necesito ejecutar el ejecutable como administrador?

  • Sí, haga clic derecho en "In-Spectre_meltdown.exe" y ejecute como administrador para obtener los resultados.

¿Preguntas?

Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






