Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/vincentcox/bypass-firewalls-by-dns-history
ReconocimientoEvasión de WAFSeguridad WebPruebas de PenetraciónAnálisis de DNS
GitHubvincentcox/bypass-firewalls-by-dns-history

bypass-firewalls-by-DNS-history

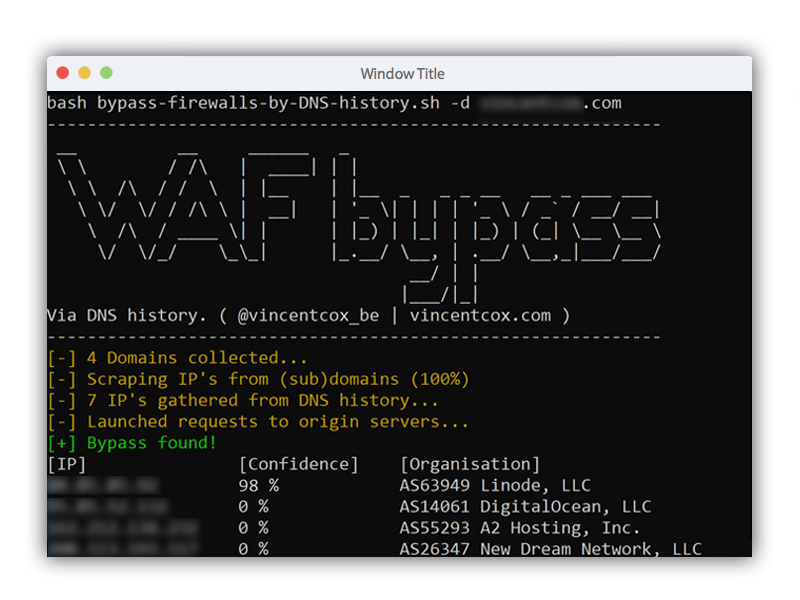
Script de bypass de firewall basado en registros históricos de DNS. Este script buscará registros históricos de tipo A de DNS y verificará si el servidor responde para ese dominio. Útil para cazadores de bugbounty.

Compartir
Ver Repositorio
1.3k26457hace 6 añosRevisado por Kitploit

Bypass firewalls abusando del historial de DNS

Descripción general de la herramienta

Este script intentará encontrar:

  • la dirección IP directa de un servidor detrás de un firewall como Cloudflare, Incapsula, SUCURI ...
  • un servidor antiguo que aún ejecuta el mismo sitio web (inactivo y sin mantenimiento), que no recibe tráfico activo porque el registro DNS A no apunta hacia él. Al ser una versión desactualizada y sin mantenimiento del sitio web activo actual, es probable que sea vulnerable a varios exploits. Puede ser más fácil encontrar inyecciones SQL y acceder a la base de datos del sitio web antiguo y abusar de esta información para usarla en el sitio web actual y activo.

Este script (ab)usa los registros del historial de DNS. Este script buscará registros DNS A antiguos y comprobará si el servidor responde para ese dominio. También genera un nivel de confianza, basado en la similitud en la respuesta HTML entre el posible servidor de origen y el firewall.

El script también obtiene las IP de los subdominios porque mi propia experiencia me enseñó que las IP de los subdominios a veces apuntan al origen del dominio principal.

Uso

Usa el script así:

bash bypass-firewalls-by-DNS-history.sh -d example.com

  • -d --domain: dominio a evadir
  • -o --outputfile: archivo de salida con IPs
  • -l --listsubdomains: lista de subdominios para cobertura adicional
  • -a --checkall: Comprobar todos los subdominios para una evasión de WAF

Requisitos (opcional)

Se necesita jq para analizar la salida y recopilar subdominios automáticamente. Instala con apt install jq.

Información de fondo

Explicación de la evasión de WAF

Para ilustrar lo que definimos como evasión de WAF, mira el esquema a continuación.
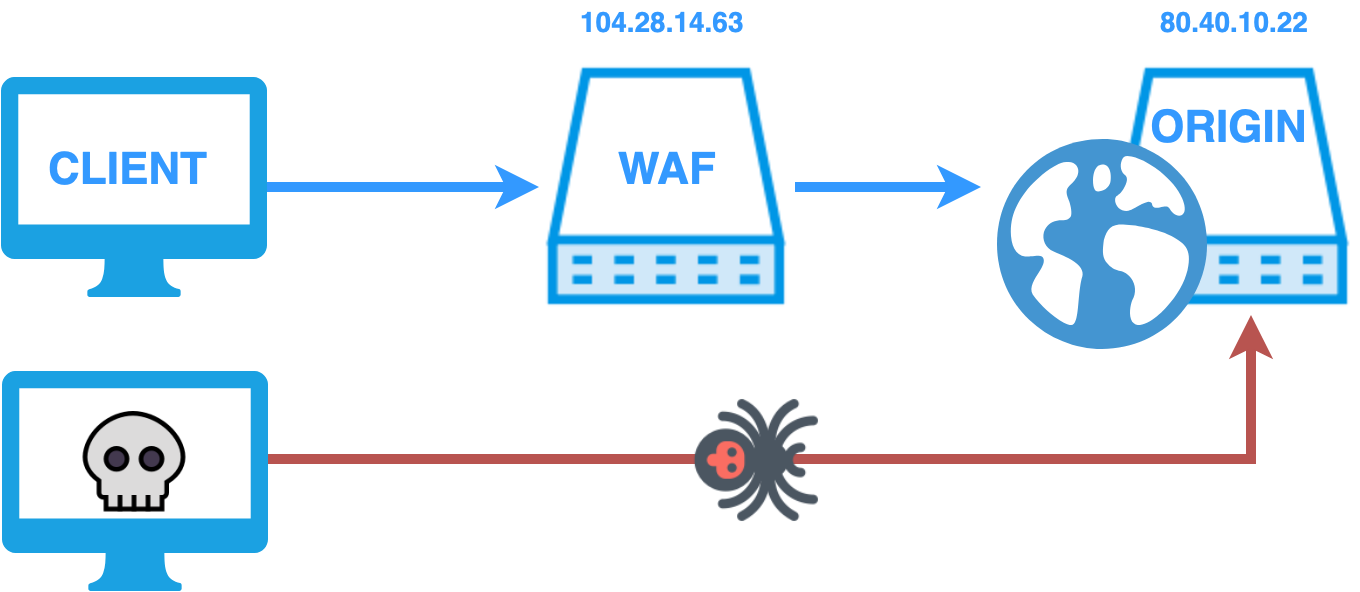
Esquema de evasión de WAF

Un visitante normal se conecta a un sitio web. La solicitud inicial es una solicitud DNS para preguntar la IP del sitio web, para que el navegador del cliente sepa dónde enviar la solicitud HTTP. Para sitios detrás de Cloudflare o algún otro WAF público, la respuesta contiene una dirección IP del propio WAF. Tu tráfico HTTP fluye básicamente a través del WAF hacia el servidor web de origen. El WAF bloquea solicitudes maliciosas y protege contra ataques (D)DoS. Sin embargo, si un atacante conoce la IP del servidor web de origen y el servidor web de origen acepta tráfico HTTP de todo Internet, el atacante puede realizar una evasión de WAF: hacer que el tráfico HTTP vaya directamente al servidor web de origen en lugar de pasar a través del WAF.

Este script intenta encontrar esa IP de origen, para que puedas conectarte directamente al servidor web de origen. Ataques como inyecciones SQL o SSRF no se filtran y pueden tener éxito, a diferencia de cuando hay un WAF intermedio que detiene este tipo de ataques.

Explotación adicional

Cuando encuentres una evasión, tienes dos opciones:

  • Editar tu archivo de hosts, que es una solución a nivel de sistema. Puedes encontrar tu archivo de hosts en /etc/hosts (Linux/Mac) o c:\Windows\System32\Drivers\etc\hosts (Windows). Agrega una entrada como esta: 80.40.10.22 vincentcox.com.
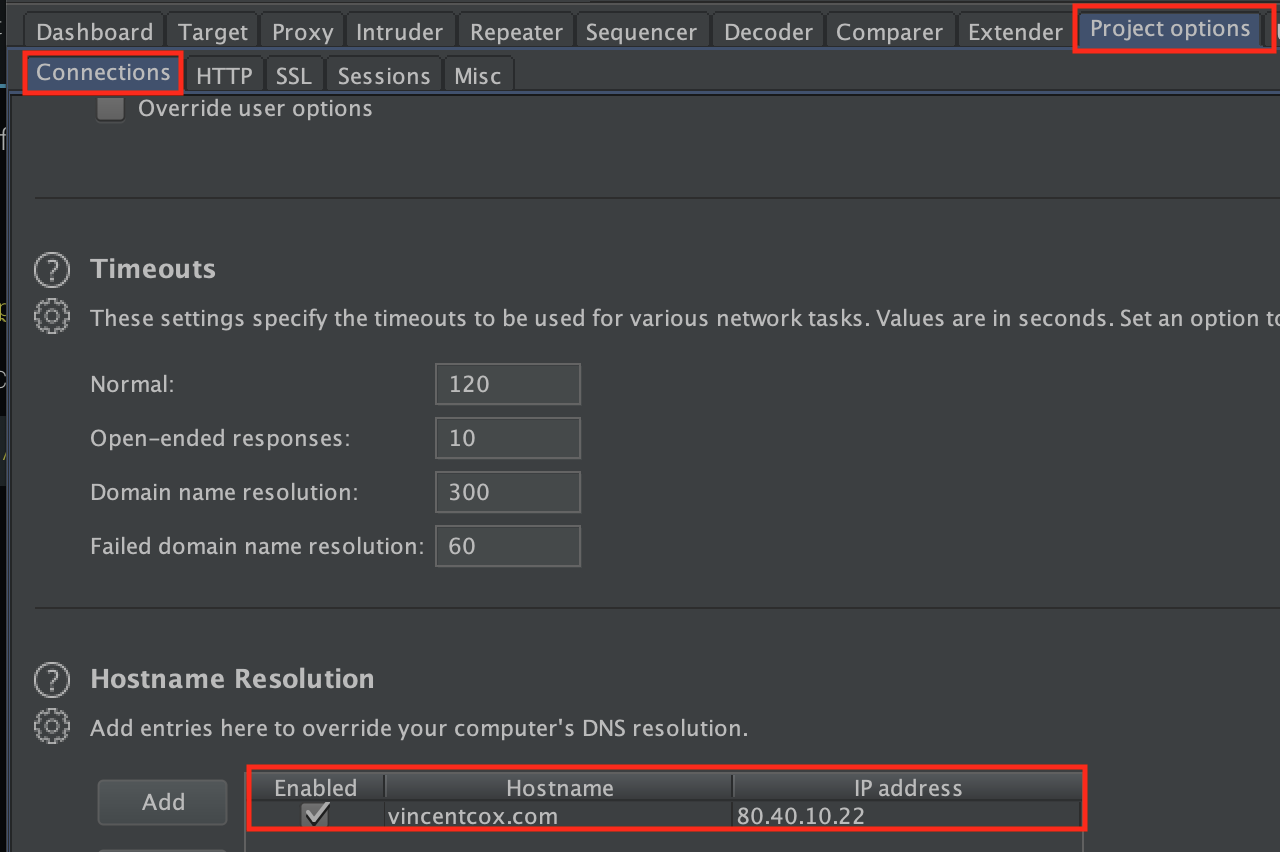
  • Burp Suite: Configuración de Burp Suite

A partir de este momento, tu tráfico HTTP va directamente al servidor web de origen. Puedes realizar una prueba de penetración como de costumbre, sin que tus solicitudes sean bloqueadas por el WAF.

¿Cómo protegerse contra este script?

  • Si usas un firewall, asegúrate de aceptar solo el tráfico que proviene a través del firewall. Deniega todo el tráfico que viene directamente de Internet. Por ejemplo: Cloudflare tiene una lista de IPs que puedes incluir en la lista blanca con iptables o UFW. Deniega todo el demás tráfico.
  • Asegúrate de que no haya servidores antiguos que aún acepten conexiones y que no sean accesibles en primer lugar

¿Para quién es este script?

Este script es útil para:

  • Auditores de seguridad
  • Administradores web
  • Cazadores de recompensas por bugs
  • Blackhatters supongo ¯\_(ツ)_/¯

Servicios web utilizados en este script

Se utilizan los siguientes servicios:

  • SecurityTrails
  • CrimeFlare
  • certspotter
  • DNSDumpster
  • IPinfo
  • ViewDNS

FAQ

¿Por qué en Bash y no en Python?

Comenzó como unas pocas líneas de CURL, se convirtió en un script de Bash, fui extendiendo el código cada vez más, y el arrepentimiento de no haber usado Python creció en consecuencia.

¿Encuentro más subdominios con mis herramientas?

Lo sé. No puedo esperar que todos instalen todas estas herramientas de enumeración y fuerza bruta de DNS. Además, no sé de antemano en qué carpeta están colocadas estas herramientas o bajo qué alias se invocan. Todavía puedes proporcionar tu propia lista con -l para que puedas alimentar la salida de estas herramientas de subdominios en esta herramienta. La entrada esperada es un subdominio completo en cada línea.

Autor

Creador del proyecto

Vincent Cox

LinkedIn Twitter Website

Etiquetas

Evasión de WAF
Evasión de Firewall de Aplicaciones Web
Historial de DNS
Encontrar IP directa/origen de un sitio web

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →