

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CPanel-Audit-Remediation-Tool — Herramienta de auditoría y respuesta a incidentes para la vulnerabilidad CVE-2026-41940 | Kitploit

Herramientas/GitHubGitHub/underh0st/cpanel-audit-remediation-tool
Escáneres de VulnerabilidadesAuditoría de ConfiguraciónSeguridad WebAutenticaciónAprendizaje y EducaciónRespuesta a Incidentes
GitHubunderh0st/cpanel-audit-remediation-tool

CPanel-Audit-Remediation-Tool

Herramienta de auditoría y respuesta a incidentes para la vulnerabilidad CVE-2026-41940

Ver Repositorio
58hace 6 mesesAún no revisado
Compartir

🛡️ Oscar Constanzo Audit & Patch Tool (CVE-2026-41940)

Python Version License: MIT

Professional Security Auditing & Incident Response Suite for cPanel Infrastructure.
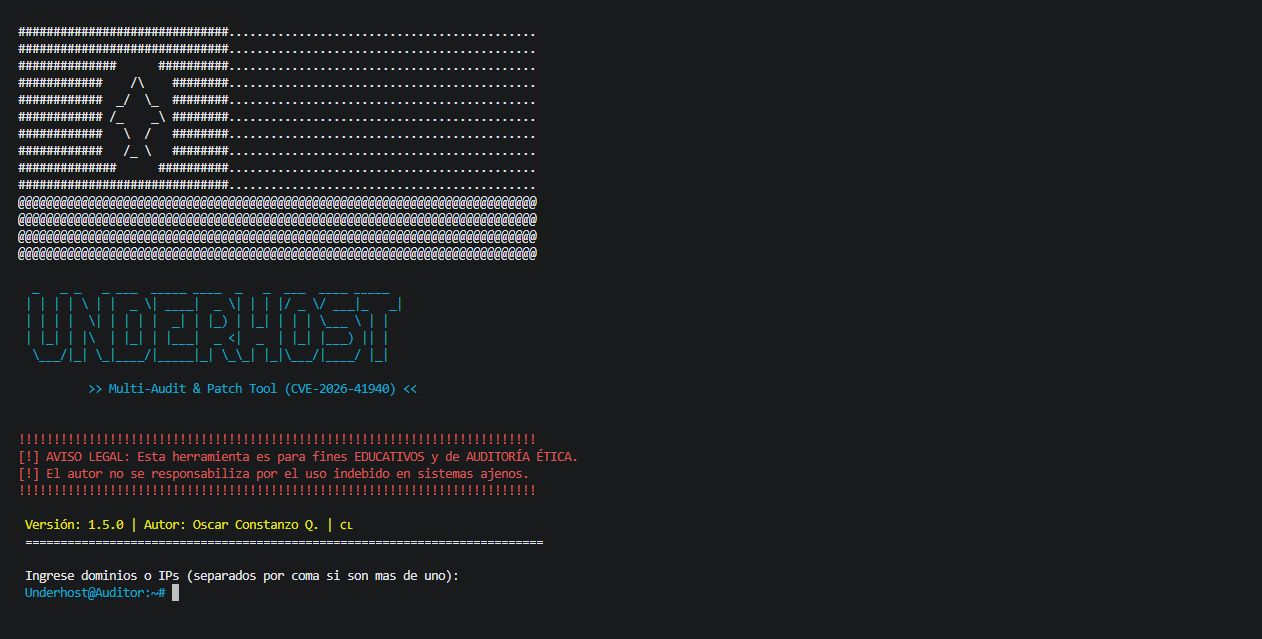

Banner

📖 Description

This tool was developed by Oscar Constanzo Quezada, AKA Underhost to identify and remediate the CVE-2026-41940 vulnerability in cPanel servers. The flaw allows an Authentication Bypass via HTTP session header injection, enabling an attacker to gain full administrative (root) privileges without a valid password.


🚀 Key Features

  • **THIS TOOL IS CREATED IN SPANISH 🇨🇱
  • Signature Audit: Fast scanning to detect vulnerable cPanel versions.
  • Risk Assessment: Integrated technical impact analysis explaining the danger to the infrastructure.
  • Response Manual: A 5-phase guide for system sanitization and hardening.
  • Persistence: Persistent scanning loop for multiple targets.

⚠️ Legal Disclaimer THIS TOOL IS PROVIDED FOR EDUCATIONAL AND ETHICAL AUDITING PURPOSES ONLY.[cite: 1] The author is not responsible for any misuse, damage, or unauthorized access. Use this software on networks only with explicit permission.

🛠️ Installation

# Clone the repository
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# Enter the directory
cd CPanel-Audit-Remediation-Tool

# Install dependencies
pip3 install -r requirements.txt

# Run the script
python3 ART.py

📋 Remediation Protocol The tool guides the administrator through a professional incident response protocol.

1.Isolation: Restrict access to management ports (2082-2087) via firewall.

2.Patching: Force core update using /scripts/upcp --force.

3.Sanitization: Physical purge of /var/cpanel/sessions/raw/ to invalidate stolen tokens.

4.Threat Hunting: Locate persistence (backdoors) using find /home -mtime -1 -ls.

5.Hardening: Enable cPHulk and Multi-Factor Authentication (MFA).
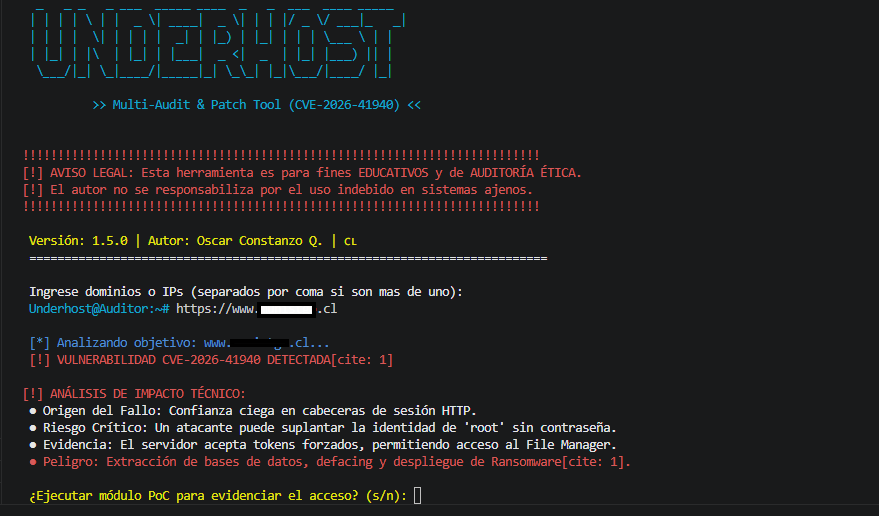
Vulnerability Analysis

Detection Figure 2: Active scanning module successfully identifying CVE-2026-41940 and generating a risk assessment.
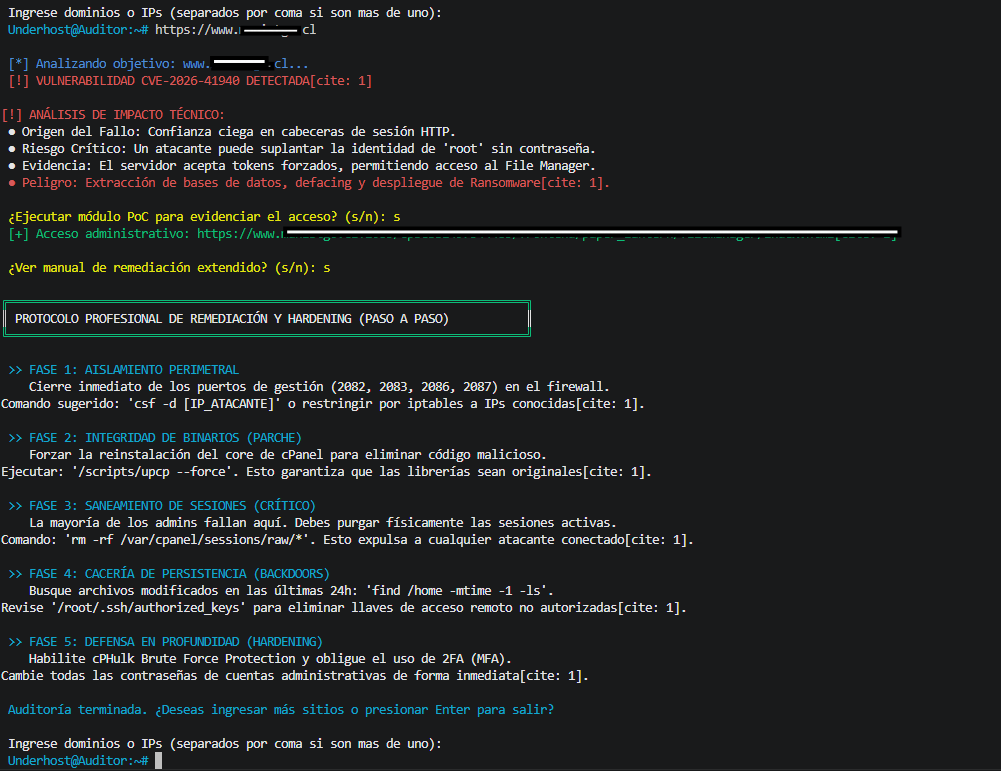
Incident Response Manual

Remediation Figure 3: Professional 5-phase Incident Response Manual detailing system sanitization and hardening.

Author Oscar Constanzo Quezada. (Underhost) - OFFENSIVE HACKER SINCE 2010

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





