

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
KittyLoader — Cargador evasivo de Windows en C/Assembly que descifra una carga útil incrustada en memoria, desengancha las listas de módulos del PEB y aplica comprobaciones anti-depuración, de sandbox y de detección de hooks antes de la ejecución. | Kitploit
Herramientas/GitHubGitHub/tlsbollei/kittyloader
Herramientas DefensivasMecanismos de PersistenciaEvasión de IDS/IPSIngeniería InversaShellcodeAnálisis de MalwareRed TeamingDesarrollo de PayloadsExplotación de Binarios
GitHubtlsbollei/kittyloader

KittyLoader

27136hace 1 añoRevisado por Kitploit
Compartir

Cargador evasivo de Windows en C/Assembly que descifra una carga útil incrustada en memoria, desengancha las listas de módulos del PEB y aplica comprobaciones anti-depuración, de sandbox y de detección de hooks antes de la ejecución.

Ver Repositorio

«La fuerza se esconde en lo invisible, y lo invisible lo gobierna todo.»
Charles Chevalier (Blue Lock)

KittyLoader

GitHub Stars GitHub Repo forks

[!CAUTION] Descargo de responsabilidad y aviso legal
Este repositorio, KittyLoader, y todo el código, las técnicas y la información asociados se proporcionan estrictamente con fines educativos y de investigación académica.

Esta muestra y sus metodologías han sido divulgadas de forma proactiva a organizaciones de ciberseguridad defensiva y proveedores relevantes. Ingenieros defensivos la utilizan activamente para investigar patrones de ataque, desarrollar capacidades de detección y mejorar productos de seguridad.

Se le exige usar este conocimiento y estas herramientas solo en sistemas que posea o para los que tenga permiso explícito y por escrito para probar.
Cualquier uso no autorizado contra sistemas que no posea es ilegal y está estrictamente prohibido.

Esta herramienta fue creada para impulsar el campo de la ciberseguridad defensiva. El autor, tlsbollei, no asume ninguna responsabilidad y no es responsable de ningún uso indebido o daño causado por este software.

Al acceder a este repositorio, usted reconoce que comprende que su propósito es aprender sobre técnicas modernas de malware, tácticas de evasión y, en última instancia, mejorar nuestra capacidad colectiva para defendernos de ellas.

Al continuar, usted acepta usar esta información de forma responsable y legal.

Acerca de>

KittyLoader es un cargador altamente evasivo escrito en C / Ensamblador.

Características

  • Secuestra la ejecución temprana reemplazando el punto de entrada del runtime de C (__scrt_common_main_seh) con ensamblador personalizado.

  • Oculta todos los módulos recorriendo las listas PEB->Ldr y desvinculando su entrada de módulo (LDR_DATA_TABLE_ENTRY) de:

    • InLoadOrderModuleList
    • InInitializationOrderModuleList
    • InMemoryOrderModuleList
  • Despliega una amplia variedad de técnicas antianálisis, entre ellas:

    • Puntuación multicapa (depurador, sandbox/recursos, comprobaciones de integridad/ganchos de API, entropía de entrada humana, señales contextuales como dominio/hora del día) combinada en una confianza global ponderada que se reevalúa continuamente
    • Elige un estado operativo (completo → detenido) y limita/pausa con retrasos basados en ciclos de CPU con jitter en un bucle que sigue reevaluando el entorno.
    • Heurísticas de integridad de API/ganchos en línea y sondas ligeras de manipulación; muestreo de entropía de interacción humana; jitter de temporización aleatorio pero preciso para desconcertar a los depuradores
    • Añade ruido controlado (cálculos basura + retrasos con jitter) y distribuye la lógica entre múltiples señales, reduciendo la detección por un solo indicador.
  • La carga útil incrustada está cifrada en reposo, con clave y nonce derivados en tiempo de ejecución a partir de fuentes de entropía: PID, TID, QPC, carga de memoria, información de CPU (CPUID), tick count.

  • El algoritmo preferido es ChaCha20, pero en caso de fallo recurre a RC4; el descifrado se realiza in situ después de que el blob cifrado se copia en memoria.

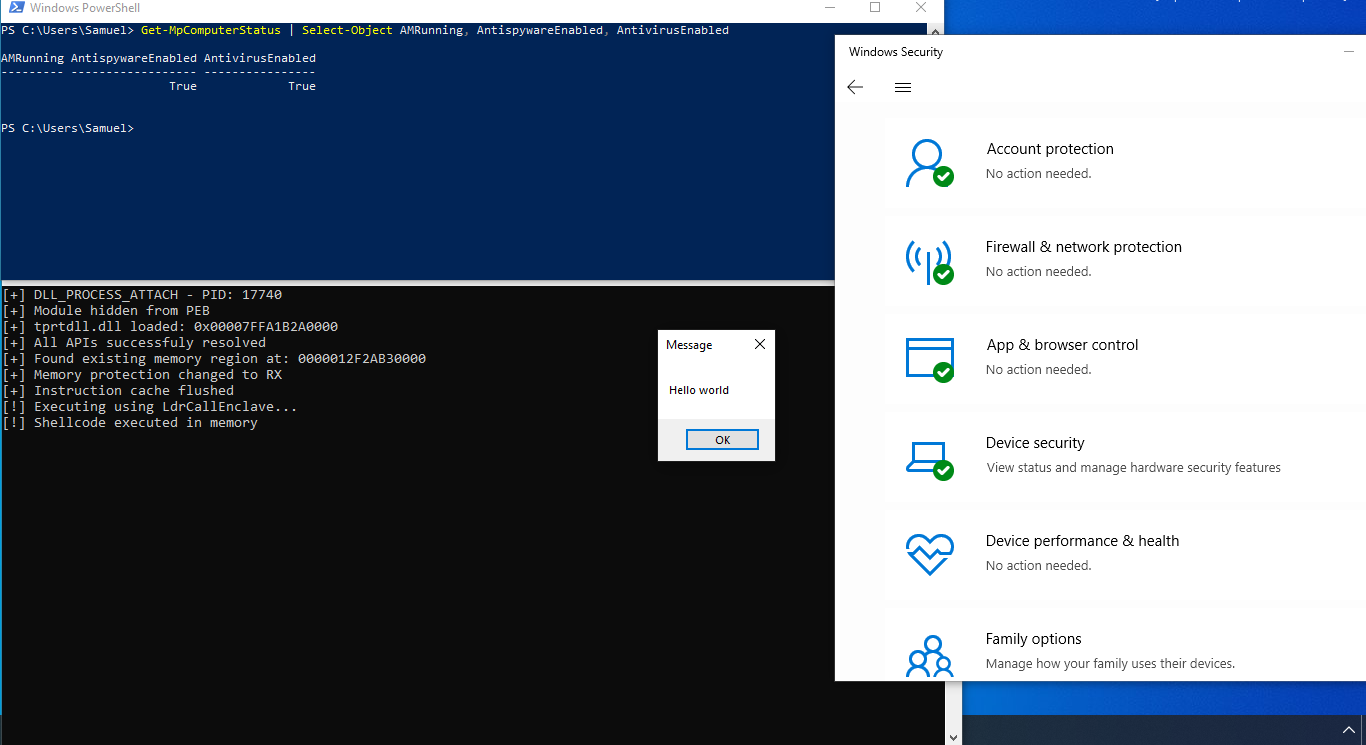
  • Inicialmente se intenta resolver las API mediante tprtdll.dll, que es una técnica bastante moderna; lo hace usando GetModuleHandleW(L"tprtdll.dll") con DONT_RESOLVE_DLL_REFERENCES para minimizar la huella de la operación.

  • Usa aleatoriedad de alta entropía (PID/TID/GetTickCount/__rdtsc y más) para variar los inicios de escaneo, los retrasos y los tamaños, reduciendo patrones deterministas y coincidencias de firmas para mermar el análisis estático.

  • Busca regiones (RX/RWX/RW, no protegidas) y las protege tras una heurística adicional is_region_safe(), y hace lo siguiente:

    • Resuelve API sensibles mediante búsquedas sigilosas basadas en hash en lugar de recorrer exportaciones de forma directa, lo que reduce las huellas observables y evade ganchos básicos
    • Carga bibliotecas con flags discretos (DONT_RESOLVE_DLL_REFERENCES, LOAD_LIBRARY_SEARCH_SYSTEM32), lo que minimiza el uso de E/S y la huella del cargador
  • Escribe y descifra la carga útil en fragmentos dispersos de tamaño variable con micro-jitter—interrumpe las heurísticas lineales de escritura/descifrado en memoria y las correlaciones temporales

    • Realiza cambios de protección por etapas (RW → RWX → RX) y posteriormente restaura RW antes de wipe/free—imita el comportamiento legítimo y reduce la forense post-ejecución
  • Ejecuta mediante LdrCallEnclave, normalmente destinado a enclaves SGX/VBS; en lugar de saltar a un enclave seguro, saltamos a un puntero de función arbitrario en memoria de usuario normal (VTL0) - la última versión añade camuflaje temporal y un contexto de ejecución plausible

  • Limpia cuidadosamente (I-cache flush, SecureZeroMemory, free) con temporización post-ejecución aleatorizada—limita los residuos y la agrupación de líneas temporales

[!NOTE] Para corregir en el futuro - Error en la implementación de ChaCha20, problemas en el prólogo/epílogo del ASM de secuestro de entrada, peligros de flujo de control y compilación, y silenciar más el anti-análisis. Añadir fallbacks si LdrCallEnclave falla, e implementar una derivación de claves más estable. ¡O simplemente corrígelo tú mismo!

Créditos:

  • @whokilleddb: Ejecutar shellcode usando LdrCallEnclave
  • @whokilleddb: tprtdll.dll (como tantas otras) expone algunas funciones Nt/Rtl/Zw, ¡sin redirigir a ntdll.dll!
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    345
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






