
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/tkmru/lazycsrf
Generación de PayloadsAnálisis de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónArchived
GitHubtkmru/lazycsrf

lazyCSRF

Un generador de PoC CSRF más útil en Burp Suite

Ver Repositorio
921541hace 4 añosRevisado por Kitploit
Compartir

LazyCSRF

GitHub release License: MIT

LazyCSRF es un generador de PoC CSRF más útil que se ejecuta en Burp Suite.

Sin mantenimiento futuro 🙇

Cuando empecé a desarrollar lazyCSRF, creí erróneamente que el generador de PoC CSRF integrado en Burp Professional no podía generar PoC usando XHR y no soportaba solicitudes PUT, etc. Sigo insatisfecho con el generador de PoC CSRF integrado de Burp, pero creo que ahora es suficiente para las necesidades. Voy a finalizar el mantenimiento ahora porque tengo otros temas atractivos. Volveré a dar mantenimiento cuando tenga algo de tiempo libre.


Motivación

Burp Suite es un proxy HTTP interceptador y es la herramienta por excelencia para realizar pruebas de seguridad en aplicaciones web. La característica de Burp Suite que más me gusta es Generate CSRF PoC. Sin embargo, la función para determinar automáticamente el contenido de la solicitud está rota, e intentará generar PoC usando form incluso para PoC que no pueden representarse con form, como casos que usan JSON para parámetros o solicitudes PUT. Además, los caracteres multibyte que se pueden mostrar en Burp Suite a menudo se distorsionan en el PoC CSRF generado. Estas fueron las motivaciones para crear LazyCSRF.

Características

  • Cambia automáticamente a PoC usando XMLHttpRequest
    • En caso de que el parámetro sea JSON
    • En caso de que la solicitud sea PUT/PATCH/DELETE
  • Soporta la visualización de caracteres multibyte (como japonés)
  • Genera PoC CSRF con Burp Suite Community Edition (por supuesto, también funciona en Professional Edition)

Diferencia en la visualización de caracteres multibyte

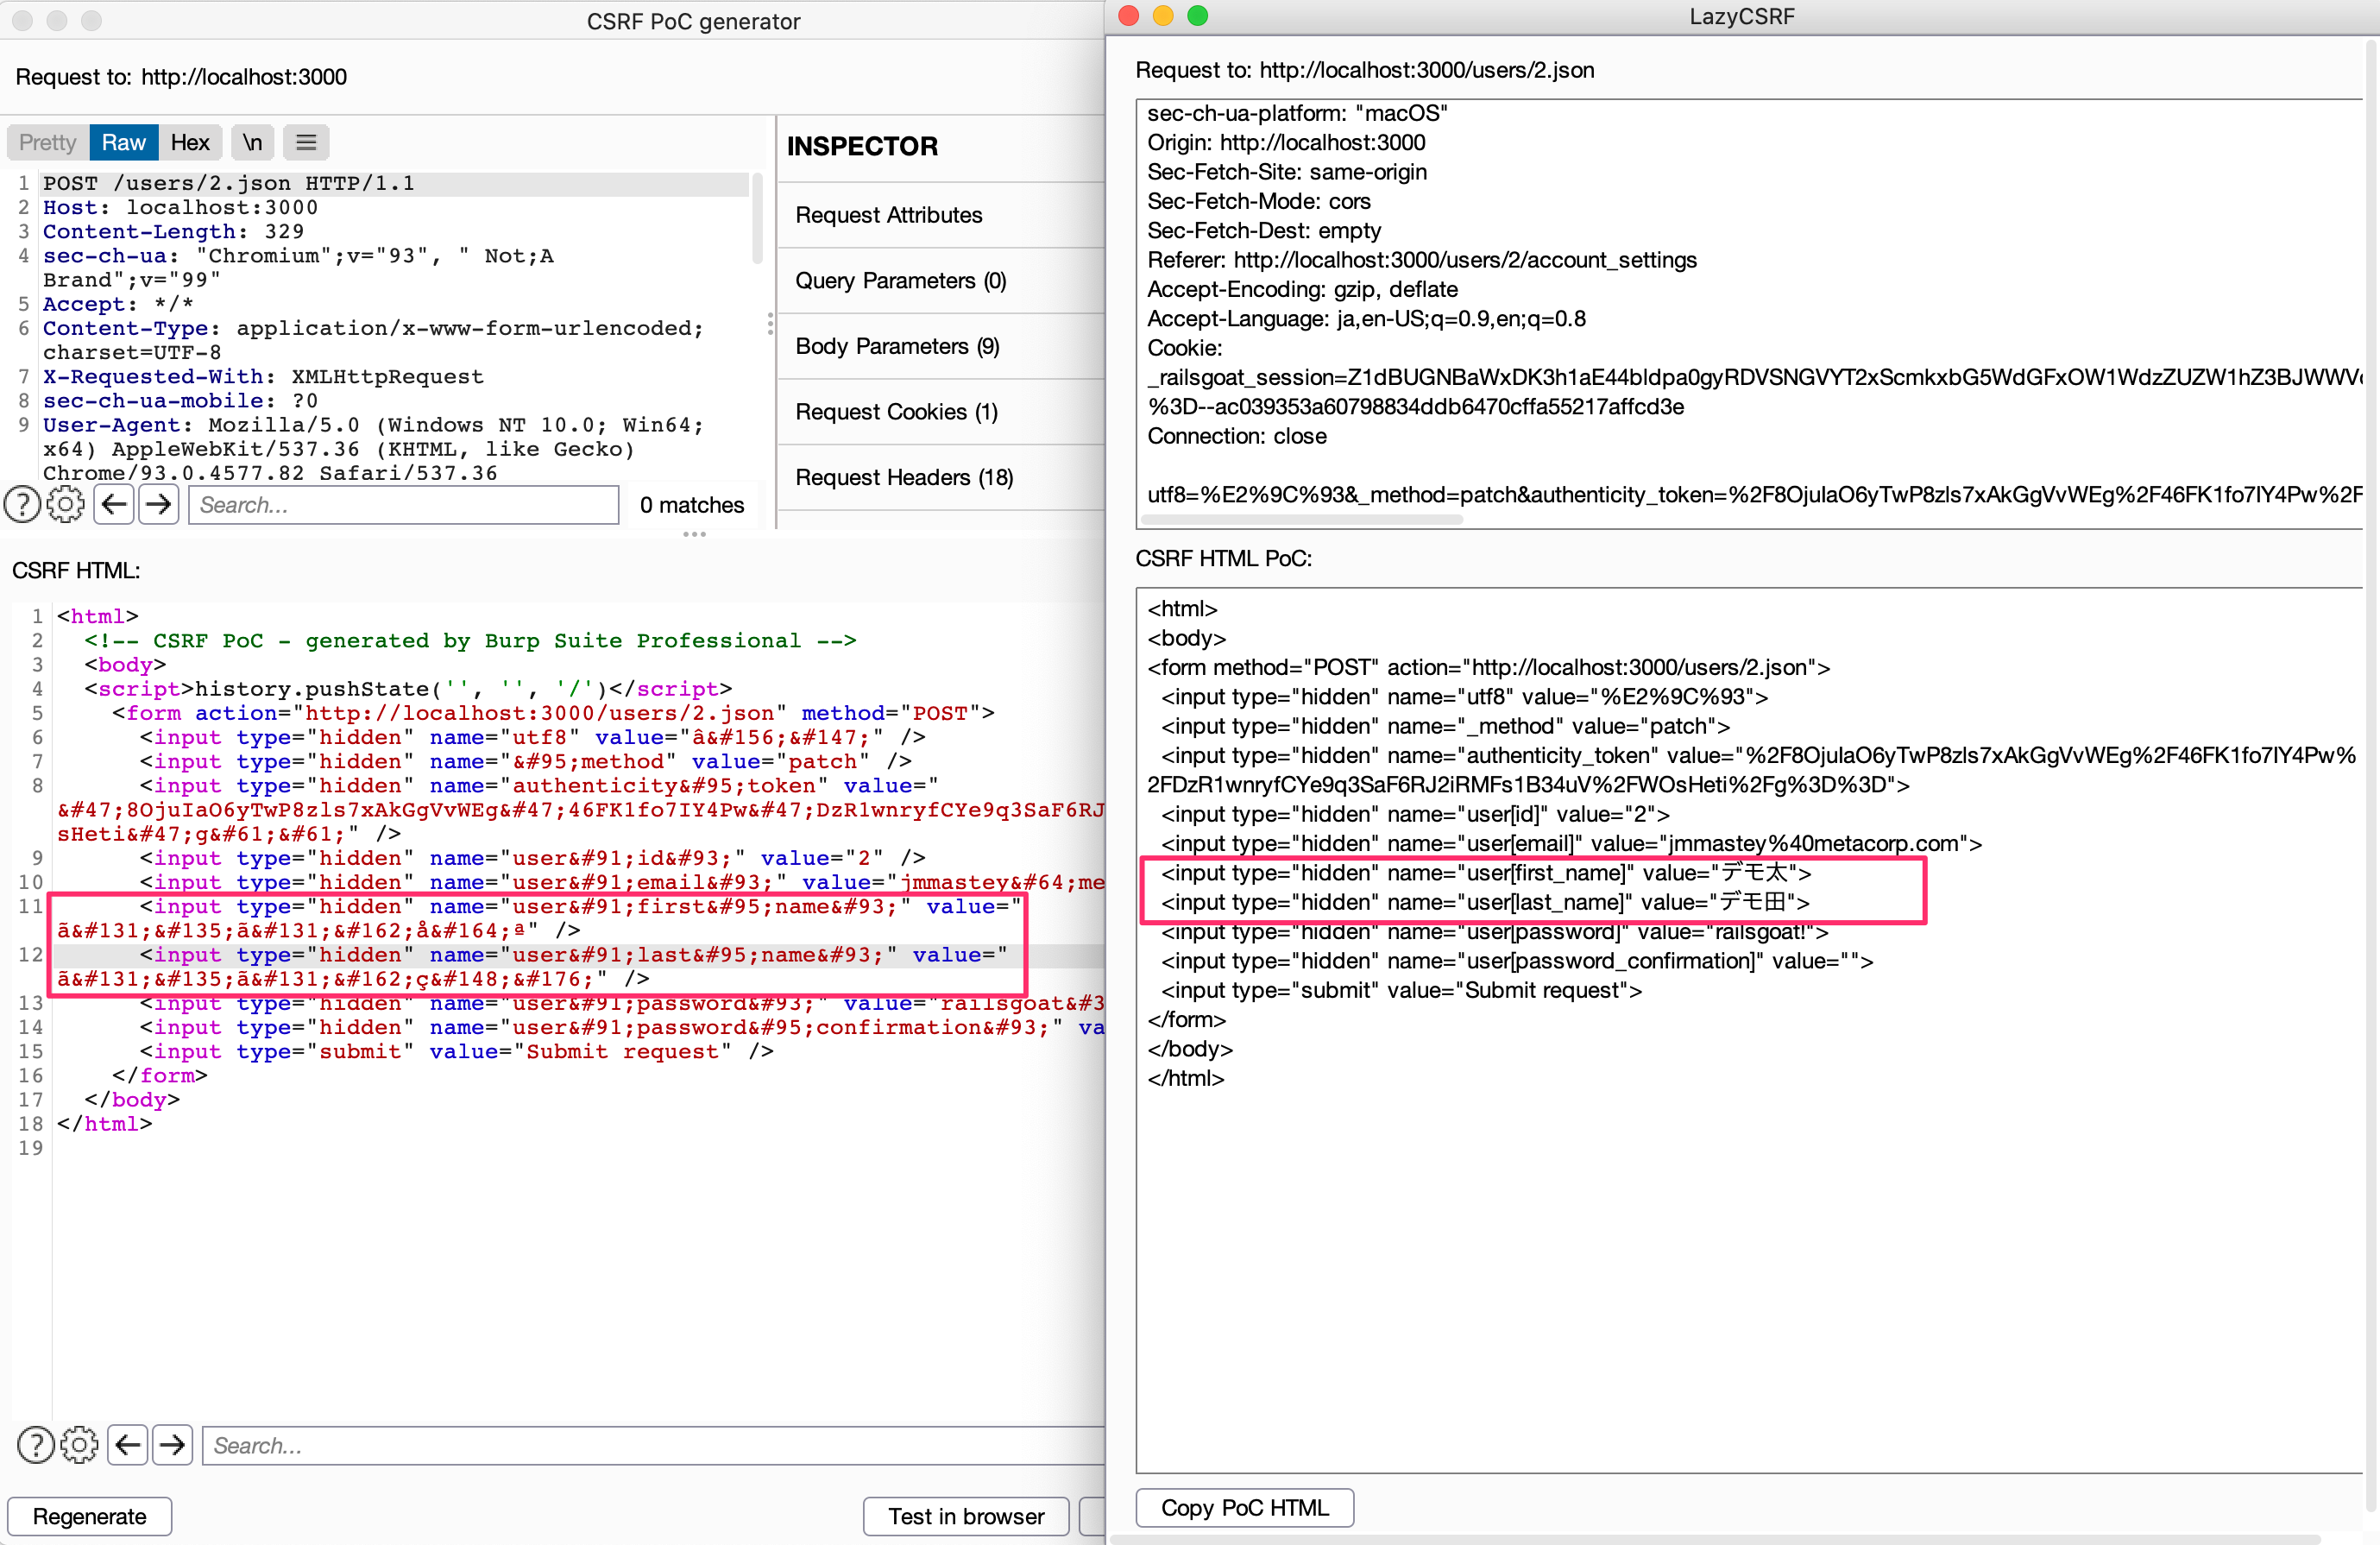
La siguiente imagen muestra la diferencia en la visualización de caracteres multibyte entre el generador de PoC CSRF de Burp y LazyCSRF. LazyCSRF puede generar PoC para CSRF sin distorsionar los caracteres multibyte. Esto solo ocurre si los caracteres no están distorsionados en Burp Suite.

display-japanese

Instalación

Descargue el JAR desde GitHub Releases. En Burp Suite, vaya a la pestaña Extensions dentro de la pestaña Extender, y agregue una nueva extensión. Seleccione el tipo de extensión Java y especifique la ubicación del JAR.

Uso

Puede generar un PoC CSRF seleccionando Extensions->LazyCSRF->Generate CSRF PoC By LazyCSRF desde el menú que se abre al hacer clic derecho en Burp Suite.

menu

Cómo construir

intellij

Si usa IntelliJ IDEA, puede construirlo siguiendo Build -> Build Artifacts -> LazyCSRF:jar -> Build.

Línea de comandos

Puede construirlo con Maven.

$ mvn install

LICENCIA

Licencia MIT

Copyright (C) 2021 tkmru

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





