
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-9267 — Seagate Toolkit para Windows (Instalador <2.35.0.6) es vulnerable a la carga insegura de DLL. El instalador carga DLL desde el directorio de trabajo sin validación, lo que permite a los atacantes colocar una DLL maliciosa junto al instalador y ejecutar código arbitrario. | Kitploit
Herramientas/GitHubGitHub/tiger3080/cve-2025-9267
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónSeguridad de Cadena de SuministroExplotación de Binarios
GitHubtiger3080/cve-2025-9267

CVE-2025-9267

Seagate Toolkit para Windows (Instalador <2.35.0.6) es vulnerable a la carga insegura de DLL. El instalador carga DLL desde el directorio de trabajo sin validación, lo que permite a los atacantes colocar una DLL maliciosa junto al instalador y ejecutar código arbitrario.

Compartir
Ver Repositorio
49hace 1 añoAún no revisado

CVE-2025-9267

Descripción

En Seagate Toolkit en Windows existe una vulnerabilidad de carga insegura de DLL en el Instalador de Toolkit (anterior a la versión 2.35.0.6) en la que el instalador intenta cargar DLLs desde el directorio de trabajo actual sin validar su origen o integridad. Un atacante que pueda colocar una DLL maliciosa en el mismo directorio que el ejecutable del instalador (por ejemplo, controlando el directorio de trabajo/instalación) puede hacer que el instalador cargue y ejecute esa DLL con los privilegios del usuario que ejecuta el instalador, lo que conduce a la ejecución de código arbitrario. El problema se debe a prácticas inseguras de carga de DLL, como depender de rutas relativas o no especificar rutas completas al invocar bibliotecas del sistema.

Producto afectado

  • Fabricante: Seagate Technology
  • Producto: Seagate Toolkit
  • Plataforma: Windows
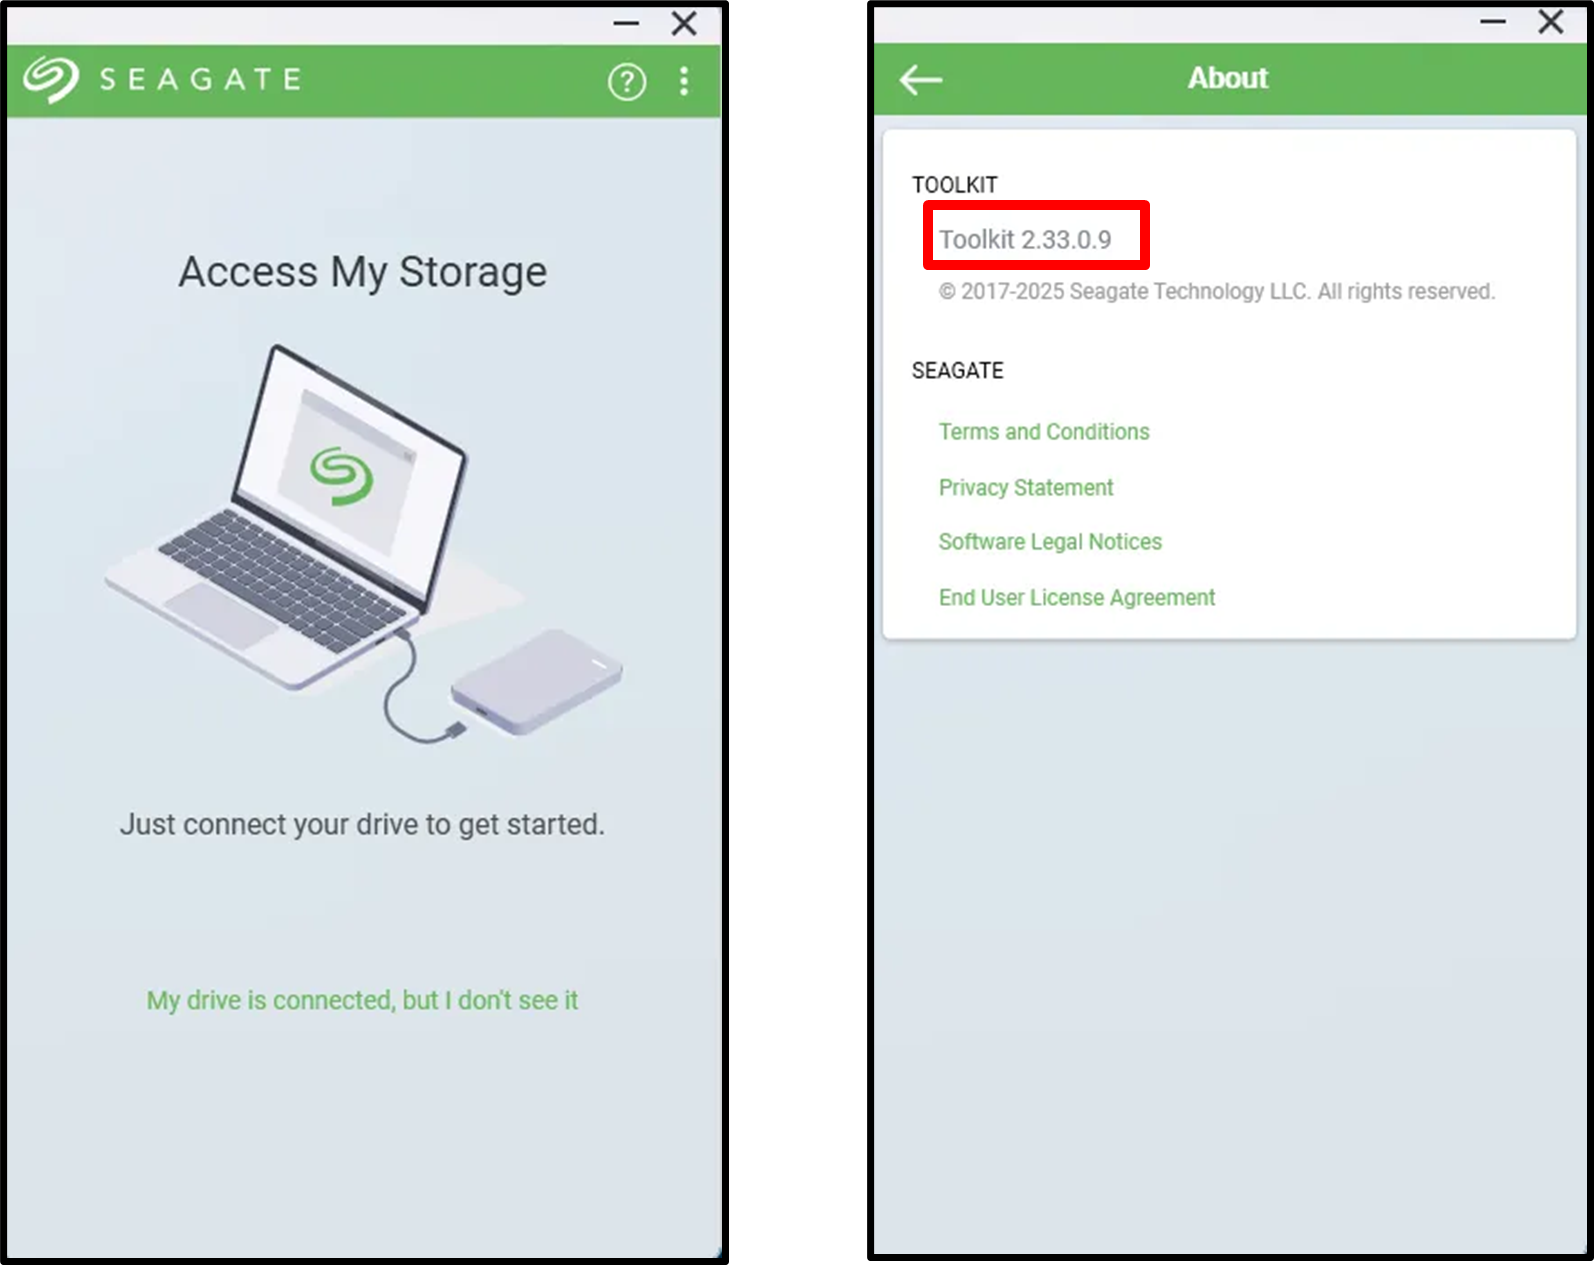
  • Versión: Anterior a 2.35.0.6
  • Componente: Ruta del ejecutable del servicio

Detalles de la vulnerabilidad

  • Tipo de vulnerabilidad:
    • CWE-427 — Elemento de ruta de búsqueda no controlado
    • CWE-426 — Ruta de búsqueda no confiable
  • Tipo de ataque: Local
  • Impacto:
    • Escalada a privilegios de SYSTEM
  • ID CVE: CVE-2025-9267
  • Puntuación CVSS (CNA): 7.0 (Alta)
  • Vector CVSS: CVSS:4.0/AV:L/AC:L/AT:N/PR:H/UI:P/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N

Descubridor

Natthawut Saexu

Prueba de concepto (PoC)

El evaluador preparó una DLL maliciosa y un script para copiarla continuamente a la ruta controlada por el usuario. Captura de pantalla del PoC

El evaluador ejecutó el instalador y cambió la ruta de instalación a una ubicación controlada por el usuario. Captura de pantalla del PoC

Tras finalizar la instalación, el evaluador obtuvo una reverse shell de vuelta a la máquina del atacante con privilegios de SYSTEM. Captura de pantalla del PoC Captura de pantalla del PoC
Referencias

  • NVD – CVE-2025-9267
  • Registro CVE de MITRE
  • Aviso del fabricante – Seagate
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    254

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






