

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
rollback_car_attack_proverif — Prueba de concepto en ProVerif del ataque de reversión en el llavero de automóvil (CVE-2022-37418, CVE-2022-36945 y CVE-2022-37305) | Kitploit
Herramientas/GitHubGitHub/thomasarmel/rollback_car_attack_proverif
Análisis de VulnerabilidadesExplotaciónCriptografíaPapers e InvestigaciónAprendizaje y Educación
GitHubthomasarmel/rollback_car_attack_proverif

rollback_car_attack_proverif

Prueba de concepto en ProVerif del ataque de reversión en el llavero de automóvil (CVE-2022-37418, CVE-2022-36945 y CVE-2022-37305)

Ver Repositorio
9179hace 1 añoAún no revisado
Compartir

Verificación formal del ataque Rollback

Prueba de concepto en ProVerif del ataque Rollback en el llavero de coche (CVE-2022-37418, CVE-2022-36945 y CVE-2022-37305), presentado en [1]


Aviso legal

No tengo ninguna relación con los autores de [1]. Les agradezco que hayan hecho su artículo de acceso abierto.

Instalación de ProVerif

Método oficial

Para ejecutar la PoC de verificación formal con ProVerif, primero instala ProVerif siguiendo las instrucciones de la página oficial.

Binario precompilado

Alternativamente, he precompilado un binario estático para Linux en arquitectura amd64, disponible en la página de lanzamientos del repositorio. También está el ejecutable para Windows.

Asegúrate de añadir permiso de ejecución al ejecutable descargado:

chmod +x proverif_linux_amd64_static

Uso

Clonar el repositorio

git clone https://github.com/thomasarmel/rollback_car_attack_proverif.git
cd rollback_car_attack_proverif/

Ejecutar la verificación en el modelo

proverif model.pv

Deberías ver que la apertura del coche no implica que se haya pulsado el llavero, lo que significa que el atacante ha conseguido abrir el coche:
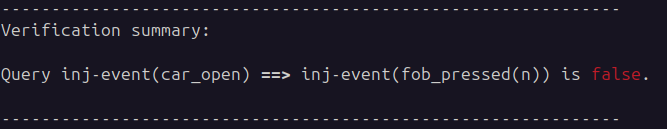
Resumen de la consulta de ataque en la consola de ProVerif

Exactamente, esta consulta significa que es posible activar el mecanismo de apertura un número de veces mayor que el número de pulsaciones del llavero.

Es necesario pulsar el llavero

Podemos observar que mientras la consulta

inj-event(car_open) ==> inj-event(fob_pressed)

devuelve false, Proverif nos dice que la consulta

event(car_open) ==> event(fob_pressed)

habría devuelto true:

inj-event(car_open) ==> inj-event(fob_pressed) es false pero event(car_open) ==> event(fob_pressed) es true

Significa que el llavero debe ser pulsado para abrir el coche, pero el coche puede abrirse un número de veces mayor que el número de pulsaciones del llavero.

Generación del gráfico del ataque

Graphviz

Para generar el pdf de la traza, ProVerif necesita que Graphviz esté instalado y añadido a la variable de entorno PATH.

Puedes instalarlo en Linux usando:

sudo apt update
sudo apt install graphviz

En Windows, puedes descargar el instalador desde https://graphviz.org/download/ . Asegúrate de añadir la carpeta de instalación a la variable de entorno PATH:
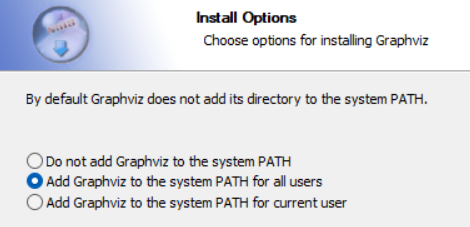
Añadir la carpeta de instalación a la variable de entorno PATH durante la instalación de Graphviz en Windows

Generación del gráfico

Para generar el gráfico que detalla el ataque, ejecuta

proverif -graph . model.pv

Ahora abre el archivo pdf generado y observa cómo el atacante puede provocar la apertura del coche sin que se haya pulsado el llavero:
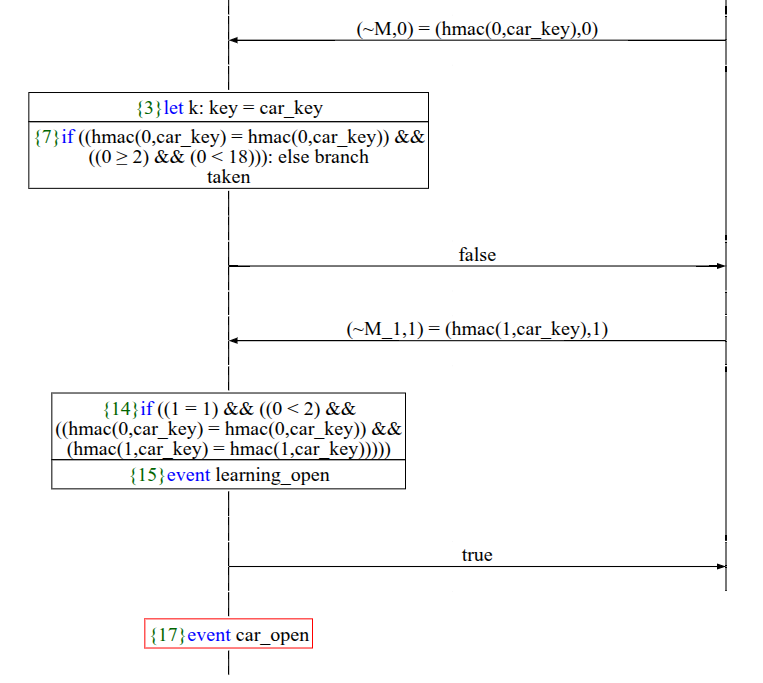
Gráfico del ataque durante la apertura maliciosa del coche

Referencias

[1] Csikor, Levente and Lim, Hoon Wei and Wong, Jun Wen and Ramesh, Soundarya and Parameswarath, Rohini Poolat and Chan, Mun Choon, Rollback: A new time-agnostic replay attack against the automotive remote keyless entry systems, ACM Transactions on Cyber-Physical Systems, 2024, https://doi.org/10.1145/3627827


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    254

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




