
 thirdbyte/ssj
Tu distribución Linux de todos los días se ha vuelto Super Saiyan.

SSJ es un pequeño script divertido que utiliza Docker instalado en tu distribución Linux cotidiana (Ubuntu, Debian, etc.) y la arma mágicamente con cientos de herramientas de pruebas de penetración y forenses.
SSJ descarga una imagen Docker que utiliza la imagen base de Kali Linux, kalilinux/kali-last-release con los metapaquetes kali-linux-default instalados sobre ella. Utiliza el espejo kali.download/kali y la rama kali-last-snapshot. Con SSJ, puedes ejecutar aplicaciones GUI como Burpsuite, Wireshark, Ettercap, etc. desde el contenedor en tu distribución Linux cotidiana, gracias a las capacidades de contenedor --privileged y al control de acceso universal xhost. Este script crea un archivo .desktop (el lanzador de aplicaciones) que inicia el comando docker run para ejecutar el contenedor. Por lo tanto, lo único que necesitas hacer es encontrar SSJ en tu cajón o menú de aplicaciones y hacer clic en él para lanzarlo. Aparecerá una ventana de terminator con todas tus herramientas de pentesting y forenses. Ejecuta gui burpsuite para iniciar el proxy, gui wireshark para iniciar el analizador de paquetes y así sucesivamente, tienes acceso a cientos de herramientas y paquetes que están en Kali Linux (particularmente los metapaquetes kali-linux-default), directamente en tu distribución Linux cotidiana. Además, a diferencia de las máquinas virtuales, que están en red detrás de un NAT virtual o puenteadas junto con el sistema operativo anfitrión, SSJ utiliza el espacio de nombres de red del anfitrión tal cual, usando --net=host, lo que significa que el contenedor SSJ tendrá acceso directo a todas las interfaces de red como la distribución Linux anfitriona y también compartirá las mismas direcciones IP.
git y iputils-ping deben estar instalados.docker debe estar instalado y el usuario debe estar presente en el grupo docker.curl -sL https://raw.githubusercontent.com/thirdbyte/ssj/main/install.sh | bash(Esto toma un tiempo variable dependiendo de la velocidad de tu Internet. Descarga la imagen Docker desde Docker Hub que pesa alrededor de 5 GB.)
sudo chown -R 0:0 $HOME/.ssj
Reinicia.
terminator.msfconsole, gui burpsuite, gui wireshark, etc./root/ dentro del contenedor y encontrarlo en $HOME/.ssj en tu distribución Linux anfitriona.Probado en: Ubuntu 20.04.1 LTS (GNOME), Linux Mint 20 Ulyana (Cinnamon)
Aviso: Las capturas de pantalla a continuación representan xfce4-terminal que ahora ha sido reemplazado por terminator.
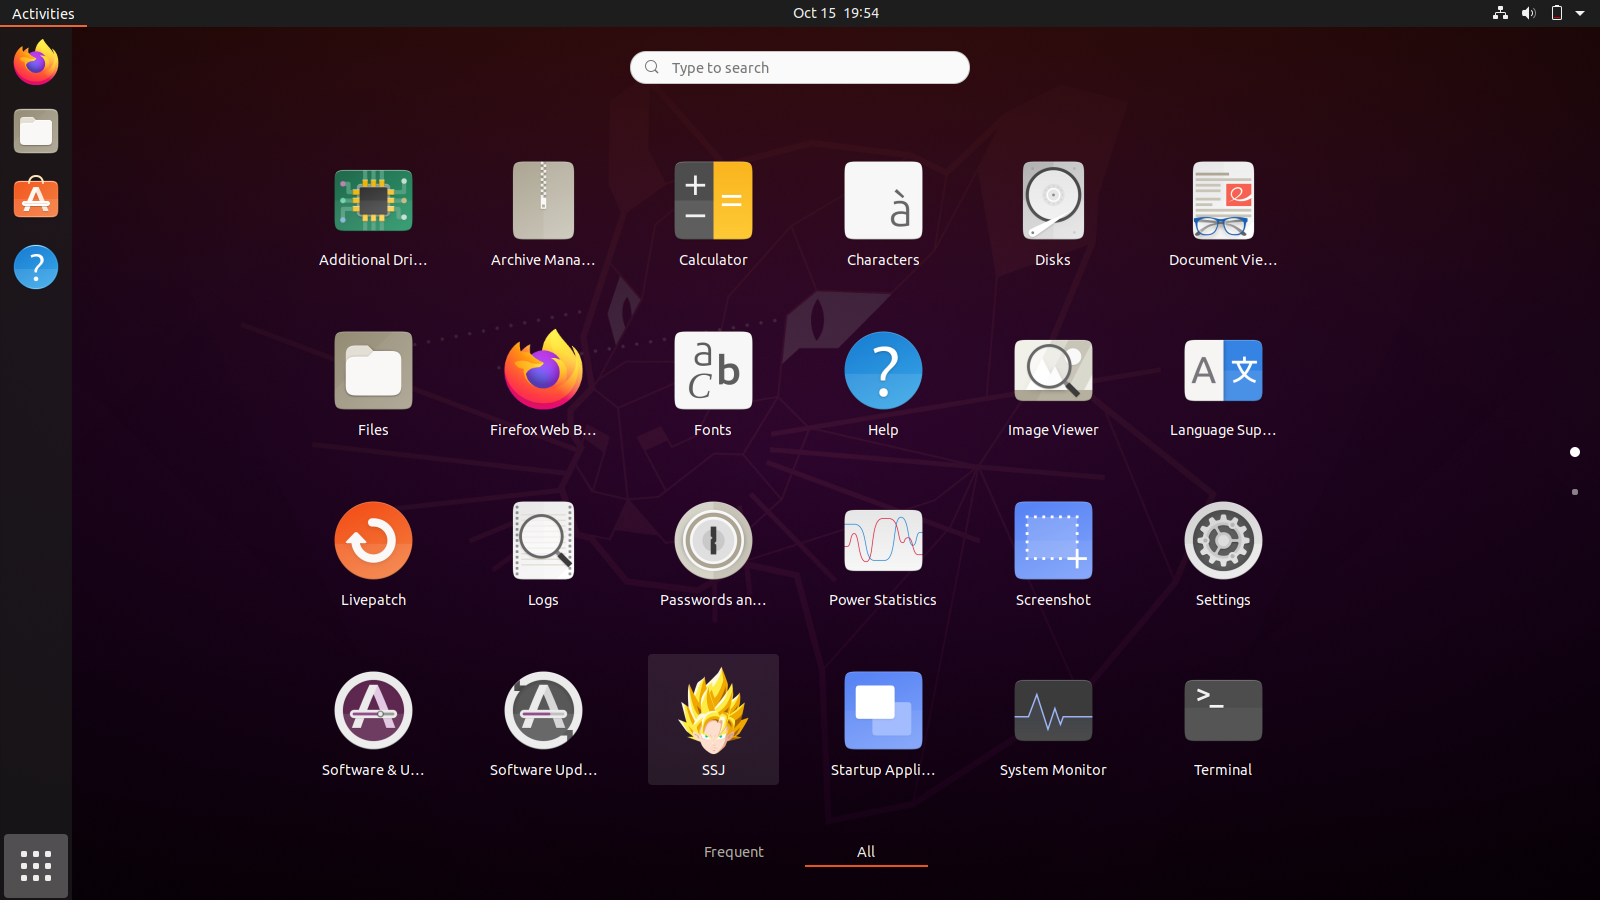
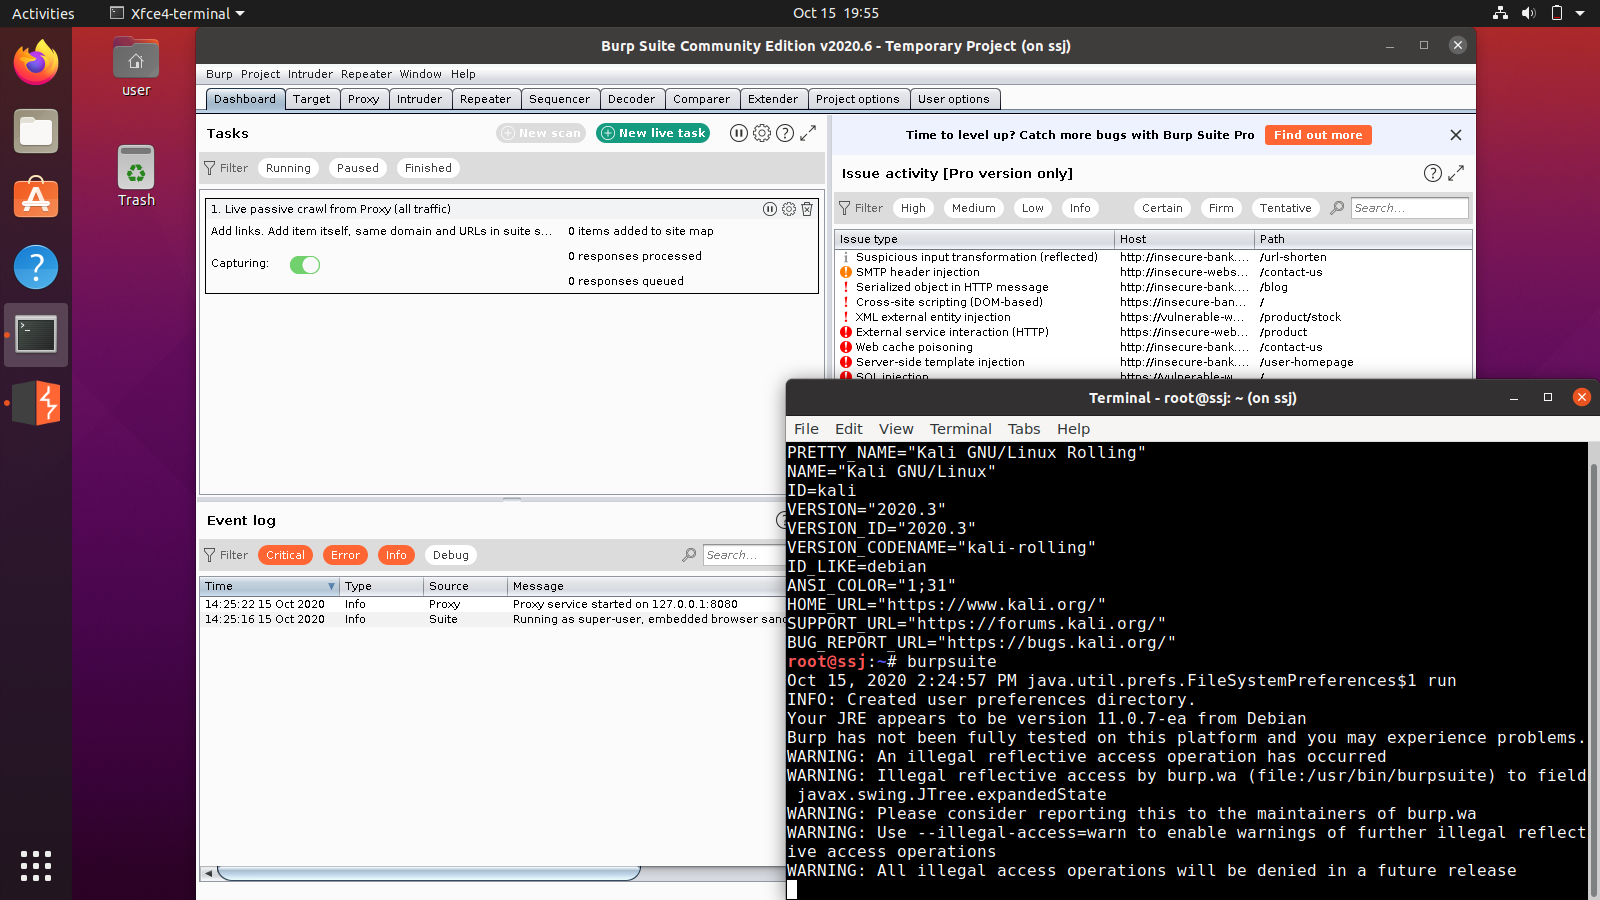

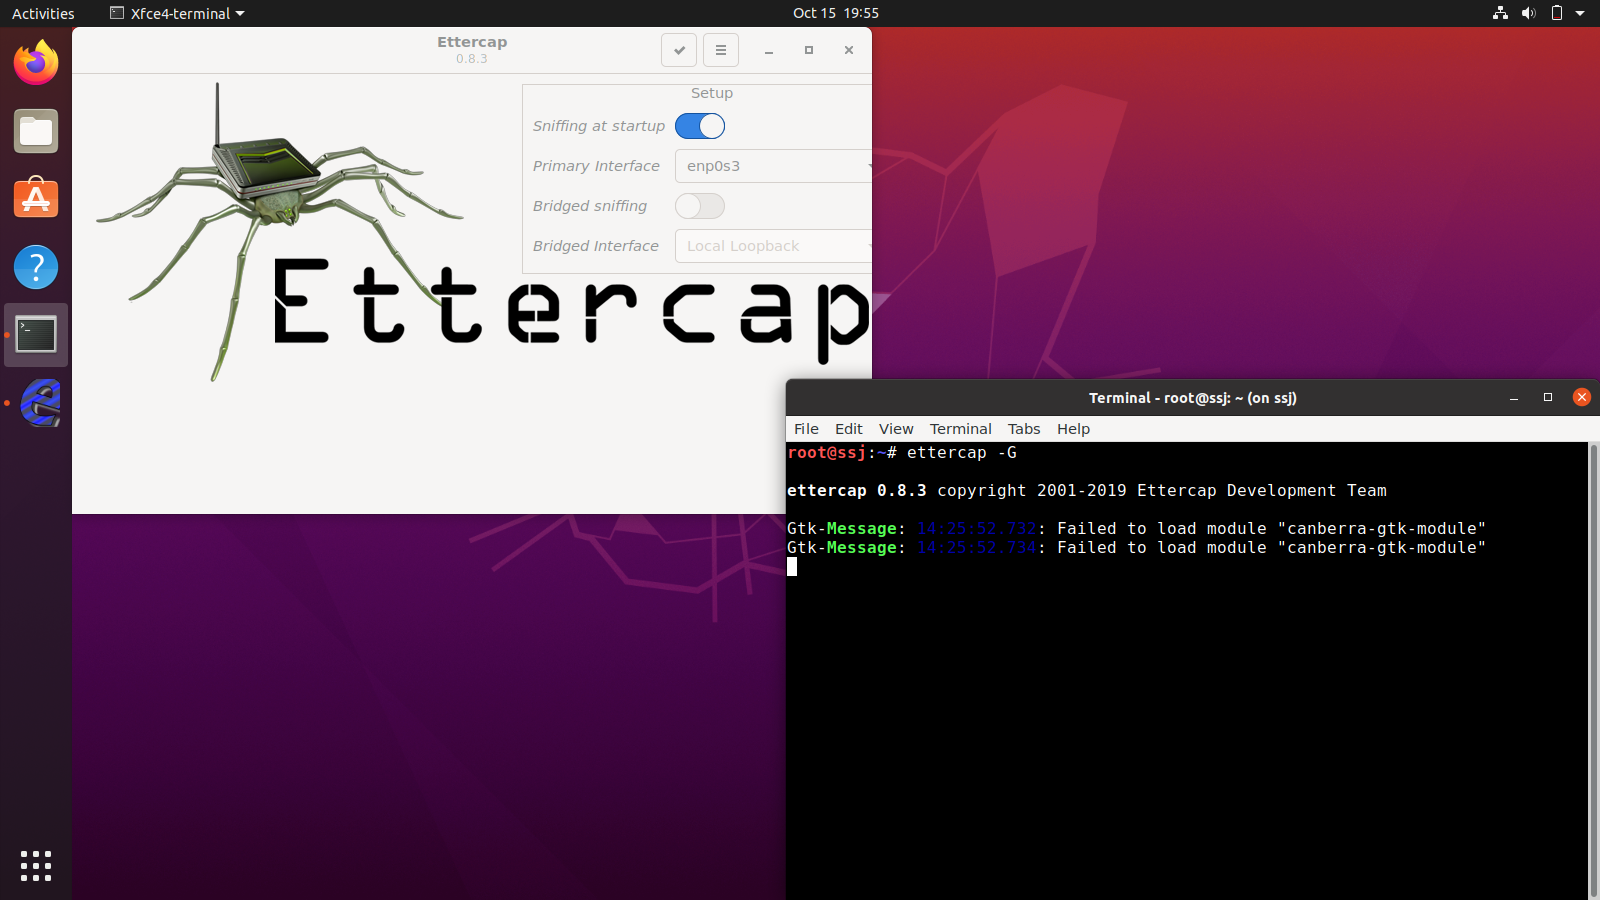
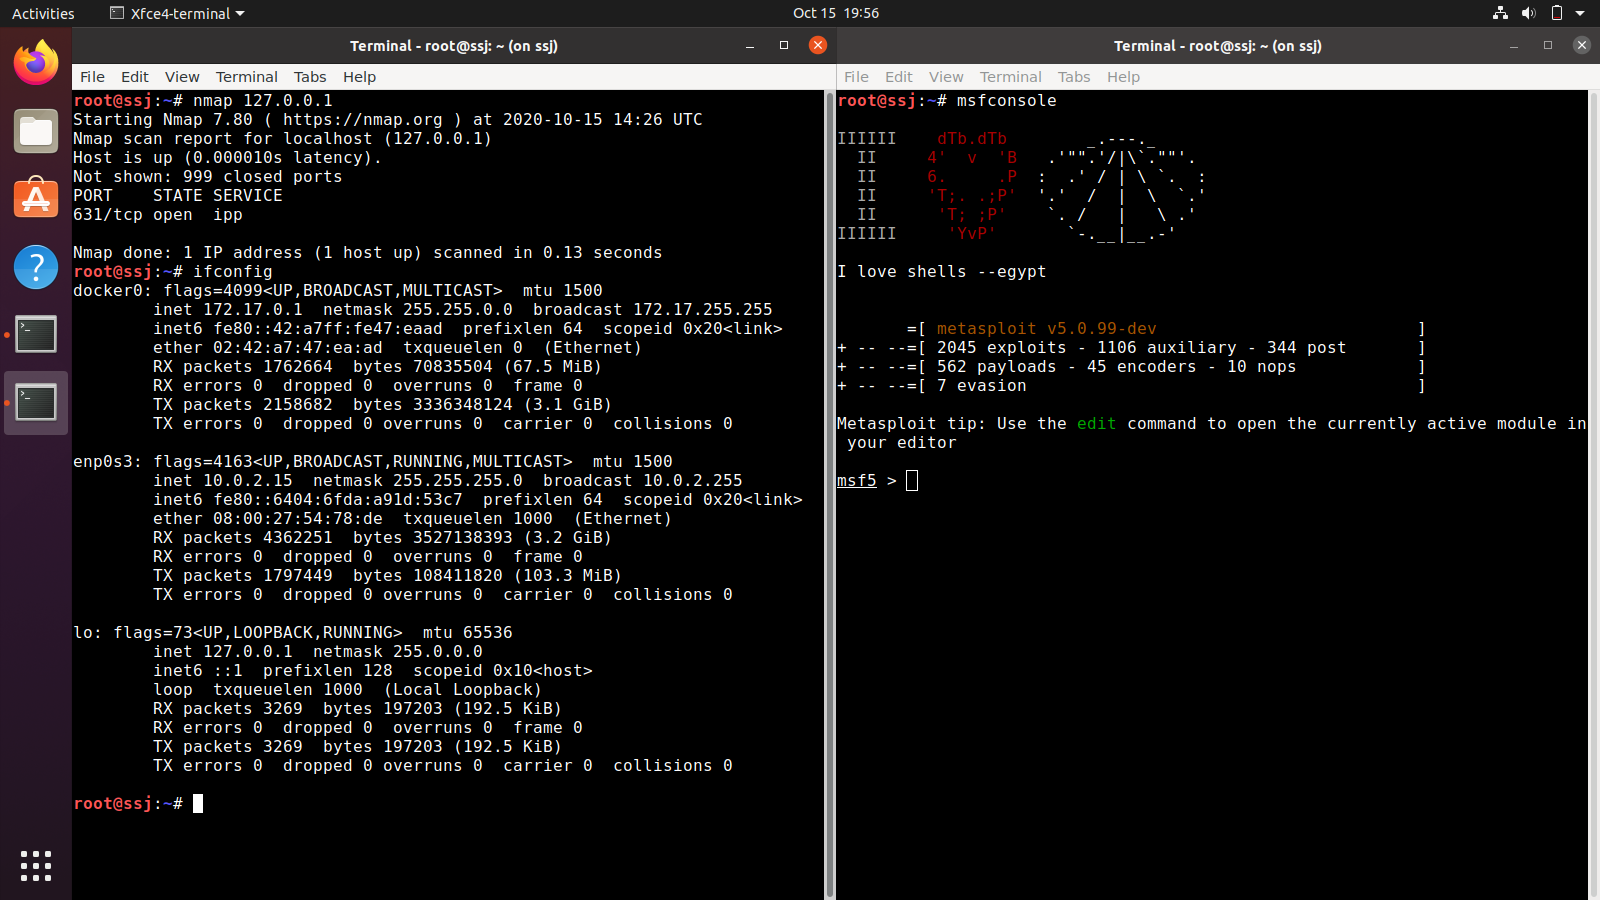

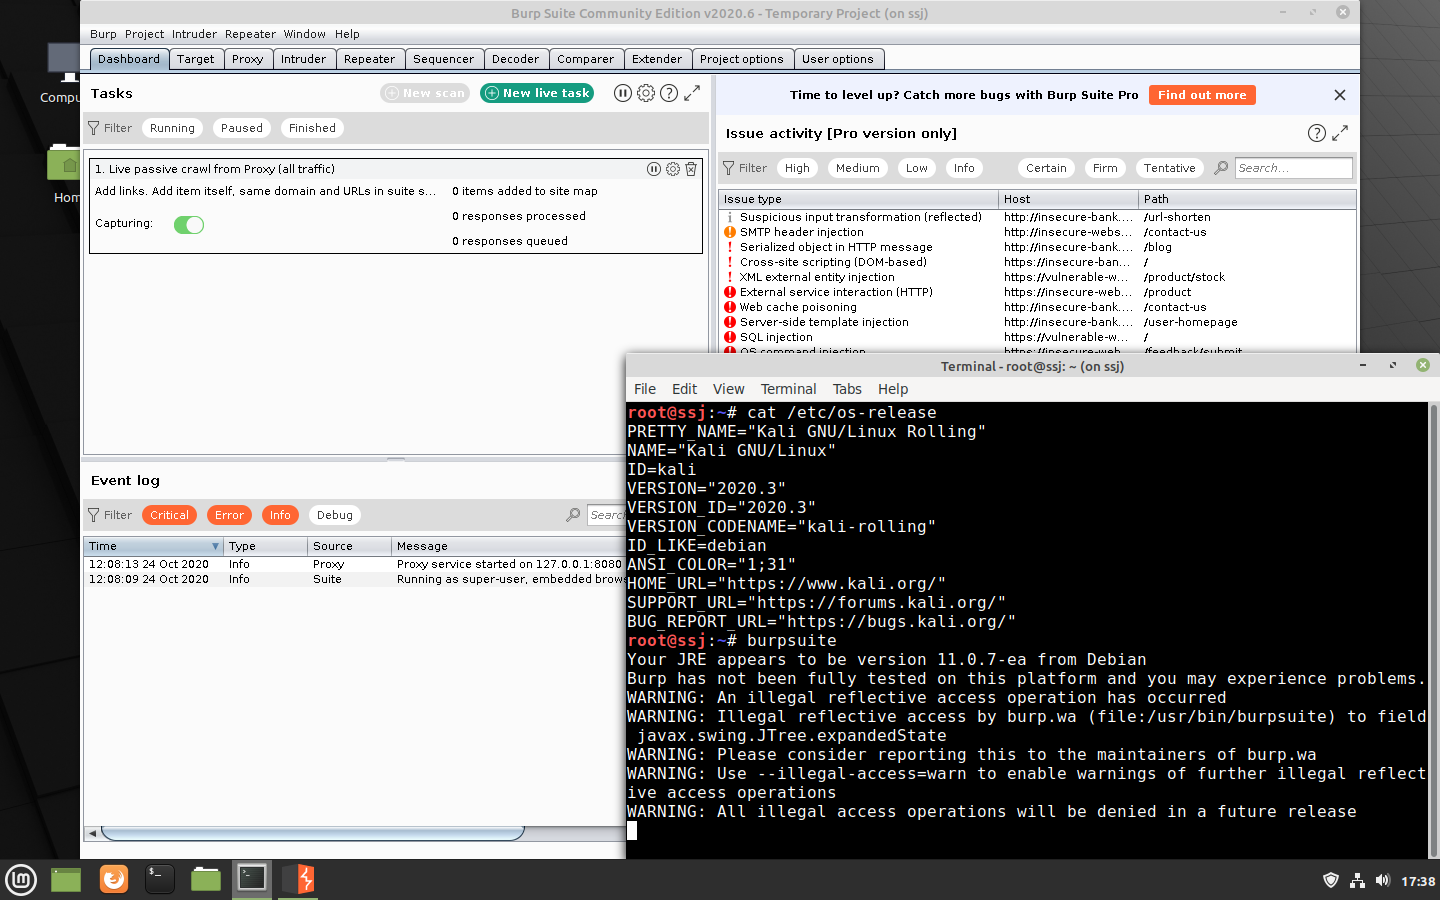
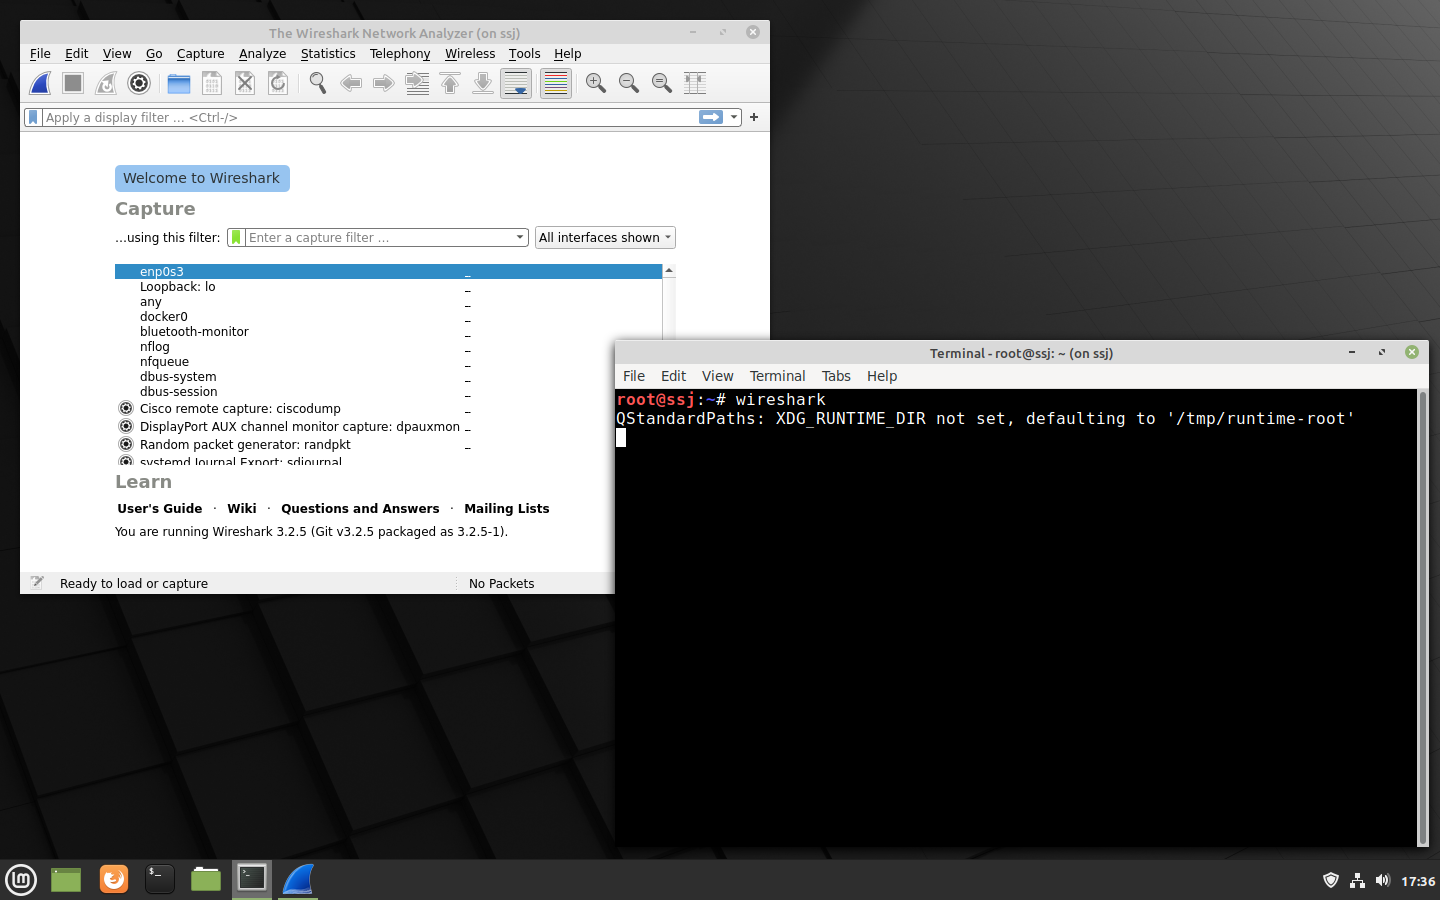


kali-linux-default.Dado que SSJ usa la rama kali-last-snapshot de los repositorios de Kali Linux, no necesitas actualizarlo hasta que se publique una nueva versión de instantánea (2020.1, 2020.2, 2020.3, etc.) de Kali Linux. Una vez que se publique una nueva versión, repite la instalación y si estás usando el complemento Add Tools, también necesitarás re-ejecutar el script add-tools.
/root tienen el propietario establecido como root. En la distribución Linux anfitriona, este directorio es $HOME/.ssj. Todos los archivos y subdirectorios dentro de $HOME/.ssj requerirán el usuario root de la distribución Linux anfitriona en caso de que sea necesario escribir o eliminar datos de este directorio.--privileged de Docker y la red --net=host. Se sabe que estos introducen riesgos de seguridad en entornos de producción. SSJ también agrega un control de acceso universal a xhost para que funcionen las aplicaciones GUI, pero lo cierra inmediatamente cuando se sale de terminator de SSJ. Esto podría permitir que cualquier aplicación acceda al servidor X o GUI de tu distribución Linux anfitriona durante el tiempo que SSJ esté ejecutándose, lo que puede ser una preocupación de seguridad o privacidad para muchos./root/) no persistirá. Para crear contenedores mutables y personalizados, consulta kalidock.curl -sL https://raw.githubusercontent.com/thirdbyte/ssj/main/uninstall.sh | bashsudo rm -rf $HOME/.ssj/Este script fue creado por curiosidad. Podría resolver muchos problemas. También podría crear otros nuevos. No viene con ningún compromiso. Puedes hacer lo que quieras con este script y eres el único responsable de ello. Siéntete libre de reportar problemas en caso de que experimentes alguno. ¡Saludos!






