


Visión general
Sooty es una herramienta desarrollada con la tarea de ayudar a los analistas de SOC a automatizar parte de su flujo de trabajo. Uno de los objetivos de Sooty es realizar tantas comprobaciones rutinarias como sea posible, permitiendo al analista más tiempo para un análisis más profundo en el mismo marco de tiempo. A continuación se pueden encontrar detalles de muchas de las funcionalidades de Sooty.
Sooty ahora es orgullosamente apoyado por Tines.com! La plataforma SOAR para equipos de seguridad empresarial.
Contenidos
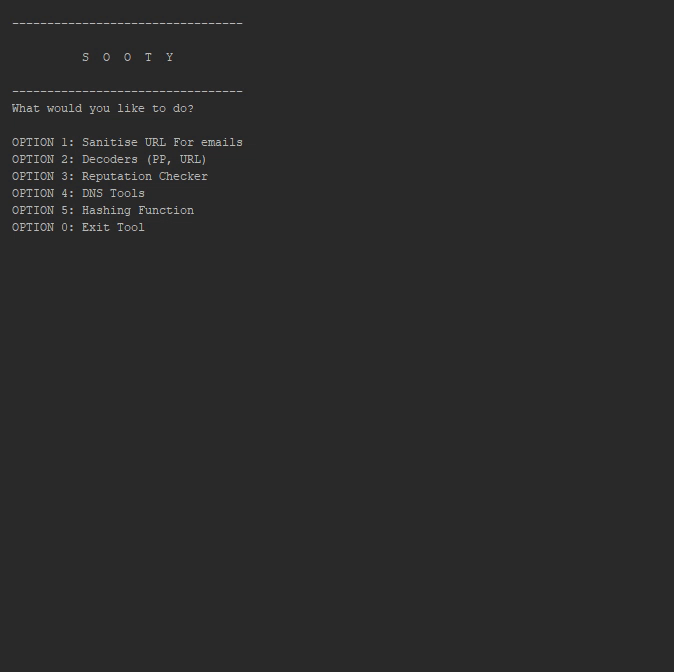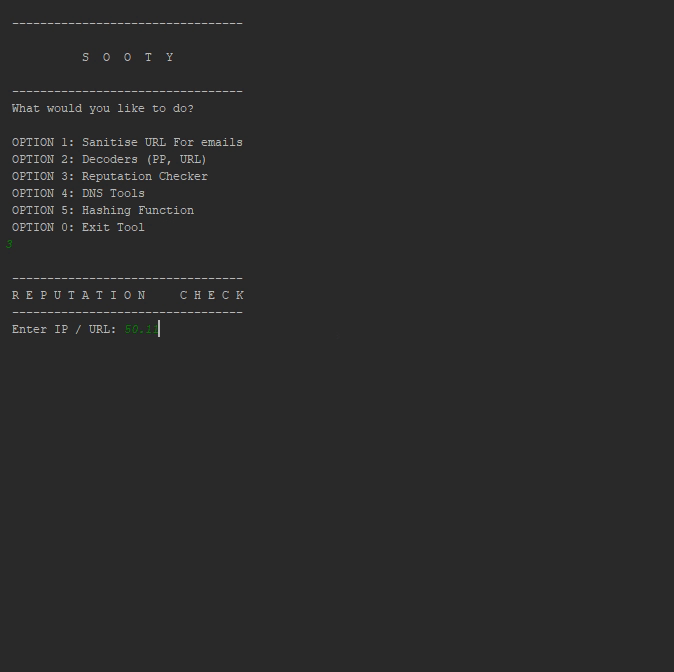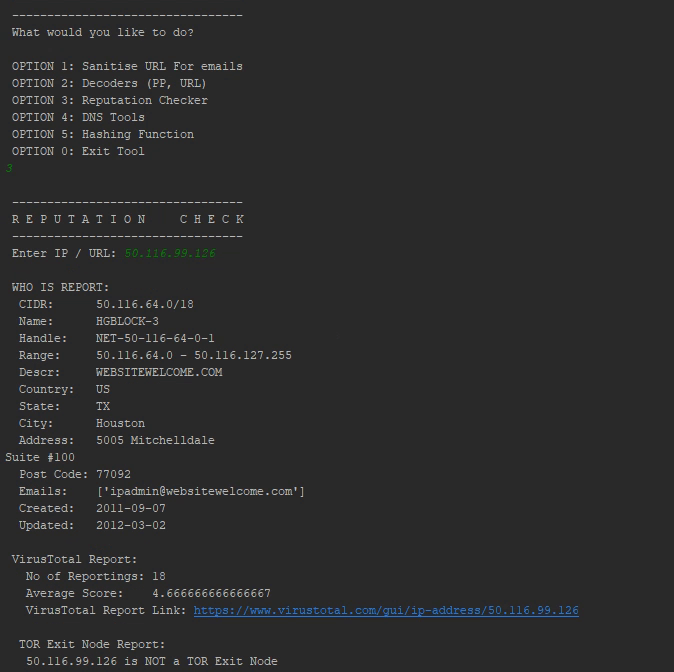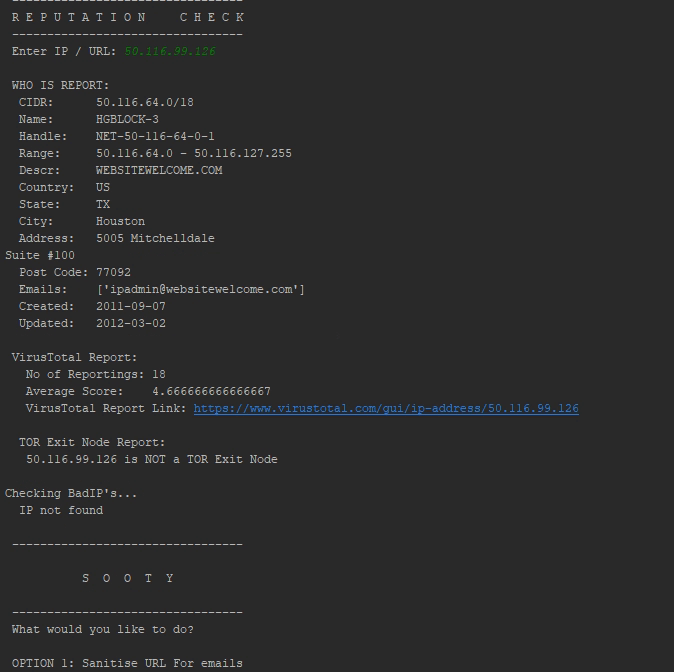
Sooty can Currently:
- Sanitizar URLs para que sean seguras de enviar en correos electrónicos
- Realizar consultas DNS inversas y DNS
- Realizar comprobaciones de reputación desde:
- Identificar si una dirección es potencialmente maliciosa, utilizada para spam, bots web:
- Verificar si una dirección IP es un nodo de salida TOR
- Decodificar URLs de Proofpoint, URLs codificadas en UTF-8, URLs de Office SafeLink, cadenas Base64 y contraseñas Cisco7.
- Obtener hashes de archivos y compararlos con VirusTotal (ver requisitos)
- Realizar consultas WhoIs
- Verificar nombres de usuario y correos electrónicos contra HaveIBeenPwned para saber si ha ocurrido una filtración. (ver requisitos)
- Análisis simple de correos electrónicos para recuperar URLs, correos electrónicos e información de cabeceras.
- Extraer direcciones IP de correos electrónicos.
- Desacortar URLs que han sido acortadas por servicios externos. (Limitado a 10 solicitudes por hora)
- Consultar URLScan.io para informes de reputación.
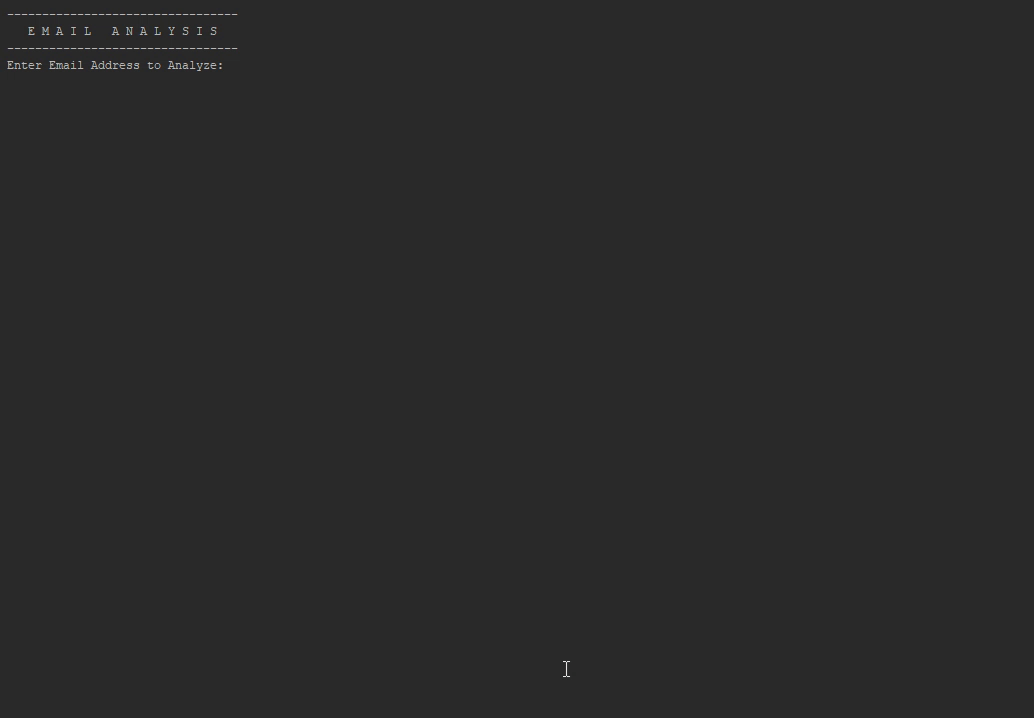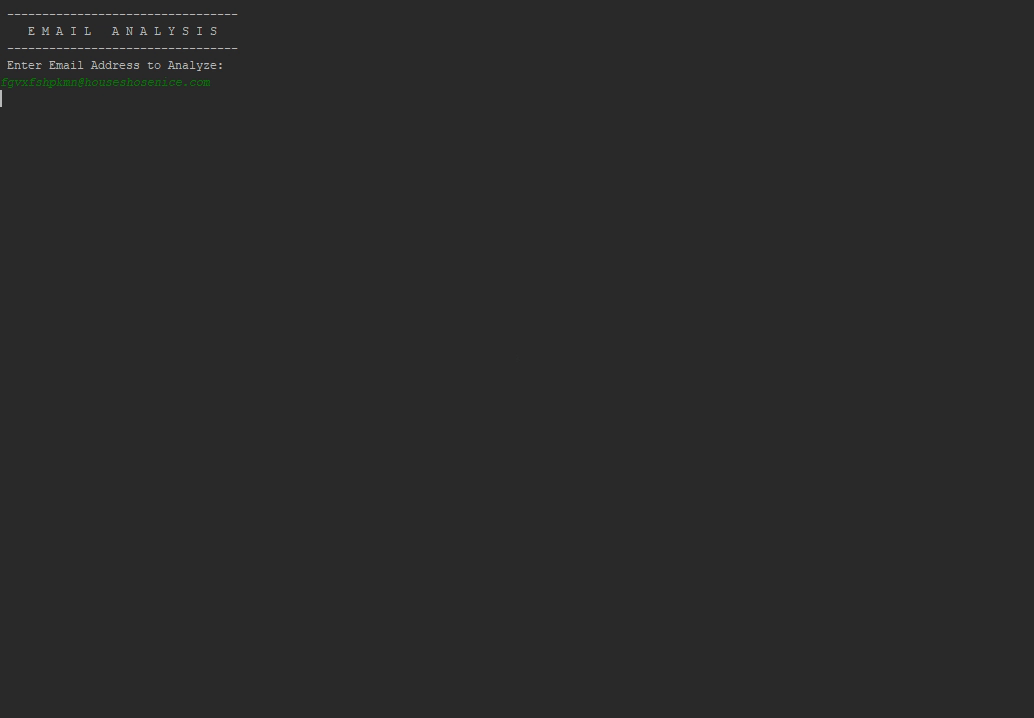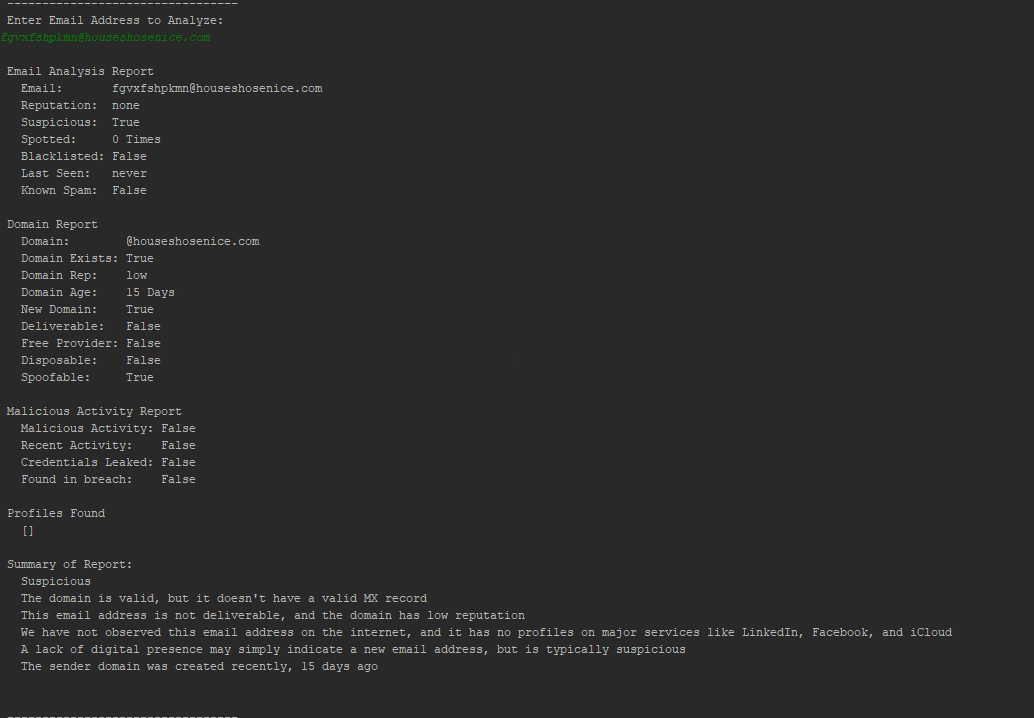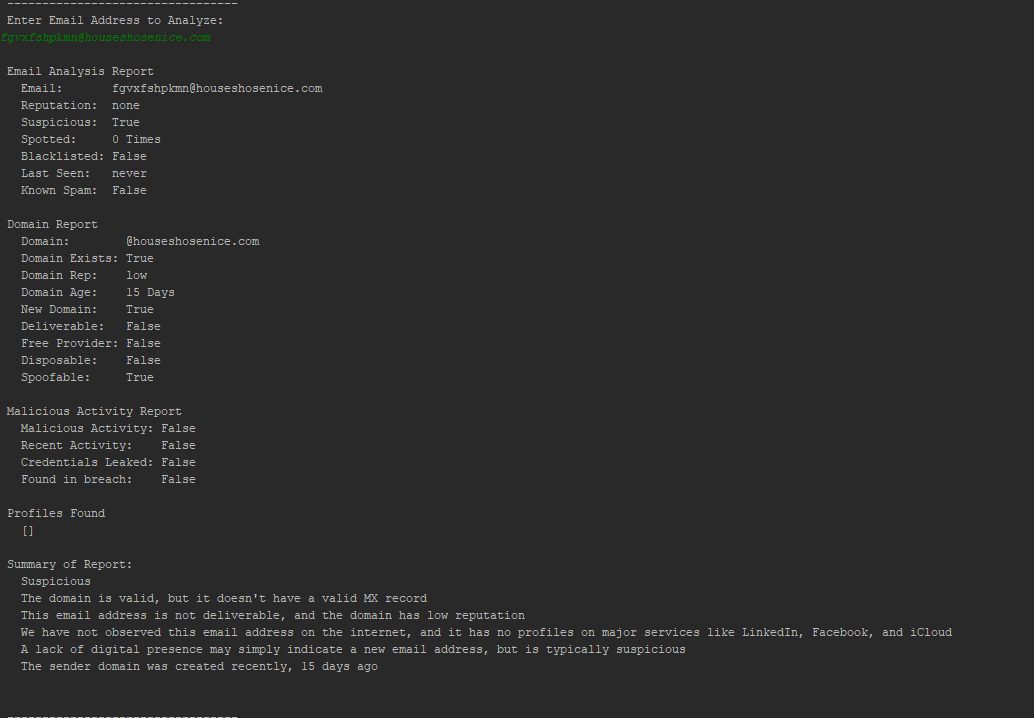
- Analizar direcciones de correo electrónico en busca de actividad maliciosa conocida e informar sobre la reputación del dominio utilizando EmailRep.io
- Crear plantillas de correo electrónico dinámicas que pueden usarse como base para la respuesta de triaje de phishing. (solo .msg, .eml en una futura actualización)
- Realizar enriquecimiento de análisis en correos de phishing utilizando la base de datos HaveIBeenPwned, y puede identificar si una dirección de correo electrónico ha sido comprometida en el pasado, cuándo ocurrió y dónde ocurrió la filtración. (Requiere clave API).
- Enviar URLs a PhishTank. (ver requisitos)
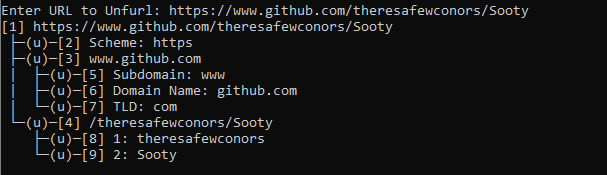
- Unfurl URLs a través de la versión CLI de Unfurl.
- Consulte a continuación para ver una lista completa y el diseño de las herramientas actualmente disponibles:
└── Main Menu
   ├── Sanitize URL's for use in emails
   |  └── URL Sanitizing Tool
   ├── Decoders
   |   ├── ProofPoint Decoder
   |   ├── URL Decoder
   |   ├── Office Safelinks Decoder
   |   ├── URL Unshortener
   |   ├── Base 64 Decoder
   |   ├── Cisco Password 7 Decoder
   |   └── Unfurl URL
   ├── Reputation Checker
   |   └── Reputation Checker for IP's, URL's or email addresses
   ├── DNS Tools
   |   ├── Reverse DNS Lookup
   |   ├── DNS Lookup
   |   └── WhoIs Lookup
   ├── Hashing Functions
   |   ├── Hash a File
   |   ├── Hash a Text Input
   |   ├── Check a hash for known malicious activity
   |   └── Hash a file and check for known malicious activity
   ├── Phishing Analysis
   |   ├── Analyze an Email
   |   ├── Analyze an email address for known malicious activity
   |   ├── Generate an email template based on analysis
   |   ├── Analyze a URL with Phishtank
   |   └── HaveIBeenPwned Lookup
   ├── URL Scan
   |   └── URLScan.io lookup
   ├── Extra's
   |   ├── About
   |   ├── Contributors
   |   ├── Version
   |   ├── Wiki
   |   └── Github Repo
   └── Exit
Requirements and Installation
- Python 3.x
- Instalar todas las dependencias del archivo requirements.txt.
pip install -r requirements.txt
- Iniciar la herramienta navegando al directorio principal y ejecutando
python Sooty.py, o simplemente Sooty.py
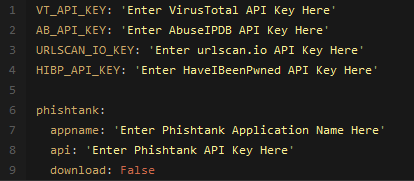
- Se requieren varias claves API para tener funcionalidad completa con Sooty. Sin embargo, seguirá funcionando sin estas claves, solo sin la funcionalidad adicional que proporcionan. Los enlaces se encuentran a continuación:
- Reemplazar la clave correspondiente en el archivo
example_config.yaml y renombrar el archivo a config.yaml, ejemplo de diseño a continuación:
- Para soporte de PhishTank, también se requiere un nombre de aplicación único como campo adicional. Simplemente actualice el archivo
config.yaml con su nombre único.

 theresafewconors/sooty







