themittenmac/truetree
Una herramienta de línea de comandos para generar una salida similar a pstree en macOS, con capacidades adicionales de captura de PID.

Acerca de
Lea todo sobre el concepto TrueTree aquí
TrueTree es más que un simple comando pstree para macOS. Se utiliza para mostrar un árbol de procesos de los procesos en ejecución actuales, empleando una jerarquía construida sobre pids adicionales que pueden recopilarse del sistema operativo. El árbol de procesos estándar en macOS que puede construirse con pids y ppids tradicionales resulta poco útil en macOS debido a toda la comunicación XPC en juego. La gran mayoría de los procesos terminan teniendo como proceso padre a launchd. Sin embargo, TrueTree muestra un árbol de procesos pensado para ser útil para respondedores de incidentes, cazadores de amenazas, investigadores, ¡y todo lo demás!
Actualización importante: Debido a las características en constante cambio de macOS, desde macOS 11 algunas funciones no operan exactamente igual que antes cuando escribí la publicación original del blog sobre TrueTree. Apple ha introducido la adición de un nuevo proceso "runningboardd", que termina siendo el verdadero padre de muchos procesos. Para sortear esto, TrueTree se actualizó para usar el framework Application Services, lo que permitió obtener el verdadero padre en algunos escenarios. Sin embargo, esto ya no permite obtener un proceso padre verdadero si ese proceso padre ha terminado. Esto dificulta identificar algunos padres verdaderos como el comando "open". Un pequeño precio a pagar para garantizar que TrueTree siga funcionando a través de las distintas versiones de macOS. Otras señales de un verdadero padre a menudo pueden encontrarse dentro de la salida de launchctl procinfo. Esto podría tenerse en cuenta en el futuro.
Novedades en TrueTree 0.9: Ya no se requiere root para ejecutar TrueTree. Sin root, los pids responsables se estiman a partir de las coaliciones de procesos, y las conexiones de red se limitan a sus propios procesos. Una coalición es un grupo de procesos relacionados que el kernel de macOS rastrea en conjunto, como una aplicación y los helpers y servicios XPC que lanza.
Cuando se ejecuta como root, TrueTree usa el método original de libquarantine, que es el más fiable. Para usar el método de coalición como root en su lugar, pase --acquire-responsible-via-coalition .
También se han añadido nuevas pruebas, incluidas pruebas de coalición que protegen contra cambios silenciosos de macOS en una interfaz privada del kernel de la que depende TrueTree.
./TrueTree -h
--nocolor -> No aplicar código de color a los elementos de la salida
--timeline -> Ordenar e imprimir todos los procesos por su marca de tiempo de creación
--timestamps -> Incluir marcas de tiempo de los procesos
--standard -> Imprimir el árbol Unix estándar en lugar de TrueTree
--sources -> Imprimir el origen de dónde provino el padre de cada proceso
--nonetwork -> No imprimir conexiones de red
--nopid -> No imprimir el pid junto a cada proceso
--nopath -> Imprimir solo el nombre del proceso en lugar de las rutas completas
--json -> Generar JSON en lugar de texto (funciona con --standard, --timeline y -o)
--version -> Imprimir el número de versión de TrueTree
--acquire-responsible-via-coalition
Estimar los pids responsables a partir de las coaliciones de procesos en lugar de libquarantine.
Las coaliciones siempre se usan cuando no se ejecuta como root.
-o -> escribir en archivo
./TrueTree
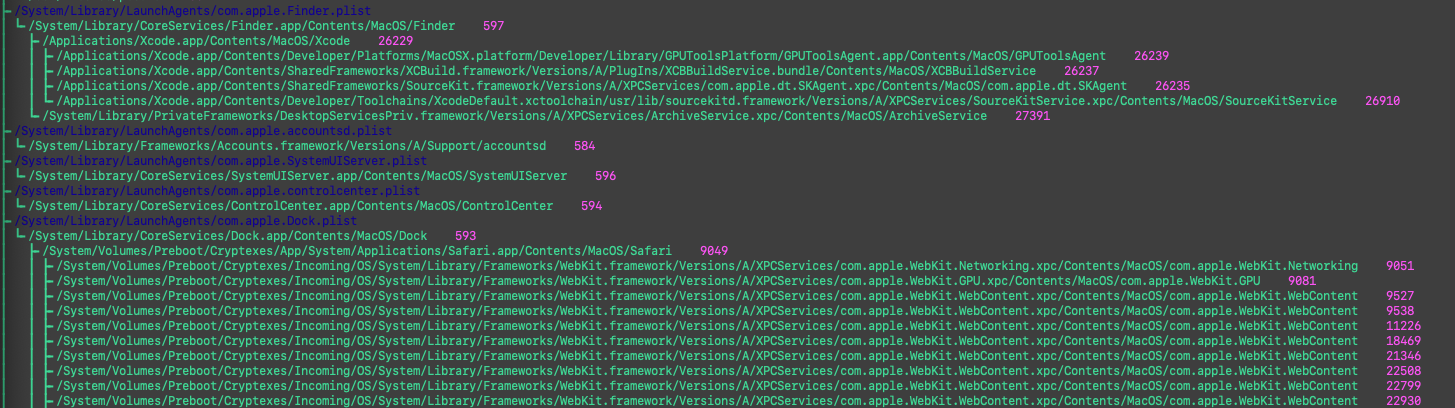
Muestra un árbol de procesos mejorado usando el concepto TrueTree
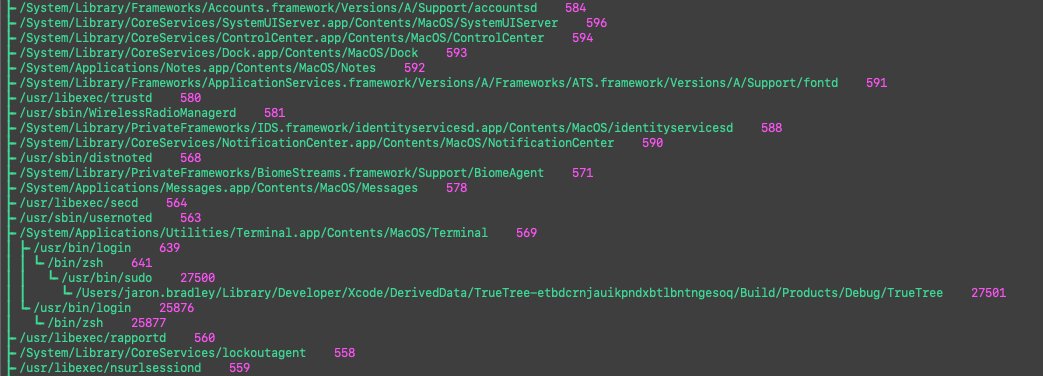
./TrueTree --standard
Para obtener una salida de árbol basada en pids y ppids estándar, use --standard
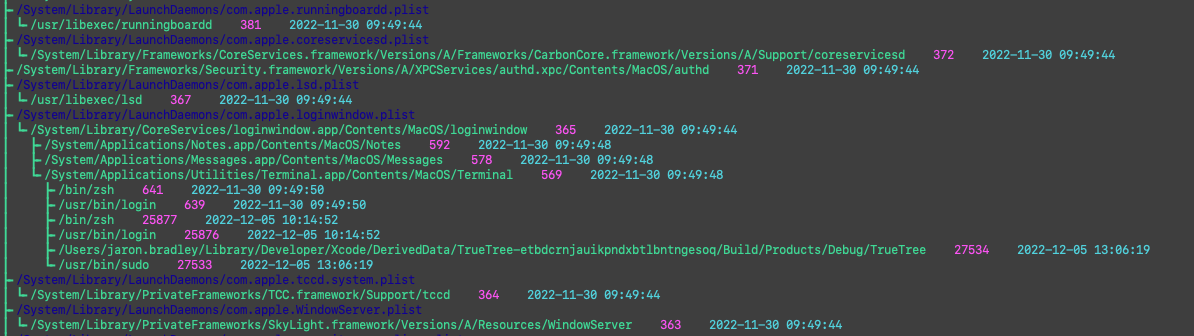
./TrueTree --timestamps
Para obtener una salida en cualquiera de los dos formatos con la hora de creación del proceso añadida, use la opción --timestamps
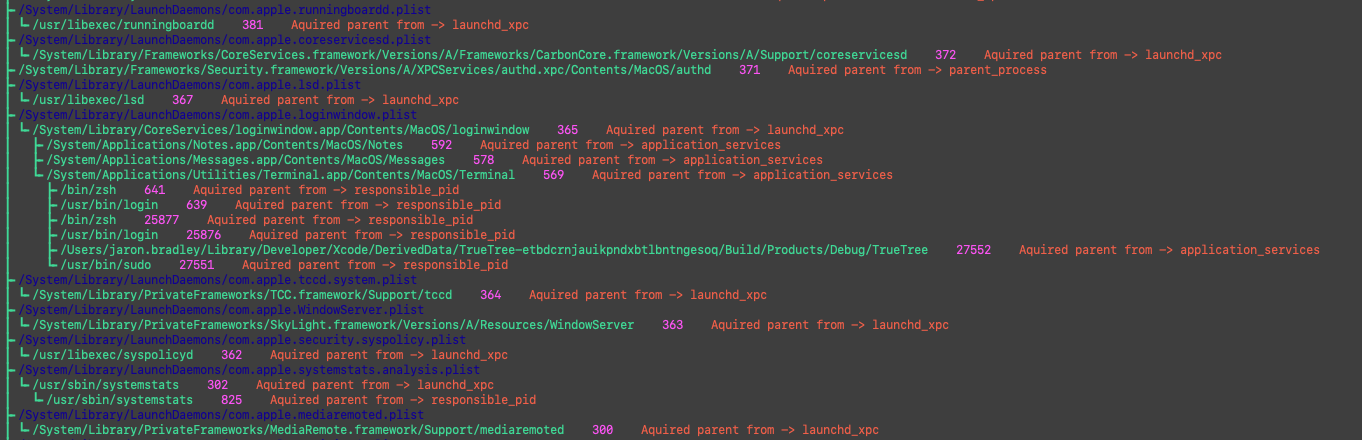
./TrueTree --sources
Para mostrar de dónde se obtuvo cada pid padre, use la opción --sources
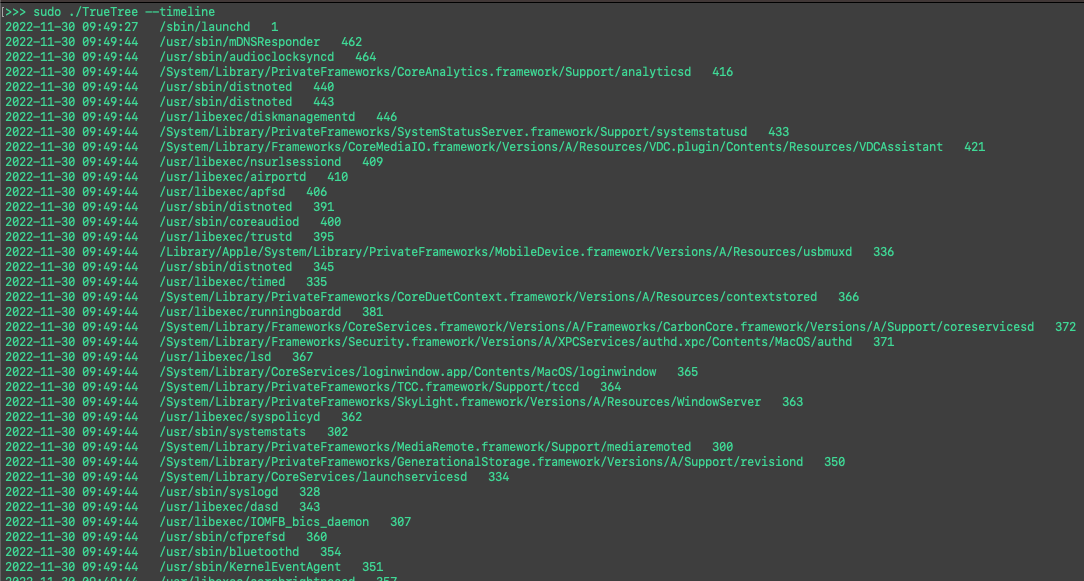
./TrueTree --timeline
No recopila un árbol. En su lugar, solo imprime los procesos ordenados por hora de creación