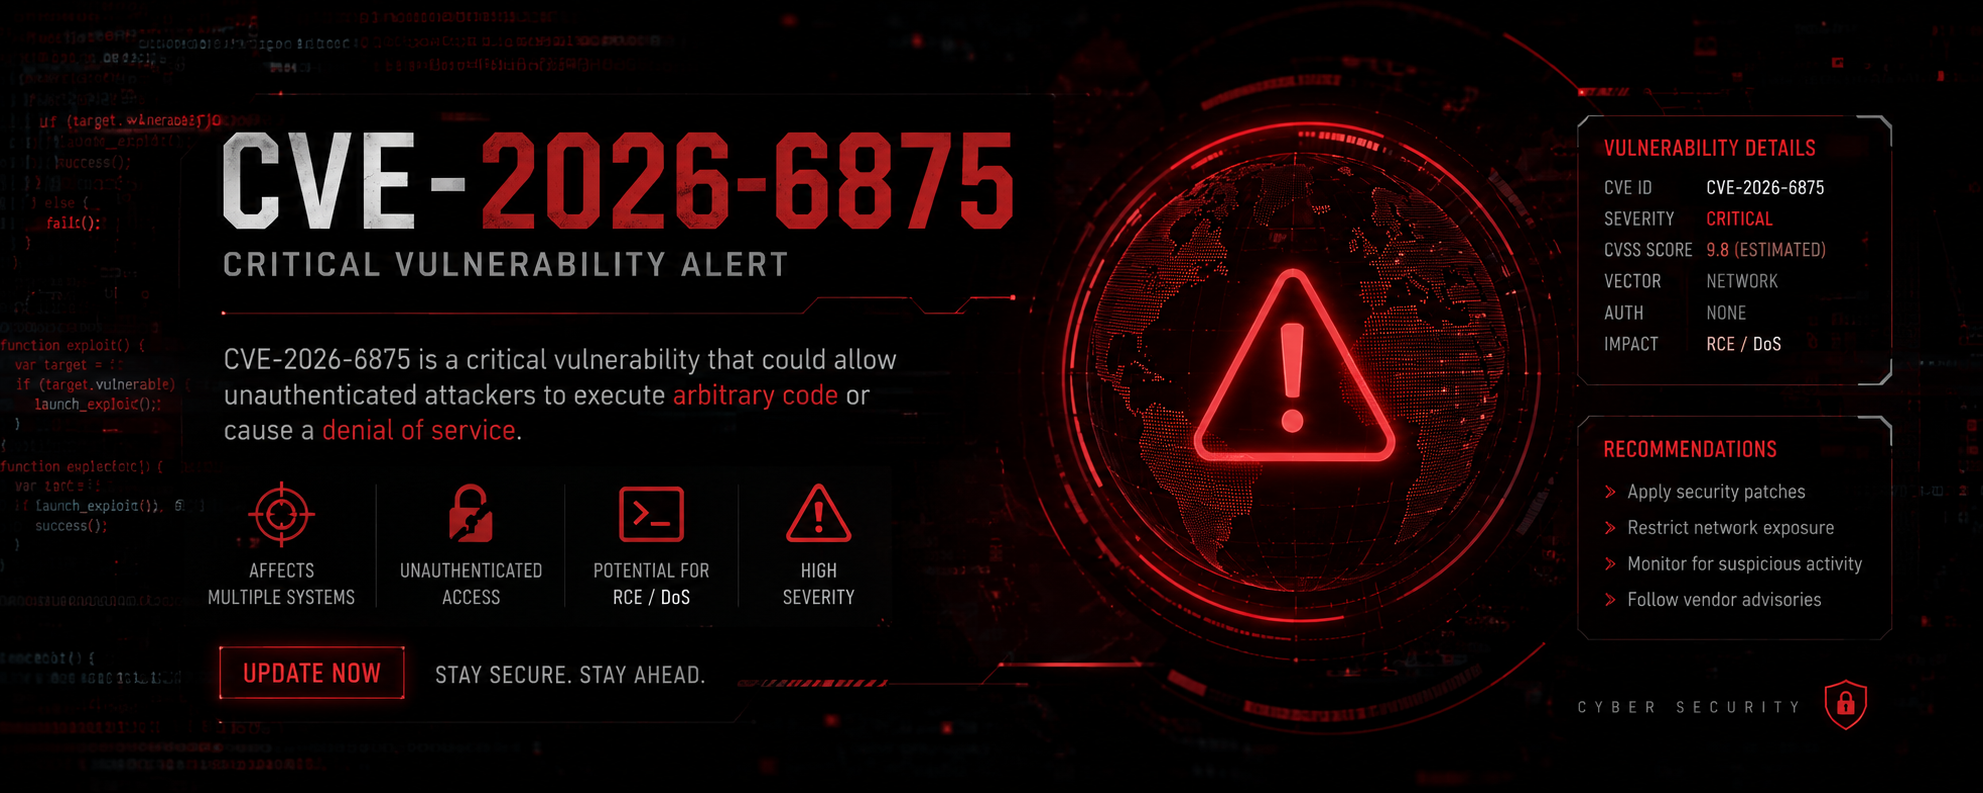
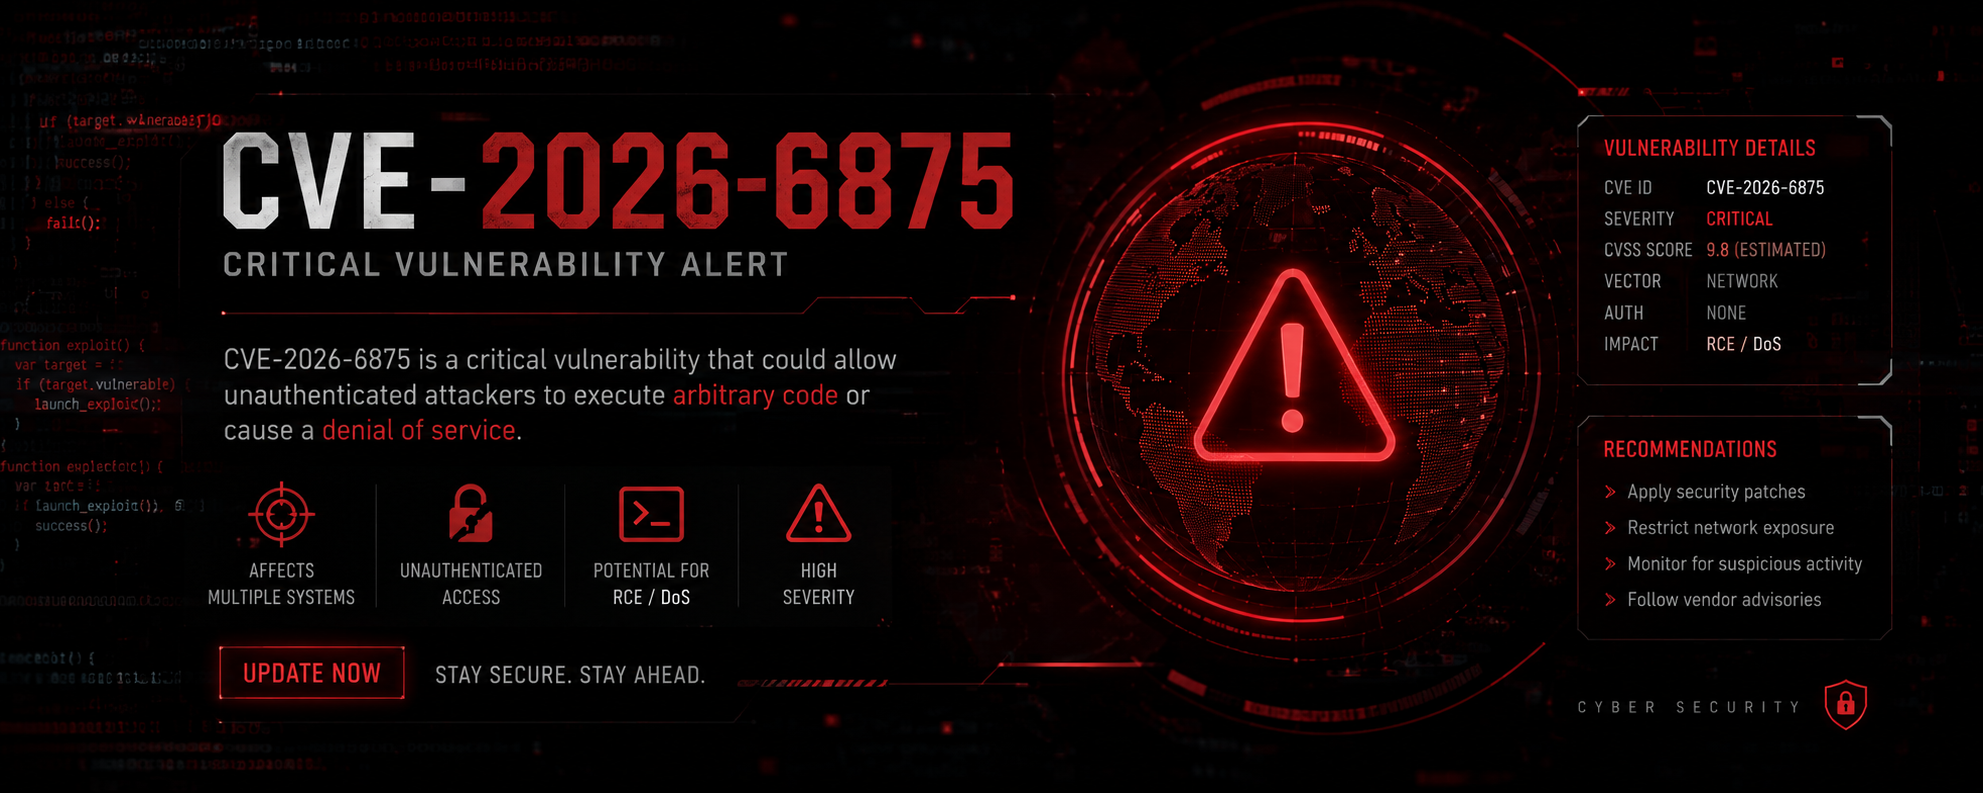
CVE-2026-6875 Framework de RCE Pre-Auth de ServiceNow 🔥 Inyección JS → Escape de Sandbox → RCE → Root. Características: --detect, --exec, shell inversa/interactiva, subprocesamiento por lotes, bypass de WAF, persistencia, movimiento lateral, volcado de credenciales, ejecución sin archivos, limpiar rastros. 🛡️ CVSS 9.5 explotado activamente. Solo uso autorizado y legal. Mantente legal. 🔒
 tc4dy/cve-2026-6875-poc-exploit



Framework de Explotación y Verificador Seguro
Solo para pruebas de seguridad autorizadas.
Esta herramienta se proporciona únicamente con fines educativos y de pruebas de penetración autorizadas.
Los autores y colaboradores no son responsables de ningún uso indebido o daño causado por este software. Los usuarios son los únicos responsables de asegurarse de tener permiso escrito explícito del propietario del objetivo antes de realizar pruebas. El acceso no autorizado a sistemas informáticos es ilegal según la Ley de Fraude y Abuso Informático (CFAA) y leyes similares en todo el mundo.
Al utilizar este software, usted acepta:
ADVERTENCIA: Esta vulnerabilidad está siendo explotada activamente en el mundo real. El uso no autorizado puede resultar en graves consecuencias legales.
CVE-2026-6875 es una vulnerabilidad crítica de Ejecución Remota de Código (RCE) no autenticada en la Plataforma ServiceNow AI (anteriormente Now Platform). Permite a los atacantes eludir el sandbox de scripts y ejecutar comandos arbitrarios del sistema con los privilegios de la aplicación ServiceNow.
Inyección JavaScript: El endpoint assessment_thanks.do acepta un parámetro sysparm_assessable_type. Al prefijar el valor con javascript:, un atacante inyecta código JavaScript arbitrario.
Escape de Sandbox: Un sofisticado gadget de escape de sandbox (encadenando DiscoveryFunctions.getCacheObjectForTable, AbstractAjaxProcessor y Class.create) elimina la restricción del sandbox de JavaScript.
Ejecución Remota de Código: El código Java inyectado (mediante java.lang.Runtime.exec()) se ejecuta con los privilegios de la aplicación ServiceNow, permitiendo el compromiso total del sistema.
Escalada de Privilegios: Los módulos de post‑explotación intentan escalar a root mediante configuraciones erróneas de sudo, binarios SUID, tareas cron escribibles o exploits del kernel.
| Atributo | Valor |
|---|---|
| [>] Descubierto | 1 de abril de 2026 (Searchlight Cyber) |
| [>] Puntuación CVSS | 9.5 (CRÍTICA) |
| [>] CISA KEV | Añadido el 13 de julio de 2026 |
| [>] Productos Afectados | Plataforma ServiceNow AI autoalojada |
| [>] Versiones Corregidas | Brazil EA/GA, Australia Patch 2, Zurich Patch 7b/9, Yokohama Patch 12 Hot Fix 1b/13 |
| [>] Autenticación | No requerida (Pre‑Auth) |
| [>] Explotación Activa | Confirmada en el mundo real (julio de 2026) |
exploit.py)El exploit completo weaponizado encadena la inyección JavaScript y el escape de sandbox para lograr la ejecución remota de código, con módulos avanzados de post‑explotación para persistencia, movimiento lateral y volcado de credenciales.
| Característica | Descripción |
|---|---|
| [+] Inyección JavaScript | Inyecta el payload mediante el parámetro sysparm_assessable_type. |
| [+] Escape de Sandbox | Elude el sandbox de scripts de ServiceNow para ejecutar código Java arbitrario. |
| [+] Shell Interactiva | Genera una shell en vivo con soporte para múltiples comandos. |
| [+] Escalada a Root | Comprueba configuraciones erróneas de sudo, binarios SUID y tareas cron. |
| [+] Operaciones con Archivos | Sube webshells, lee/descarga archivos mediante codificación base64. |
| [+] Escaneo Masivo | Explota múltiples objetivos en masa con hilos (-l flag). |
| [+] Detección Segura | Flag opcional --detect para verificación de vulnerabilidad no intrusiva. |
| [+] Evasión de WAF | Técnicas de ofuscación integradas para evadir WAF/IDS (6 técnicas). |
| [+] Persistencia | Instala backdoors en cron/systemd/schtasks. |
| [+] Movimiento Lateral | Escanea la red local en busca de otros hosts vulnerables e intenta propagación SSH/SSRF. |
| [+] Limpieza de Rastros | Elimina registros, historial de bash y pistas de auditoría. |
| [+] Ejecución Sin Archivos | Utiliza Java ClassLoader para ejecutar payloads residentes en memoria sin escribir en disco. |
| [+] Servidor de Callback | Servidor HTTP integrado para recibir la salida de comandos (opcional). |
| [+] Notificaciones por Webhook | Envía resultados a una URL personalizada (Slack, Discord, etc.). |
| [+] Multiplataforma | Soporta objetivos Linux y Windows (cmd.exe / PowerShell). |
| [+] Thread‑Safe | Utiliza mecanismos de bloqueo para operaciones concurrentes. |
| [+] Detección de Versión | Detecta la versión de ServiceNow (Zurich/Brazil/Australia/Yokohama). |
| Comando | Descripción |
|---|---|
exec <cmd> | Ejecutar comando del sistema |
upload <local> [remote] | Subir webshell al objetivo |
download <remote> | Descargar y mostrar el contenido del archivo |
privesc | Intentar escalada de privilegios |
reverse <host> <port> | Enviar reverse shell |
dumpcred | Volcar credenciales de las configuraciones de ServiceNow |
persist <host> <port> | Instalar persistencia (cron/systemd/schtasks) |
lateral | Intentar movimiento lateral |
clean | Limpiar rastros (registros, historial) |
memory <host> <port> | Ejecutar payload Java sin archivos |
exit | Salir de la shell interactiva |
verifier.py)El verificador seguro realiza detección de vulnerabilidades no intrusiva sin ejecutar payloads dañinos ni realizar cambios en el sistema.
