
🛡️ CVE-2026-64638 - Suite de evaluación de seguridad de WordPress (CVSS 8.9) | Kit de herramientas de pruebas de penetración de WordPress 4.7.0-7.0.2. Incluye evaluación de vulnerabilidades y módulos de análisis avanzados. 🐍 Verificación segura y explotación, 2 modos. Kit de herramientas avanzado Blue&Red Team Best 2026-64638, solo uso autorizado. Manténgase legal <3zd
 tc4dy/cve-2026-64638-poc-exploit



** SOLO USO ÉTICO – PRUEBAS DE SEGURIDAD AUTORIZADAS**
Este repositorio proporciona herramientas únicamente para profesionales de seguridad autorizados, equipos azules y probadores de penetración.
El acceso no autorizado a sistemas informáticos es ilegal según la CFAA (EE. UU.), la Computer Misuse Act (Reino Unido), el TCK 243/244 (Turquía) y leyes similares en todo el mundo.
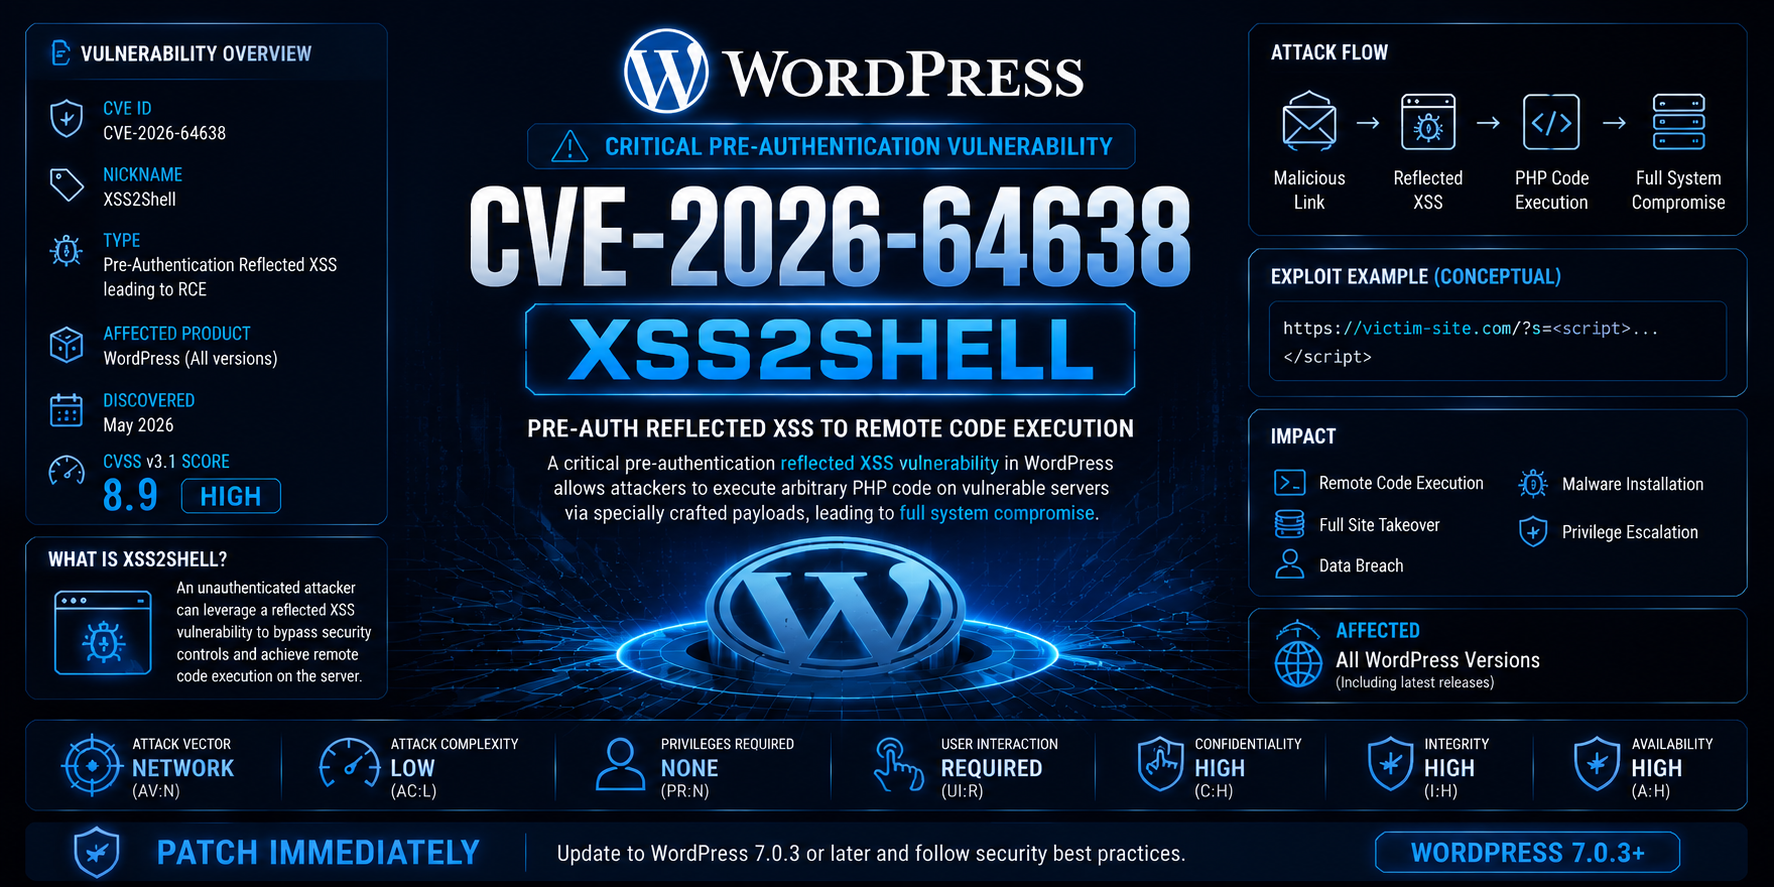
CVE‑2026‑64638 es una vulnerabilidad crítica de XSS reflejado pre‑autenticación en versiones del núcleo de WordPress 4.7.0 hasta 7.0.2 que permite a un atacante escalar un ataque XSS a ejecución remota de código (RCE) completa mediante la función de Contraseña de Aplicación.
strip_tags() de PHP y el wp_kses_post() de WordPress analizan las etiquetas HTML de forma diferente, permitiendo que la entrada maliciosa pase la sanitización.wp-login.php). Tras un inicio de sesión fallido, el payload se refleja y se ejecuta en el navegador de la víctima.| Herramienta | Propósito | Usuario Previsto |
|---|---|---|
exploit.py | Kit de explotación completo con reverse shell, persistencia, C2, escalada de privilegios, forense de memoria, volcado de base de datos, extracción de claves SSH y escaneo masivo. | Equipos rojos / pentesters autorizados |
safecheck.py | Comprobador de vulnerabilidades no intrusivo que detecta la reflexión XSS y evalúa la postura de seguridad sin ejecutar ningún payload malicioso. Genera informes detallados. | Equipos azules / auditores de seguridad |
| Característica | exploit.py | safecheck.py |
|---|---|---|
| Detección de vulnerabilidades | [+] | [+] |
| Detección de versión de WordPress | [+] | [+] |
| Detección de reflexión XSS | [+] | [+] |
| Captura de Contraseña de Aplicación | [+] | [-] |
| Carga de plugin (RCE) | [+] | [-] |
| Reverse shell | [+] | [-] |
| Baliza C2 (HTTP/DNS/Telegram) | [+] | [-] |
| Escalada de privilegios | [+] | [-] |
| Forense de memoria | [+] | [-] |
| Volcado de base de datos | [+] | [-] |
| Extracción de claves SSH | [+] | [-] |
| Métodos de persistencia | [+] | [-] |
| Auditoría de cabeceras de seguridad | [-] | [+] |
| Comprobación de exposición de archivos de configuración | [-] | [+] |
| Comprobación de listado de directorios | [-] | [+] |
| Comprobación de exposición de phpinfo | [-] | [+] |
| Escaneo masivo | [+] | [+] |
| Soporte de proxy | [+] | [+] |
| Soporte de Tor | [+] | [+] |
| Túnel Ngrok | [+] | [-] |
| Shell interactiva | [+] | [-] |
| Modo no intrusivo (seguro) | [-] | [+] |
| Salida JSON / informe | [+] | [+] |
| Escenario | Herramienta Recomendada |
|---|---|
| Equipo Azul – verificar si su instalación de WordPress es vulnerable | safecheck.py |
| Auditoría de Seguridad – evaluación de vulnerabilidades no intrusiva | safecheck.py |
| Equipo Rojo – pruebas de penetración autorizadas con explotación completa | exploit.py |
| Bug Bounty – pruebas de divulgación responsable | safecheck.py |
| Escaneo Masivo – comprobar múltiples objetivos en busca de vulnerabilidades | exploit.py o safecheck.py |
| Respuesta a Incidentes – comprobar si los sistemas están comprometidos | safecheck.py |
| Post‑Explotación Avanzada – persistencia, C2, forense | exploit.py |
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
exploit.py| Parámetro | Descripción |
|---|---|
-t, --target | URL de WordPress objetivo (ej. https://wordpress-site.com) |
-l, --list | Archivo que contiene la lista de objetivos (uno por línea) para escaneo masivo |
--lhost | Dirección IP local para callbacks de reverse shell |
--lport | Puerto local para reverse shell (por defecto: 4444) |
--proxy | Proxy HTTP/HTTPS (ej. http://127.0.0.1:8080) |
--timeout | Tiempo de espera de solicitud en segundos (por defecto: 10) |
--retry | Número de reintentos (por defecto: 3) |
--threads | Número de hilos para escaneo masivo (por defecto: 5) |
--exploit | Auto‑explotar objetivos vulnerables durante el escaneo masivo |
--ngrok-token | Authtoken de Ngrok para túnel externo |
--payload-type | Tipo de payload XSS: reflected, dom_based, waf_bypass, case_manipulation, double_encoded |
--session-hijack | Habilitar secuestro de sesión (robar cookies de administrador) |
--dump-db | Volcar la base de datos de WordPress (requiere pymysql) |
--extract-ssh | Extraer claves SSH del sistema objetivo |
--tor | Enrutar el tráfico a través de Tor (socks5h://127.0.0.1:9050) |
--stealth | Habilitar modo sigiloso (suplantar cabeceras, retrasar solicitudes) |
--no-cleanup | Omitir la limpieza de registros tras la explotación |
--ssl-verify | Verificar certificados SSL |
--c2-type | Tipo de C2: http, dns, telegram |
--c2-server | URL del servidor C2 o token del bot de Telegram |
--auto-priv-esc | Escalada de privilegios automática tras el shell |
--memory-forensics | Habilitar módulo de forense de memoria |
-v, --verbose | Salida detallada |
-q, --quiet | Modo silencioso (salida mínima) |
safecheck.py