
La suite colaborativa de pentest para aplicaciones web
El proxy MITM colaborativo para testers de seguridad.
Captura tráfico HTTP, anota solicitudes con IA, ejecuta sesiones de caza, reproduce tráfico y realiza un seguimiento de los hallazgos desde una única interfaz.




Inicio rápido · Características · Capturas de pantalla · Configuración · Seguridad · Contribuciones
git clone https://github.com/synlace/ferret.git
cd ferret

cp .env.example .env   # optional
just up
O usa Docker Compose directamente:
docker compose up --build -d
| Servicio | URL |
|---|---|
| UI | http://localhost:3000 |
| API | http://localhost:8000 |
| Proxy | 127.0.0.1:1337 |
Abre:
http://localhost:3000
El asistente de configuración inicial te pedirá establecer una contraseña y elegir un proveedor de IA.
justFerret es un proxy de interceptación HTTP asistido por IA, diseñado para testers de seguridad.
Apunta tu navegador, herramienta CLI o flujo de pruebas a:
127.0.0.1:1337
Ferret captura solicitudes y respuestas, las almacena localmente, anota el tráfico con IA y te ofrece herramientas para reproducir, modificar, probar y convertir comportamientos interesantes en hallazgos.
Está diseñado para flujos de trabajo en los que quieres algo más que un proxy pasivo: quieres algo que te ayude a pensar, probar y documentar mientras avanzas.
| Característica | Descripción |
|---|---|
| Proxy de interceptación | Captura tráfico HTTP y HTTPS a través de mitmproxy. |
| Historial de solicitudes | Navega, filtra, inspecciona y reproduce el tráfico capturado. |
| Anotaciones con IA | Enriquece las solicitudes con contexto relevante para la seguridad. |
| Hunts | Ejecuta sesiones de caza asistidas por IA en el tráfico capturado. |
| Findings | Realiza un seguimiento de vulnerabilidades con severidad, host, tipo, evidencia y estado. |
| Snare | Intercepta y modifica solicitudes o respuestas en vuelo. |
| Gnaw | Pestañas estilo repeater para editar y reenviar solicitudes HTTP. |
| Workspaces | Directorios scripts/, tests/ y notes/ por sesión. |
| Projects | Separa historial de solicitudes, hallazgos, workspaces y claves de API. |
| Autenticación | Inicio de sesión con contraseña, cookies de sesión, acceso opcional con clave de API y 2FA TOTP. |
| Almacenamiento local | Datos respaldados por SQLite en un directorio montado localmente. |
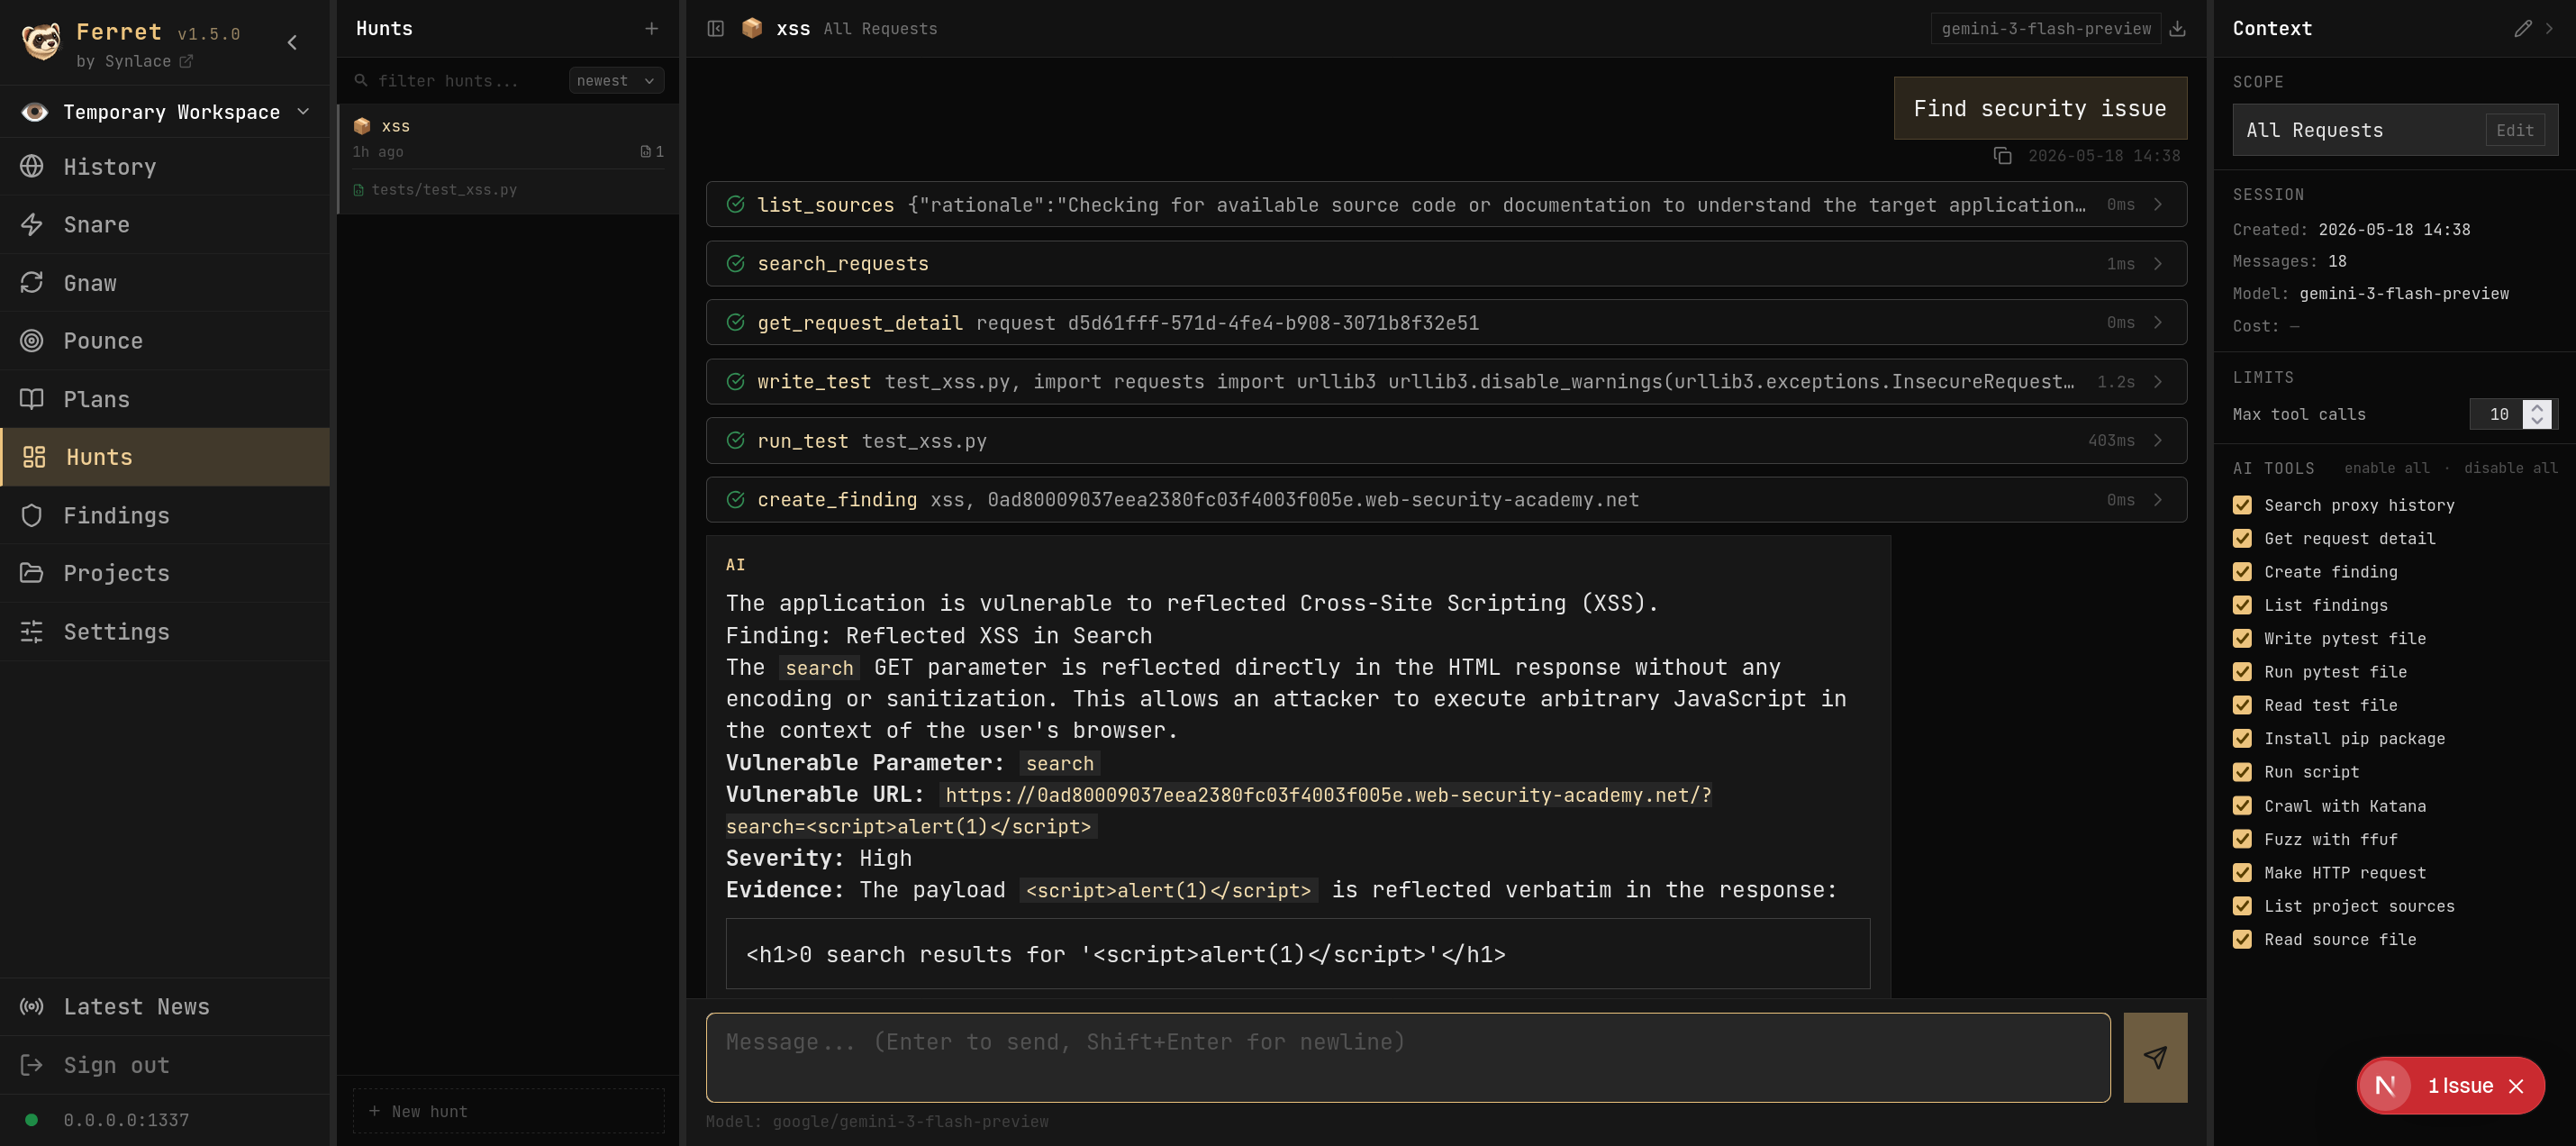
Hunts - Sesiones de caza asistidas por IA que buscan en el historial de solicitudes, escriben y ejecutan pruebas, y crean hallazgos.
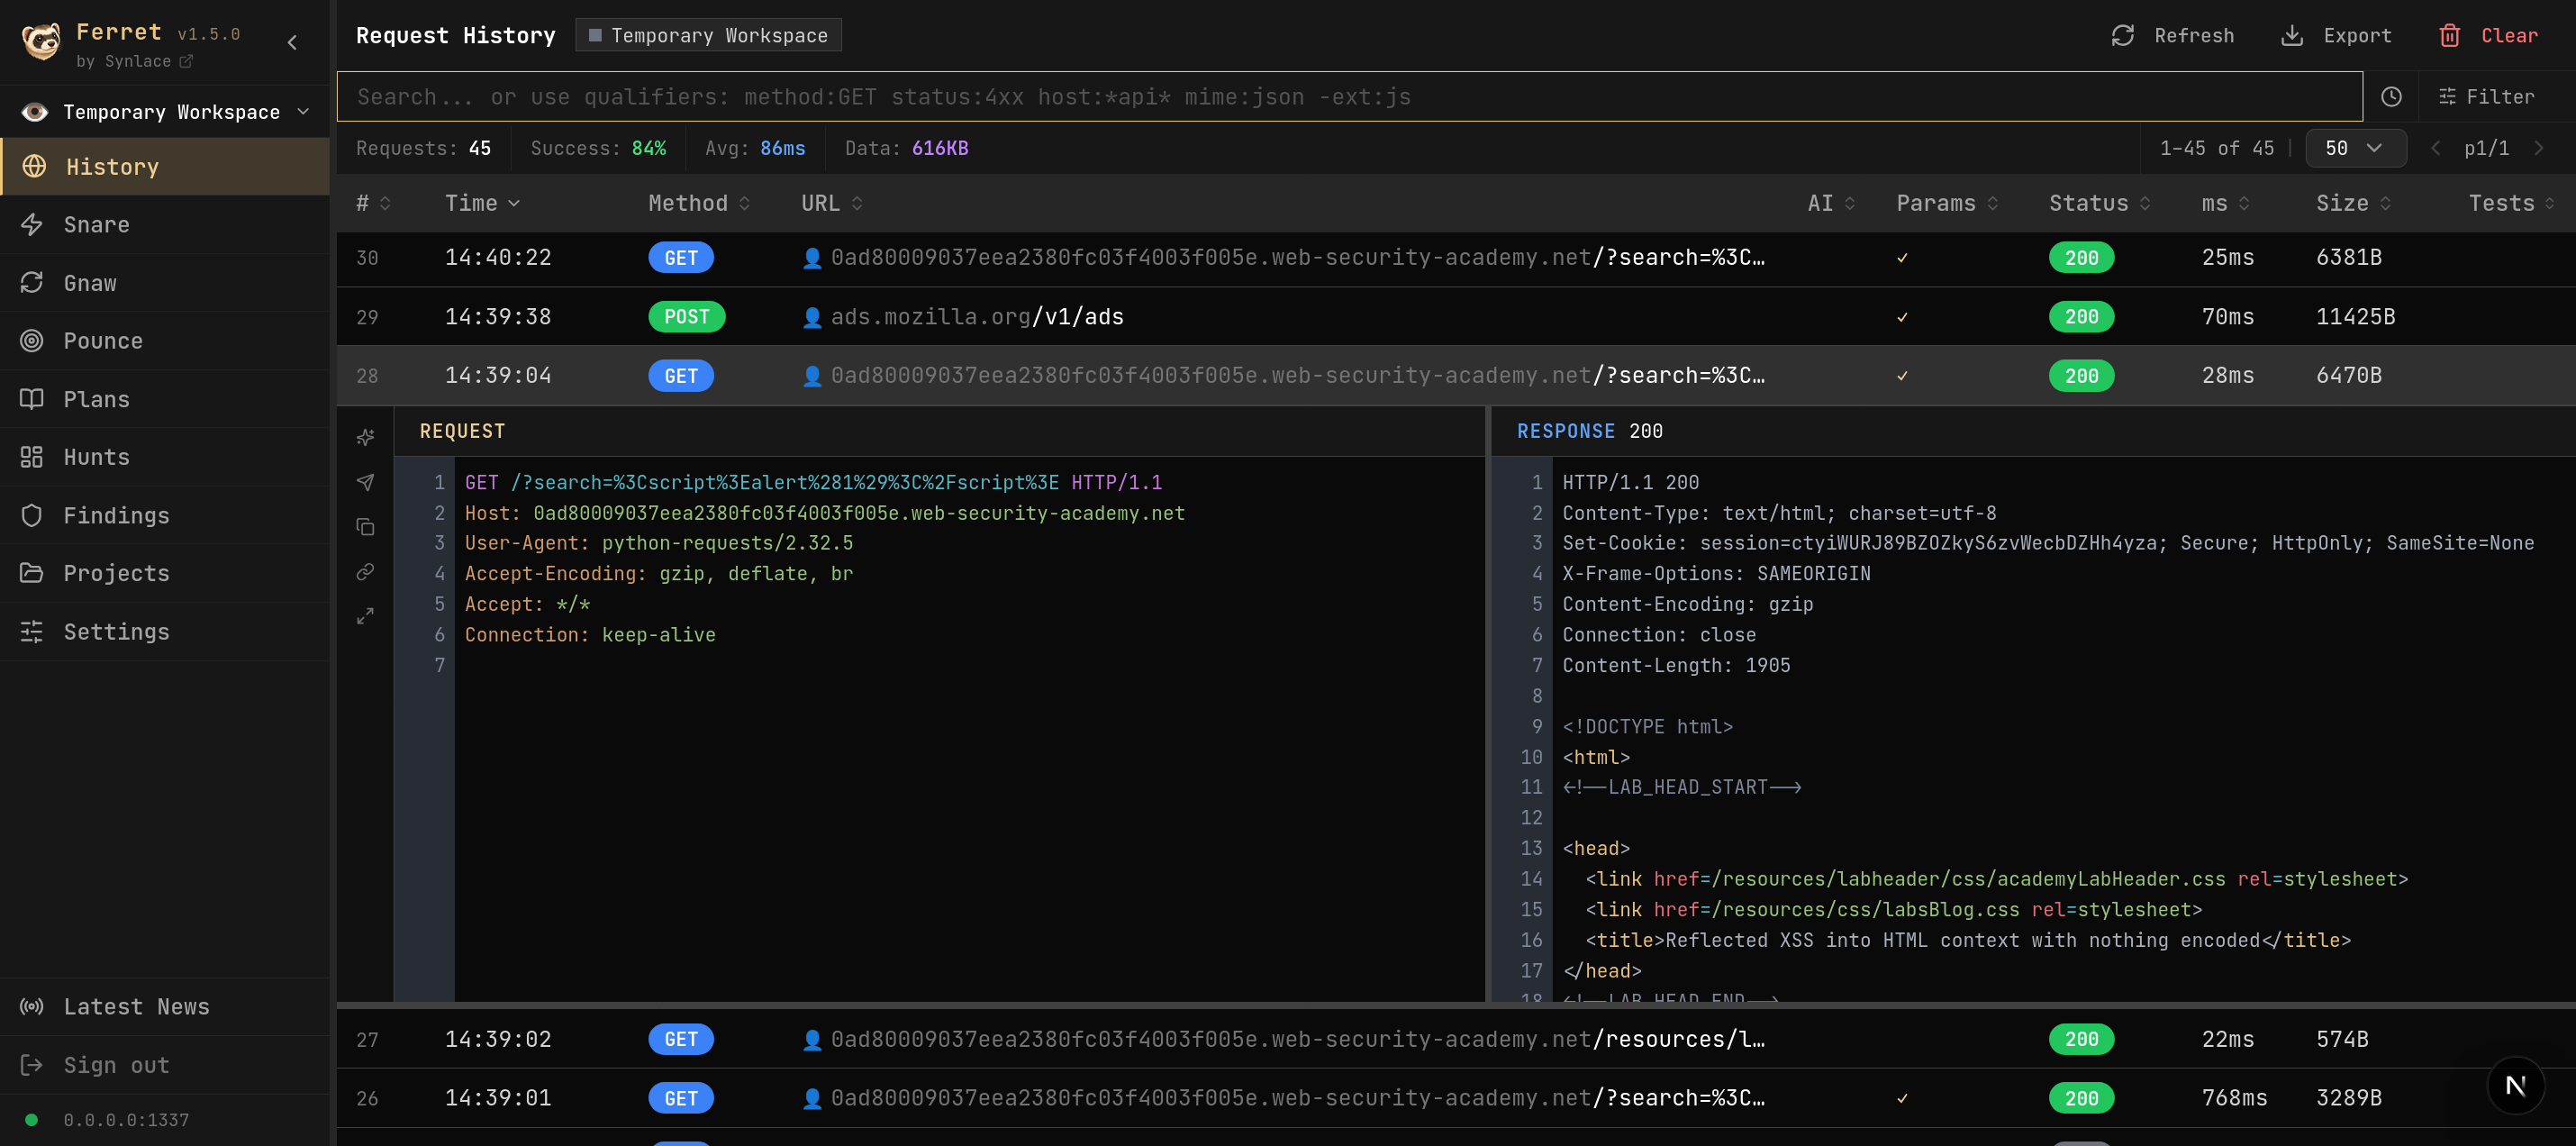
History - Registro completo de solicitudes proxyadas con anotaciones de IA, tiempos, códigos de estado y editores de solicitudes/respuestas en línea.
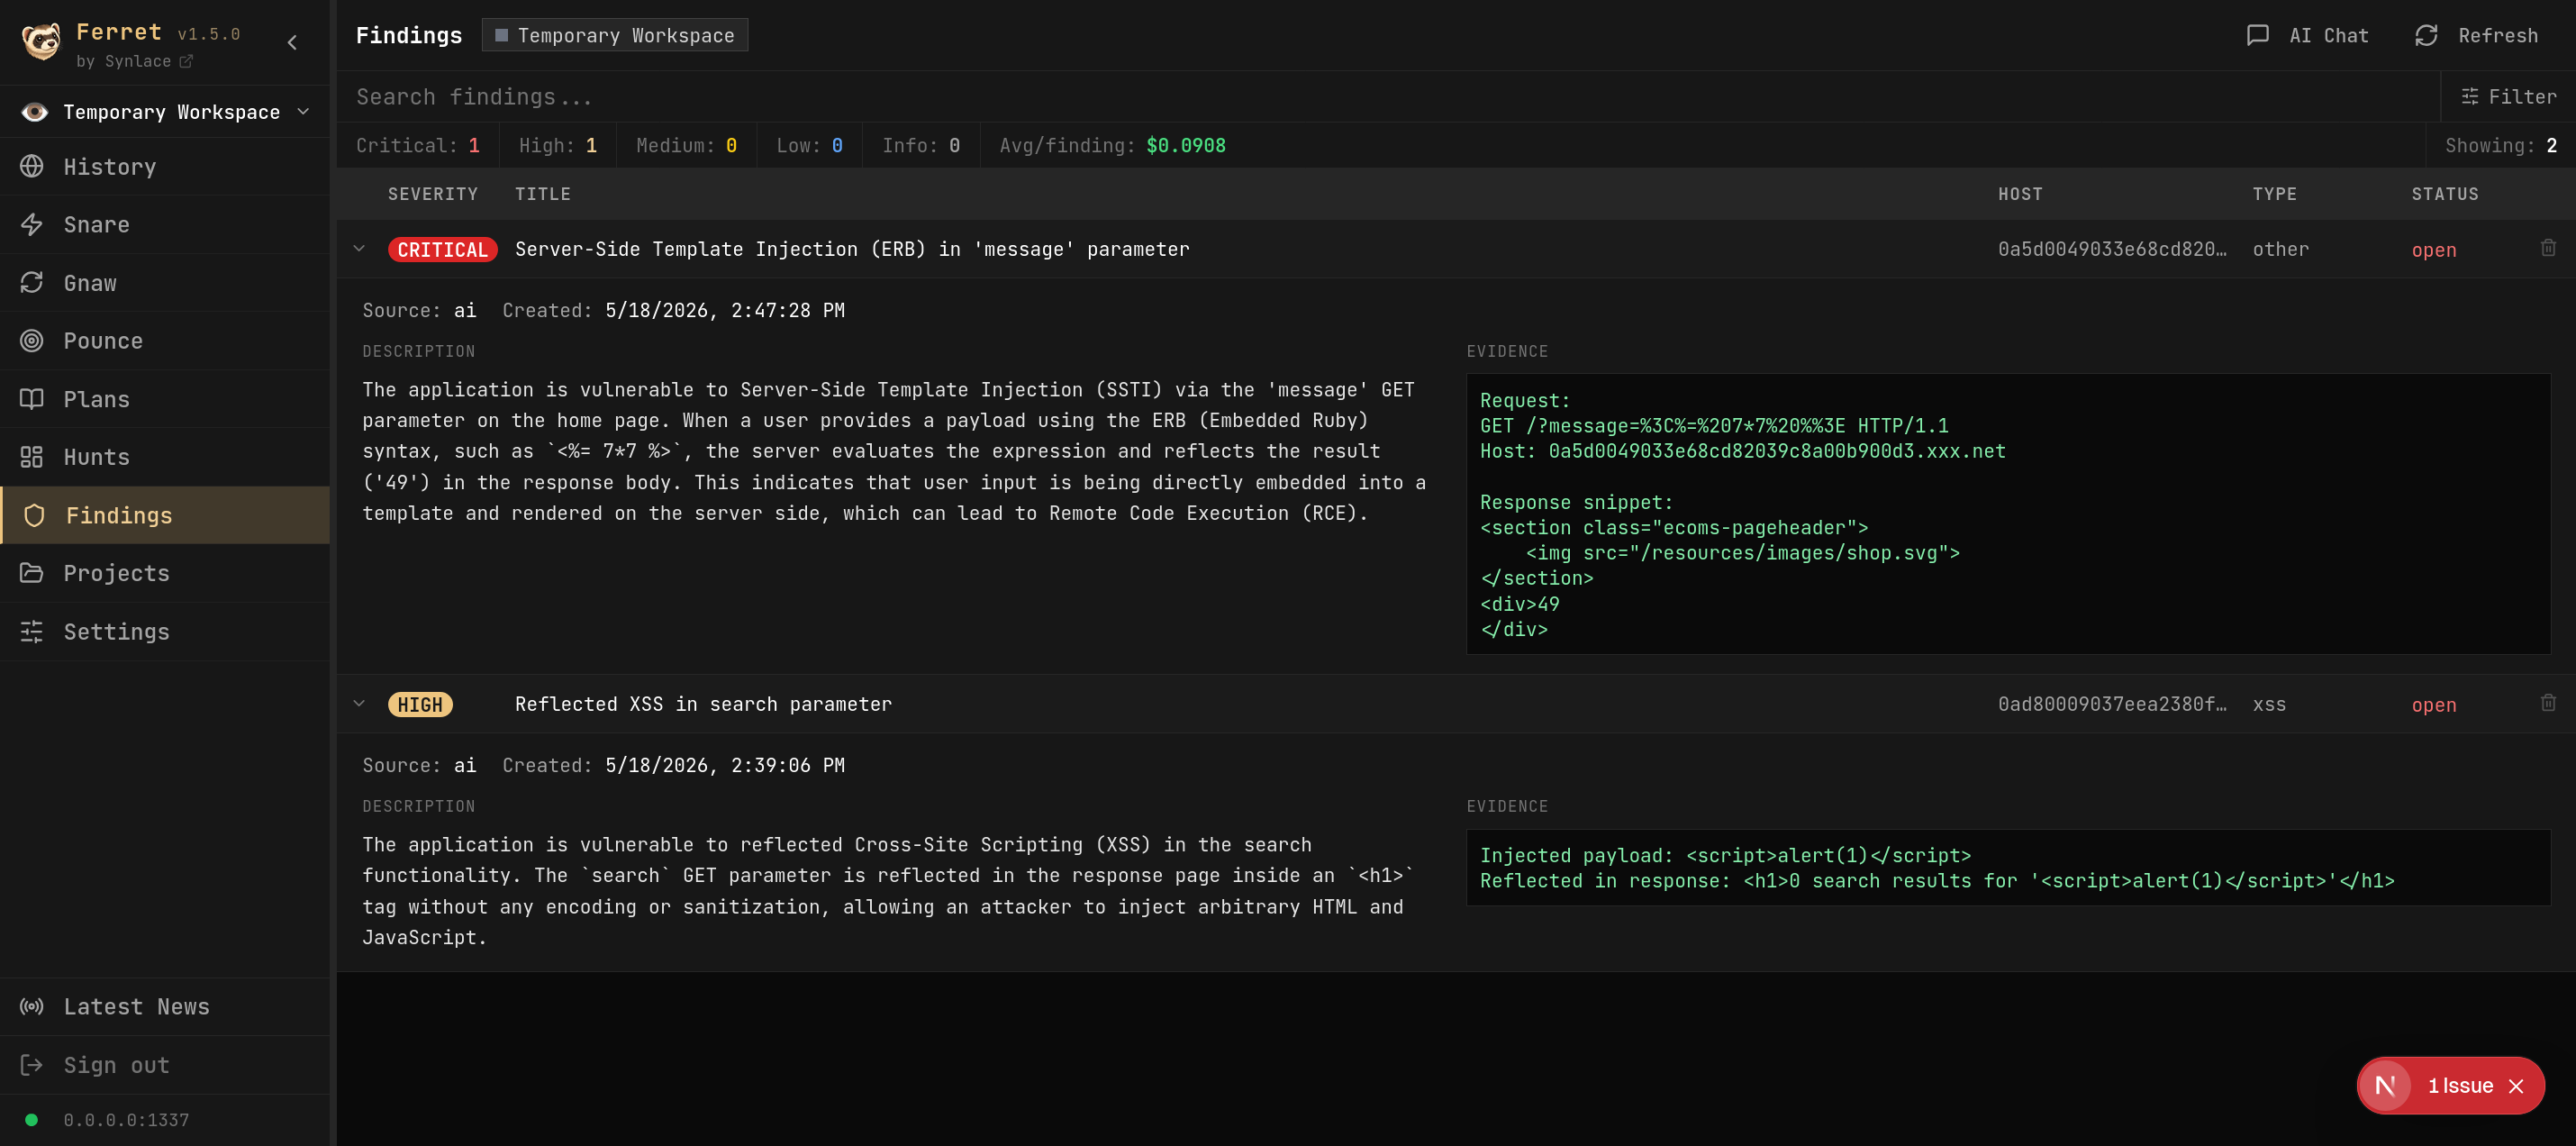
Findings - Rastreador de vulnerabilidades con severidad, host, tipo, descripciones generadas por IA y fragmentos de evidencia.
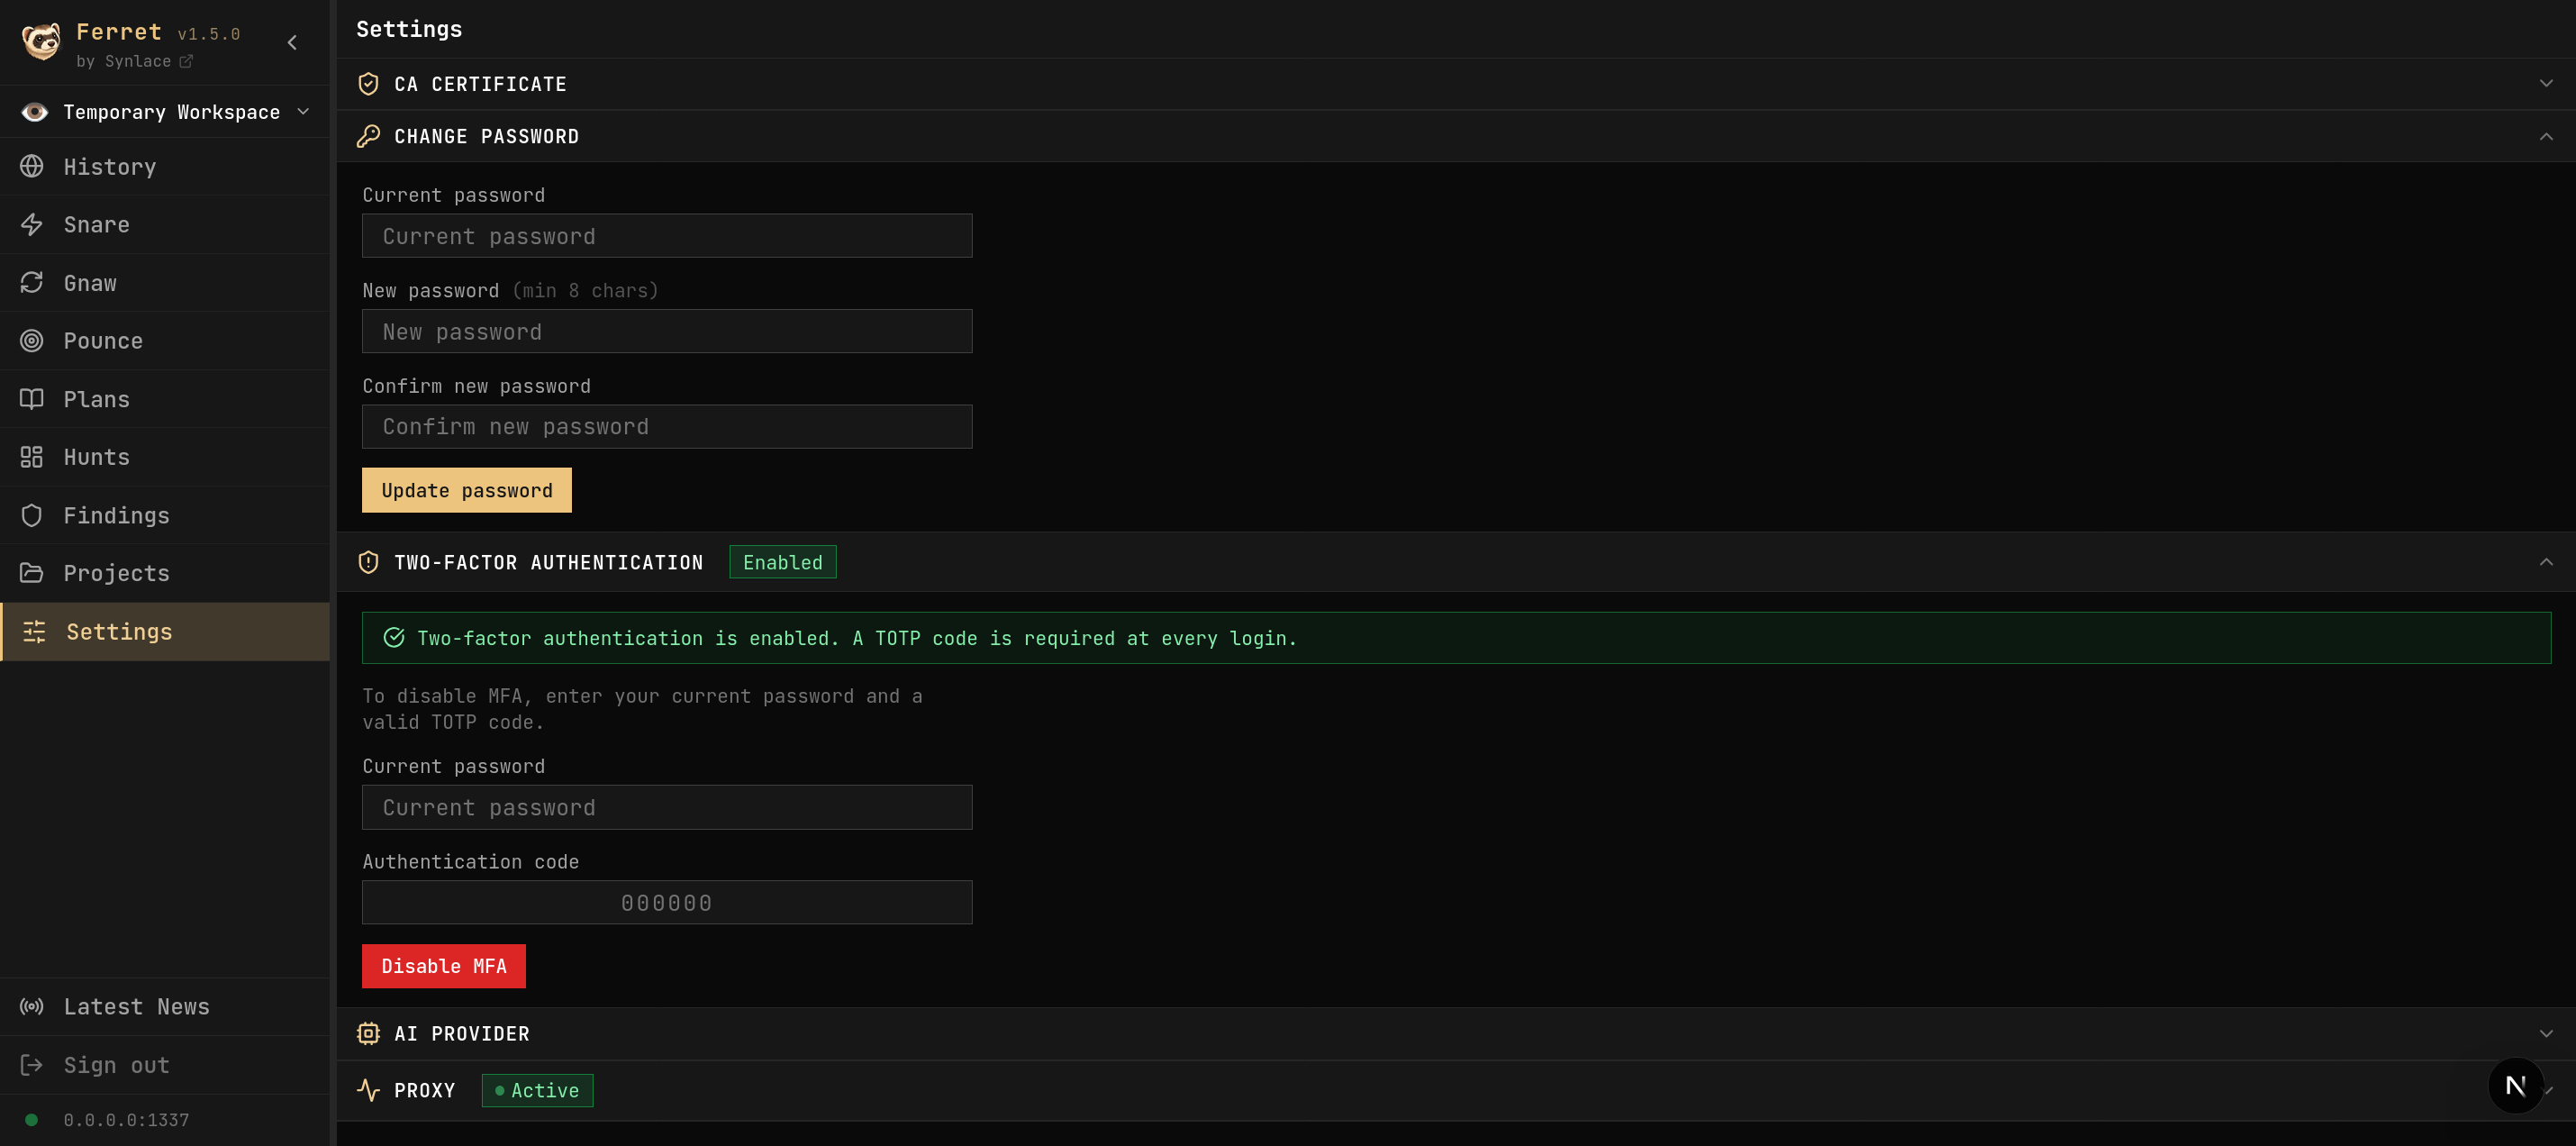
Settings - Gestiona el certificado CA, la contraseña, la 2FA, el proveedor de IA, las claves de API y el estado del proxy.
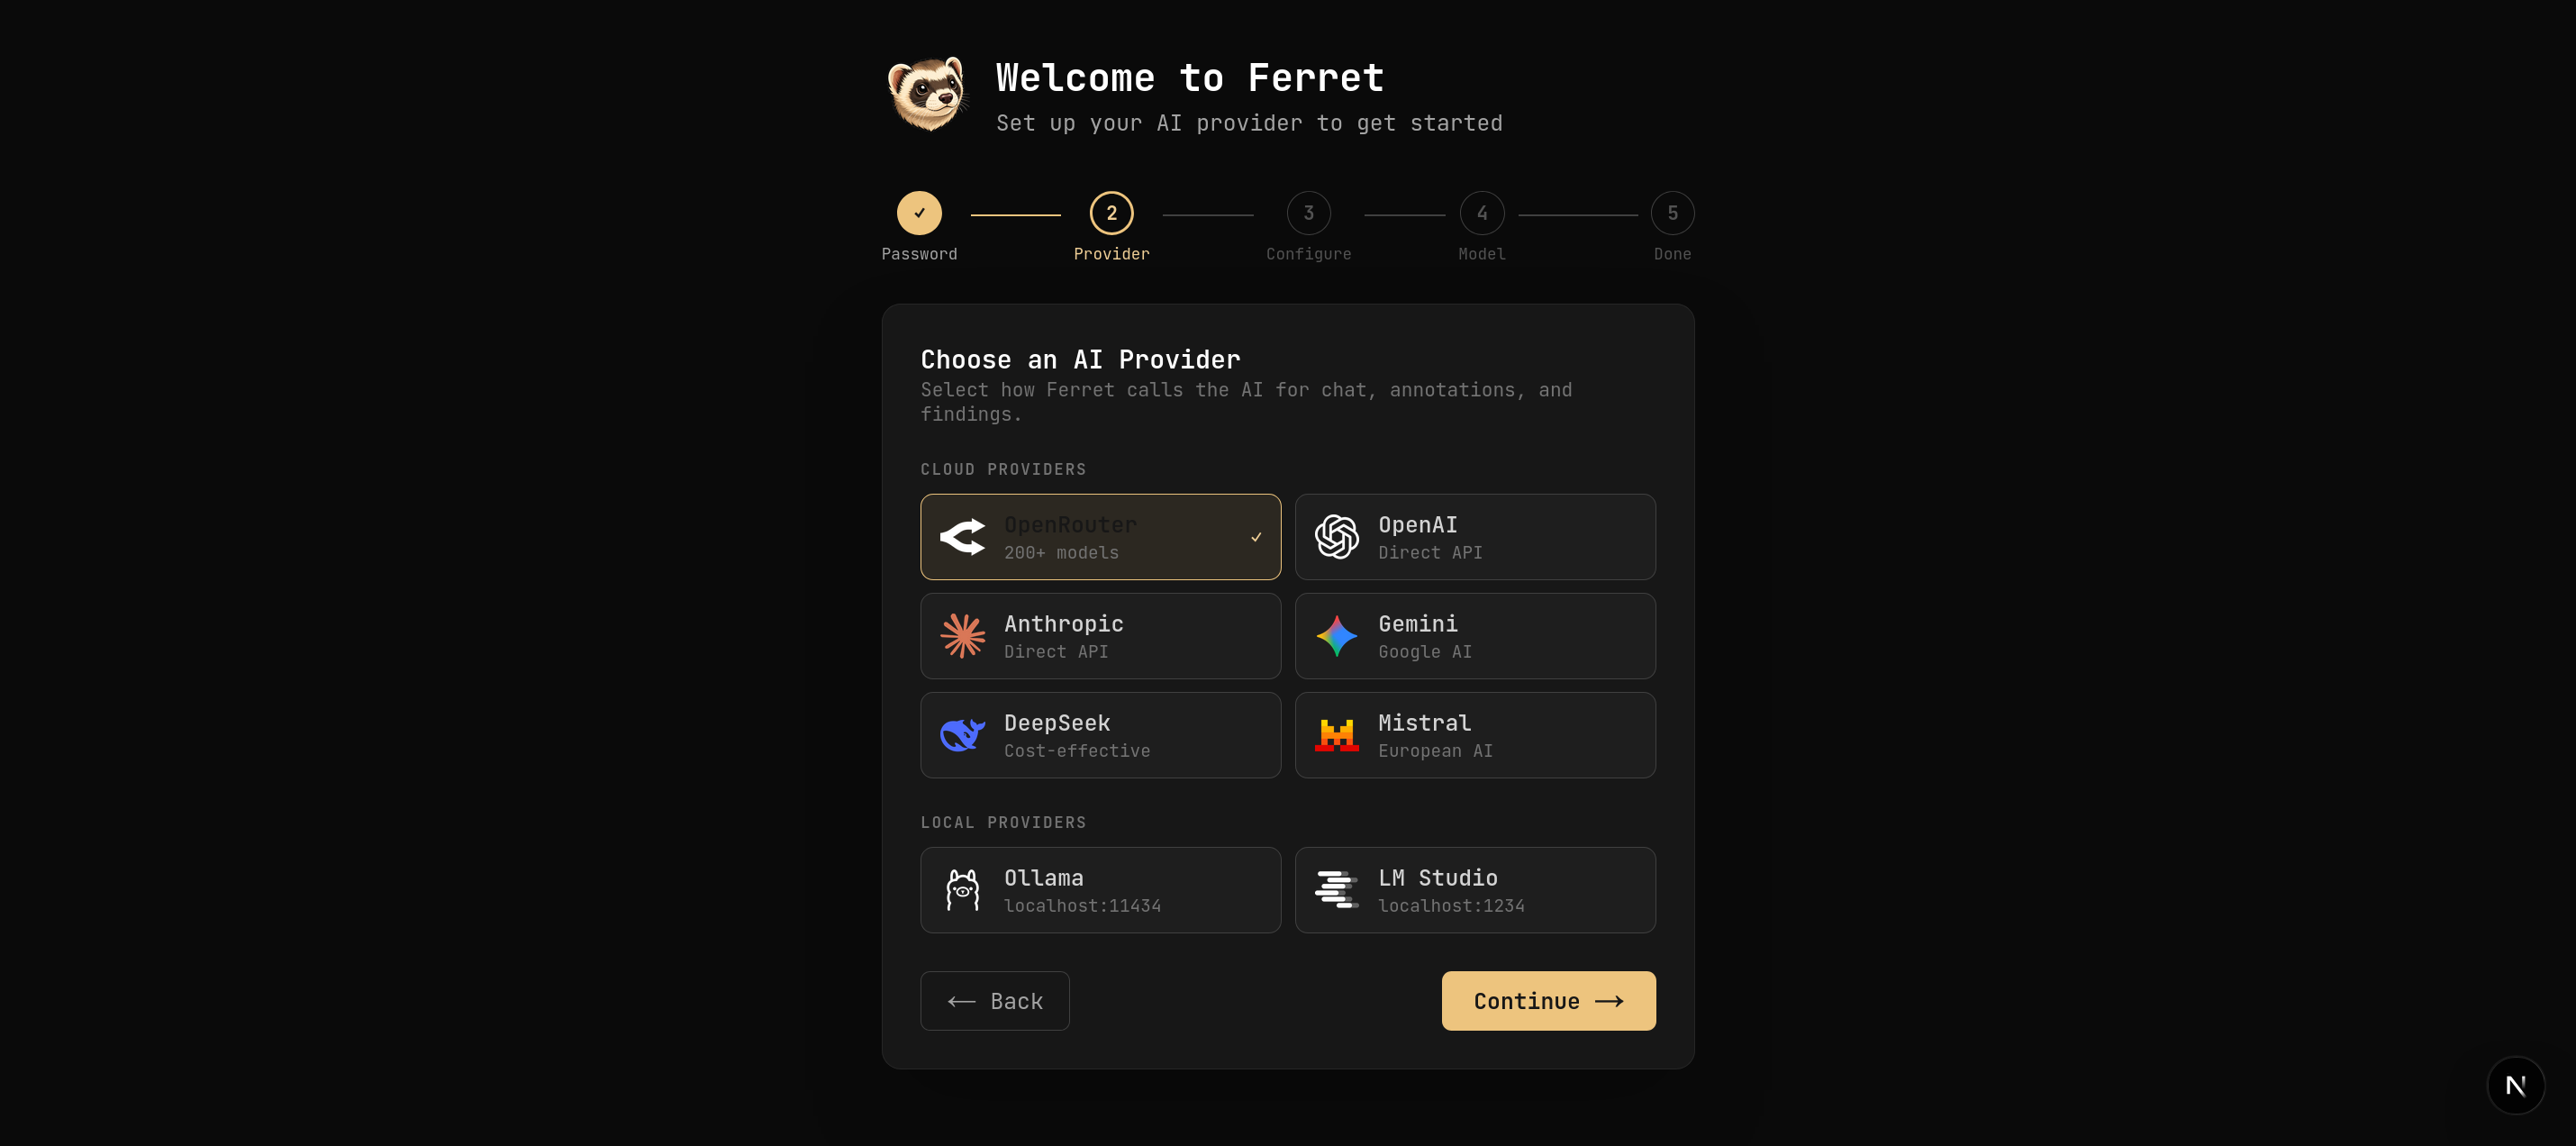
Asistente de configuración - Configuración inicial para crear la contraseña y el proveedor de IA.
Configura tu navegador, herramienta CLI o cliente de pruebas para usar:
HTTP proxy:  127.0.0.1:1337
HTTPS proxy: 127.0.0.1:1337
Para la interceptación HTTPS, descarga e instala el certificado CA de mitmproxy desde la página de Settings.
Ferret requiere autenticación en cada instalación.
/login.HttpOnly SameSite=Strict con una validez de 24 horas.La 2FA basada en TOTP puede habilitarse desde la página de Settings.
Una vez habilitada, se requiere un código de autenticador válido al iniciar sesión.
Establece una clave de API estática en .env:
FERRET_API_KEY=your-random-secret
Luego úsala como token Bearer:
curl -H "Authorization: Bearer your-random-secret" \
  http://localhost:8000/api/requests
Las cookies de sesión y los tokens Bearer se verifican de forma independiente.
Copia .env.example a .env para preconfigurar Ferret.
La mayoría de los ajustes del proveedor de IA también pueden configurarse desde el asistente de configuración.

