Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PortexAnalyzerGUI — Interfaz gráfica para PortEx, una biblioteca de análisis de ejecutables portátiles y malware | Kitploit

Herramientas/GitHubGitHub/struppigel/portexanalyzergui
Análisis EstáticoAnálisis de HashIngeniería InversaAnálisis ForenseAnálisis de MalwareAnálisis de Binarios
GitHubstruppigel/portexanalyzergui

PortexAnalyzerGUI

Interfaz gráfica para PortEx, una biblioteca de análisis de ejecutables portátiles y malware

Ver Repositorio
1491140hace 29 díasRevisado por Kitploit
Compartir

PortexAnalyzerGUI

Interfaz gráfica para PortEx, una biblioteca de análisis de ejecutables portables y malware
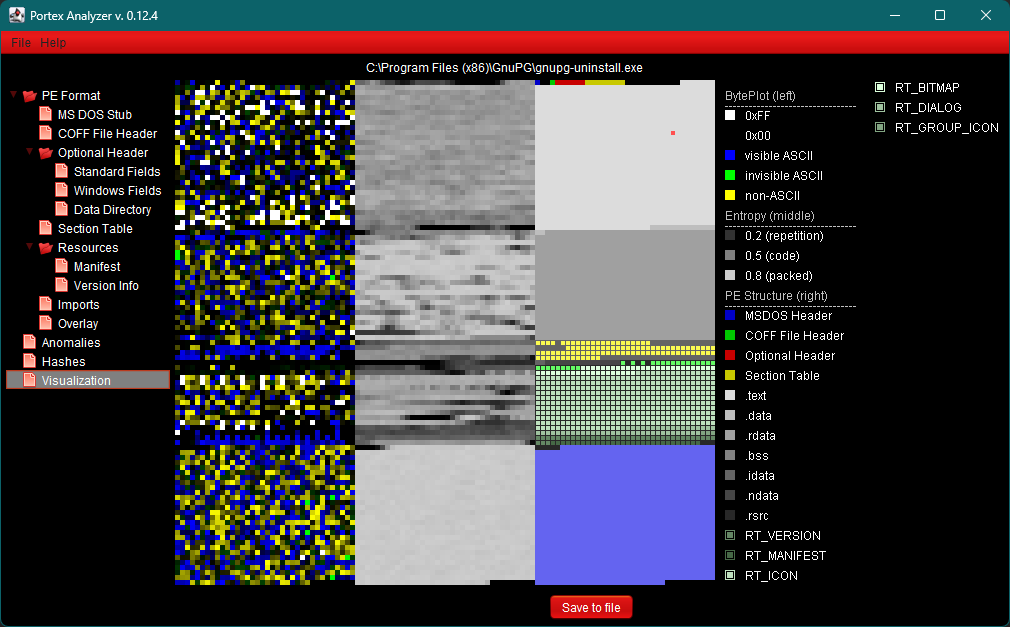
ejemplo del visualizador

ejemplo del visualizador

Descarga

Página de versiones

Características

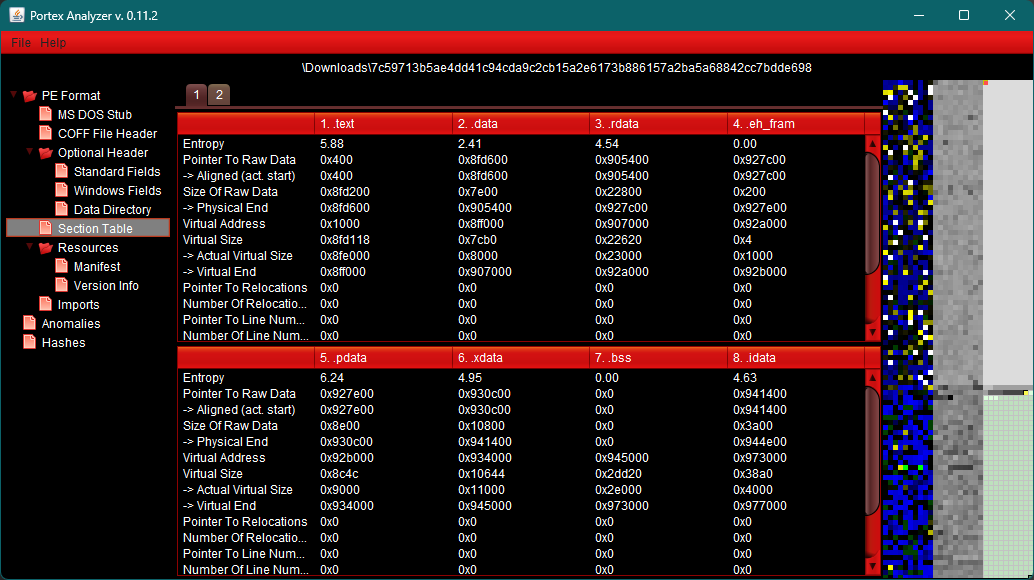
  • Información de cabeceras de: cabecera MSDOS, cabecera Rich, cabecera de archivo COFF, cabecera opcional, tabla de secciones, metadatos .NET
  • Estructuras PE: sección de importaciones, sección de recursos, sección de exportaciones, sección de depuración
  • Búsqueda de anomalías en el formato de archivo y pistas de ingeniería inversa para ciertas combinaciones
  • Visualización de la estructura del archivo, entropías locales y byteplot, y guardado como PNG
  • Cálculo de la entropía de Shannon, Imphash, MD5, SHA256, hash Rich y RichPV
  • Escaneo de overlay y de firmas en el overlay, volcado o eliminación del overlay
  • Información de versión y manifiesto
  • Extracción de iconos y guardado como PNG
  • Escaneos de firmas internas usando firmas PEiD y un escáner interno de tipos de archivo.
  • Escaneos con tus propias firmas en el formato de firma de PortEx

Tus propias firmas

PortexAnalyzerGUI escanea cada archivo con tus propias firmas además de las firmas que vienen con PortEx. Escríbelas en el formato de firma de PortEx y guárdalas como archivos .sig en la carpeta signatures junto al programa, por ejemplo:

[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
  • Se cargan todos los archivos .sig de la carpeta, no las subcarpetas. Settings > Signatures abre la carpeta, la crea si es necesario, y permite elegir otra carpeta.
  • Cuando abres un archivo, los archivos .sig modificados se cargan de nuevo. Reload signatures en la vista Signatures o en el menú Settings los carga de nuevo y escanea el archivo abierto con ellos.

SO y JRE compatibles

Pruebo este programa en Linux y Windows. Pero debería funcionar en cualquier SO con JRE versión 17 o superior.

Compilación

Necesitas un JDK 17 o superior y Maven. PortEx se descarga desde Maven Central.

mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
  • Las pruebas que necesitan muestras PE las leen de ../PortEx/portextestfiles y se omiten si la carpeta no existe. -Dportex.testfiles=<folder> las lee de otra carpeta, -DskipTests omite todas las pruebas.
  • Para compilar contra tu propia compilación de PortEx, ejecuta sbt publishM2 en la carpeta de PortEx y pasa su versión, p. ej. mvn package -Dportex.version=6.0.1-SNAPSHOT.

Futuro

Iré incluyendo cada vez más características que PortEx ya ofrece.

Estas características incluyen, entre otras:

  • visualización personalizada
  • extracción y conversión de iconos a archivos .ICO
  • volcado de secciones, recursos
  • exportación de informes a txt, json, csv

Algunas de estas características ya las ofrece la versión CLI de PortexAnalyzer, que puedes encontrar aquí: PortexAnalyzer CLI

Donaciones

Desarrollo PortEx y PortexAnalyzer como pasatiempo en mi tiempo libre. Si te gusta, considera invitarme a un café: https://ko-fi.com/struppigel

Autor

Karsten Hahn

Twitter: @Struppigel

Mastodon: [email protected]

Youtube: MalwareAnalysisForHedgehogs

Licencia

Licencia

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →