Instalación
Clona este repositorio y ejecuta la configuración:
> git clone https://github.com/stampery/mongoaudit.git
> cd mongoaudit
> python setup.py install
> mongoaudit
Introducción
Es ampliamente conocido que hay bastantes agujeros en la configuración predeterminada de MongoDB. Este hecho, combinado con la abundancia de administradores de sistemas y desarrolladores perezosos, ha llevado a lo que la prensa ha llamado el apocalipsis de MongoDB.
mongoaudit no solo detecta configuraciones incorrectas, vulnerabilidades conocidas y errores, sino que también te da consejos sobre cómo solucionarlos, recomienda mejores prácticas y te enseña a hacer DevOp como un profesional.
Así es como se ve la aplicación real:
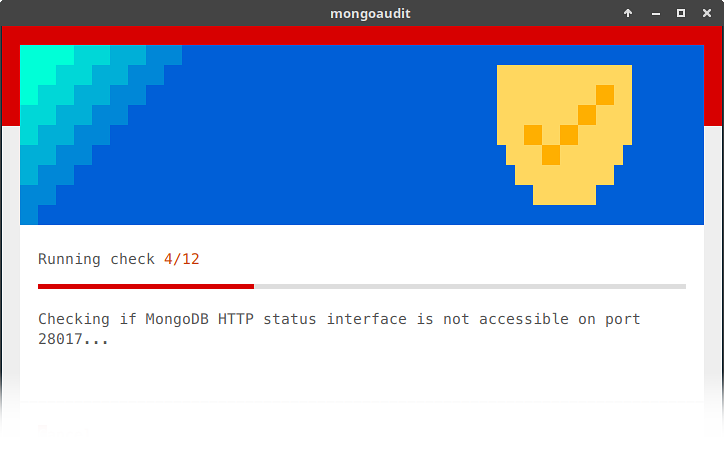
Sí, eso es diseño material en una interfaz de línea de comandos. (Impulsado por urwid)
Pruebas soportadas
- MongoDB escucha en un puerto diferente al predeterminado
- El servidor solo acepta conexiones de hosts/redes en lista blanca
- La interfaz de estado HTTP de MongoDB no es accesible en el puerto 28017
- MongoDB no expone su número de versión
- La versión de MongoDB es más reciente que 2.4
- El cifrado TLS/SSL está habilitado
- La autenticación está habilitada
- El método de autenticación SCRAM-SHA-1 está habilitado
- JavaScript del lado del servidor está prohibido *
- Los roles otorgados al usuario solo permiten operaciones CRUD *
- El usuario tiene permisos sobre una sola base de datos *
- Error de seguridad CVE-2015-7882
- Error de seguridad CVE-2015-2705
- Error de seguridad CVE-2014-8964
- Error de seguridad CVE-2015-1609
- Error de seguridad CVE-2014-3971
- Error de seguridad CVE-2014-2917
- Error de seguridad CVE-2013-4650
- Error de seguridad CVE-2013-3969
- Error de seguridad CVE-2012-6619
- Error de seguridad CVE-2013-1892
- Error de seguridad CVE-2013-2132
Las pruebas marcadas con un asterisco (*) requieren credenciales de autenticación válidas.
¿Cómo puedo asegurar mejor mi MongoDB?
Una vez que ejecutes cualquiera de los conjuntos de pruebas proporcionados por mongoaudit, te ofrecerá recibir un informe completamente detallado por correo electrónico. Este informe personalizado enlaza a una serie de guías útiles sobre cómo solucionar cada problema específico y cómo endurecer tus implementaciones de MongoDB.
Para tu comodidad, también hemos publicado las guías de mongoaudit en nuestra publicación de Medium.
Contribuir
¡Nos alegramos de que quieras contribuir! Puedes ayudarnos de diferentes maneras:
- Abrir un issue con sugerencias de mejora y errores que estés enfrentando.
- Hacer un fork de este repositorio y enviar un pull request.
- Mejorar la documentación.
Para enviar un pull request, haz un fork del repositorio mongoaudit y luego clona tu fork:
git clone [email protected]:<your-name>/mongoaudit.git
Haz los cambios sugeridos, git push y luego envía un pull request.
Legal
Licencia
mongoaudit se publica bajo la [Licencia MIT](https://github.com/stampery/mongoaudit/blob/master/LICENSE).
Aviso legal
"Un gran poder conlleva una gran responsabilidad"
- Nunca uses esta herramienta en servidores que no te pertenezcan. El acceso no autorizado a sistemas informáticos de extraños es un delito en muchos países.
- Por favor, usa esta herramienta bajo tu propio riesgo. No aceptaremos ninguna responsabilidad por cualquier pérdida o daño que puedas sufrir, sin importar la causa.
- ¡No seas malvado! :trollface:
Soporte y marcas registradas
Este software no es respaldado ni avalado de ninguna manera por MongoDB Inc., Compose Inc., ObjectsLab Corporation ni por otros proveedores de productos o servicios con los que interoperan. Tampoco intenta imitar o reemplazar ningún software concebido originalmente por los propietarios de esos productos y servicios. Del mismo modo, cualquier marca registrada o propiedad intelectual de terceros que pueda aparecer en este software debe entenderse como una referencia estrictamente ilustrativa al proveedor de servicios que representa, y nunca se utiliza de manera que pueda generar confusión, por lo que no se pretende ningún abuso.


 stampery/mongoaudit