
 smaranchand/bucky
Bucky (Una herramienta automática de descubrimiento de buckets S3)


Bucky descubre buckets de AWS S3 de forma pasiva, mientras navegas, y los comprueba en busca de errores de configuración. Tiene dos partes: un complemento de navegador y un motor de backend.
El complemento observa las peticiones que hace una página a *.amazonaws.com y también analiza el
marcado de la página, de modo que encuentra buckets cuyas URL solo aparecen dentro de un bundle de
JavaScript o se insertan después de la carga. Ese es el motivo de hacer esto en un navegador en lugar de con un crawler:
ve páginas autenticadas, contenido de aplicaciones de una sola página y recursos por inquilino a los que un
escáner externo nunca llega.
El backend sondea cada bucket primero en modo de solo lectura: si existe, si su contenido se puede
listar públicamente, si los objetos son legibles públicamente, si refleja orígenes CORS arbitrarios y si es
una referencia colgante que podría ser secuestrada. Después intenta automáticamente la prueba de escritura
de concepto de prueba en cualquier bucket que exista, subiendo bucky.txt como evidencia.
La pasada de solo lectura se ejecuta primero porque establece la región del bucket y si es real —ambas cosas que necesita la prueba de escritura— y porque produce hallazgos en buckets que rechazan escrituras.
La escritura automática está activada por defecto. Bucky sube un archivo a los buckets que descubre mientras navegas, lo que incluirá hosts que no están en el alcance de lo que sea que estés probando. Establece
BUCKY_AUTO_WRITE=falseen.envpara sondear en modo de solo lectura y activar las escrituras manualmente desde el panel de control.
Vídeo de demostración: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
Edita .env con tus credenciales de AWS y la configuración de autenticación:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
Inicialice la base de datos:
make reset
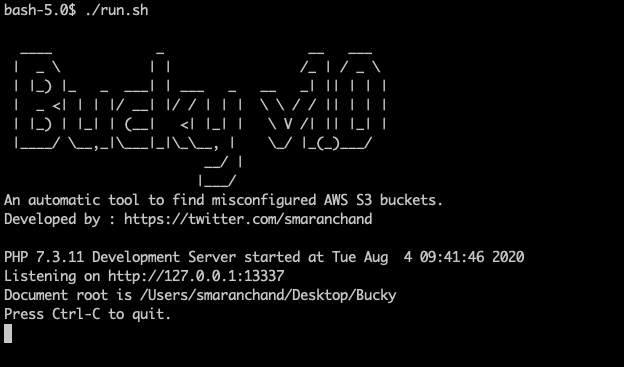
Inicie el motor de backend:
make serve
El panel de control se ejecuta en http://127.0.0.1:13337 (protegido por HTTP Basic Auth).
make service
Instala un agente launchd que inicia Bucky en cada inicio de sesión y lo reinicia si
falla. Se vincula únicamente a 127.0.0.1, por lo que nada fuera de la máquina puede acceder a él.
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
Esto es un LaunchAgent en lugar de un LaunchDaemon por diseño: Bucky lee .env desde el
repositorio y debe ejecutarse como tú, no como root. Eso significa que se inicia al iniciar sesión, no en el arranque
propiamente dicho. Los registros van a logs/service.log.
Ten en cuenta que con BUCKY_AUTO_WRITE=true esto significa que Bucky está en ejecución e intentando subir archivos
a cada bucket que descubre, de forma continua, en segundo plano. Ese es el comportamiento previsto, pero conviene ser deliberado al respecto antes de instalarlo como servicio.
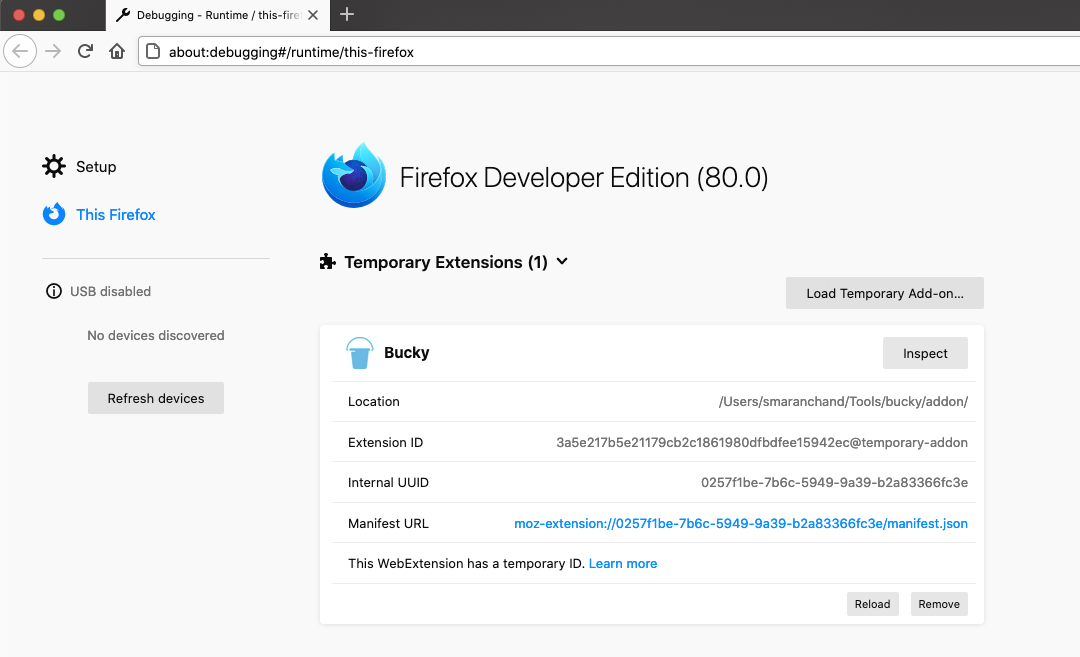
about:debuggingaddon/manifest.jsonBUCKY_API_TOKEN de tu .envEl paso 4 es obligatorio. El token se guarda en el almacenamiento de la extensión en lugar de en el código fuente del complemento, por lo que nunca se confirma; hasta que se establece, el complemento no envía nada y registra una advertencia en la consola del service worker.
El botón de la barra de herramientas también muestra, de un vistazo, qué backend está configurado y si el complemento es realmente capaz de alcanzarlo.
Navega por sitios web — Bucky descubrirá buckets S3 automáticamente y los resultados aparecerán en el panel.
El endpoint es editable en la configuración, por lo que el backend no tiene que ser local. Establece
Backend endpoint en la URL /process de tu servidor, por ejemplo
https://bucky.example.com/process, y guarda.
Guardar un host fuera de localhost activa un aviso de permiso del navegador. Ese aviso es
esperado y debe aceptarse — el complemento solo se distribuye con permiso para
127.0.0.1 y localhost, y solicita cualquier otro host en el momento en que lo guardas. Si
lo rechazas, la configuración no se guarda, porque el complemento no podría contactar
con el host de todos modos.
Usa HTTPS para un backend remoto. Cada solicitud lleva tu token de API y el nombre de
cada bucket S3 descubierto mientras navegas, lo que constituye un registro continuo de tu navegación.
Sobre HTTP en texto plano, cualquiera en la ruta de red puede leerlo o alterarlo; la página de configuración
advierte cuando el endpoint es remoto y no está cifrado. Además, asigna al despliegue un BUCKY_AUTH_PASS y un BUCKY_API_TOKEN robustos, ya que una instancia en la nube es accesible para cualquiera
que la encuentre.
Visita http://127.0.0.1:13337/check para probar manualmente un nombre de bucket.
| Ruta | Descripción |
|---|---|
/ | Pantalla de bienvenida |
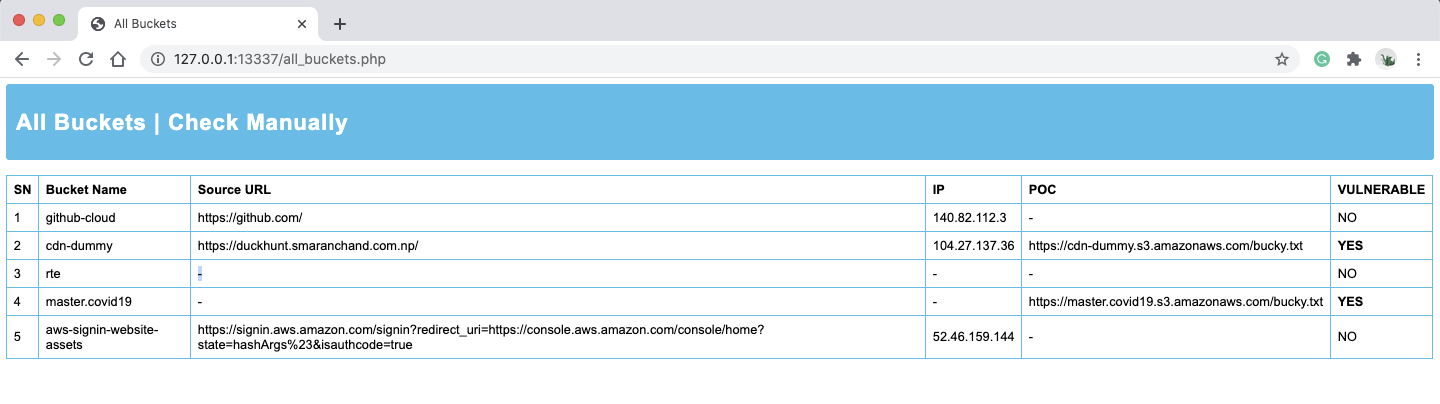
/buckets | Panel — todos los buckets descubiertos y sus hallazgos |
/check | Formulario de comprobación manual de buckets |
/process | Endpoint de sondeo de solo lectura (POST). Usado por el complemento y el formulario manual |
/write-poc | Vuelve a ejecutar la prueba de escritura para un bucket bajo demanda (POST). Solo sesión de navegador + token CSRF |
| Hallazgo | Significado |
|---|---|
LIST | El contenido del bucket es enumerable por cualquiera |
READ | Los objetos se pueden obtener sin credenciales |
CORS | El bucket refleja un Origin arbitrario, o permite * |
WRITE | La prueba de escritura subió bucky.txt. Se ejecuta automáticamente a menos que BUCKY_AUTO_WRITE=false |
TAKEOVER | Referenciado por una página activa pero el bucket no existe |
Una insignia con ? significa que la comprobación no estableció una respuesta — una solicitud falló, o
nunca se cumplió una precondición. Eso es deliberadamente distinto de un resultado negativo: un
escáner que muestra una comprobación no ejecutada como "limpia" está reclamando una cobertura que no tiene.
Bucky informa de buckets pertenecientes a los sitios que navegas, lo que incluirá hosts que no están dentro del alcance de lo que estés probando. El sondeo de solo lectura emite únicamente solicitudes que un navegador ordinario podría haber hecho al cargar la página.
La prueba de escritura no lo hace — sube un archivo al bucket de otra persona y, por defecto,
se ejecuta automáticamente en cada bucket encontrado. Decide deliberadamente si eso es apropiado
para tu forma de navegar, y establece BUCKY_AUTO_WRITE=false si no lo es.
Ejecutando Bucky
Cargando el complemento
Panel de control
Todos los buckets
Comprobación manual






