
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DylibHijackTest — Descubre secuestros de DYLD_INSERT_LIBRARIES en macOS | Kitploit

Herramientas/GitHubGitHub/slyd0g/dylibhijacktest
Escalada de PrivilegiosAnálisis Dinámico (Sandboxing)Mecanismos de PersistenciaAnálisis de BinariosRed Teaming
GitHubslyd0g/dylibhijacktest

DylibHijackTest

Descubre secuestros de DYLD_INSERT_LIBRARIES en macOS
Ver Repositorio
45834hace 4 añosRevisado por Kitploit
Compartir

DylibHijackTest

inspect.py

Requisitos

  • Instala los requisitos de Python3: pip3 install -r requirements.txt
  • Compila la dylib desde el código fuente porque no confíes en cosas compiladas de GitHub: gcc -dynamiclib DylibHijackTest.c -o DylibHijackTest.dylib

Cómo funciona

⚠️ Esto generará muchos procesos en tu máquina, ejecútalo en una VM: ¡Ten mucho cuidado aquí!

  • inject.py
    • Explora recursivamente una carpeta y busca binarios Mach-O con el encabezado MH_EXECUTE
    • Inicia el binario Mach-O con la variable de entorno DYLD_INSERT_LIBRARIES apuntando a nuestra dylib maliciosa
    • Redirige todo stdout a un archivo y stderr a /dev/null
  • inspect.py
    • Toma el archivo de texto generado por inject.py para ver qué Mach-Os son inyectables y usa codesign para comprobar si hay entitlements útiles
    • ¡¡¡Fiesta!!!

Uso

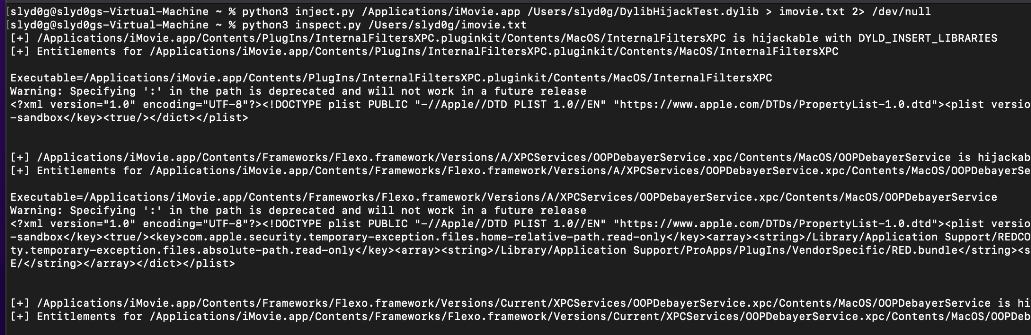
$ python3 inject.py /Applications/iMovie.app /Users/slyd0g/DylibHijackTest.dylib > imovie.txt 2> /dev/null
$ python3 inspect.py /Users/slyd0g/Projects/DylibHijackTest/imovie.txt

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





