
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
burp-awesome-tls — Extensión de Burp para evadir el fingerprinting TLS. Omite WAF, suplanta cualquier navegador. | Kitploit
Herramientas/GitHubGitHub/sleeyax/burp-awesome-tls
Evasión de IDS/IPSEvasión de WAFSeguridad WebPruebas de PenetraciónAnti-BotSuplantación de Huella Digital
GitHubsleeyax/burp-awesome-tls

burp-awesome-tls

Extensión de Burp para evadir el fingerprinting TLS. Omite WAF, suplanta cualquier navegador.

Ver Repositorio
1.9k11664hace 26 díasRevisado por Kitploit
Compartir

Awesome TLS

Esta extensión secuestra la pila HTTP y TLS de Burp, lo que te permite suplantar cualquier huella digital TLS de navegador (JA3). Potencia Burp Suite y reduce la probabilidad de ser detectado por diversos WAF como CloudFlare, PerimeterX, Akamai, DataDome, etc.

Esta extensión funciona sin recurrir a trucos feos, reflexión ni código bifurcado de Burp Suite Community.
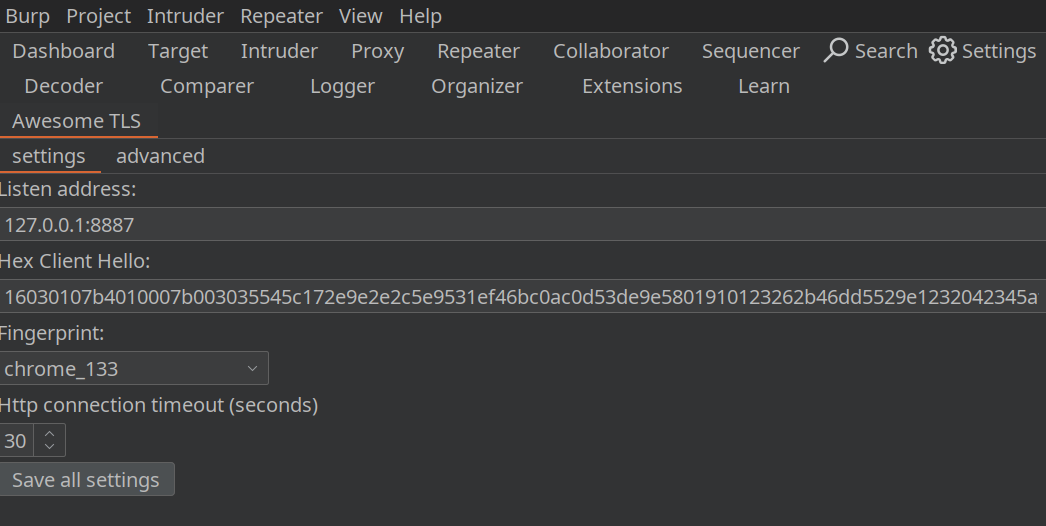
screenshot


Patrocinadores

El mantenimiento de este proyecto es posible gracias a todos los maravillosos colaboradores y patrocinadores. Si deseas patrocinar este proyecto y que tu avatar o el logo de tu empresa aparezcan en esta sección, haz clic aquí. 💖


Demostración

Puntuación de bot de CloudFlare:

cloudflare bot score of Burp Pro cloudflare bot score of Awesome TLS

Este es solo un ejemplo. Si has probado con otro sitio dedicado a la detección de bots, ¡cuéntame tus resultados!

Cómo funciona

Desafortunadamente, la API de Burp es muy limitada para casos de uso más avanzados como este, así que tuve que experimentar con ella para hacerlo funcionar.

Cuando llega una solicitud, la extensión la intercepta y la reenvía a un servidor HTTPS local que se inició en segundo plano (una vez cargada la extensión). Este servidor funciona como un proxy; reenvía la solicitud al destino, conservando el orden original de las cabeceras y aplicando una configuración TLS personalizable. Luego, el servidor local reenvía la respuesta de vuelta a Burp.

Los ajustes de configuración y otra información necesaria, como la dirección y el protocolo del servidor de destino, se envían al servidor local en cada solicitud mediante una cabecera mágica. Esta cabecera mágica se elimina de la solicitud antes de que se reenvíe al servidor de destino.

diagram

ℹ️ Otra opción habría sido programar un servidor proxy ascendente y conectar Burp a él, pero personalmente necesitaba una extensión para personalización y portabilidad.

Instalación

  1. Descarga el archivo jar para tu sistema operativo desde releases. También puedes descargar un fat jar, que funciona en todas las plataformas compatibles con Awesome TLS. Esto significa que también es portátil y podría cargarse desde un USB para acceso multiplataforma.
  2. Abre Burp (Pro o Community), ve a Extender > Extensions y haz clic en 'Add'. Luego, selecciona Java como tipo de extensión y busca el archivo jar que acabas de descargar. Haz clic en 'Next' en la parte inferior y debería cargar la extensión sin errores.
  3. Revisa tu nueva pestaña 'Awesome TLS' en Burp para ver los ajustes de configuración y ¡empieza a hackear!

Configuración

Esta extensión es 'plug and play' y debería explicarse por sí sola. Puedes pasar el mouse sobre cada campo de la pestaña 'Awesome TLS' para obtener más información sobre cada campo.

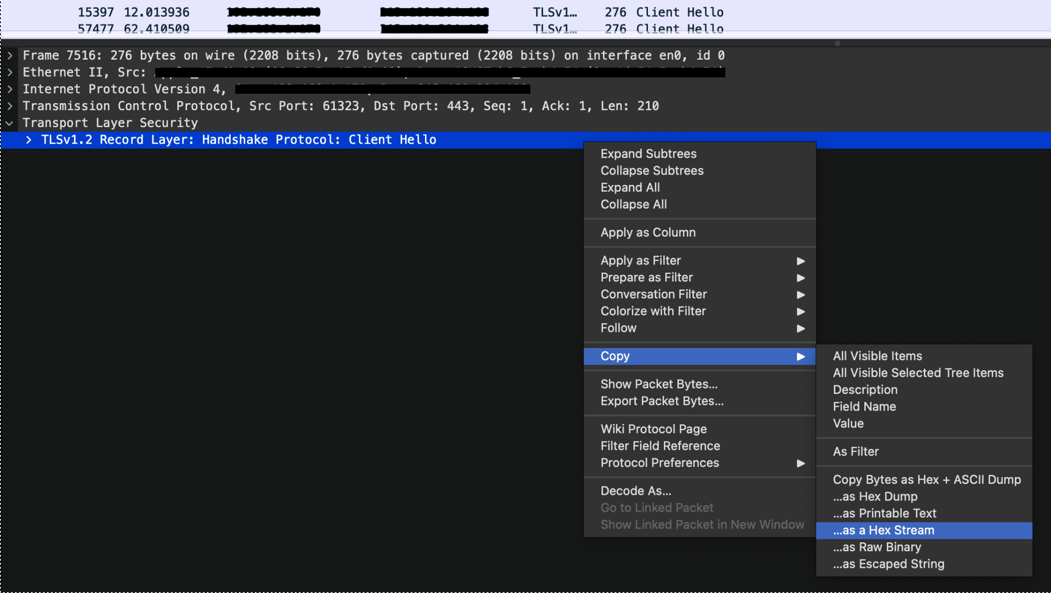
Para cargar tu Client Hello personalizado desde WireShark, puedes copiar el registro client hello como flujo hexadecimal y pegarlo en el campo "Hex Client Hello". screenshot
Uso avanzado

En la pestaña 'advanced', puedes habilitar un listener de proxy adicional que aplicará automáticamente la huella digital actual de la solicitud:
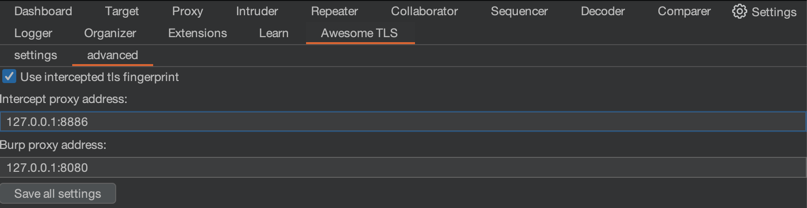
screenshot

Cuando está habilitado, el diagrama cambia a este:

diagram

Instrucciones de compilación manual

Esta extensión fue desarrollada con el IDE JetBrains IntelliJ (y GoLand). Las instrucciones de compilación a continuación asumen que estás usando las mismas herramientas para compilar. Consulta workflows para conocer las versiones de los lenguajes de programación objetivo.

  1. Compila el paquete de Go dentro de ./src-go/. Ejecuta cd ./src-go/server && go build -o ../../src/main/resources/{OS}-{ARCH}/server.{EXT} -buildmode=c-shared ./cmd/main.go, reemplazando {OS}-{ARCH} con tu sistema operativo y arquitectura de CPU, y {EXT} con la extensión preferida de tu plataforma para bibliotecas C dinámicas. Por ejemplo: linux-x86-64/server.so. Consulta la documentación de JNA para más información sobre las plataformas compatibles.
  2. Compila el formulario GUI SettingsTab.form en código Java mediante Build > Build project.
  3. Compila el jar con Gradle: gradle buildJar.

Ahora deberías tener un archivo jar (generalmente ubicado en ./build/libs) que funciona con Burp en tu sistema operativo.

Créditos

Un agradecimiento especial a los mantenedores de los siguientes repositorios:

  • refraction-networking/utls
  • bogdanfinn/tls-client

Y a los creadores de los siguientes sitios web:

  • https://tlsfingerprint.io/
  • https://kawayiyi.com/tls
  • https://tls.peet.ws/
  • https://cloudflare.manfredi.io/en/tools/connection
  • https://scrapfly.io/web-scraping-tools/http2-fingerprint

Licencia

GPL V3

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





