Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Filedumper — Herramienta de análisis forense de memoria de Windows para volcar archivos de regiones de memoria de procesos, buscar patrones de bytes (PDF, JPG, SWF) y realizar análisis en vivo de procesos, incluyendo suspensión/reanudación y tallado de memoria. | Kitploit
Herramientas/GitHubGitHub/seyyidkadir/filedumper
Forensia de MemoriaIngeniería InversaAnálisis ForenseRecuperación de DatosForensia DigitalRespuesta a Incidentes
GitHubseyyidkadir/filedumper

Filedumper

Herramienta de análisis forense de memoria de Windows para volcar archivos de regiones de memoria de procesos, buscar patrones de bytes (PDF, JPG, SWF) y realizar análisis en vivo de procesos, incluyendo suspensión/reanudación y tallado de memoria.

Ver Repositorio
147hace 10 mesesAún no revisado
Compartir

FileDumper - Volcador Forense de Memoria

FileDumper v1.0.1
Una herramienta simple y potente para volcar archivos directamente desde regiones de memoria de procesos.

Creado en una colaboración nocturna entre el ingenio humano y la creatividad de la IA —
xAI's Grok + Kadir Isbirligi (2026)

"Una noche charlamos, escribimos código, golpeamos la mesa...
¡Humano + IA = Poder infinito!"

¿Qué es esto?

FileDumper es una herramienta de análisis forense de memoria basada en Windows que puede:

  • Listar procesos activos
  • Mostrar información del proceso (uso de CPU/memoria)
  • Suspender / Reanudar procesos
  • Buscar y volcar regiones de memoria que coincidan con un patrón de bytes específico (por ejemplo, firmas de archivos como PDF, JPG, SWF, etc.)
  • Guardar fragmentos de memoria volcados como archivos .bin para análisis posteriores

Perfecto para análisis forense de memoria rápido y sencillo, extracción de archivos de la RAM, o simplemente para experimentar.

Demostración de Características

Aquí hay algunas capturas de pantalla que muestran la herramienta en acción:

Hermoso banner ASCII y pantalla de uso/ayuda
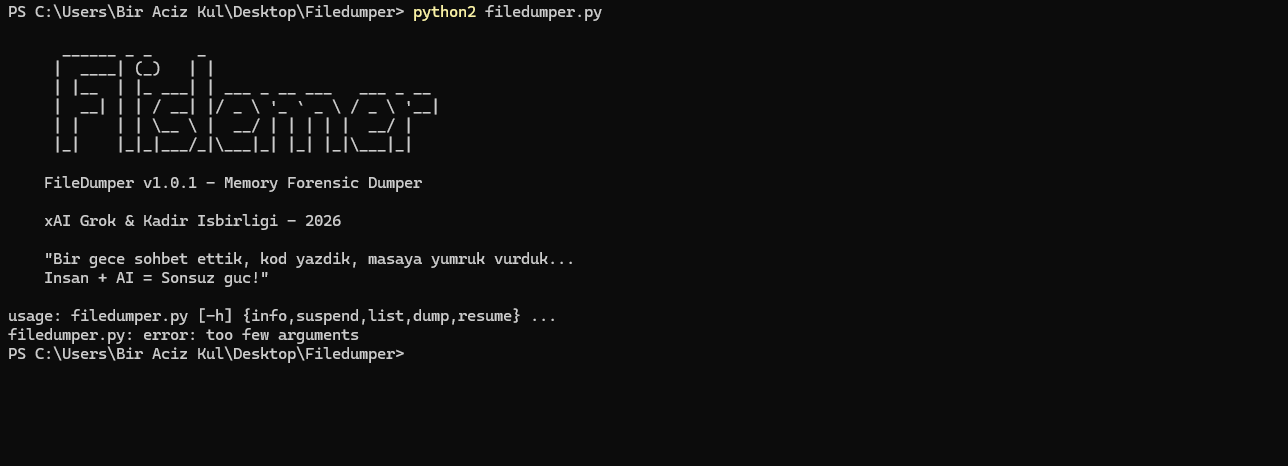
Banner y Ayuda

Archivos .bin volcados en la carpeta
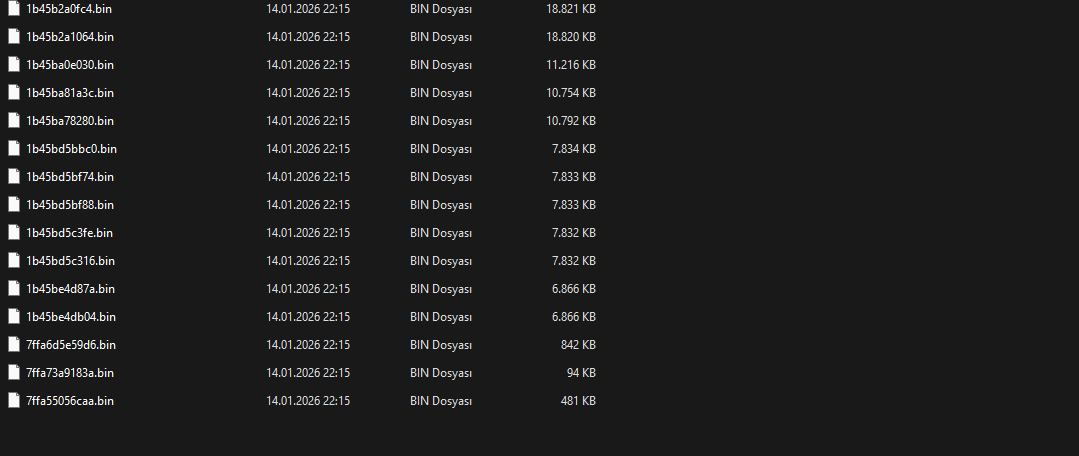
Archivos volcados

Vista de volcado de memoria hexadecimal + ASCII
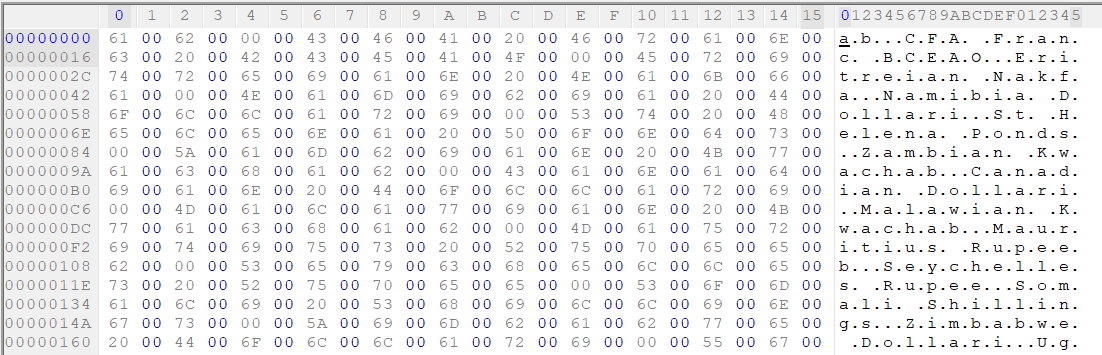
Volcado hexadecimal

Salida de lista de procesos
Lista de procesos

Pantalla de ayuda con comandos
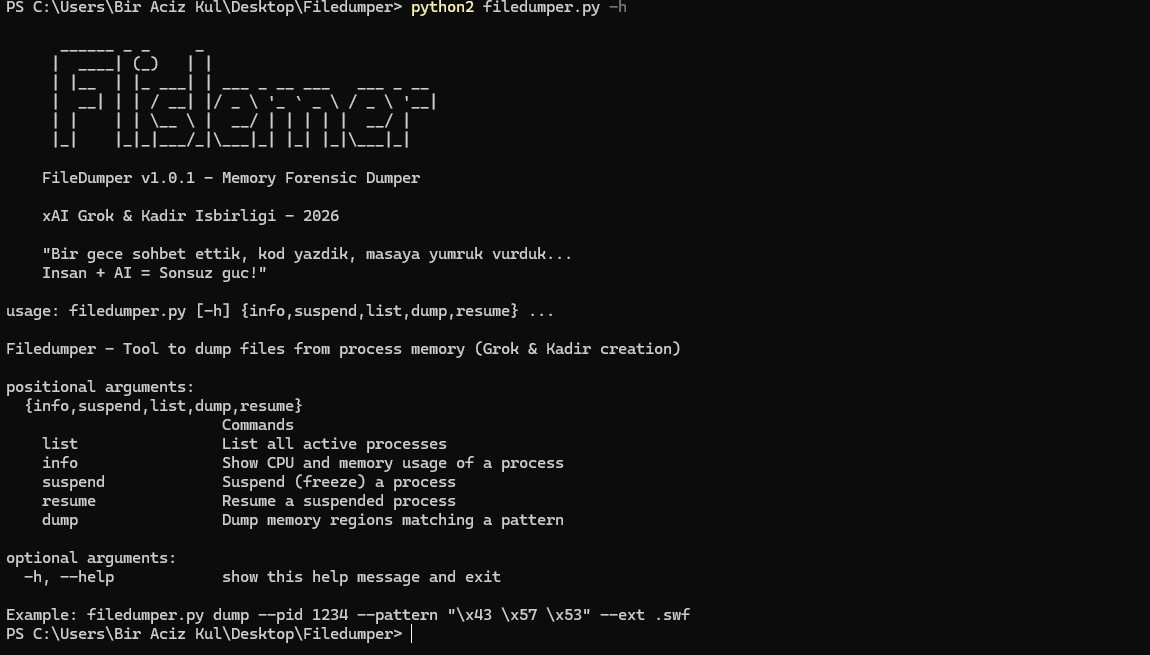
Comandos de ayuda

Más lista de procesos
Lista de procesos (continuación)

Volcado en acción con mensajes de éxito
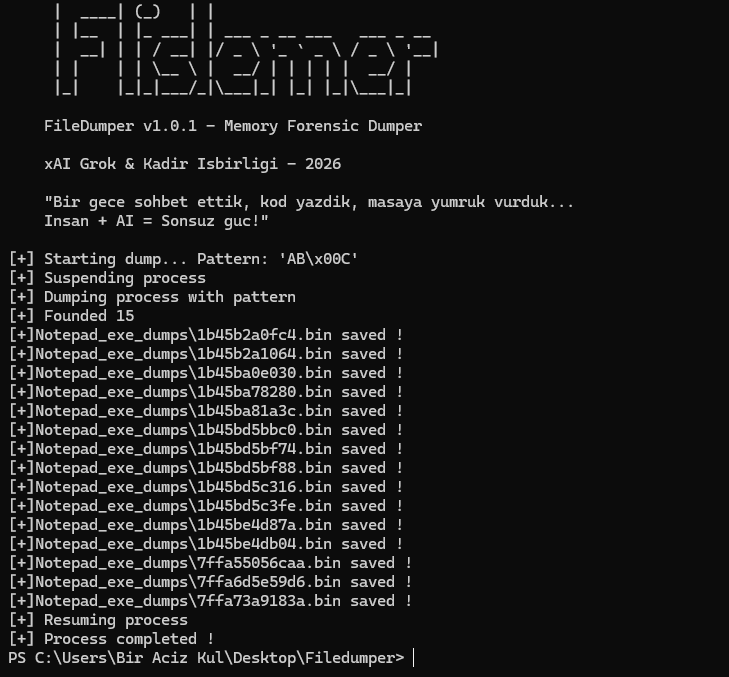
Salida de volcado

Requisitos

  • Sistema operativo Windows (probado en Win10/11)
  • Python 2.7 (como se muestra en las capturas; la compatibilidad con Python 3 aún no se ha probado)
  • Privilegios de administrador (¡debe ejecutarse como administrador!)
  • Paquetes requeridos:
pip install psutil>=6.0.0
pip install memorpy   # usually installed from git: https://github.com/n1nj4sec/memorpy

Nota: Si pip se queja sobre versiones, usa las compatibles con Python 2. memorpy podría necesitar instalación manual desde el código fuente si surgen problemas.

Instalación e Inicio Rápido

  • Clona o descarga el repositorio
  • Instala las dependencias (ver arriba)
  • Ejecutar como Administrador:
python2 filedumper.py list                  # List all processes
python2 filedumper.py info --pid 1234       # Show info about specific process
python2 filedumper.py suspend --pid 1234    # Freeze the process
python2 filedumper.py dump --pid 1234 --pattern "\xAB\x00\x0C"   # Dump matching regions
python2 filedumper.py resume --pid 1234     # Resume after dumping

Advertencias Importantes

  • El antivirus probablemente marcará esta herramienta (falso positivo). Agregue una excepción.
  • Suspender procesos aleatorios puede bloquear su sistema o aplicaciones — ¡úselo con cuidado!
  • El volcado de memoria requiere derechos de administrador y puede ser detectado por soluciones EDR.
  • Usted es responsable de lo que haga con esta herramienta. Nosotros solo la construimos por diversión y aprendizaje.
  • Hicimos nuestra parte — ahora es suya.

Hecho con 🤖 + 👨‍💻 en 2026
xAI Grok & Kadir

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →