
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-51867 — Demuestra una vulnerabilidad de Referencia Directa a Objetos Insegura (IDOR) en la API de chat de Deepfiction AI, permitiendo a los atacantes consumir créditos de otros usuarios y filtrar configuraciones de roles. | Kitploit
Herramientas/GitHubGitHub/secsys-fdu/cve-2025-51867
ReconocimientoAnálisis de VulnerabilidadesExplotación de Aplicaciones WebPruebas de Seguridad de APIsRecopilación de InformaciónPruebas de Penetración
GitHubsecsys-fdu/cve-2025-51867

CVE-2025-51867

Compartir

Demuestra una vulnerabilidad de Referencia Directa a Objetos Insegura (IDOR) en la API de chat de Deepfiction AI, permitiendo a los atacantes consumir créditos de otros usuarios y filtrar configuraciones de roles.

Ver Repositorio
82hace 1 añoAún no revisado

CVE-2025-51867

Descripción de la vulnerabilidad

Deepfiction AI es una empresa de entretenimiento con inteligencia artificial cuya misión es revolucionar la narración de historias personalizadas. Deepfiction AI ofrece una aplicación web para crear historias mediante chats con un LLM, que es vulnerable a una Referencia Directa a Objetos Insegura (IDOR) en su componente de chat. Un atacante puede explotar este IDOR para chatear con el LLM utilizando los créditos de otros usuarios.

Vectores de ataque

El endpoint de la API https://www.deepfiction.ai/api/story/create-story-part se utiliza para iniciar o continuar conversaciones. Las pruebas indican que esta API se basa únicamente en los campos treatment_id y user_id del cuerpo de la solicitud para el control de acceso.

Se ha observado que los campos id y author_id quedan expuestos en conversaciones de acceso público listadas en la página web https://www.deepfiction.ai/browse/stories. Estos campos expuestos se corresponden directamente con los parámetros treatment_id (que mapea a id) y user_id (que mapea a author_id) esperados por la API create-story-part.

Como resultado, un atacante puede sustituir el id filtrado (como treatment_id) y el author_id (como user_id) en las solicitudes a esta API. Esto le permite interactuar con el Modelo de Lenguaje Grande (LLM) consumiendo los créditos de otros usuarios. Las figuras muestran la prueba de concepto (POC) de esta vulnerabilidad.

Figura 1 IDOR

Figura 2 fuga de id

Además, el análisis del tráfico de red (por ejemplo, mediante captura de paquetes) puede revelar las configuraciones de rol específicas (ajustes de personaje) para cada Personaje. Estas configuraciones son análogas a los prompts del sistema y representan recursos importantes del sistema del ChatBot LLM. Esta exposición también constituye una forma de fuga de datos sensibles, ya que puede revelar detalles propietarios de ingeniería de prompts o definiciones de personajes.
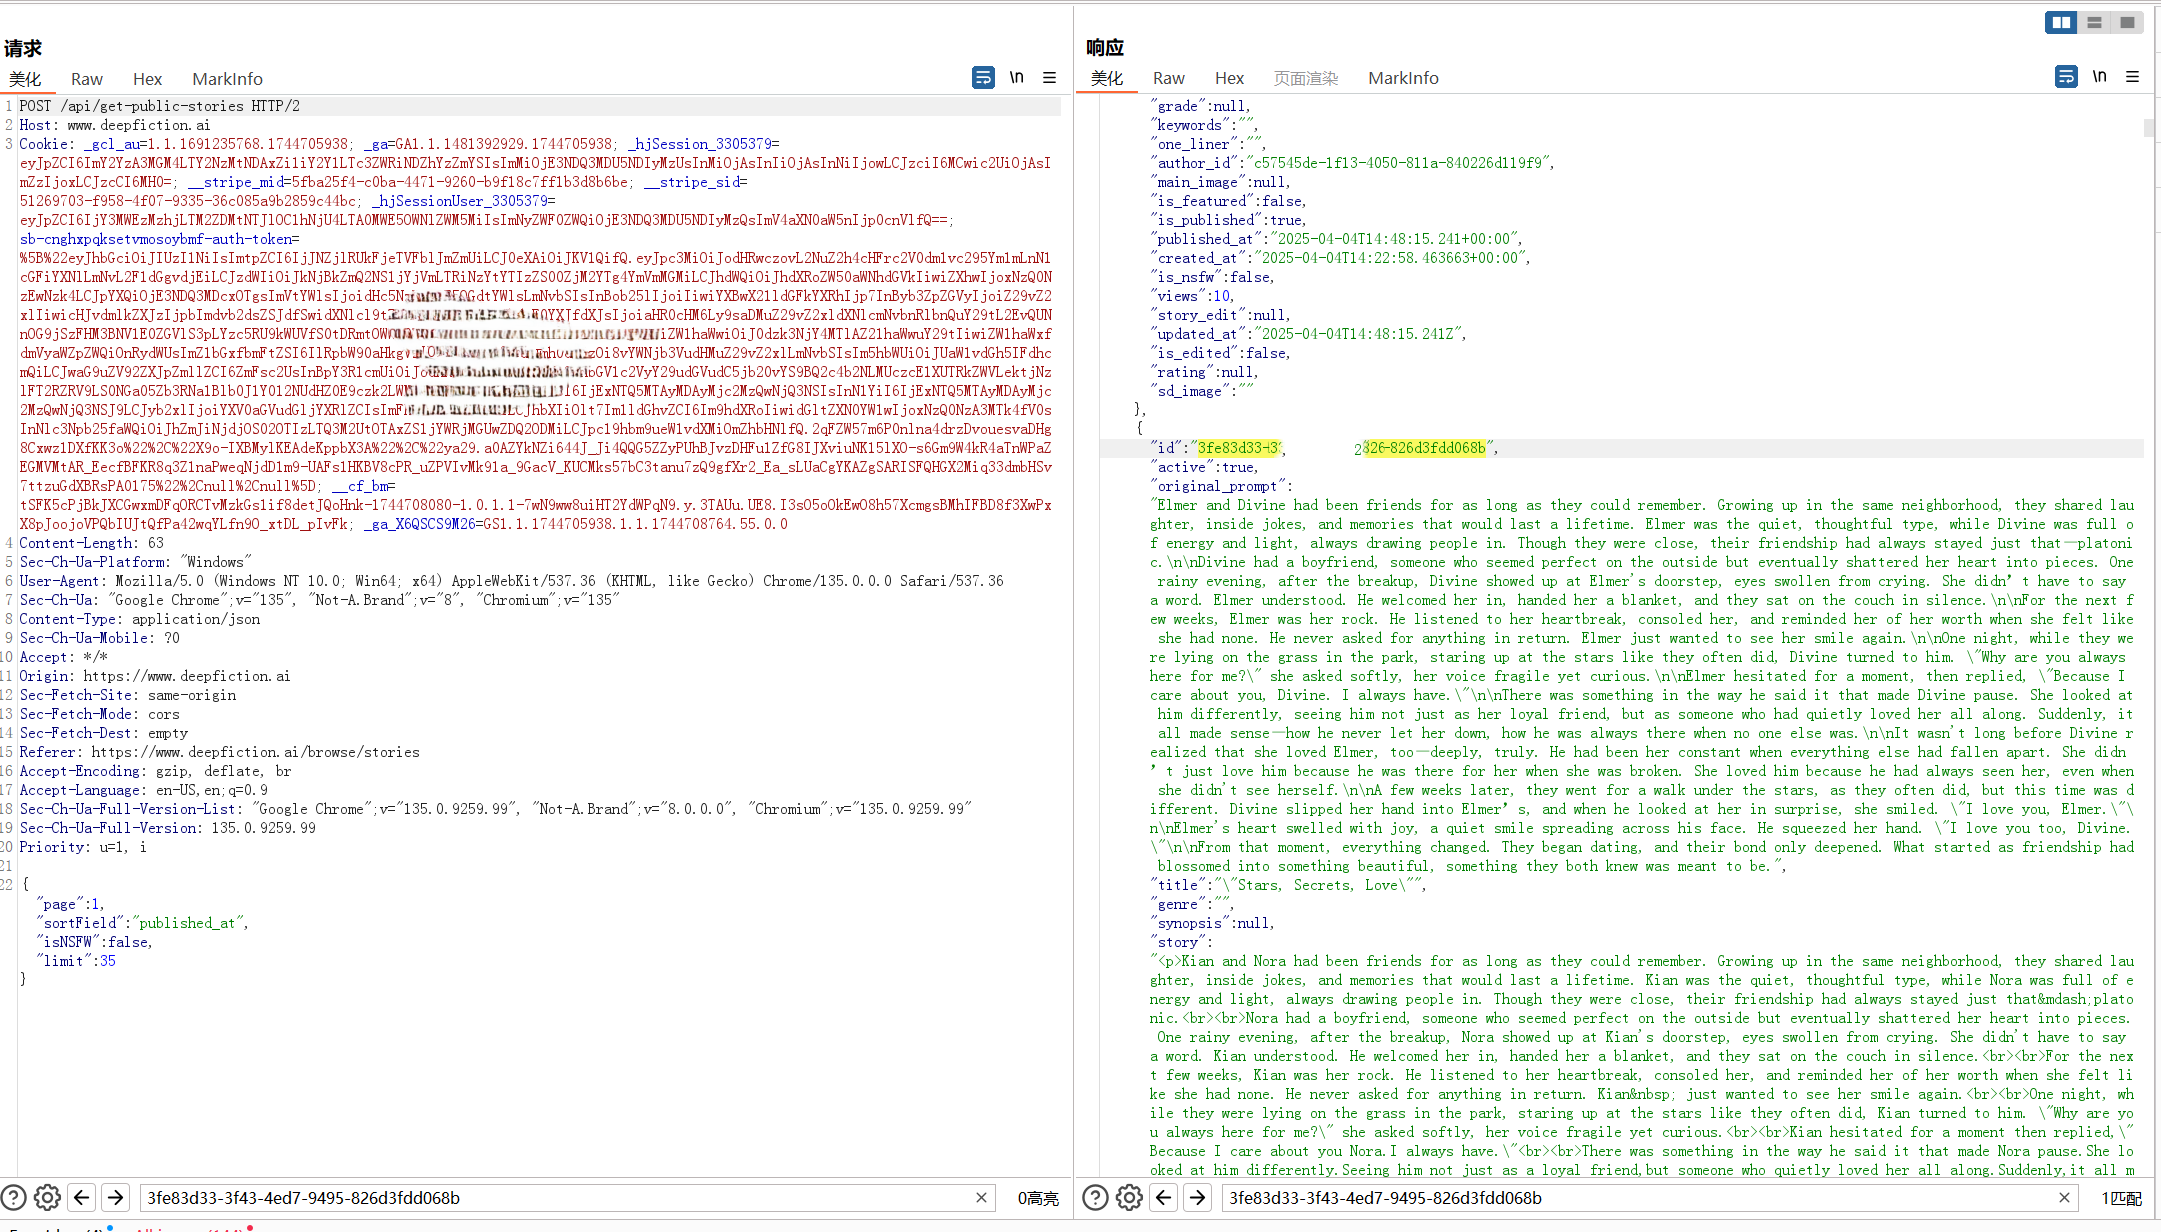
Figura 3 fuga de configuración de rol

Vulnerabilidad afectada

Esta vulnerabilidad puede afectar a cualquier usuario de https://www.deepfiction.ai. Los créditos de chat del usuario podrán ser abusados con los treatment_id y user_id filtrados.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




