Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Sudomy — Sudomy es una herramienta de enumeración de subdominios para recolectar subdominios y analizar dominios realizando reconocimiento automatizado (recon) para caza de bugs / pruebas de penetración. | Kitploit
Herramientas/GitHubGitHub/screetsec/sudomy
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad WebPruebas de PenetraciónEnumeración de SubdominiosAnálisis de DNS
GitHubscreetsec/sudomy

Sudomy

Sudomy es una herramienta de enumeración de subdominios para recolectar subdominios y analizar dominios realizando reconocimiento automatizado (recon) para caza de bugs / pruebas de penetración.

2.4k414125hace 2 añosRevisado por Kitploit
Compartir
Ver RepositorioSitio web

Sudomy

License Build Status Version Build Build Contributions Welcome Donate

Enumeración y Análisis de Subdominios

sudomy

Sudomy es una herramienta de enumeración de subdominios para recolectar subdominios y analizar dominios mediante reconocimiento automatizado avanzado (framework). Esta herramienta también se puede utilizar para actividades de OSINT (inteligencia de fuentes abiertas).

¡Características!

Hasta ahora, Sudomy cuenta con estas 20 características:
  • Fácil, ligero, rápido y potente. El script Bash (controlador) está disponible por defecto en casi todas las distribuciones de Linux. Al utilizar la función de multiprocesamiento de Bash, se aprovecharán todos los procesadores de manera óptima.
  • El proceso de enumeración de subdominios se puede realizar mediante el método activo o el método pasivo.
    • Método Activo

      • Sudomy utiliza la herramienta Gobuster por su alta velocidad al realizar ataques de fuerza bruta de subdominios DNS (con soporte de wildcard). La lista de palabras utilizada proviene de la combinación de listas SecList (Discover/DNS) que contiene alrededor de 3 millones de entradas.
    • Método Pasivo

      • Al evaluar y seleccionar los buenos sitios/recursos de terceros, el proceso de enumeración puede ser optimizado. Se obtendrán más resultados en menos tiempo. Sudomy puede recolectar datos de estos 22 sitios de terceros cuidadosamente seleccionados:

          https://censys.io
          https://developer.shodan.io
          https://dns.bufferover.run
          https://index.commoncrawl.org 
          https://riddler.io 
          https://api.certspotter.com
          https://api.hackertarget.com 
          https://api.threatminer.org
          https://community.riskiq.com
          https://crt.sh
          https://dnsdumpster.com
          https://docs.binaryedge.io
          https://securitytrails.com
          https://graph.facebook.com
          https://otx.alienvault.com
          https://rapiddns.io
          https://spyse.com
          https://urlscan.io
          https://www.dnsdb.info
          https://www.virustotal.com
          https://threatcrowd.org
          https://web.archive.org
        
  • Prueba la lista de subdominios recolectados y comprueba si hay servidores http o https funcionales. Esta característica utiliza una herramienta de terceros, httprobe.
  • Prueba de disponibilidad de subdominios basada en Ping Sweep y/o mediante la obtención del código de estado HTTP.
  • Capacidad para detectar virtualhost (varios subdominios que resuelven a una sola dirección IP). Sudomy resolverá los subdominios recolectados a direcciones IP, luego los clasificará si varios subdominios resuelven a una sola dirección IP. Esta característica será muy útil para el siguiente proceso de pruebas de penetración/bug bounty. Por ejemplo, en el escaneo de puertos, una sola dirección IP no se escaneará repetidamente.
  • Realiza escaneo de puertos desde las direcciones IP de los subdominios/virtualhosts recolectados.
  • Prueba de ataque de Subdomain TakeOver (resolución CNAME, DNSLookup, detección de NXDomain, comprobación de vulnerabilidad).
  • Toma capturas de pantalla de los subdominios por defecto usando gowitness, o puedes elegir otras herramientas de captura de pantalla, como (-ss webscreeenshot).
  • Identifica tecnologías en sitios web (categoría, aplicación, versión).
  • Detección de URLs, puertos, título, content-length, código de estado, cuerpo de respuesta de sondeo.
  • Fallback automático inteligente de https a http por defecto.
  • Recolección/extracción de puertos abiertos de terceros (por defecto: Shodan). Por ahora solo usa Shodan [Futuro: Censys, Zoomeye]. Más eficiente y efectivo para recolectar puertos de una lista de IPs del objetivo [[ Subdominio > Resolvedor IP > Crawling > ASN y Puerto Abierto ]].
  • Recolección de URLs jugosas y extracción de parámetros de URL (recurso por defecto: WebArchive, CommonCrawl, UrlScanIO).
  • Recopila rutas interesantes (api|.git|admin|etc), documentos (doc|pdf), JavaScript (js|node) y parámetros.
  • Define la ruta para el archivo de salida (especifica un archivo de salida al finalizar).
  • Comprueba si una IP es propiedad de Cloudflare.
  • Genera y crea listas de palabras basadas en la recolección de recursos de URL (wayback, urlscan, commoncrawl). Para ello, extraemos todos los parámetros y rutas de nuestro dominio de reconocimiento.
  • Genera visualización de gráficos de red de subdominios y virtualhosts.
  • Informe de salida en formato HTML y CSV.
  • Envío de notificaciones a un canal de Slack.

Cómo Funciona Sudomy

Así es como funciona sudomy o el flujo de reconocimiento, cuando ejecutas los mejores argumentos para recolectar subdominios y analizar mediante reconocimiento automático.

root@maland: ./sudomy -d bugcrowd.com -dP -eP -rS -cF -pS -tO -gW --httpx --dnsprobe  -aI webanalyze -sS

Flujo de Trabajo de Reconocimiento

Este es el flujo de trabajo de reconocimiento de Sudomy v1.1.8#dev
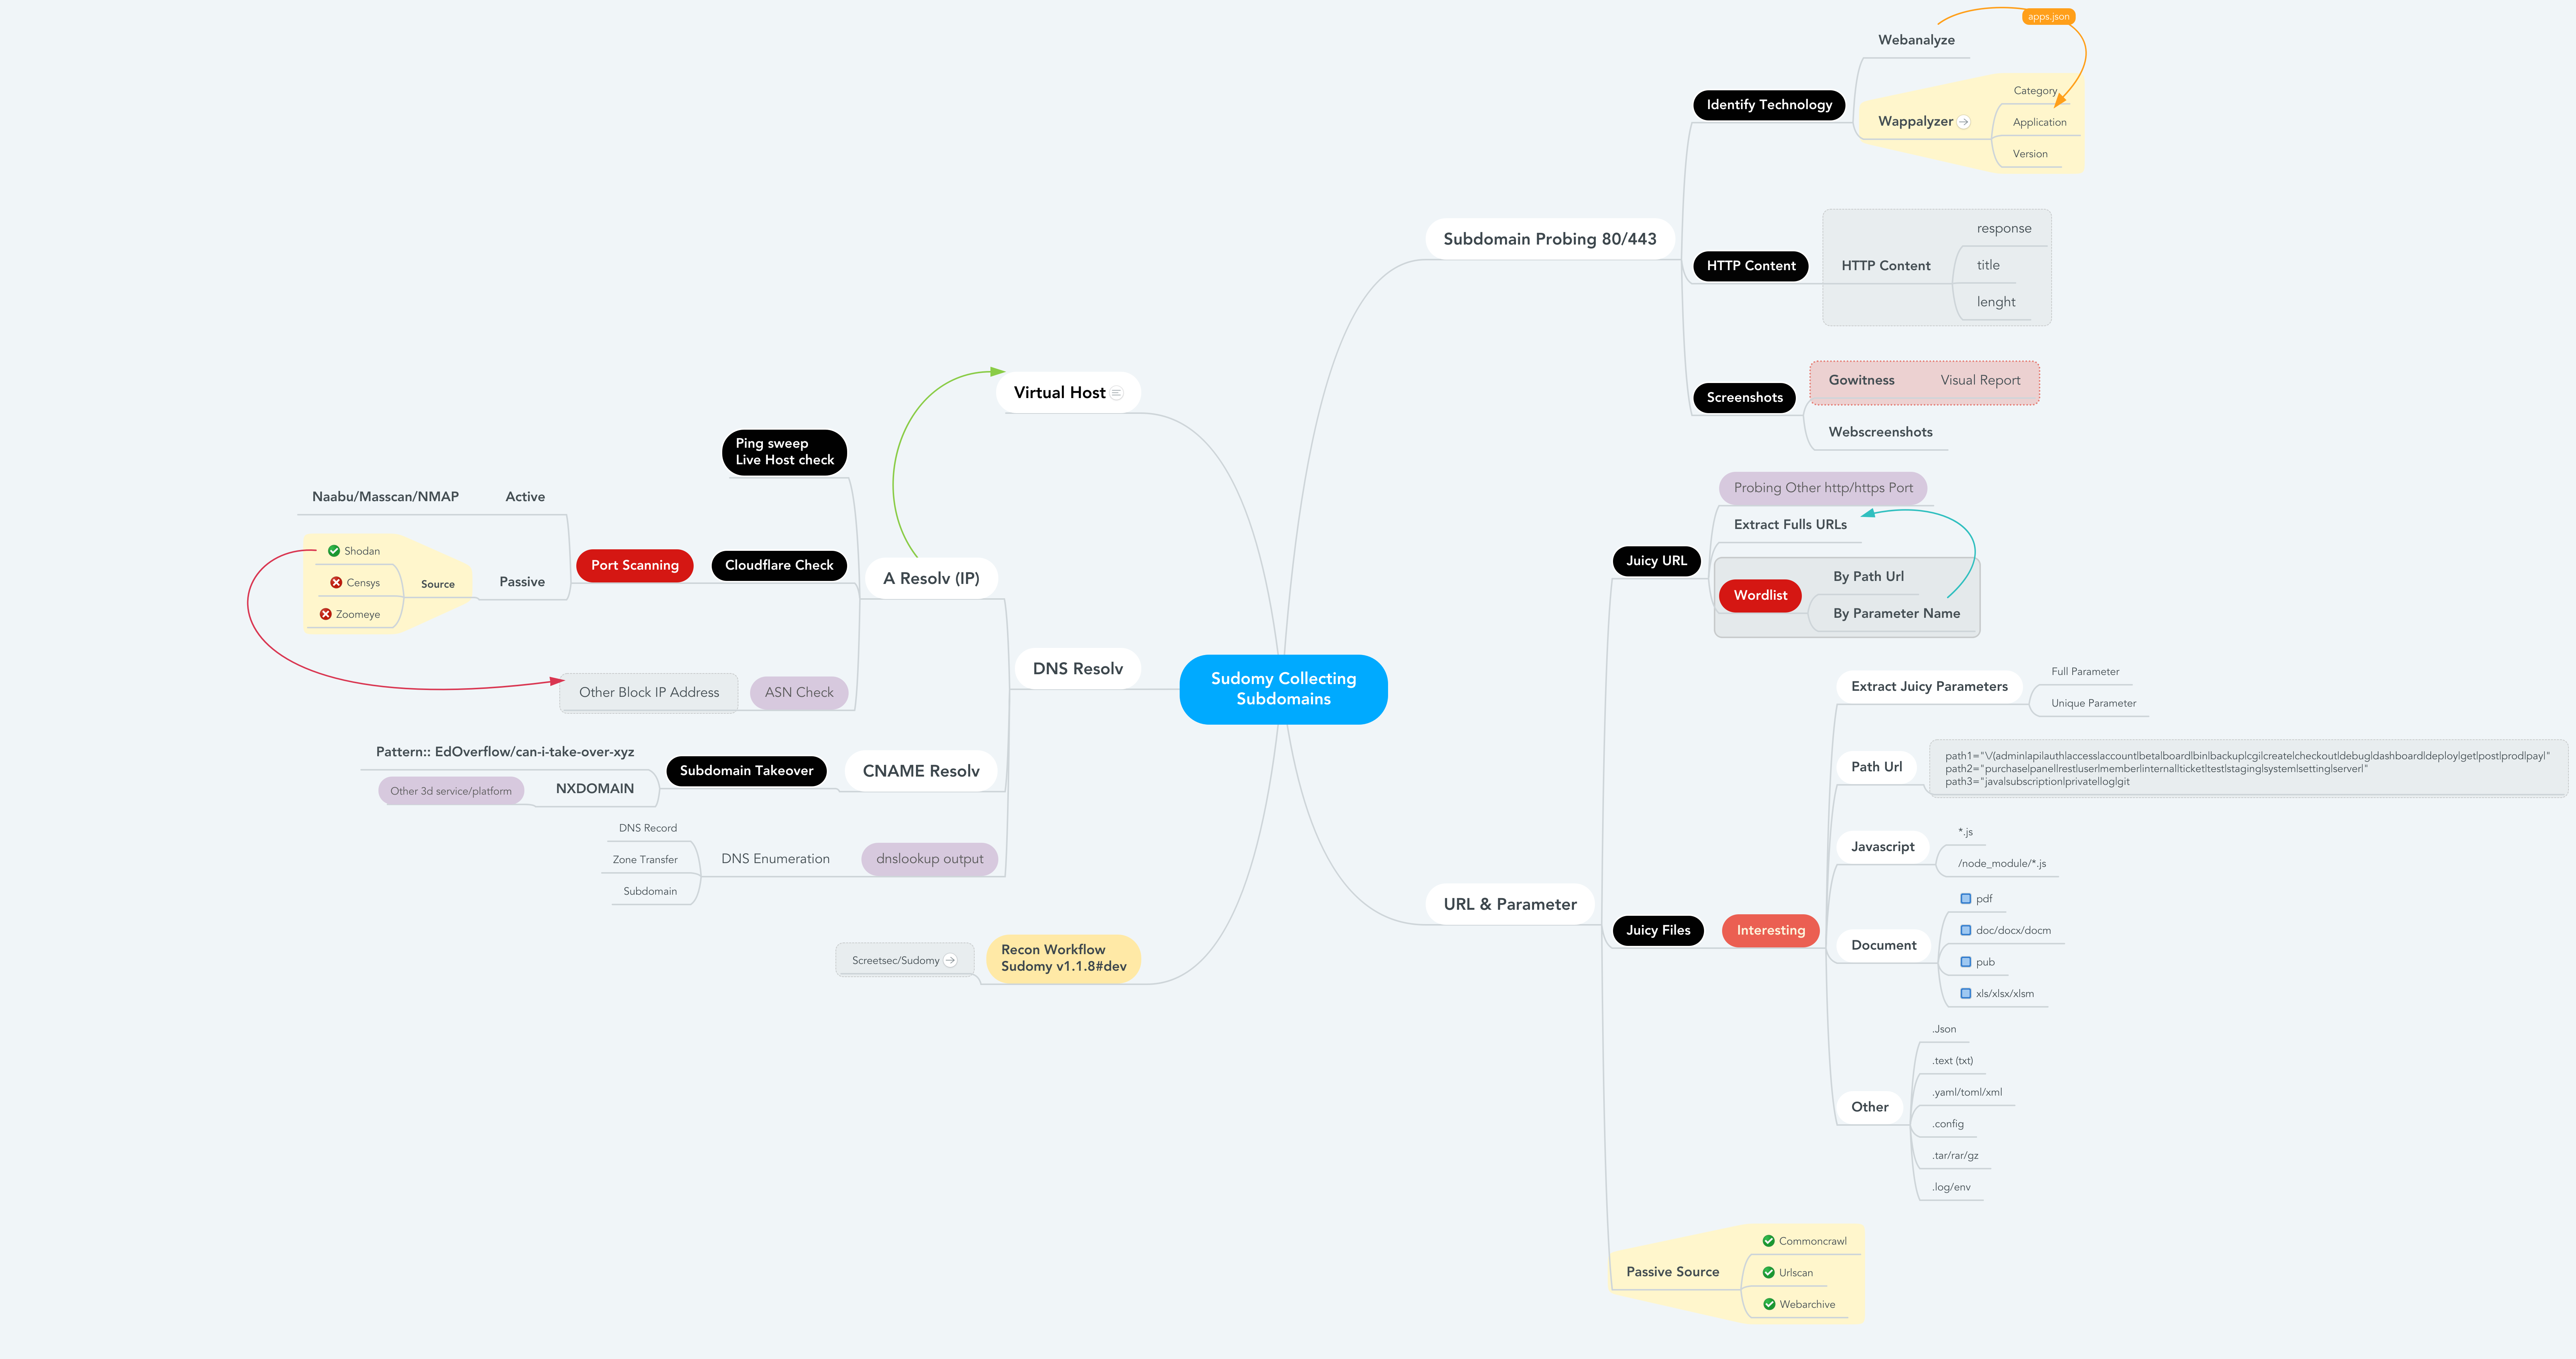
Recon Workflow

Información detallada

Información detallada del archivo de reconocimiento y datos jugosos

------------------------------------------------------------------------------------------------------


- subdomain.txt             -- Lista de subdominios             < $DOMAIN (Objetivo)
- httprobe_subdomain.txt    -- Validar subdominios             < subdomain.txt
- webanalyzes.txt           -- Escaneo de identificación de tecnologías < httprobe_subdomain.txt
- httpx_status_title.txt    -- título+código de estado+longitud    < httprobe_subdomain.txt
- dnsprobe_subdomain.txt    -- Resolución de subdominios           < subdomain.txt
- Subdomain_Resolver.txt    -- Resolución de subdominios (alt)     < subdomain.txt
- cf-ipresolv.txt           -- Escaneo de Cloudflare               < ip_resolver.txt 
- Live_hosts_pingsweep.txt  -- Comprobación de hosts activos       < ip_resolver.txt	 
- ip_resolver.txt           -- Lista de IPs resueltas              < Subdomain_Resolver::dnsprobe
- ip_dbasn.txt              -- Comprobación de número ASN          < ip_resolver.txt
- vHost_subdomain.txt       -- Host virtual (agrupado por IP)      < Subdomain_Resolver.txt
- nmap_top_ports.txt        -- Escaneo de puertos activos          < cf-ipresolv.txt
- ip_dbport.txt             -- Escaneo de puertos pasivos          < cf-ipresolv.txt

------------------------------------------------------------------------------------------------------

- Passive_Collect_URL_Full.txt 		-- Todas las URLs completas rastreadas (WebArchive, CommonCrawl, UrlScanIO)
------------------------------------------------------------------------------------------------------

- ./screenshots/report-0.html   	-- Informe de capturas de pantalla    	< httprobe_subdomain.txt
- ./screenshots/gowitness/gowitness.sqlite3   		-- Base de datos de capturas de pantalla    	< httprobe_subdomain.txt

------------------------------------------------------------------------------------------------------

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    254

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →