
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BruteSploit — BruteSploit es una colección de métodos para la generación automatizada, fuerza bruta y manipulación de wordlists con shell interactivo. Que puede ser utilizada durante una prueba de penetración para enumerar y quizás puede ser utilizada en CTF para manipulación, combinación, transformación y permutación de algunas palabras o texto de archivos :p | Kitploit
Herramientas/GitHubGitHub/screetsec/brutesploit
Descifrado de ContraseñasAtaques de ContraseñasScripting y AutomatizaciónCTFPruebas de PenetraciónUtilidades y FrameworksArchived
GitHubscreetsec/brutesploit

BruteSploit

Acerca de

BruteSploit es una colección de métodos para la generación automatizada, fuerza bruta y manipulación de wordlists con shell interactivo. Que puede ser utilizada durante una prueba de penetración para enumerar y quizás puede ser utilizada en CTF para manipulación, combinación, transformación y permutación de algunas palabras o texto de archivos :p

Compartir
Ver Repositorio
77126452hace 6 añosRevisado por Kitploit

Brutesploit

Version Version Stage Build

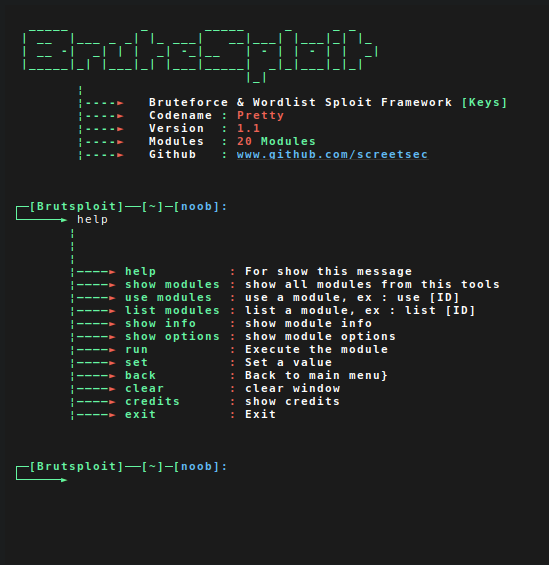
BruteSploit es una colección de métodos para generar automáticamente, realizar fuerza bruta y manipular listas de palabras con una shell interactiva. Puede ser utilizado durante una prueba de penetración para enumerar y se puede usar en CTF para manipulación, combinación, transformación y permutación de algunas palabras o archivos de texto :p lo escribí solo por diversión y para aprender cómo crear una shell interactiva funciona
Donar

  • Si este proyecto te ayuda mucho en las pruebas de penetración y quieres apoyarme, puedes invitarme un café :)
  • Donation

Características y Tutorial [ Solicita enviar un nuevo issue ]

  • https://www.youtube.com/watch?v=x51As2OS2z4
  • Canal : https://www.youtube.com/screetsec

Míralo en este video :

📜 Registro de cambios

Asegúrate de revisar el [Registro de cambios] y leer CHANGELOG.md

Comenzando

  1. git clone https://github.com/Screetsec/Brutesploit.git
  2. cd Brutesploit
  3. chmod +x Brutesploit
  4. sudo ./Brutesploit or sudo su ./Brutesploit

Un sistema operativo Linux. Recomendamos :

  • Kali Linux 2 o Kali 2016.1 rolling
  • Cyborg
  • Parrot
  • BackTrack
  • Backbox

¿ERROR?

  • Por favor, envía un nuevo issue
  • Contáctame
  • ¿Hola? ¿Quieres preguntar sobre todas mis herramientas? Puedes unirte a mí en telegram.me/offscreetsec

Donaciones

  • Donación: Enviar a bitcoin

  • Dirección Bitcoin : 1NuNTXo7Aato7XguFkvwYnTAFV2immXmjS

:octocat: Créditos

  • Gracias a Alá y a Screetsec [ Edo -maland- ]
  • Dracos Linux ( www.dracos-linux.org )
  • Backbox indonesia ( www.www.backboxindonesia.or.id )
  • Offensive Security por el increíble SO
  • Kali Linux ( http://www.kali.org/ )
  • http://www.kitploit.com/
  • Un gran agradecimiento a : http://www.github.com/

Aviso legal

Nota: las modificaciones, cambios o alteraciones de este código fuente son aceptables, sin embargo, cualquier lanzamiento público que utilice este código debe ser aprobado por escrito por esta herramienta ( Edo -m- ).


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




