
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/savio-code/fern-wifi-cracker
Descifrado de ContraseñasAuditoría Wi-FiRecopilación de InformaciónSeguridad InalámbricaPruebas de Penetración
GitHubsavio-code/fern-wifi-cracker

fern-wifi-cracker

Automáticamente exportado desde code.google.com/p/fern-wifi-cracker.

Ver Repositorio
1.6k45451hace 7 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Fern Wifi Cracker

Fern Wifi Cracker es un programa de software de auditoría y ataque de seguridad inalámbrica escrito utilizando el Lenguaje de programación Python y la biblioteca Python Qt GUI. El programa es capaz de descifrar y recuperar claves WEP/WPA/WPS y también ejecutar otros ataques basados en la red en redes inalámbricas o basadas en Ethernet.

AVISO LEGAL

Fern-Wifi-Cracker está diseñado para ser utilizado en pruebas y detección de fallos en la propia red con el objetivo de corregir las vulnerabilidades detectadas, NO utilice el programa en redes para las que no tenga permiso. No soy responsable de cualquier daño que cause al utilizar este software.


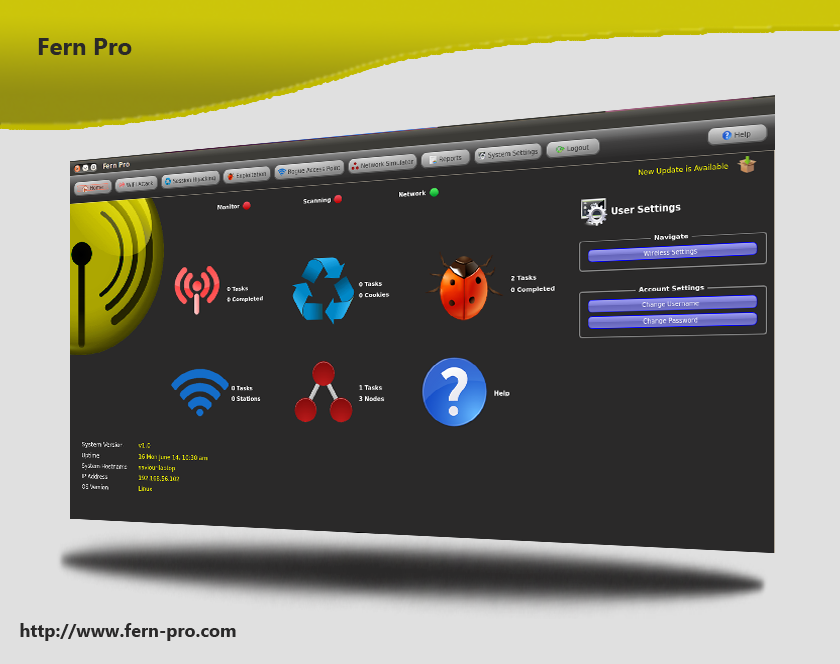
Visite http://www.fern-pro.com para la versión profesional
https://raw.githubusercontent.com/savio-code/savio-project-images/master/Fern/shadow_case.png

Sistemas operativos compatibles

El software se ejecuta en cualquier máquina Linux con los prerrequisitos del programa. El programa ha sido probado para funcionar en los siguientes sistemas operativos basados en Linux:

  1. KDE/GNOME
  2. BackTrack Linux
  3. BackBox Linux

Prerrequisitos

Las siguientes dependencias se pueden instalar usando el comando instalador de paquetes Debian en sistemas basados en Debian usando apt-get install <program> o descargadas e instaladas manualmente.

  1. Aircrack-NG
  2. Python 3.x
  3. Python-Scapy
  4. Python Qt5
  5. Subversion
  6. Xterm
  7. Reaver (para ataques WPS)
  8. Macchanger

Características

Fern Wifi Cracker actualmente soporta las siguientes características:

  1. Descifrado WEP con Fragmentación, Chop-Chop, Caffe-Latte, Hirte, Replay de solicitudes ARP o ataque WPS
  2. Descifrado WPA/WPA2 con diccionario o ataques basados en WPS
  3. Guardado automático de la clave en la base de datos al descifrar exitosamente
  4. Sistema automático de ataque a puntos de acceso
  5. Secuestro de sesión (modos pasivo y Ethernet)
  6. Seguimiento de ubicación geográfica de la dirección MAC del punto de acceso
  7. Motor MITM interno
  8. Ataques de fuerza bruta (HTTP, HTTPS, TELNET, FTP)
  9. Soporte de actualización

Ejecución del programa

root@host:~# python3 execute.py

El código fuente del programa se puede obtener usando el siguiente comando en la terminal:

root@host:~# git clone https://github.com/savio-code/fern-wifi-cracker.git

Actualización

Botón de buscar actualización El programa verifica automáticamente actualizaciones cada vez que se ejecuta. Si encuentra una actualización, notifica al usuario con el mensaje Nueva actualización disponible. Para actualizar, simplemente haga clic en el botón de actualización. Cuando se haga clic, permita que descargue los archivos de actualización hasta que muestre el mensaje Por favor, reinicie la aplicación.
Capturas de pantalla

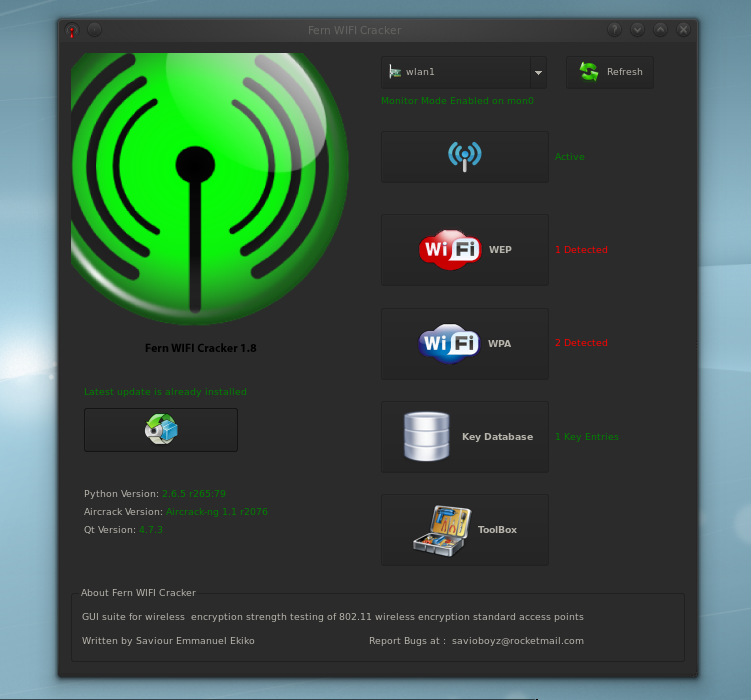
Ventana principal

Ventana principal

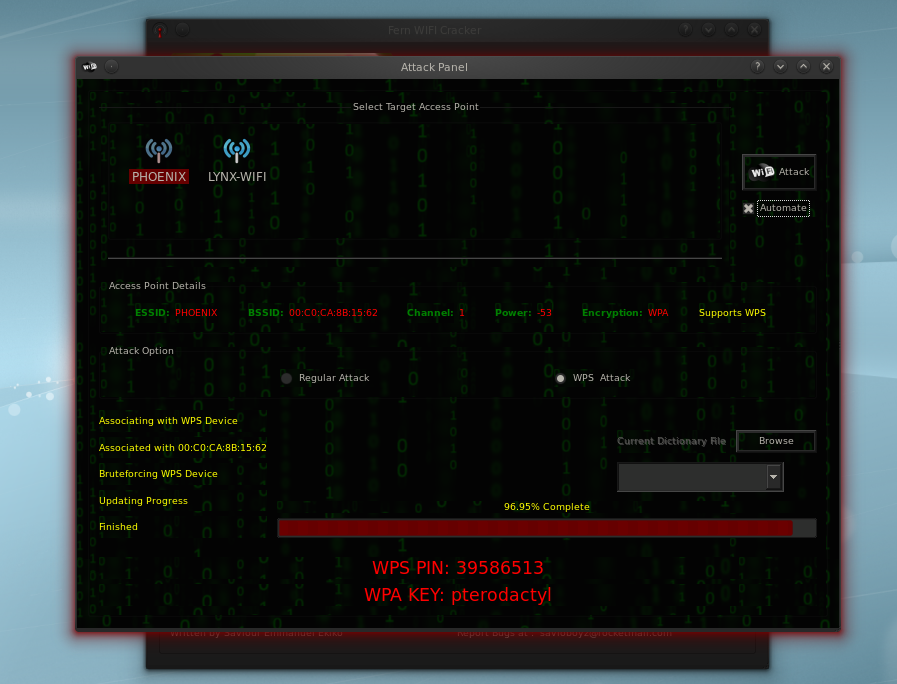
Descifrado WPA con ataque WPS

Ataque WPA

Secuestro de cookies

Secuestro de cookies

Otros proyectos

https://github.com/savio-code/ghost-phisher

https://github.com/savio-code/hexorbase

Apoyo

Si te gusta Fern Wifi Cracker y deseas apoyar su desarrollo, hazlo usando bitcoin: 1AoBfNLfwDrw4ofZXZVm9YfeaFCXtG9k9B


Descargar herramienta




