
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sanderschepers1993/cybersec2026
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubsanderschepers1993/cybersec2026

CyberSec2026

Entorno de laboratorio educativo para explotar CVE-2022-22947 en Spring Cloud Gateway, con preparación automatizada de la VM víctima y scripts de configuración del atacante.

Ver Repositorio
27hace 6 mesesAún no revisado
Compartir

Instalación de la víctima

Inicia tu VM en VirtualBox

  1. Inicia sesión con:
  • usuario: osboxes
  • contraseña: osboxes.org
  1. Abre una terminal

  2. Comprueba si tienes una conexión a internet activa.

ping 8.8.8.8
  • Si tu ping no tiene éxito, comprueba si tu interfaz NAT está activada.
  1. Actualiza tu sistema operativo
sudo apt-get update
  1. Instala Git
sudo apt install -y git
  1. Clona tus archivos de configuración para Kali
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
  1. Ve al directorio Victim recién clonado
cd CyberSec2026/Victim
  1. Ejecuta el script 01_setup_server.sh con privilegios sudo
sudo bash 01_setup_server.sh
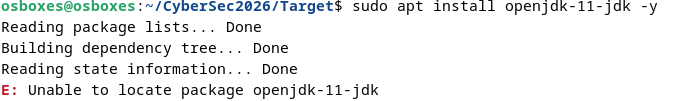
  • Si tienes problemas con openjdk-11-jdk, consulta TROUBLESHOOTING al final de este README.
  1. Continúa con la postinstalación de la Attacker VM

[TROUBLESHOOTING]

Unable to locate package openjdk-11-jdk

No se puede encontrar openjdk11

  1. Ejecuta el script 02_setup_server_java17.sh con privilegios sudo
sudo bash 02_setup_server_java17.sh
  1. Abre tu servicio spring-gateway con un editor de texto:
sudo nano /etc/systemd/system/spring-gateway.service
  1. Reemplaza ExecStart por lo siguiente
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
  • Ahora preparamos el entorno con Java 17 en lugar de Java 11.
  • Java 17 bloquea por defecto la ejecución de librerías java externas.
  • Con el comando anterior permites que las librerías java fuera del módulo Java accedan a java.lang mediante reflection.
  1. Reinicia el servicio
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →