
 samhaxr/recox
Script maestro para reconocimiento web



RecoX es una herramienta increíblemente versátil y potente, diseñada específicamente para ayudar en la identificación y clasificación de vulnerabilidades en aplicaciones web. El script es capaz de detectar vulnerabilidades que no suelen estar incluidas en la lista de las diez vulnerabilidades principales de OWASP, lo que la convierte en una valiosa adición al equipamiento de cualquier profesional de la seguridad.
Una de las principales fortalezas de RecoX es su capacidad para recopilar información de forma recursiva sobre el sistema objetivo. El script está diseñado para cubrir minuciosamente todos los subdominios y direcciones IP que podrían utilizarse en un ataque sofisticado. Esto permite a los profesionales de la seguridad identificar de forma rápida y eficiente posibles vulnerabilidades incluso en las aplicaciones web más complejas.
Otra característica importante de RecoX es su capacidad para automatizar varias funciones que normalmente se realizan manualmente durante una prueba de penetración. Esto incluye tareas como la extracción de URLs, la identificación de parámetros y las pruebas de inyección SQL. Al automatizar estas funciones, RecoX reduce significativamente el tiempo y el esfuerzo necesarios para una evaluación exhaustiva de la seguridad de aplicaciones web.
La información recopilada por RecoX se presenta en un formato claro y organizado, lo que facilita a los profesionales de la seguridad comprender y abordar las vulnerabilidades. El script genera un informe detallado que incluye información sobre cada vulnerabilidad, junto con las acciones recomendadas para su remediación.
RecoX es un activo invaluable para cualquier profesional de la seguridad que busque mejorar la seguridad de sus aplicaciones web. Con sus funciones avanzadas, metodología única e interfaz fácil de usar, RecoX es una herramienta altamente efectiva que puede ayudar a las organizaciones a identificar y abordar posibles riesgos de seguridad antes de que puedan ser explotados por atacantes.
Para más detalles, lea este documento.
git clone https://github.com/samhaxr/recox
chmod +x recox.sh
./recox.sh
Pegue el siguiente comando para ejecutar la herramienta desde cualquier lugar en la terminal.
mv recox.sh /usr/local/bin/recox
El escáner profundo es una función integral que realiza una variedad de comprobaciones para identificar posibles vulnerabilidades de seguridad en una aplicación web. Sus numerosas características incluyen la toma de control de subdominios, análisis de registros A, escaneo pasivo y activo, pruebas de configuración incorrecta de CORS, pruebas de transferencia de zona y descubrimiento de contenido web.
Una de las principales fortalezas del escáner profundo es su capacidad para realizar comprobaciones de toma de control de subdominios. Esto es una preocupación de seguridad crítica, ya que un servicio externo eliminado puede dejar el subdominio apuntando a un sitio web inexistente. Al realizar comprobaciones de toma de control de subdominios, el escáner profundo puede identificar rápidamente si un subdominio es vulnerable a un ataque de toma de control.
Además de las comprobaciones de toma de control de subdominios, el escáner profundo también realiza un análisis de registros A para identificar posibles configuraciones incorrectas de DNS. Esto ayuda a prevenir que los atacantes exploten debilidades en el sistema DNS para obtener acceso no autorizado a la aplicación web.
El escáner profundo también realiza escaneos tanto pasivos como activos para identificar posibles vulnerabilidades dentro de la aplicación web. Esto incluye la identificación de vulnerabilidades comunes como la inyección SQL, las secuencias de comandos entre sitios (XSS) y la inclusión remota de archivos.
Las pruebas de configuración incorrecta de CORS son otra característica importante del escáner profundo, ya que pueden ayudar a identificar posibles riesgos de seguridad relacionados con el intercambio de recursos de origen cruzado (CORS). También se realizan pruebas de transferencia de zona, ya que pueden ayudar a identificar posibles vulnerabilidades de seguridad relacionadas con las transferencias de zona DNS.
Finalmente, el descubrimiento de contenido web es un componente crucial del escáner profundo, ya que puede ayudar a identificar información sensible que pueda estar expuesta en la aplicación web. Esto incluye archivos, directorios y otros recursos que podrían ser explotados por atacantes.
El escáner profundo es una función increíblemente potente que puede ayudar a las organizaciones a identificar y abordar posibles riesgos de seguridad dentro de sus aplicaciones web. Sus numerosas características y su enfoque integral lo convierten en un activo invaluable para cualquier profesional de la seguridad que busque mejorar la seguridad de sus aplicaciones web.
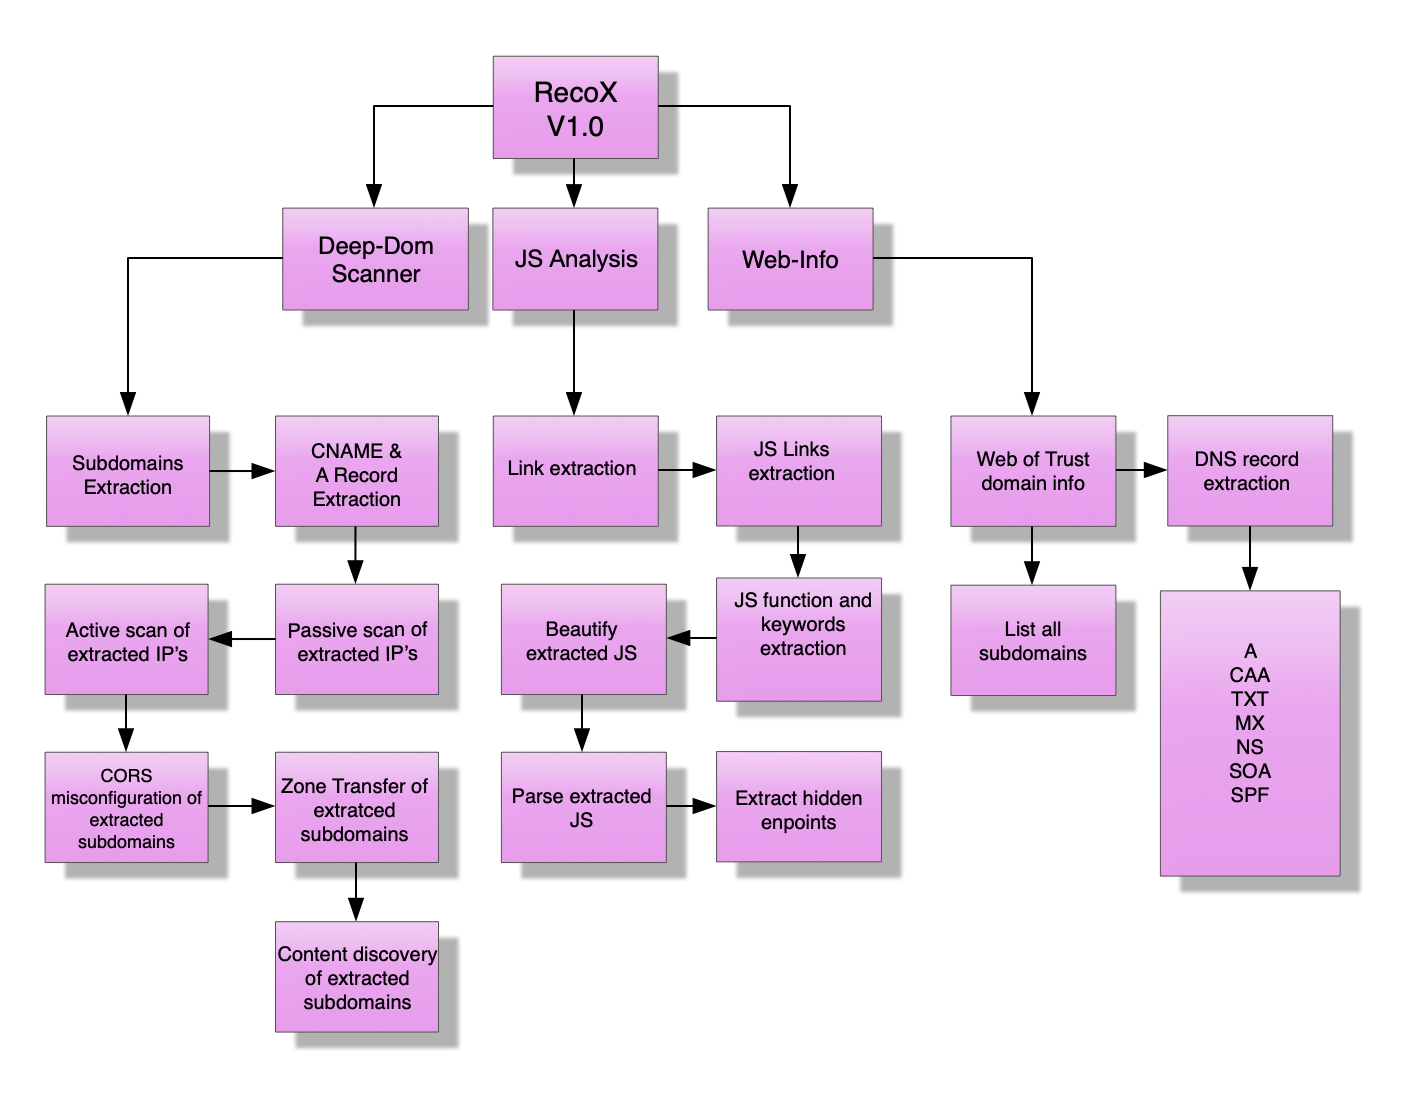
La nueva versión v2.0 incluye correcciones de errores e informes de CVE.

Universidad del Ruhr en Bochum - Cátedra de Seguridad de Redes y Datos , David García, Jobert Abma, antichown







