
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Barcha — Barcha es tu navaja suiza para el reconocimiento de inyección SQL 🔍. Escrito en Go, automatiza: Enumeración de hosts SSL con Shodan 🕵️‍♂️ Comprobaciones de actividad y redirecciones (ignora certificados no válidos) 🔄 Pruebas automatizadas de Ghauri para cada host 🛡️ Registro en SQLite de cada escaneo 🔖 | Kitploit
Herramientas/GitHubGitHub/s1n6h/barcha
ReconocimientoEscáneres de VulnerabilidadesExplotación de Aplicaciones WebRecopilación de Información
GitHubs1n6h/barcha

Barcha

Ver RepositorioSitio web
33527hace 1 añoRevisado por Kitploit

Acerca de

Barcha es tu navaja suiza para el reconocimiento de inyección SQL 🔍. Escrito en Go, automatiza: Enumeración de hosts SSL con Shodan 🕵️‍♂️ Comprobaciones de actividad y redirecciones (ignora certificados no válidos) 🔄 Pruebas automatizadas de Ghauri para cada host 🛡️ Registro en SQLite de cada escaneo 🔖

Compartir

Logo de Barcha

🚀 Barcha

Go Reference
License: MIT

Barcha es tu navaja suiza para el reconocimiento de inyección SQL 🔍. Escrito en Go, automatiza:

  • Enumeración de Shodan de hosts SSL 🕵️‍♂️
  • Comprobaciones de disponibilidad y redirecciones (ignora certificados no válidos) 🔄
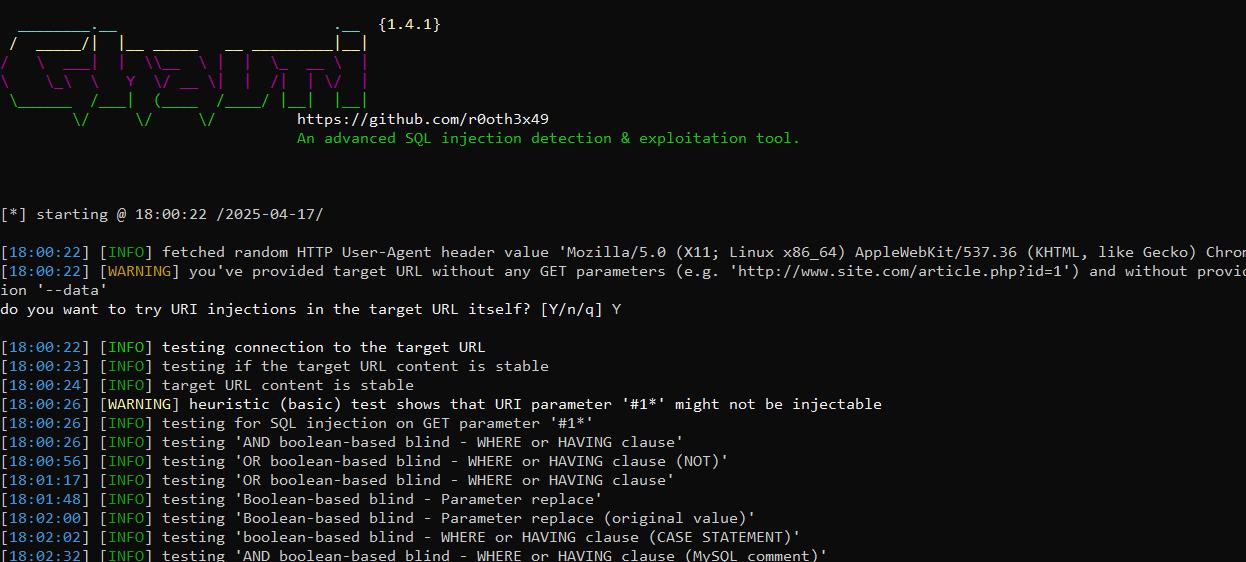
  • Pruebas automatizadas con Ghauri para cada host 🛡️
  • Registro SQLite de cada escaneo 🔖

🌟 Características

  • 📡 Shodan Dork: hostname:"*.example.com" -403 -503 -http.title:"Invalid URL" -302 -404

  • 🖧 DNS inverso: IP → hostname, omite direcciones NAT amazonaws

  • 🔀 Manejo de redirecciones: sigue HTTP ↔ HTTPS de forma transparente

  • 🔐 Flexibilidad TLS: ignora certificados caducados o autofirmados

  • 🛠️ Integración con Ghauri: ghauri -u --random-agent --confirm --force-ssl --level=3 --dbs --dump --batch

  • 📊 Historial: registra en barcha_history.db

📸 Capturas de pantalla

Vista previa 1 del escaneo de Barcha
Figura 1. Pruebas SQLi por host con Ghauri.

Integración de Ghauri en Barcha
Figura 2. Detección de hosts activos y comprobación de redirecciones.

📋 Requisitos

  • Go 1.18+
  • Ghauri instalado y en PATH
  • Una clave de API de Shodan en SHODAN_API_KEY

⚡ Instalación

go install github.com/S1N6H/Barcha@latest

🏃 Uso Exporta tu clave de Shodan

export SHODAN_API_KEY="YOUR_SHODAN_API_KEY" Ejecuta Barcha

./barcha

Introduce tu dominio objetivo cuando se te solicite (p. ej. example.com)

¡Míralo en acción! 🎉

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






