
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-21341 — XStream DoS CVE-2021-21341 | Kitploit
Herramientas/GitHubGitHub/s-index/cve-2021-21341
Análisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónLabs y Práctica
GitHubs-index/cve-2021-21341

CVE-2021-21341

XStream DoS CVE-2021-21341

Ver Repositorio
123hace 5 añosAún no revisado
Compartir

CVE-2021-21341 XStream DoS

Anuncio oficial de XStream

CVE-2021-21341

Vulnerabilidad

CVE-2021-21341: XStream puede causar una denegación de servicio.

Versiones afectadas

Todas las versiones hasta la 1.4.15 inclusive están afectadas si se utiliza la versión tal cual. Ningún usuario está afectado si siguió la recomendación de configurar el marco de seguridad de XStream con una lista blanca limitada a los tipos mínimos requeridos.

Descripción

El flujo procesado en el momento del unmarshalling contiene información de tipos para recrear los objetos previamente escritos. XStream crea, por tanto, nuevas instancias basadas en esta información de tipos. Un atacante puede manipular el flujo de entrada procesado y reemplazar o inyectar un ByteArrayInputStream manipulado (o una clase derivada), lo que puede causar un bucle infinito que resulta en una denegación de servicio.
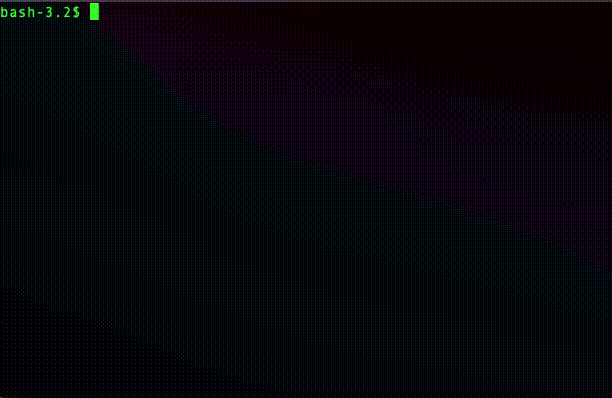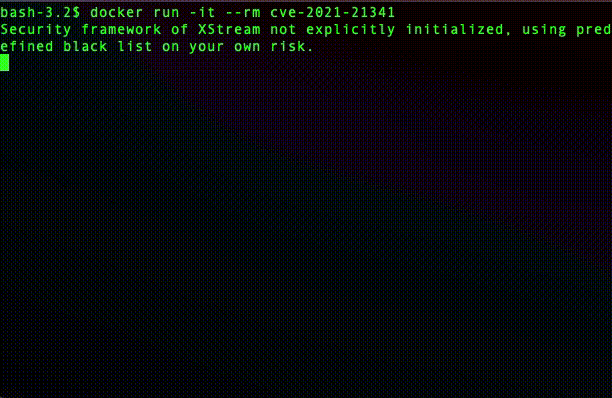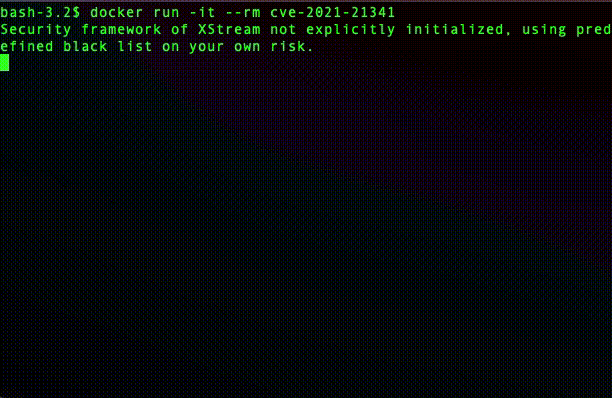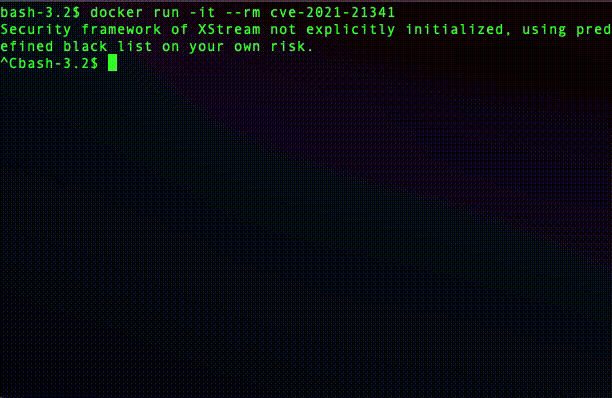
Demo con Docker

cve-2021-21341

Configuración del entorno XStream y ejecución del PoC

  1. Construir una imagen a partir de un Dockerfile (Configuración)
$ docker build -t cve-2021-21341 .
  1. Ejecutar java -jar xstream en un nuevo contenedor (Ejecución del PoC)
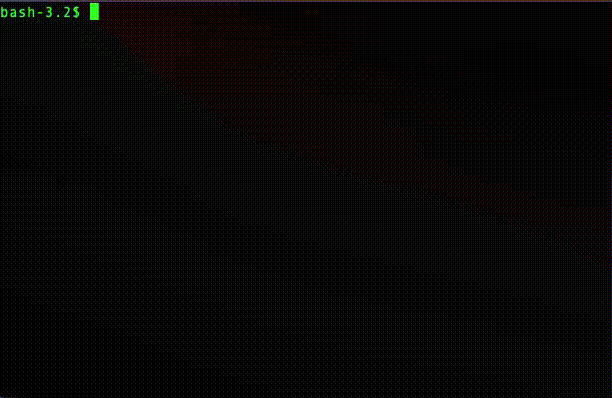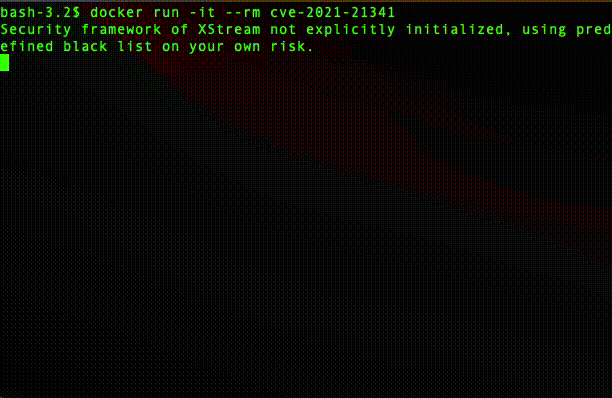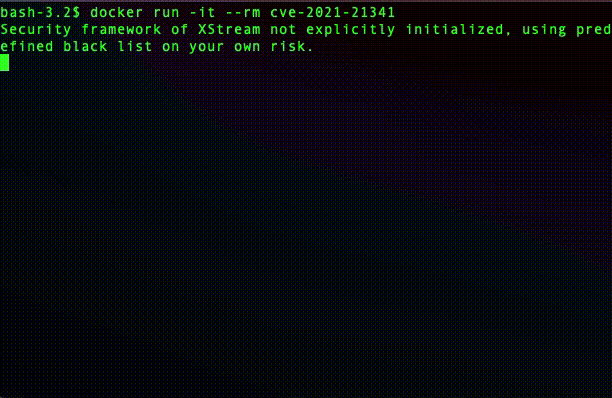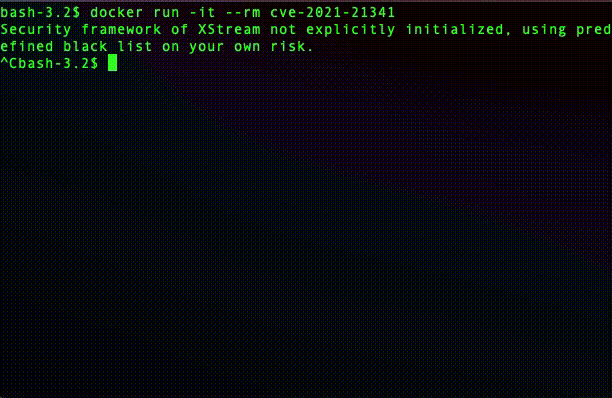
$ docker run -it --rm cve-2021-21341

Salida

Security framework of XStream not explicitly initialized, using predefined black list on your own risk.

(never end)

Solución

  • Actualizar la versión de xstream a 1.4.16 o superior

Cambiar pom.xml a lo siguiente

        <dependency>
            <groupId>com.thoughtworks.xstream</groupId>
            <artifactId>xstream</artifactId>
            <version>1.4.16</version>
        </dependency>
  • Usar el marco de seguridad de XStream

Añadir NoTypePermission.NONE

import com.thoughtworks.xstream.security.NoTypePermission; // Add

XStream xstream = new XStream();
xstream.addPermission(NoTypePermission.NONE); // Add
xstream.fromXML(xml);

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






